
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
autoSource — Framework automatizado de análise estática de código integrado com SonarQube para detecção precoce de vulnerabilidades no código fonte, através da varredura de repositórios Git em todas as plataformas. | Kitploit
Ferramentas/GitHubGitHub/shubhamshubhankar/autosource
Análise Estática de Código (SAST)Análise de VulnerabilidadesAnálise de CódigoDevSecOps
GitHubshubhamshubhankar/autosource

autoSource

Framework automatizado de análise estática de código integrado com SonarQube para detecção precoce de vulnerabilidades no código fonte, através da varredura de repositórios Git em todas as plataformas.

Ver Repositório
Compartilhar
702457há 7 anosRevisado pelo Kitploit

AutoSource

AutoSource é uma estrutura automatizada de revisão de código-fonte integrada ao SonarQube, capaz de realizar análise/revisão estática de código. Pode ser usada para encontrar vulnerabilidades de forma eficaz no estágio inicial do SDLC (Ciclo de Vida de Desenvolvimento de Software). O usuário pode escanear o código fornecendo apenas o link do repositório GIT na estrutura.

A estrutura AutoSource é capaz de realizar revisão de código-fonte em todas as plataformas (MAC, Linux e Windows).
INSTALAÇÃO

  1. Baixe o repositório AutoSource em seu sistema.
  2. Leia o arquivo prerequisites.txt e instale as dependências (mencionadas para cada plataforma)
  3. Execute o downloadSonar.py (python3 downloadSonar.py), isso irá baixar e configurar a estrutura SonarQube, que pode ser acessada em 'http://127.0.0.1:9000'
  4. Depois disso, execute o executeScanner.py (python3 executeScanner.py), que solicitará o repositório GIT que você deseja escanear.
  5. Acesse os resultados no Portal SonarQube ('http://127.0.0.1:9000')

Capturas de Tela

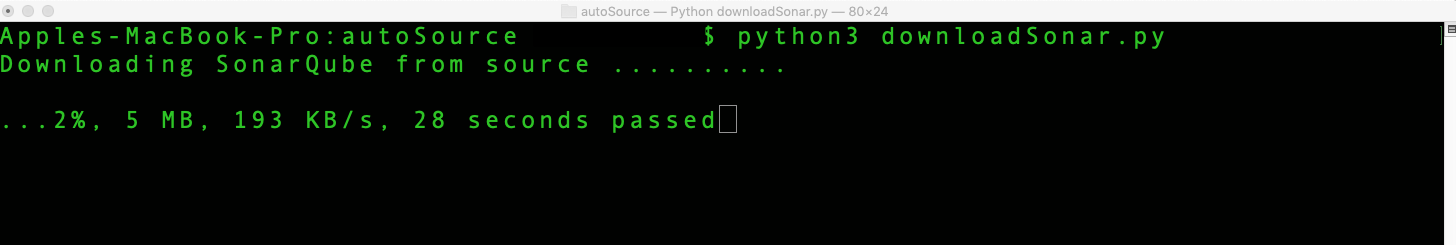
Baixando SonarQube e SonarScanner

Baixando SonarQube e SonarScanner

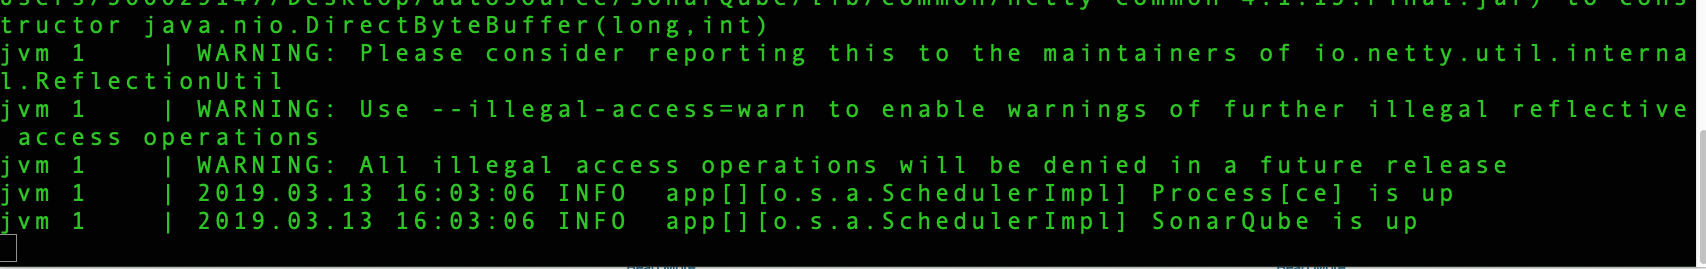
SonarQube está ativo e funcionando

SonarQube está ativo e funcionando

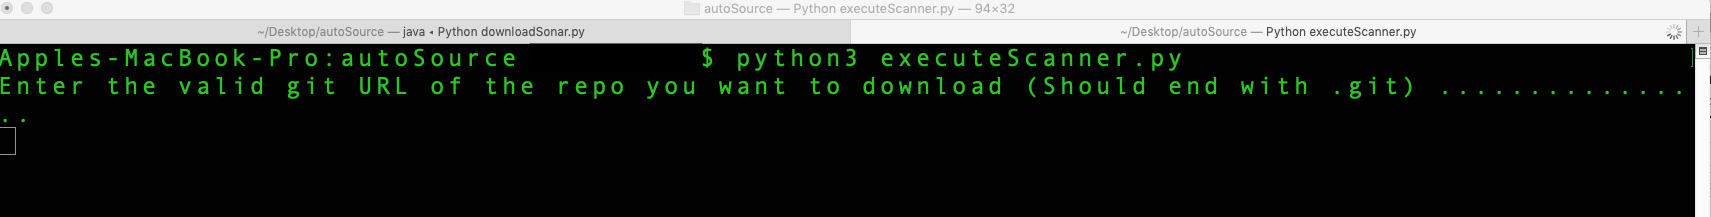
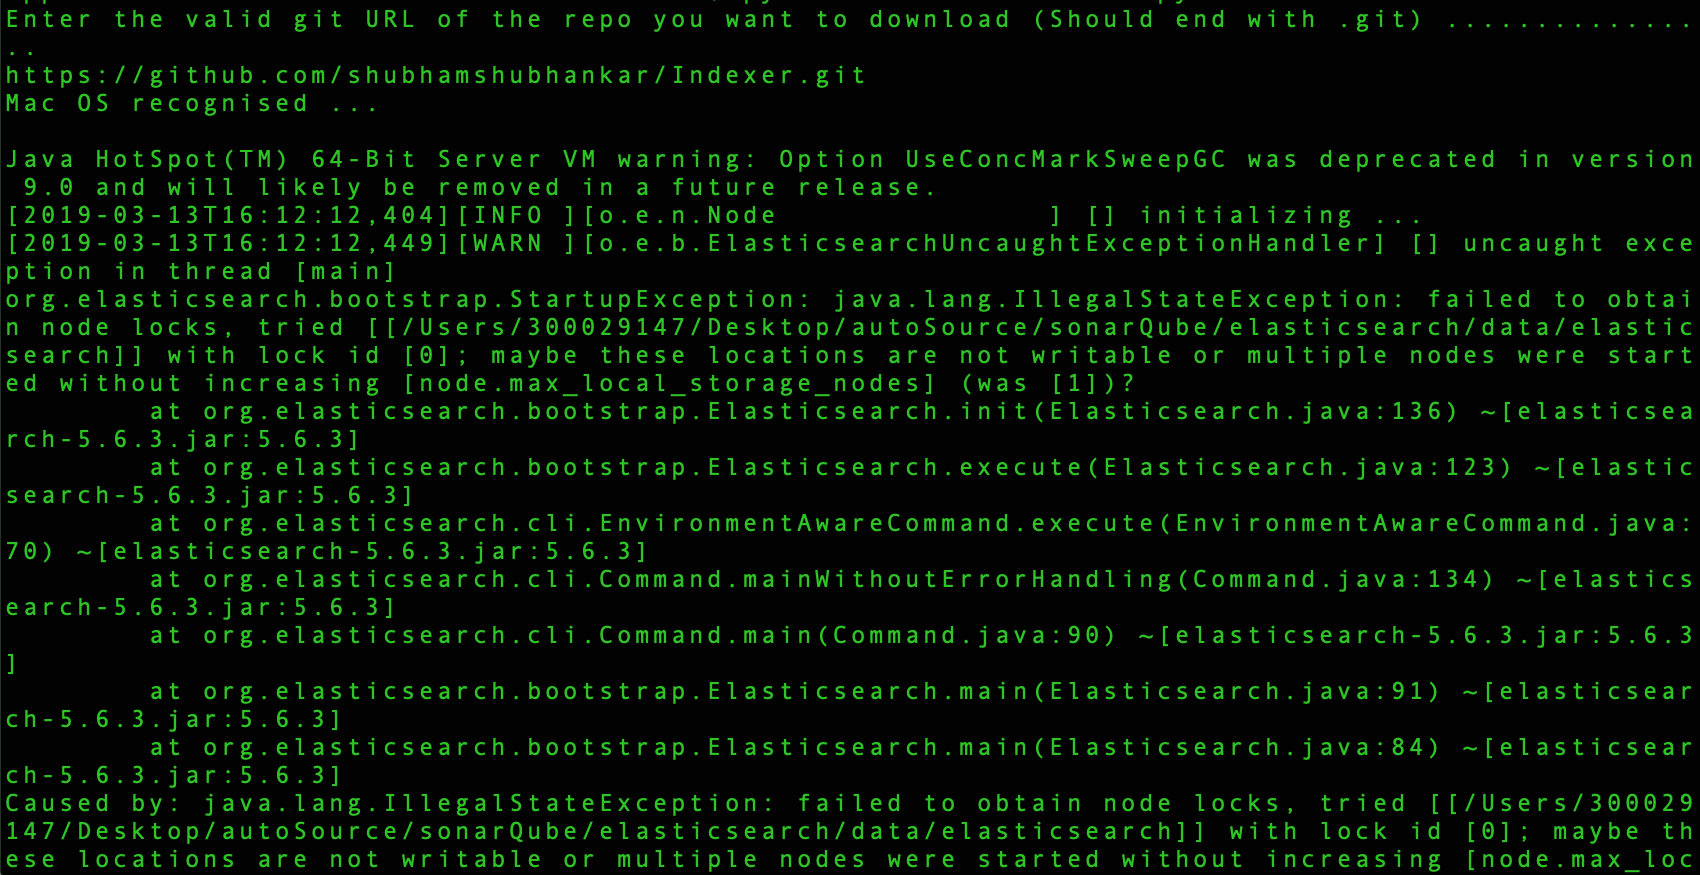
Executando o Scanner

Executando o SonarScanner

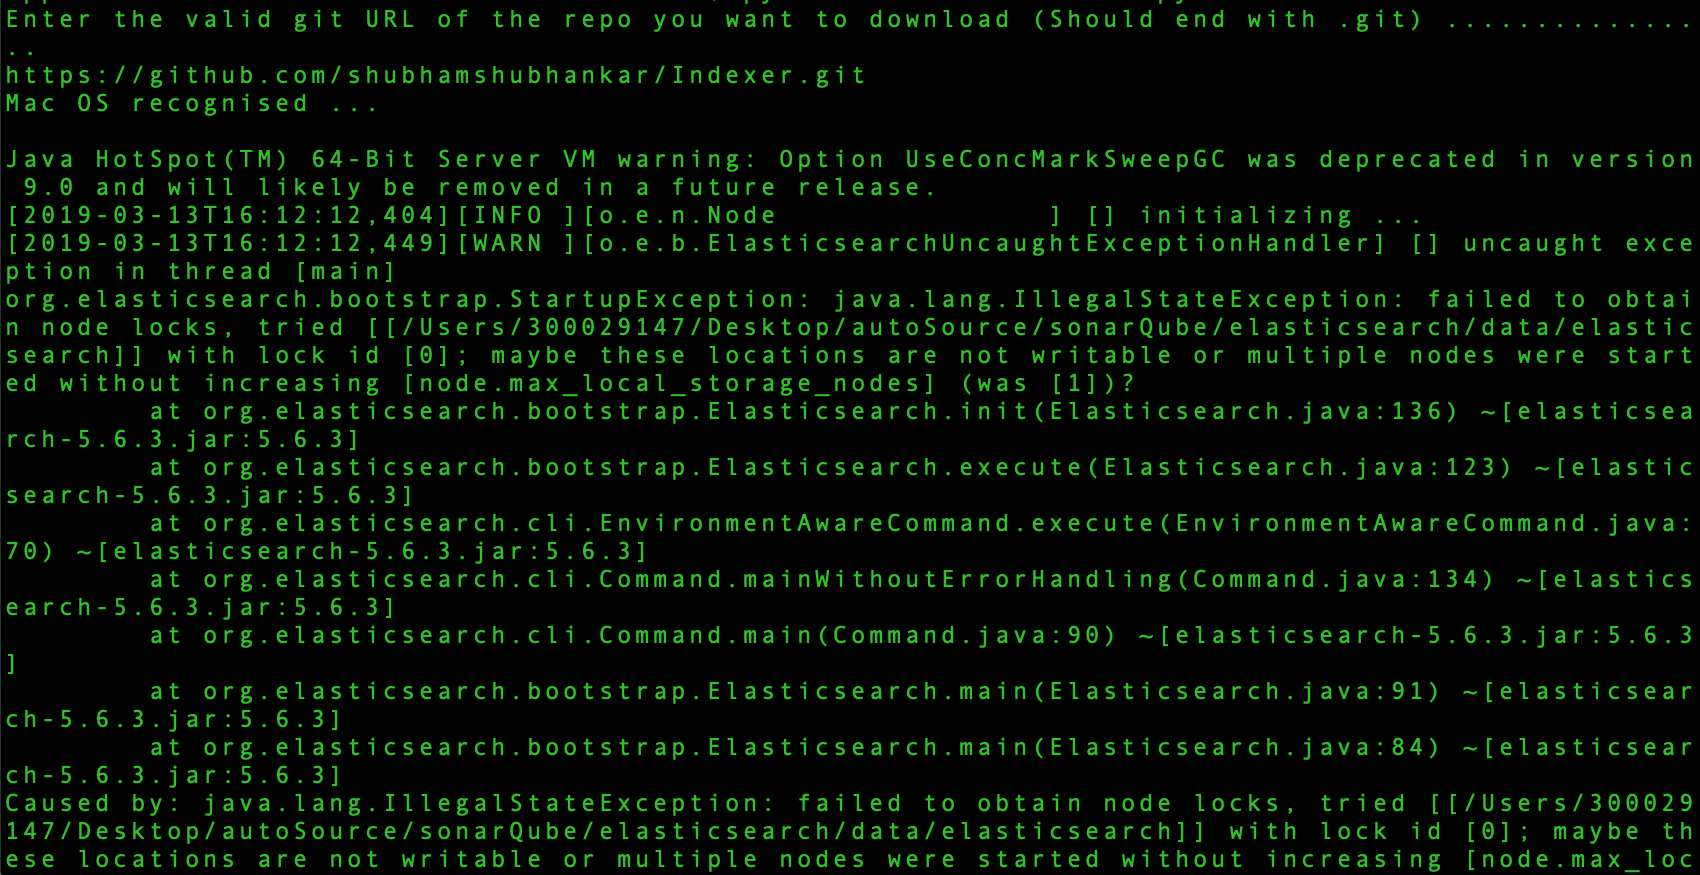
Escaneamento Iniciado

Escaneamento Sonar Iniciado

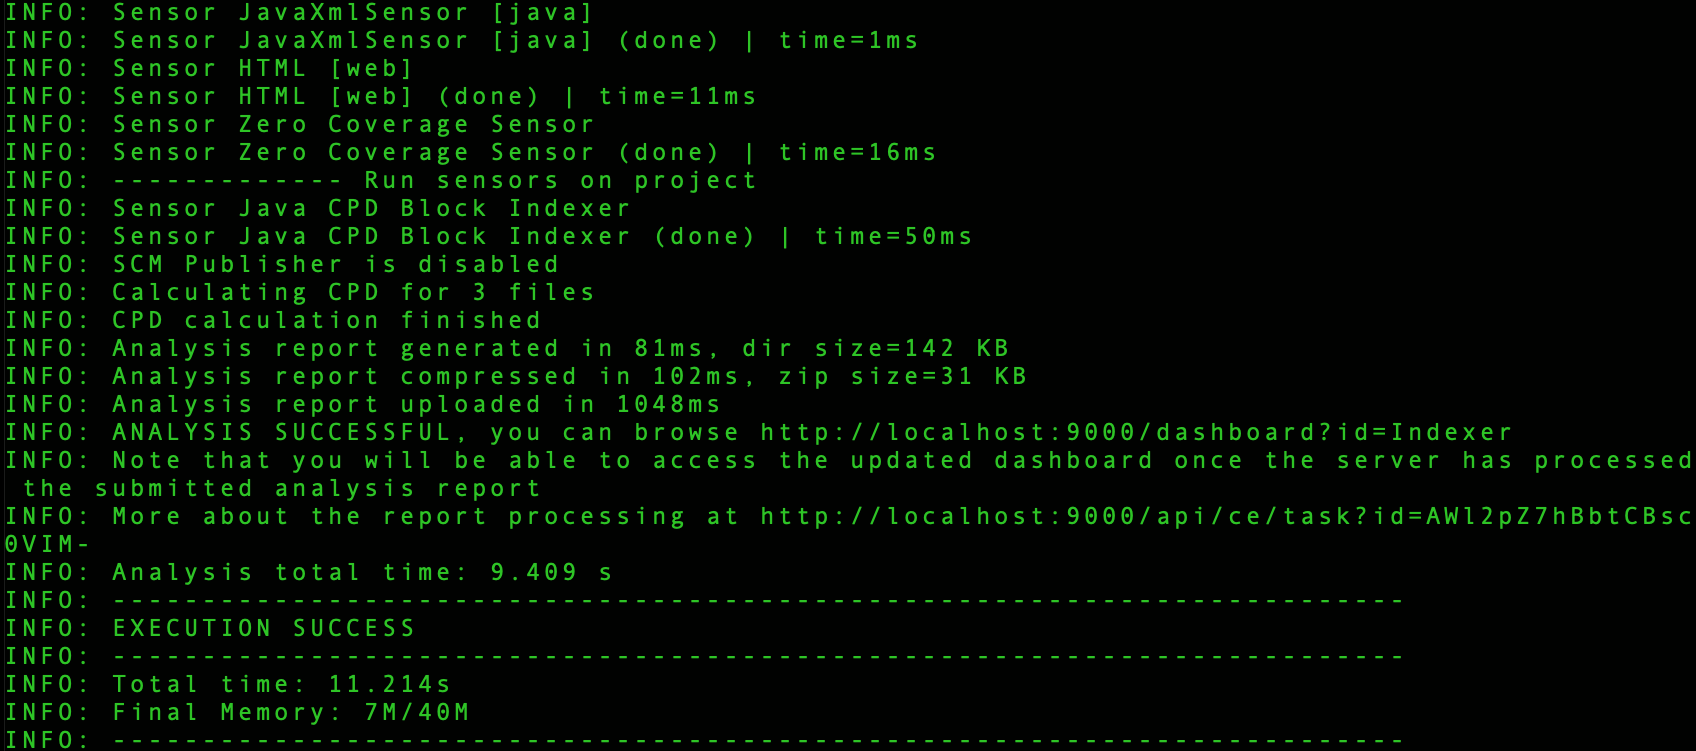
Execução do Scanner Bem-sucedida

Execução do Scanner Bem-sucedida

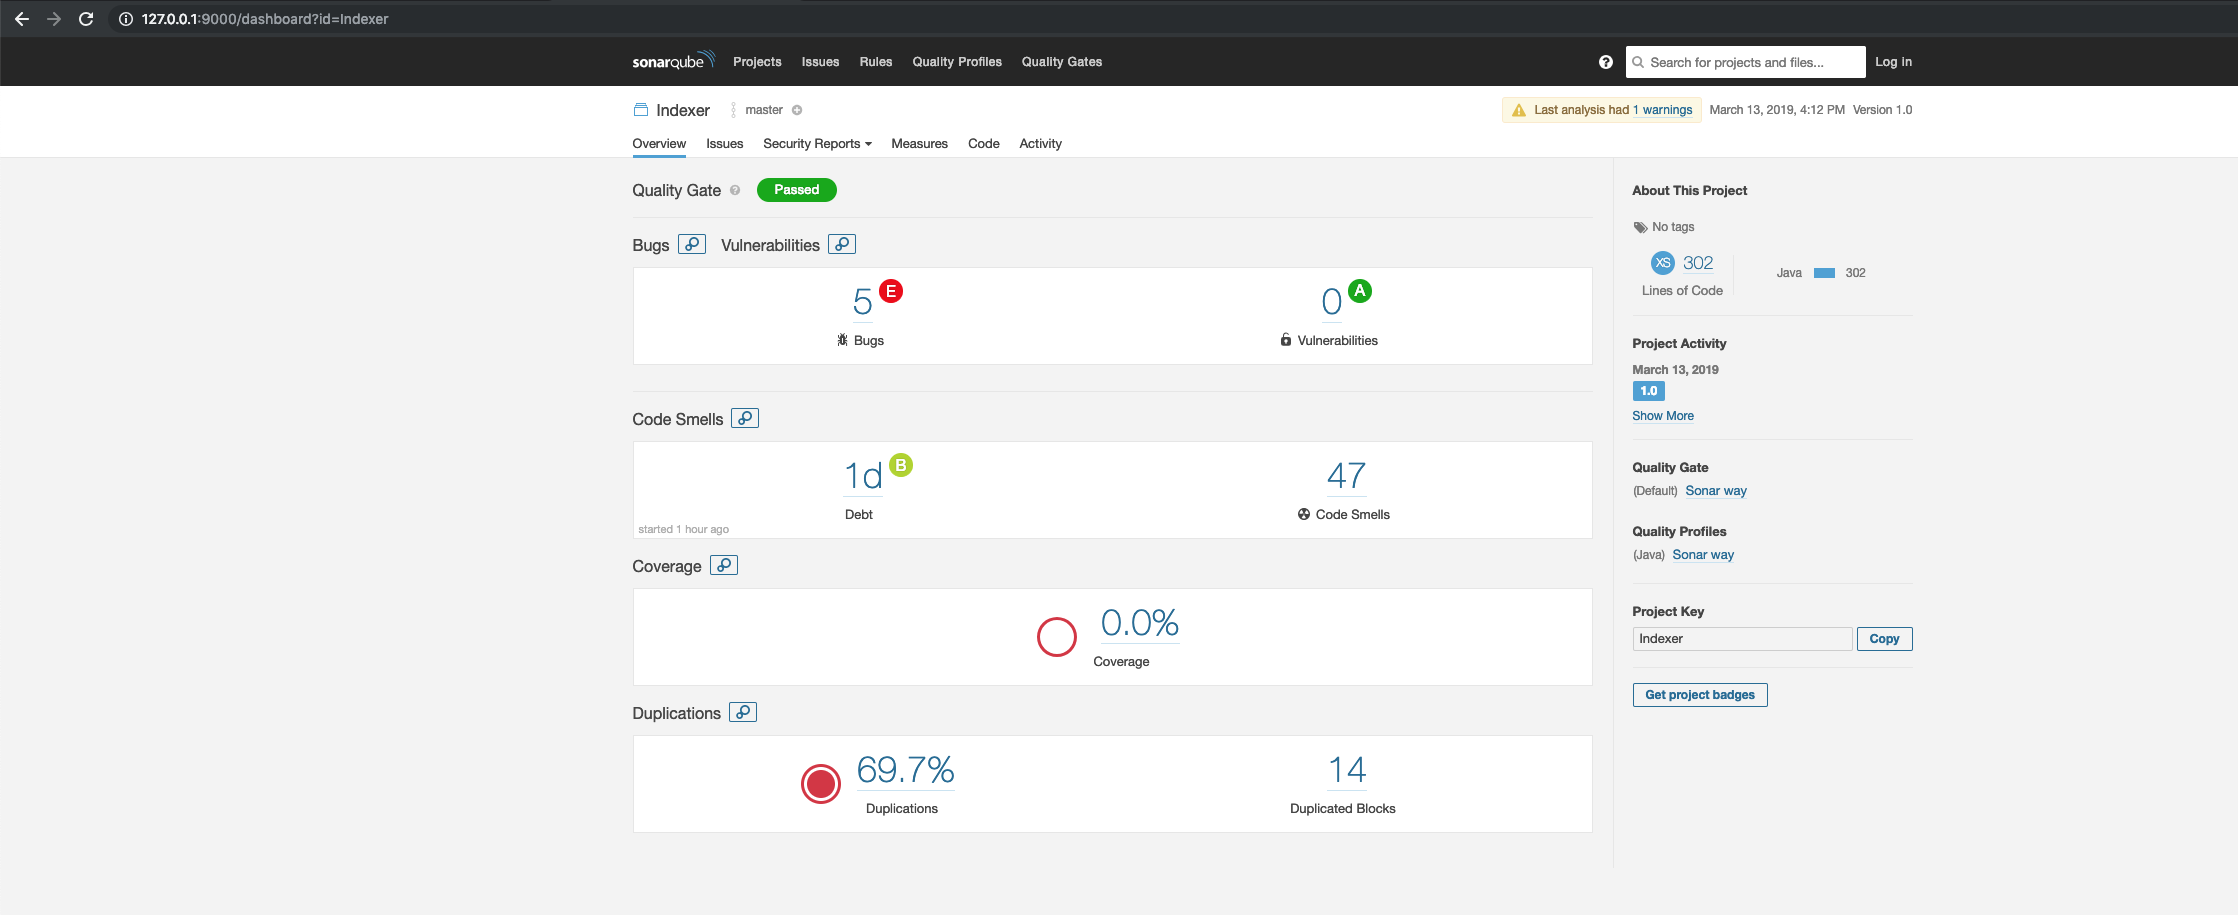
Resultados exibidos no Painel SonarQube

Resultados exibidos no Painel SonarQube

Colaboradores

  • Malkit Singh
  • Shubham Shubhankar Sharma
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →