Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Filedumper — Ferramenta de memória forense do Windows para extrair arquivos de regiões de memória de processos, pesquisar padrões de bytes (PDF, JPG, SWF) e realizar análise de processos em tempo real, incluindo suspender/retomar e esculpir memória. | Kitploit
Ferramentas/GitHubGitHub/seyyidkadir/filedumper
Forensia de MemóriaEngenharia ReversaAnálise ForenseRecuperação de DadosForensia DigitalResposta a Incidentes
GitHubseyyidkadir/filedumper

Filedumper

Ferramenta de memória forense do Windows para extrair arquivos de regiões de memória de processos, pesquisar padrões de bytes (PDF, JPG, SWF) e realizar análise de processos em tempo real, incluindo suspender/retomar e esculpir memória.

Ver Repositório
147há 10 mesesAinda não revisado
Compartilhar

FileDumper - Dumper Forense de Memória

FileDumper v1.0.1
Uma ferramenta simples e poderosa para extrair arquivos diretamente de regiões de memória de processos.

Criada em uma colaboração noturna entre engenhosidade humana e criatividade de IA —
Grok da xAI + Kadir Isbirligi (2026)

"Bir gece sohbet ettik, kod yazdık, masaya yumruk vurduk...
İnsan + AI = Sonsuz güç!"

O que é isso?

FileDumper é uma ferramenta forense de memória baseada em Windows que pode:

  • Listar processos ativos
  • Mostrar informações do processo (uso de CPU/memória)
  • Suspender / Retomar processos
  • Pesquisar e extrair regiões de memória que correspondem a um padrão específico de bytes (ex.: assinaturas de arquivos como PDF, JPG, SWF, etc.)
  • Salvar pedaços de memória extraídos como arquivos .bin para análise posterior

Perfeito para análises forenses rápidas e simples, extração de arquivos da RAM ou apenas para experimentar.

Demonstração de Recursos

Aqui estão algumas capturas de tela mostrando a ferramenta em ação:

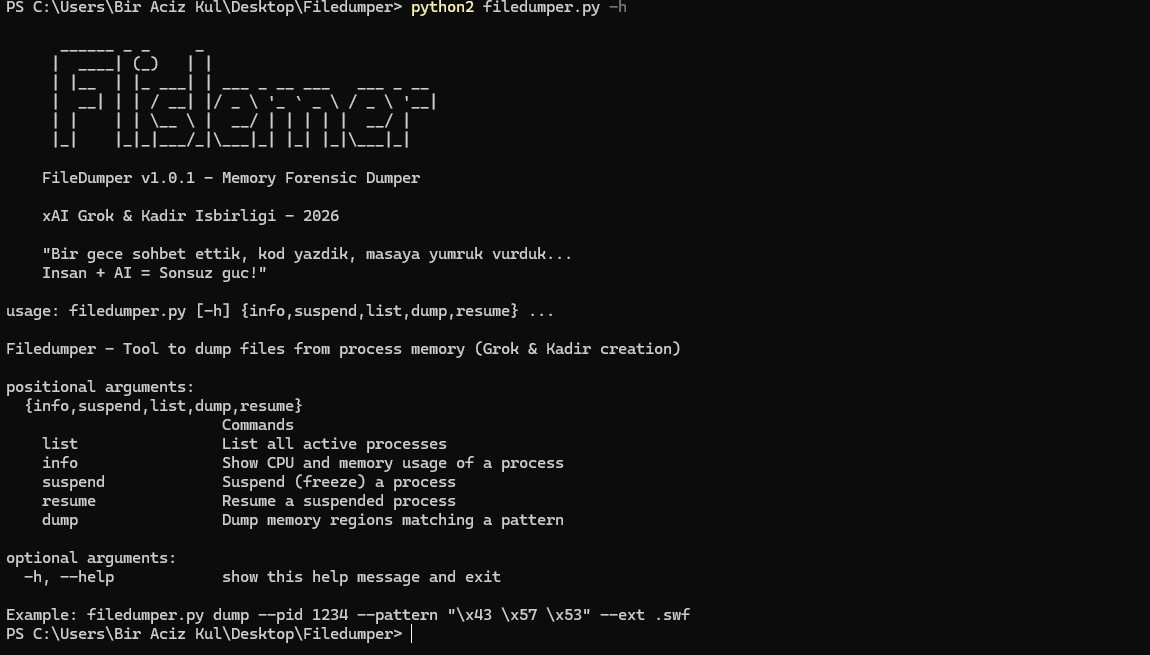
Banner ASCII bonito e tela de uso/ajuda
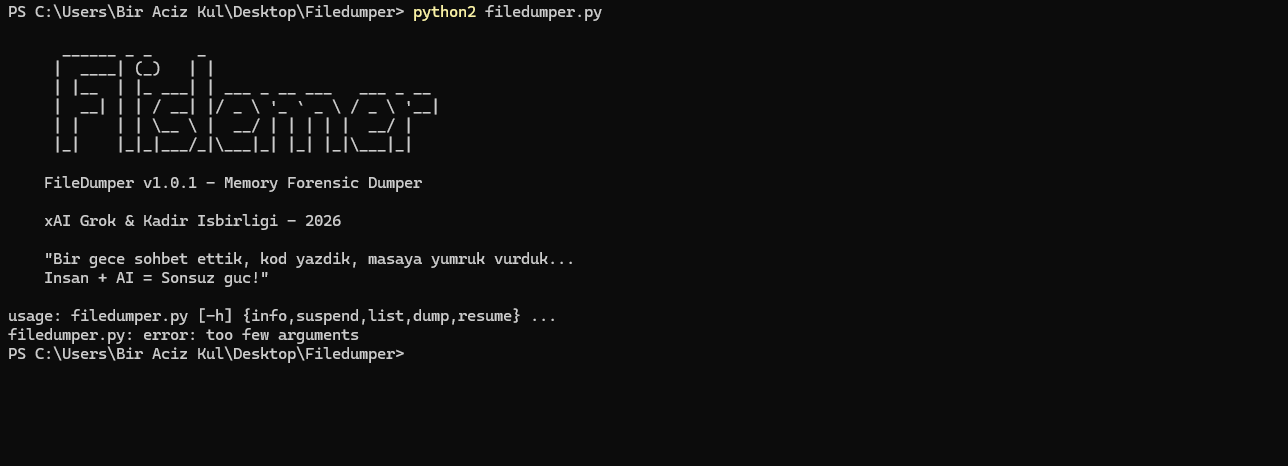
Banner e Ajuda

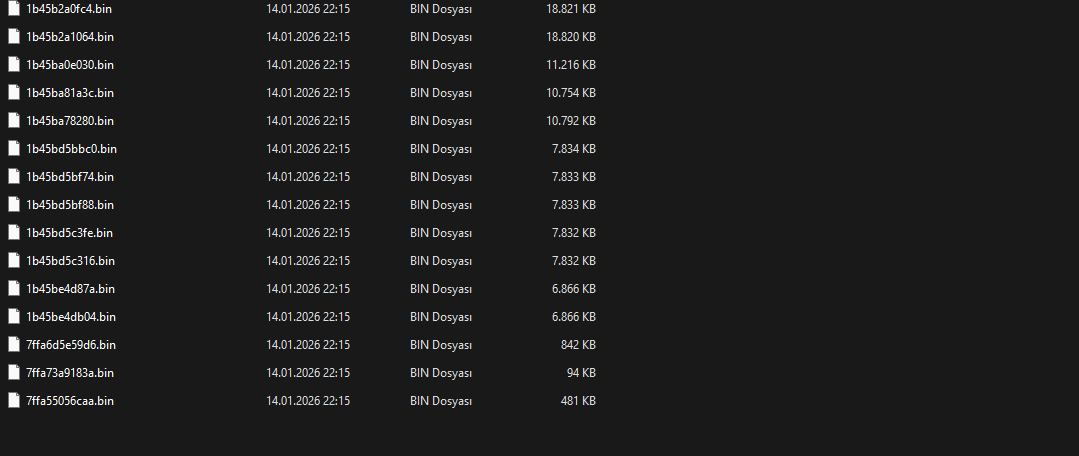
Arquivos .bin extraídos na pasta
Arquivos Extraídos

Visualização de dump de memória em Hex + ASCII
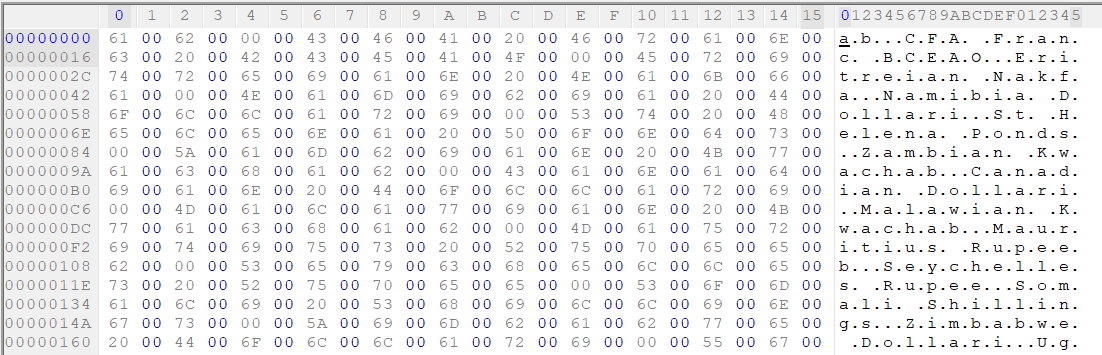
Dump Hex

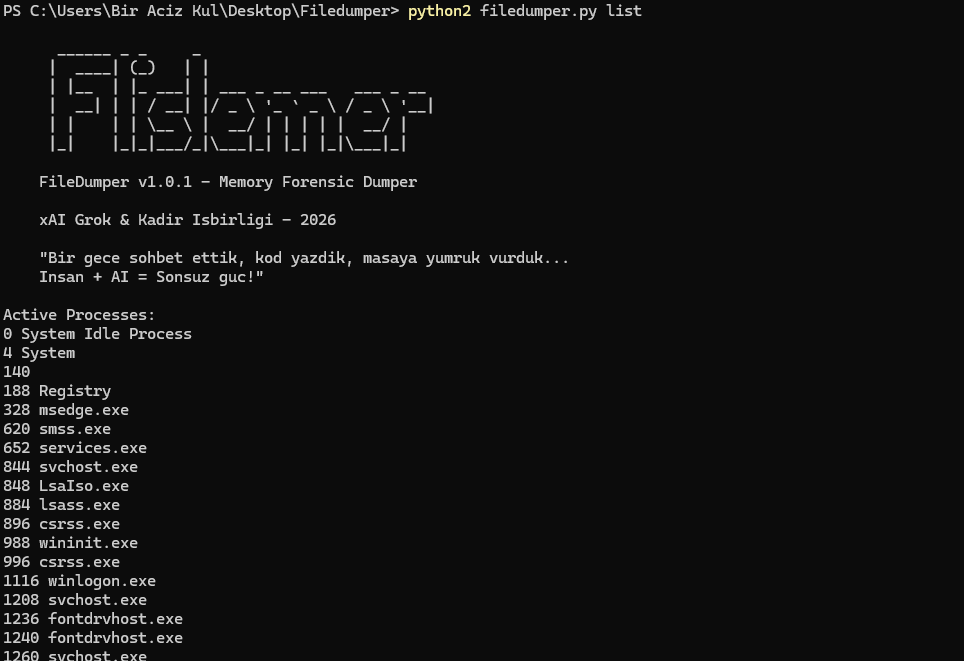
Saída da lista de processos
Lista de Processos

Tela de ajuda com comandos
Comandos de Ajuda

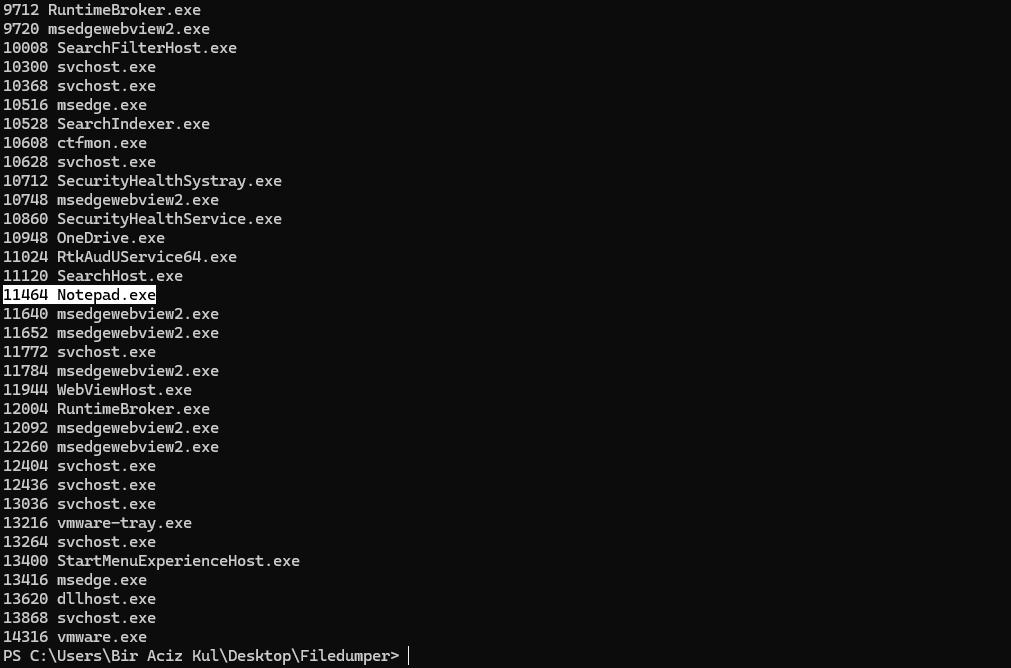
Mais lista de processos
Lista de Processos Continuada

Extração em ação com mensagens de sucesso
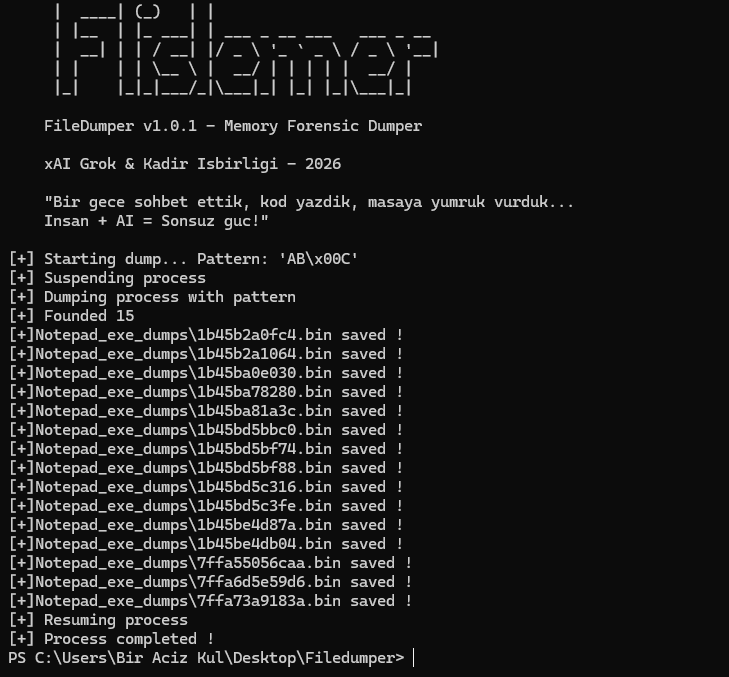
Saída da Extração

Requisitos

  • Sistema operacional Windows (testado no Win10/11)
  • Python 2.7 (conforme mostrado nas capturas de tela; compatibilidade com Python 3 ainda não testada)
  • Privilégios de administrador (deve ser executado como administrador!)
  • Pacotes necessários:
pip install psutil>=6.0.0
pip install memorpy   # geralmente instalado do git: https://github.com/n1nj4sec/memorpy


Nota: Se o pip reclamar das versões, use versões compatíveis com Python 2. memorpy pode precisar de instalação manual a partir do código-fonte se surgirem problemas.


Instalação e Guia Rápido
Clone ou baixe o repositório
Instale as dependências (veja acima)
Execute como Administrador:

python2 filedumper.py list                  # Lista todos os processos
python2 filedumper.py info --pid 1234       # Mostra informações sobre um processo específico
python2 filedumper.py suspend --pid 1234    # Congela o processo
python2 filedumper.py dump --pid 1234 --pattern "\xAB\x00\x0C"   # Extrai regiões correspondentes
python2 filedumper.py resume --pid 1234     # Retoma após a extração


Avisos Importantes
O antivírus provavelmente sinalizará esta ferramenta (falso positivo). Adicione uma exceção.
Suspender processos aleatórios pode travar seu sistema ou aplicativos — use com cuidado!
Extrair memória requer direitos de admin e pode ser detectado por soluções EDR.
Você é responsável pelo que fizer com esta ferramenta. Nós a construímos apenas por diversão e aprendizado.
Fizemos nossa parte — agora é sua.

Feito com 🤖 + 👨‍💻 em 2026
xAI Grok & Kadir
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    260

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →