
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-22457 — CVE-2025-22457: Scanner POC de Exploração em Python para Detectar RCE no Ivanti Connect Secure | Kitploit
Ferramentas/GitHubGitHub/securekomodo/cve-2025-22457
ReconhecimentoScanners de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHubsecurekomodo/cve-2025-22457

CVE-2025-22457

CVE-2025-22457: Scanner POC de Exploração em Python para Detectar RCE no Ivanti Connect Secure

Ver Repositório
18547há 1 anoAinda não revisado
Compartilhar

CVE-2025-22457

CVE-2025-22457: Scanner POC de Exploit em Python para Detectar RCE no Ivanti Connect Secure

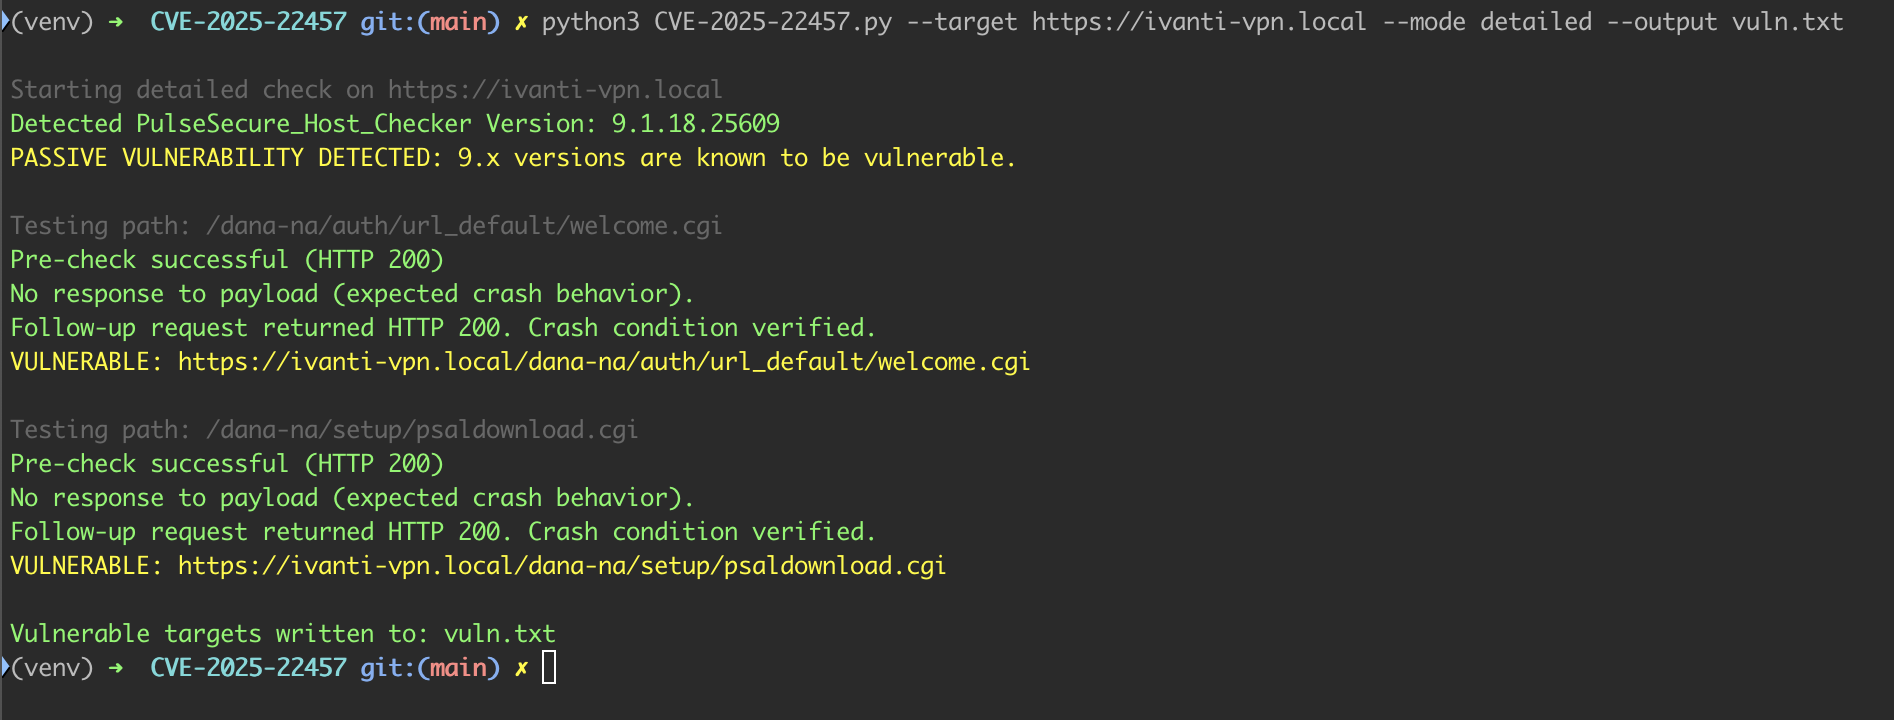
image

Este script ajuda a identificar dispositivos Ivanti Connect Secure, Policy Secure ou ZTA Gateway que podem estar vulneráveis ao CVE-2025-22457, um estouro de buffer baseado em pilha crítico e não autenticado no processo web, acionado por meio de um cabeçalho X-Forwarded-For malicioso. Ele também pode identificar a versão do alvo remoto através da extração de informações de versão da resposta HTTP.

Inspirado por trabalhos iniciais para construir um modelo para Nuclei, este script foi criado após descobrir que o Nuclei não conseguia lidar com casos em que nenhuma resposta era recebida do alvo, o que é essencial para detectar este problema de forma confiável.

📖 Contexto

Pesquisa e divulgação originais:

  • Blog do watchTowr Labs

  • Blog da Redline)

Consulta Shodan: http.favicon.hash:-485487831

4.260 resultados em 9 de abril de 2025

Quando o payload é bem-sucedido, o sistema de destino registra: ERROR31093: Program web recently failed.

Isso pode ser usado para construir detecções baseadas em logs além da varredura.

🔍 Como Funciona

O script envia um cabeçalho X-Forwarded-For longo para endpoints .cgi vulneráveis. Ele oferece suporte a dois modos:

Modo Rápido (padrão)

  • Identifica o alvo e captura a versão
  • Determina se é vulnerável apenas com base na versão, sem tentar acionar o estouro de buffer.

Modo Detalhado

  • Envia uma solicitação de pré-verificação e espera HTTP 200.
  • Envia o payload de crash e espera nenhuma resposta.
  • Envia uma solicitação de acompanhamento para garantir que o crash não foi incidental.
  • Somente se todas as três etapas se comportarem conforme o esperado, o sistema é marcado como vulnerável.

🛠 Uso

Instale as dependências:

pip install requests

Escanear um único alvo

python cve_2025_22457_check.py --target https://example.com

Usar modo detalhado

python cve_2025_22457_check.py --target https://example.com --mode detailed

Escanear uma lista de alvos a partir de um arquivo

python cve_2025_22457_check.py --input targets.txt --mode detailed

Salvar resultados em um arquivo

python cve_2025_22457_check.py --input targets.txt --mode detailed --output vulnerable.txt

📌 Como Funciona

O caminho padrão /dana-na/auth/url_default/welcome.cgi pode ser alterado pelos administradores do Ivanti e pode resultar em falsos negativos.

Um caminho secundário codificado /dana-na/setup/psaldownload.cgi está incluído, que não pode ser modificado e ainda aciona a vulnerabilidade. Qualquer endpoint .cgi parece ser potencialmente afetado.

✅ Exemplo de Saída

Pre-check successful (HTTP 200)
No response to payload (expected crash behavior).
Follow-up request returned HTTP 200. Crash condition verified.
VULNERABLE: https://example.com/dana-na/setup/psaldownload.cgi

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





