

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
msiscan — Ferramenta de varredura para identificar problemas de escalonamento de privilégios locais em instaladores MSI vulneráveis. | Kitploit
Ferramentas/GitHubGitHub/sec-consult/msiscan
Escalada de PrivilégiosAnálise EstáticaAnálise de VulnerabilidadesAuditoria de ConfiguraçãoTestes de Penetração
GitHubsec-consult/msiscan

msiscan

Ferramenta de varredura para identificar problemas de escalonamento de privilégios locais em instaladores MSI vulneráveis.

Ver Repositório
1281837há 2 anosRevisado pelo Kitploit
Compartilhar

MSI Analyzer

Este script Python para Linux pode analisar arquivos de instalador *.msi do Microsoft Windows e apontar possíveis vulnerabilidades. Foi desenvolvido por Michael Baer (@derbaer0) no SEC Consult Vulnerability Lab.

Atualmente, ele é mais adequado para uma escalada local de privilégios também descrita em nossa postagem no blog: https://r.sec-consult.com/msi.

A Microsoft atribuiu CVE-2024-38014 e também forneceu um patch para esta vulnerabilidade no patch day de setembro de 2024: https://msrc.microsoft.com/update-guide/en-US/advisory/CVE-2024-38014.

O script também pode ser usado para obter uma visão geral de um instalador e identificar possíveis fraquezas.

Tenha em Mente

  • Este script é um trabalho em andamento.
  • Não é perfeito, mas esperamos que cubra muitos instaladores corretamente. Por favor, crie uma issue no GitHub caso encontre um com um veredito incorreto.
    • falsos negativos (se o aplicativo de console for iniciado apenas indiretamente pelo instalador)
    • "falsos positivos" (as mesmas ações são executadas condicionalmente. O script mostra a condição, mas não a avalia)
  • Este script NÃO é seguro contra instaladores maliciosos.

Instalação

Você precisa de alguns pacotes Python. sqlite3, termcolor, talvez mais. Fora isso, nenhuma instalação é necessária. Basta executar o script a partir da pasta principal.

Instale o pacote (apt) msitools. Ele contém msiinfo e msiextract, que também são necessários.

sudo apt install msitools

O binário SetOpLock, útil para explorar a vulnerabilidade, pode ser encontrado aqui: https://github.com/googleprojectzero/symboliclink-testing-tools/tree/main/SetOpLock

Como Usar

  • python msiscan.py <Installer>
  • Ou se quiser verificar um diretório inteiro: ./runall.sh <directory>

Agora analise o resultado em busca de cores incomuns (vermelho) para vitórias rápidas. Conselho: Se houver algo em vermelho, repare-o com o ProcMon e siga a abordagem manual.

Haverá erros. Basta ignorá-los. A análise tenta continuar quando possível.

Se você vir uma linha vermelha no início Repairmode disabled ..., não será possível acionar a função de reparo.

Agora, algumas explicações para entender a saída se você quiser investir algum tempo em uma análise mais aprofundada:
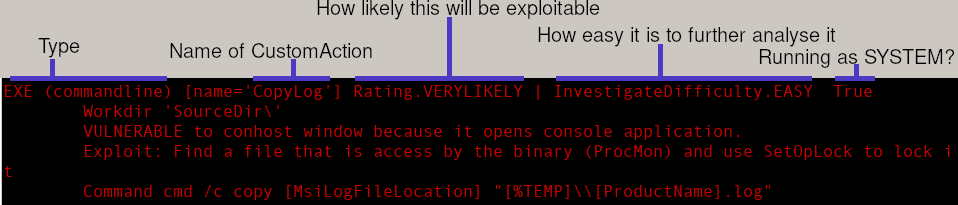
example

  • Classificação Meu palpite sobre a probabilidade de ser explorável. Isso também define a cor.
  • Dificuldade Meu palpite sobre quanto esforço é necessário para encontrar uma vulnerabilidade. Ex.: HARD = Reversão de binários.
  • Linha verde "Action only invoked upon": Esta ação só é invocada quando a condição é verdadeira. Ex.: "Not Installed" só é executado quando o software ainda não está instalado = durante a instalação, mas não no reparo. Você não terá sorte, a menos que consiga forçar a instalação a ocorrer. (Nota: Parece que às vezes essas condições não correspondem à realidade de alguma forma. Mas ainda não consegui descobrir isso).
  • Laranja: Há código de script. Se você tiver tempo, procure ali por ações suspeitas. Ou invocação de binários (CreateObject ("WScript.Shell")).
  • Azul: Método do conjunto de ferramentas WiX. Provavelmente seguro (mas deve ser diferenciado e investigado mais a fundo).
  • Ciano: Cor mais comum. Normalmente invocam programas GUI ou funções de DLL. Nenhuma vitória rápida é esperada aqui.

O que vem a seguir?

Acredito que ainda há muito a extrair de pacotes de instaladores. Por exemplo, permissões de pastas e serviços que são instalados podem rapidamente identificar mais vetores de LPE.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    260

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




