
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/sebastian-mora/aws-loot
Coleta de InformaçõesTestes de PenetraçãoSegurança na NuvemDetecção de Segredos
GitHubsebastian-mora/aws-loot

AWS-Loot

Enumera ambientes AWS em busca de segredos, escaneando dados de usuário do EC2, variáveis de ambiente e código-fonte do Lambda, e instâncias do CodeBuild em busca de strings de alta entropia.

Ver Repositório
6525124há 6 anosRevisado pelo Kitploit
Compartilhar

AWS_Loot

Pesquisa um ambiente AWS em busca de segredos, enumerando variáveis de ambiente e código fonte. Esta ferramenta permite enumeração rápida sobre grandes conjuntos de instâncias e serviços AWS.
Instalação

pip install -r requirements.txt

Um arquivo de credenciais AWS (.aws/credentials) é necessário para autenticação no ambiente alvo

  • Chave de Acesso
  • Chave de Acesso Secreta

Como funciona

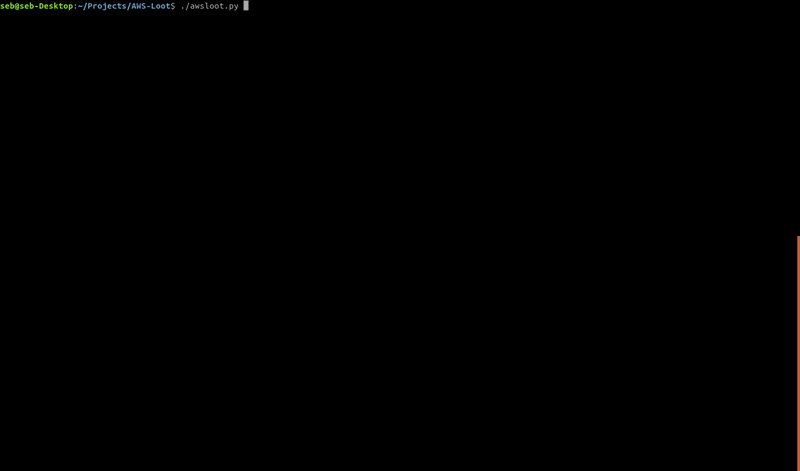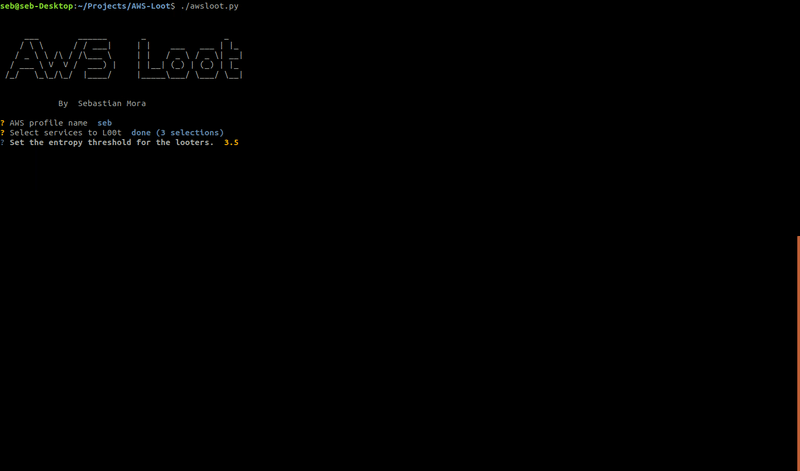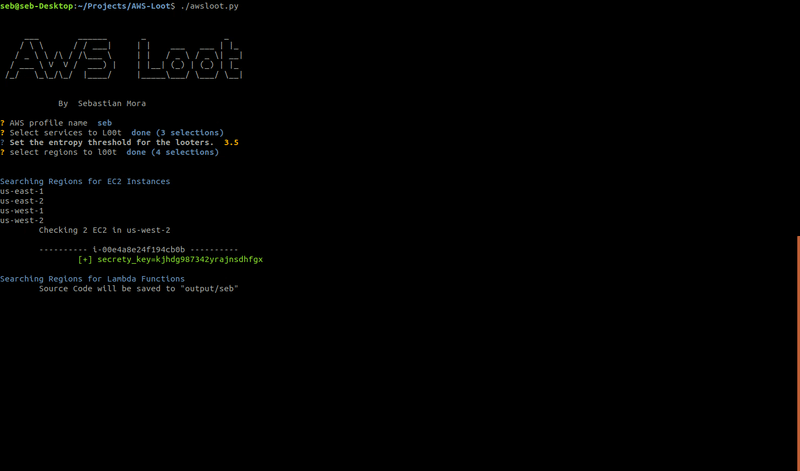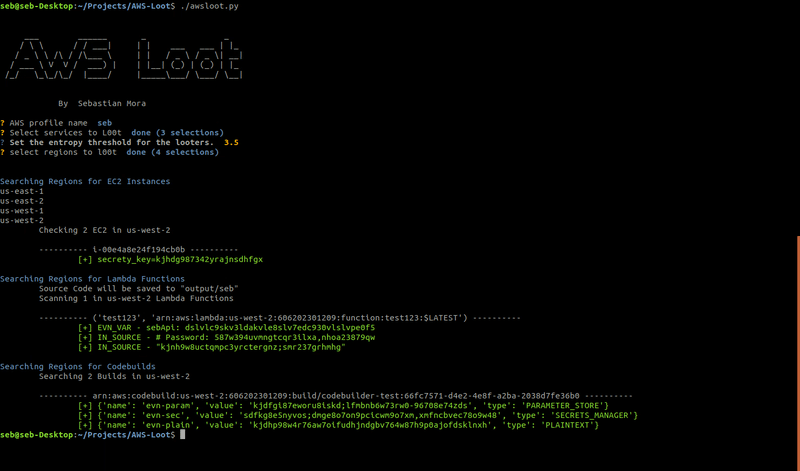
Awsloot funciona percorrendo instâncias EC2, Lambda, CodeBuilder e procurando por strings de alta entropia. O EC2 Looter funciona consultando todos os IDs de instância disponíveis em todas as regiões e solicitando o USERDATA das instâncias, onde frequentemente os desenvolvedores deixam segredos. O Lambda Looter opera também entre regiões. O Lambda Looter pode pesquisar todas as versões disponíveis de uma função encontrada. Ele começa pesquisando as variáveis de ambiente das funções, depois baixa o código fonte e o examina em busca de segredos. O Codebuilder Looter funciona procurando por instâncias de build e pesquisando nessas builds variáveis de ambiente que possam conter segredos.

Uso

Python3 awsloot.py 

Próximos Recursos

  • Permitir que os usuários especifiquem um ARN para escanear
  • Looter para serviços adicionais
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






