
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BruteSploit — BruteSploit é uma coleção de métodos para geração automatizada, brute force e manipulação de wordlists com shell interativo. Que pode ser usada durante um teste de penetração para enumeração e talvez possa ser usada em CTF para manipulação, combinação, transformação e permutação de algumas palavras ou texto de arquivos :p | Kitploit
Ferramentas/GitHubGitHub/screetsec/brutesploit
Quebra de SenhasAtaques de SenhaScripting e AutomaçãoCTFTestes de PenetraçãoUtilitários e FrameworksArchived
GitHubscreetsec/brutesploit

BruteSploit

Sobre

BruteSploit é uma coleção de métodos para geração automatizada, brute force e manipulação de wordlists com shell interativo. Que pode ser usada durante um teste de penetração para enumeração e talvez possa ser usada em CTF para manipulação, combinação, transformação e permutação de algumas palavras ou texto de arquivos :p

Compartilhar
Ver Repositório
77126452há 6 anosRevisado pelo Kitploit

Brutesploit

Version Version Stage Build

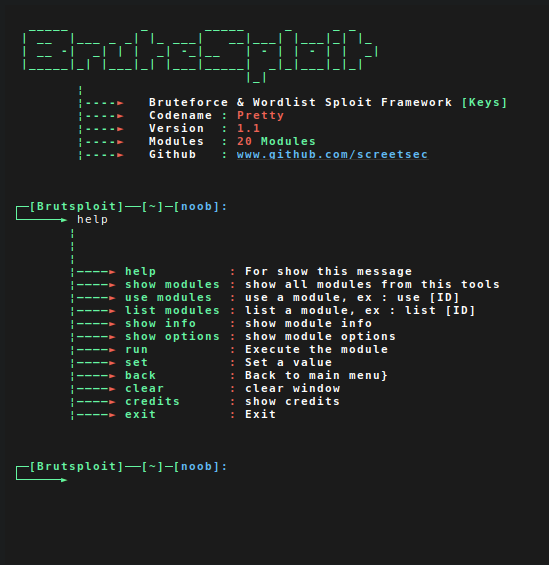
BruteSploit é uma coleção de métodos para gerar, bruteforce e manipular automaticamente wordlists com um shell interativo. Isso pode ser usado durante um teste de penetração para enumerar e pode ser usado em CTF para manipulação, combinação, transformação e permutação de algumas palavras ou texto de arquivo :p eu escrevi isso apenas por diversão e para aprender como criar um shell interativo funciona
Doar

  • Se este projeto te ajuda muito em testes de penetração e você quer me apoiar, você pode me pagar um café :)
  • Donation

Recursos e Tutorial [ Solicite um novo issue ]

  • https://www.youtube.com/watch?v=x51As2OS2z4
  • Canal : https://www.youtube.com/screetsec

Confira neste vídeo :

📜 Changelog

Certifique-se de verificar o [Changelog] e ler o CHANGELOG.md

Primeiros Passos

  1. git clone https://github.com/Screetsec/Brutesploit.git
  2. cd Brutesploit
  3. chmod +x Brutesploit
  4. sudo ./Brutesploit or sudo su ./Brutesploit

Um sistema operacional Linux. Recomendamos :

  • Kali Linux 2 ou Kali 2016.1 rolling
  • Cyborg
  • Parrot
  • BackTrack
  • Backbox

BUG ?

  • Por favor, submeta um novo issue
  • Entre em contato comigo
  • Ei, tudo bem? Quer perguntar sobre todas as minhas ferramentas? Você pode entrar em contato comigo no telegram.me/offscreetsec

Doações

  • Doação: Envie para bitcoin

  • Endereço Bitcoin : 1NuNTXo7Aato7XguFkvwYnTAFV2immXmjS

:octocat: Créditos

  • Agradecimentos a Allah e Screetsec [ Edo -maland- ]
  • Dracos Linux ( www.dracos-linux.org )
  • Backbox Indonésia ( www.www.backboxindonesia.or.id )
  • Offensive Security pelo incrível SO
  • Kali Linux ( http://www.kali.org/ )
  • http://www.kitploit.com/
  • Muito obrigado a : http://www.github.com/

Aviso Legal

Nota: modificações, alterações ou mudanças neste código fonte são aceitáveis, porém, qualquer lançamento público utilizando este código deve ser aprovado pelo autor desta ferramenta (Edo -m-).


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




