
 sbasu7241/aws-threat-simulation-and-detection
Brincando com Stratus Red Team (ferramenta de simulação de ataques em nuvem) e SumoLogic

Este repositório é uma documentação das minhas aventuras com Stratus Red Team - uma ferramenta de emulação de adversários para a cloud.
Stratus Red Team é o "Atomic Red Team para a cloud, permitindo emular técnicas de ataque ofensivas de forma granular e autocontida.
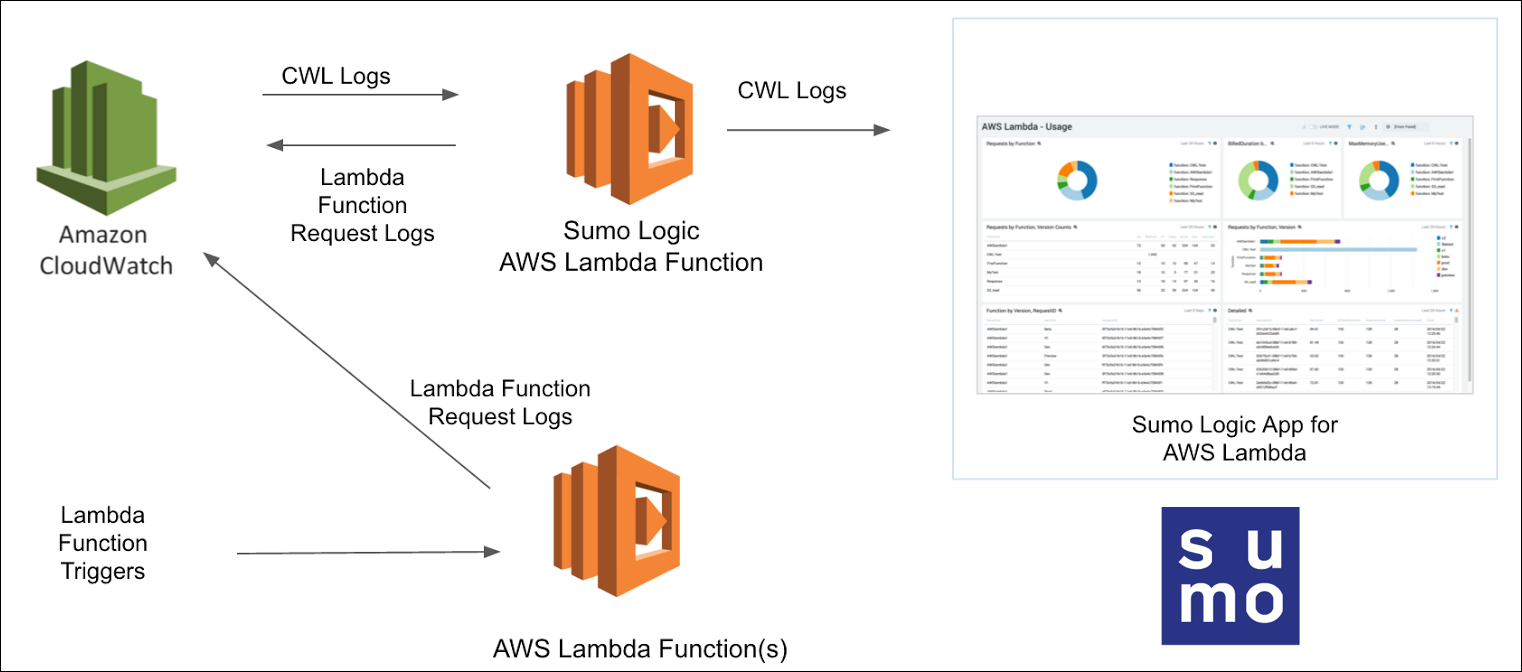
Executamos os ataques abrangidos no repositório Stratus Red Team um a um na nossa conta AWS. Para monitorizá-los, utilizaremos CloudTrail e CloudWatch para registo e ingerimos esses registos no SumoLogic para análise posterior.
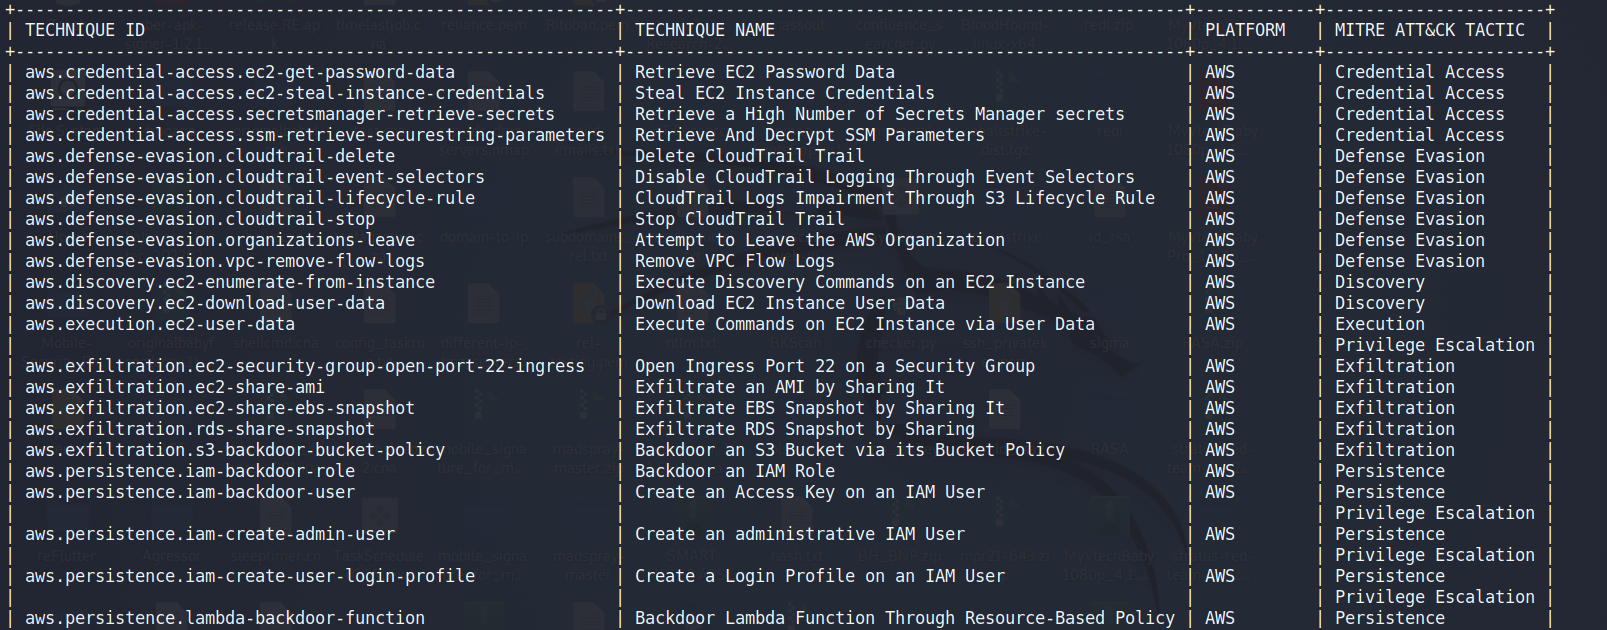
| Ataque | Descrição | Link |
|---|---|---|
| aws.credential-access.ec2-get-password-data | Obter Dados de Password EC2 | Link |
| aws.credential-access.ec2-steal-instance-credentials | Roubar Credenciais de Instância EC2 | Link |
| aws.credential-access.secretsmanager-retrieve-secrets | Obter um Número Elevado de Segredos do Secrets Manager | Link |
| aws.credential-access.ssm-retrieve-securestring-parameters | Obter e Descriptografar Parâmetros SSM | Link |
| aws.defense-evasion.cloudtrail-delete | Eliminar Trilha CloudTrail | Link |
| aws.defense-evasion.cloudtrail-event-selectors | Desativar Registo CloudTrail Através de Seletores de Evento | Link |
| aws.defense-evasion.cloudtrail-lifecycle-rule | Comprometimento de Registos CloudTrail Através de Regra de Ciclo de Vida S3 | Link |
| aws.defense-evasion.cloudtrail-stop | Parar Trilha CloudTrail | Link |
| aws.defense-evasion.organizations-leave | Tentar Sair da Organização AWS | Link |
| aws.defense-evasion.vpc-remove-flow-logs | Remover Registos de Fluxo VPC | Link |
| aws.discovery.ec2-enumerate-from-instance | Executar Comandos de Descoberta numa Instância EC2 | Link |
| aws.exfiltration.ec2-security-group-open-port-22-ingress | Abrir Porta de Entrada 22 num Grupo de Segurança | Link |
| aws.exfiltration.ec2-share-ami | Exfiltrar uma AMI Compartilhando-a | Link |
| aws.exfiltration.ec2-share-ebs-snapshot | Exfiltrar Snapshot EBS Compartilhando-o | Link |
| aws.exfiltration.rds-share-snapshot | Exfiltrar Snapshot RDS Compartilhando | Link |
| aws.exfiltration.s3-backdoor-bucket-policy | Criar Backdoor num Bucket S3 Através da sua Política de Bucket | Link |
| aws.persistence.iam-backdoor-role | Criar Backdoor numa Role IAM | Link |
| aws.persistence.iam-backdoor-user | Criar uma Chave de Acesso num Utilizador IAM | TBD |
| aws.persistence.iam-create-admin-user | Criar um Utilizador IAM Administrativo | TBD |
| aws.persistence.iam-create-user-login-profile | Criar um Perfil de Login num Utilizador IAM | TBD |
| aws.persistence.lambda-backdoor-function | Criar Backdoor numa Função Lambda Através de Política Baseada em Recursos | TBD |






