Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/s0md3v/parth
ReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesSegurança WebTestes de Penetração
GitHubs0md3v/parth

Parth

Scanner Heurístico de Parâmetros Vulneráveis

Ver Repositório
6029432há 4 anosRevisado pelo Kitploit
Compartilhar


Parth
Parth

Scanner Heurístico de Parâmetros Vulneráveis

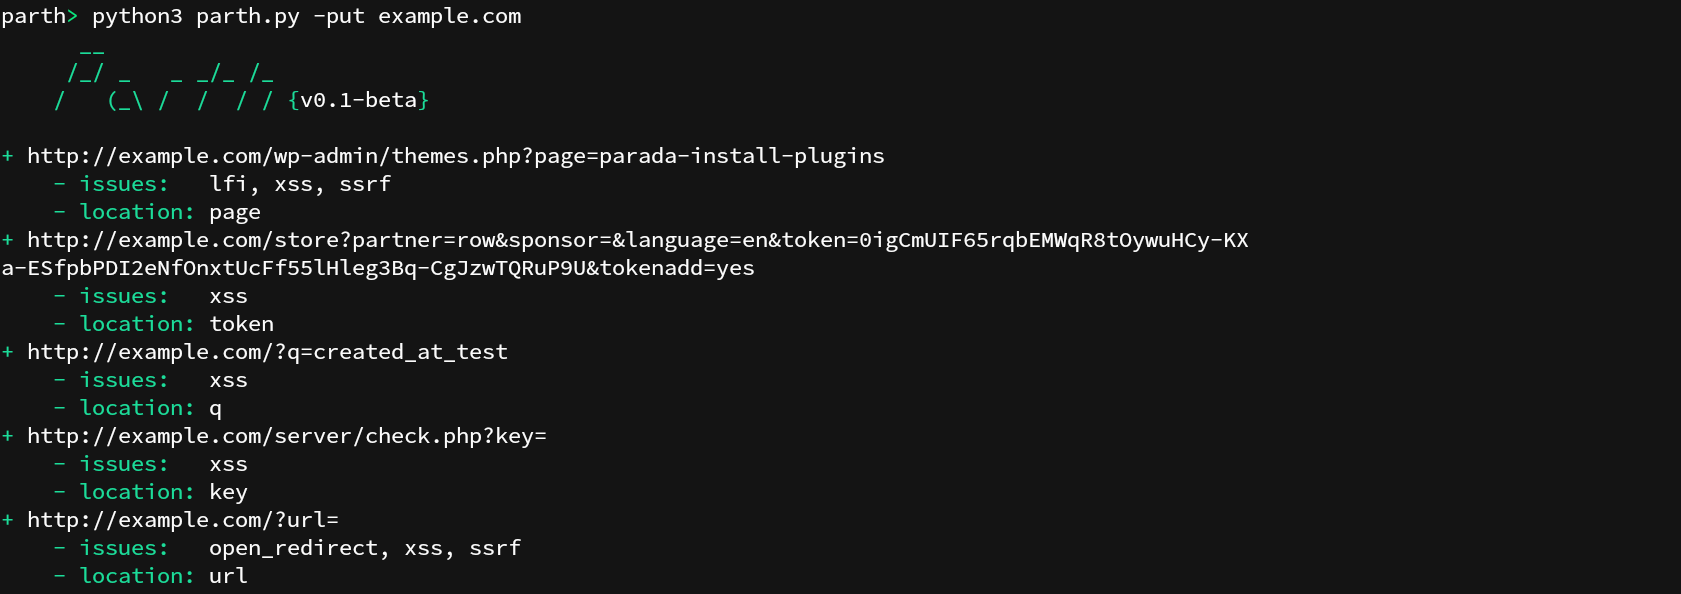
demo

Introdução

Alguns nomes de parâmetros HTTP são mais comumente associados a uma funcionalidade do que a outras. Por exemplo, o parâmetro ?url= geralmente contém URLs como valor e, portanto, frequentemente é vítima de ataques de inclusão de arquivos, redirecionamento aberto e SSRF. O Parth pode percorrer seu histórico do Burp, uma lista de URLs ou URLs descobertas por ele mesmo para encontrar esses nomes de parâmetros e os riscos comumente associados a eles. O Parth foi projetado para auxiliar os testes de segurança web, ajudando na priorização de componentes para teste.

Uso

Instalação: pip3 install parth

Importar alvos de um arquivo

Esta opção funciona para todos os 3 tipos de importação suportados: histórico do Burp Suite, arquivo de texto delimitado por nova linha ou arquivo de texto de requisição HTTP.

parth -i exemplo.history

Importar alvos da entrada padrão

cat urls | parth

Uma opção exclusiva --pipe está disponível ao importar alvos da entrada padrão. Ela pode ser usada para gerar URLs vulneráveis a uma vulnerabilidade específica.

cat urls | parth --pipe xss

Problemas suportados: lfi, ssrf, sqli, xss, open_redirect, rce

Encontrar URLs para um domínio

Esta opção utilizará o CommonCrawl, Open Threat Exchange e Waybackmachine para encontrar URLs do domínio alvo.

parth -t exemplo.com

Ignorar nomes de parâmetros duplicados

Nomes de parâmetros iguais em todas as URLs são ignorados.

parth -ut exemplo.com

Salvar nomes de parâmetros

Esta opção escreverá todos os nomes de parâmetros encontrados em um arquivo com nome params-{target}.txt para uso posterior.

parth -pt exemplo.com

Saída em JSON

O comando a seguir salvará o resultado como um objeto JSON no arquivo especificado.

parth -t exemplo.com -o exemplo.json

Créditos

O banco de dados de nomes de parâmetros e os riscos associados a eles foi criado principalmente a partir do trabalho público de várias pessoas da comunidade, como @Jhaddix.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →