
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-48644 — Reolink Duo 2 WiFi v1.0.280 - Vulnerabilidade de Enumeração de Contas | Kitploit

Ferramentas/GitHubGitHub/rosembergpro/cve-2024-48644
ReconhecimentoSegurança IoTAnálise de VulnerabilidadesColeta de InformaçõesSegurança WebTestes de Penetração
GitHubrosembergpro/cve-2024-48644

CVE-2024-48644

Reolink Duo 2 WiFi v1.0.280 - Vulnerabilidade de Enumeração de Contas

Ver Repositório
162há 2 anosAinda não revisado
Compartilhar

CVE-2024-48644

Setembro, 2024

Detalhes do CVE

CVE: https://www.cve.org/CVERecord?id=CVE-2024-48644

NVD: https://nvd.nist.gov/vuln/detail/CVE-2024-48644

Tenable: https://www.tenable.com/cve/CVE-2024-48644

Enumeração de Contas e Conta de Usuário Adivinhável

Resumo

A vulnerabilidade de enumeração de contas no componente de login da câmera WiFi Reolink Duo 2 (versão de firmware v3.0.0.1889_23031701) permite que atacantes remotos, não autenticados, determinem contas de usuário válidas por meio de tentativas de login. Isso pode levar à enumeração de contas de usuário e potencialmente facilitar outros ataques, como força bruta de senhas. A vulnerabilidade surge porque o aplicativo responde de forma diferente a tentativas de login com nomes de usuário válidos e inválidos.

Versões Testadas

Reolink Duo Wifi v3.0.0.1889_23031701

URLs do Produto

Reolink Duo 2 WiFi - https://reolink.com/br/product/reolink-duo-wifi/

Detalhes

Prova de Conceito (PoC)

Esta vulnerabilidade pode ser reproduzida tentando fazer login com nomes de usuário padrão ou comuns. As respostas distintas do aplicativo para nomes de usuário válidos e inválidos permitem que potenciais atacantes identifiquem contas válidas. Especificamente, o aplicativo responde com password wrong quando um nome de usuário válido é fornecido com uma senha incorreta e login failed quando um nome de usuário inválido é fornecido.

Abaixo está uma prova de conceito em três etapas para reproduzir e demonstrar a vulnerabilidade:

Etapa 1: Acessar a Página de Login

Ao acessar a página de login, observa-se que o campo de nome de usuário é preenchido automaticamente com admin. Isso indica que admin pode ser um nome de usuário padrão.
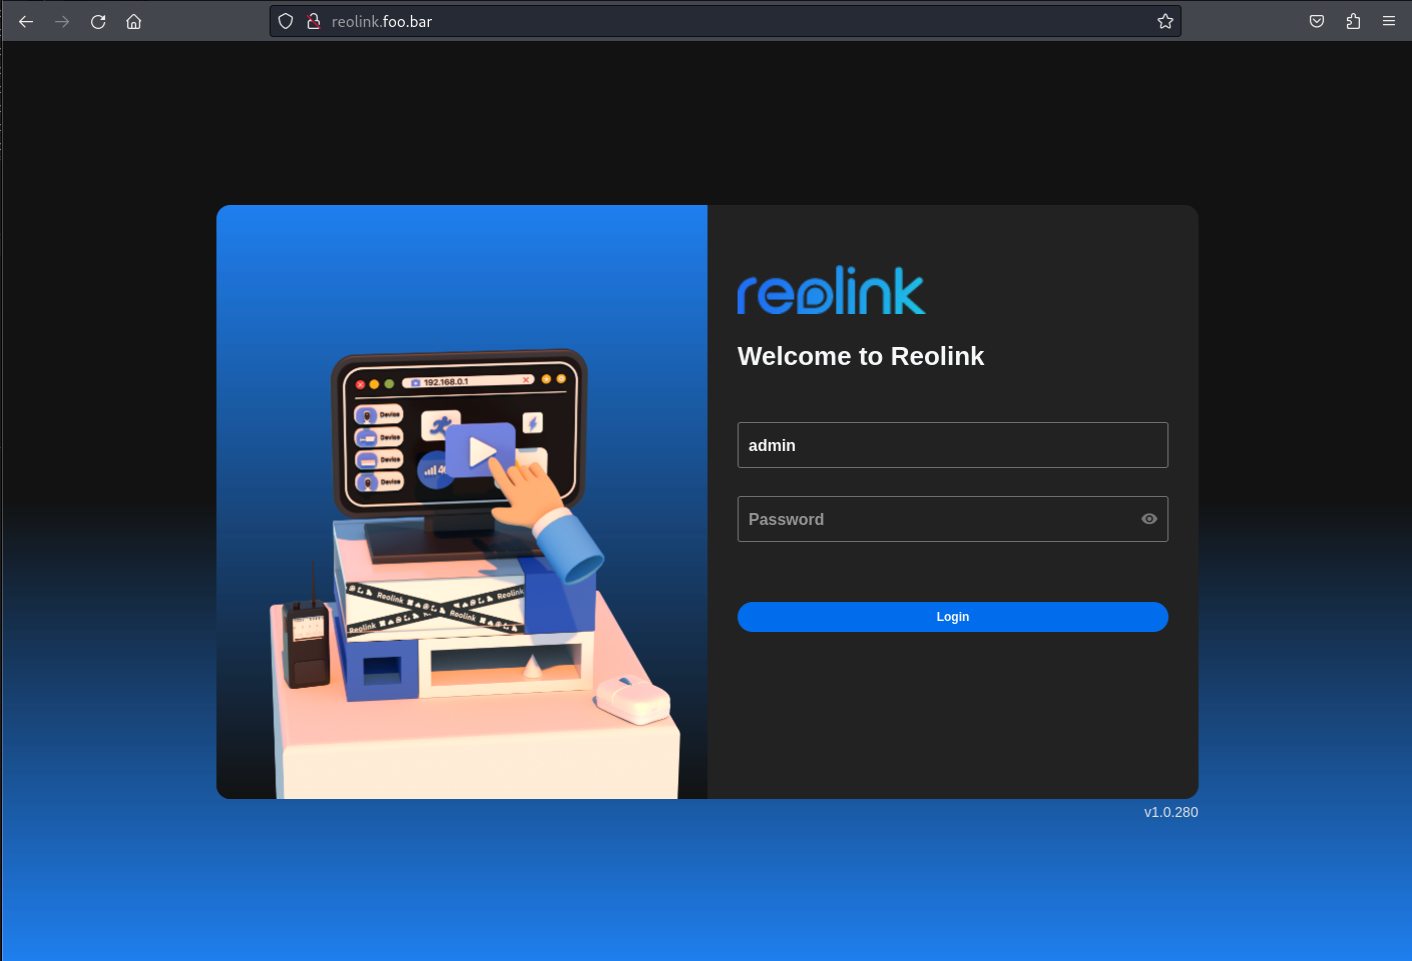
Login Page

Etapa 2: Observar a resposta de senha incorreta

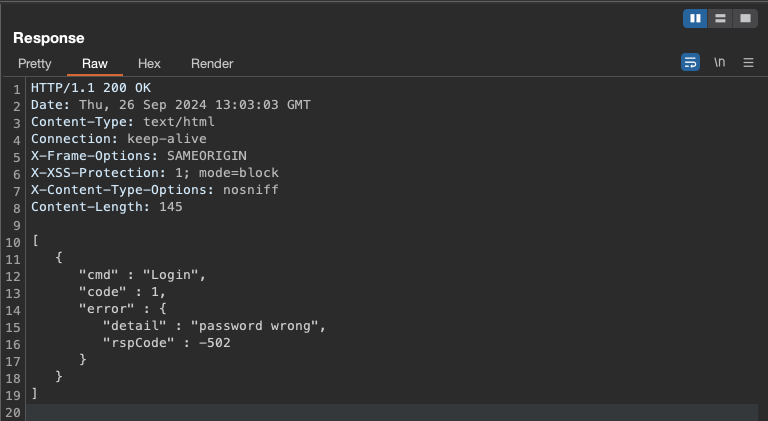
Quando uma senha incorreta é usada, o aplicativo responde com um array JSON contendo um objeto. Dentro desse objeto, a propriedade error inclui outro objeto com duas propriedades: detail e rspCode. A propriedade detail retorna especificamente a mensagem password wrong.
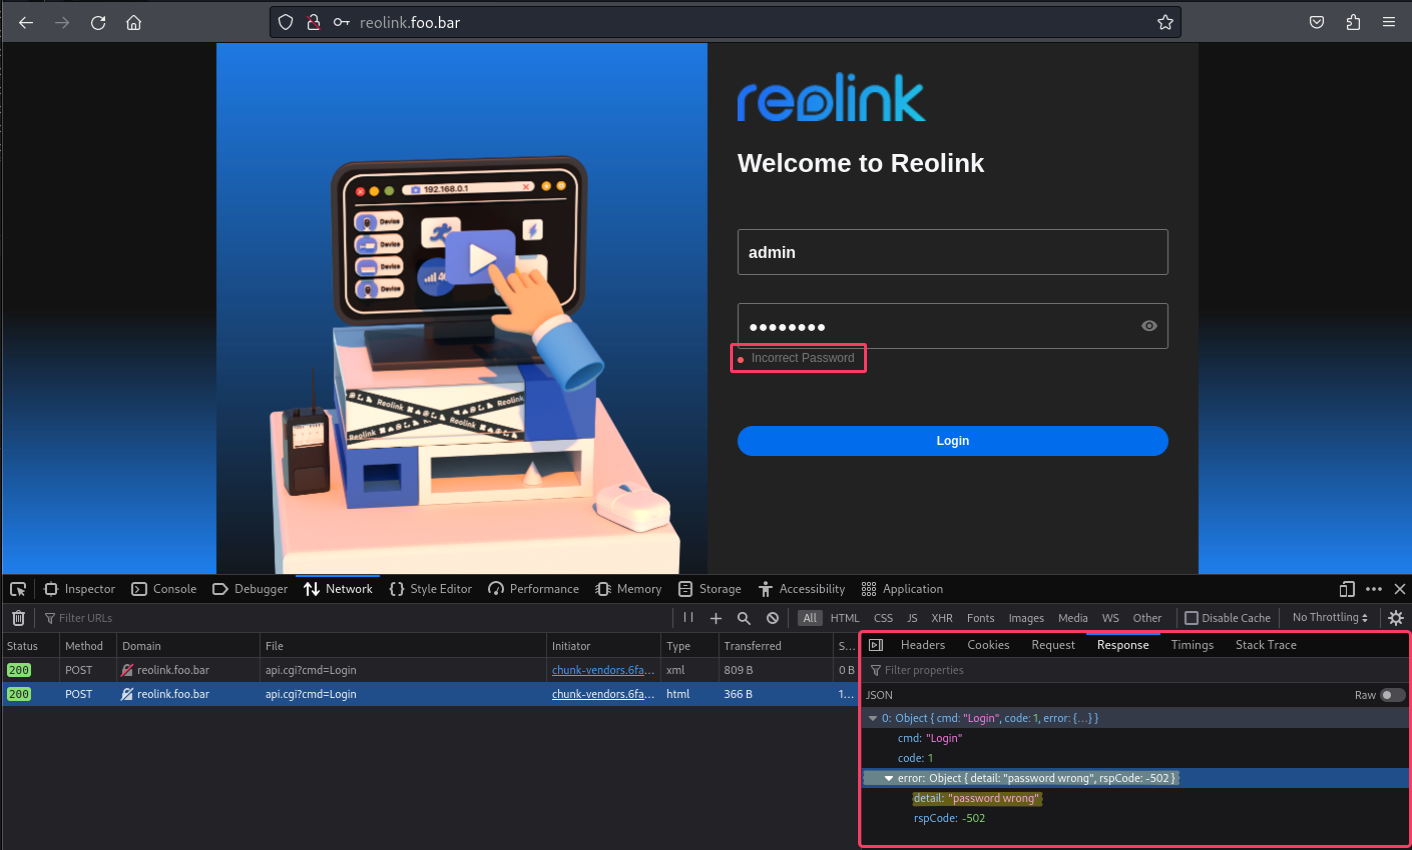
Password wrong

Password wrong - Burp

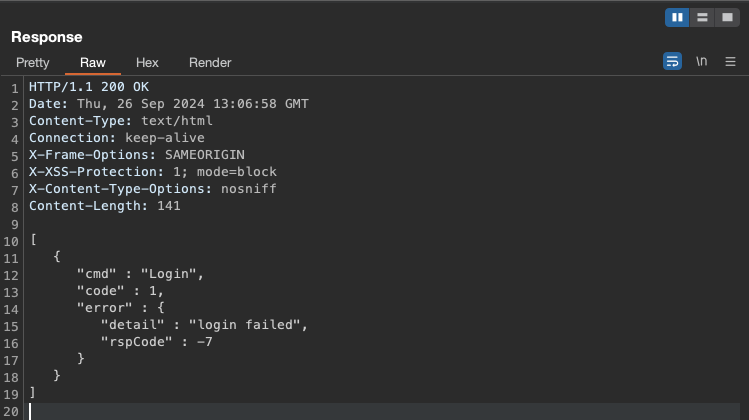
Etapa 3: Observar a resposta de nome de usuário inválido

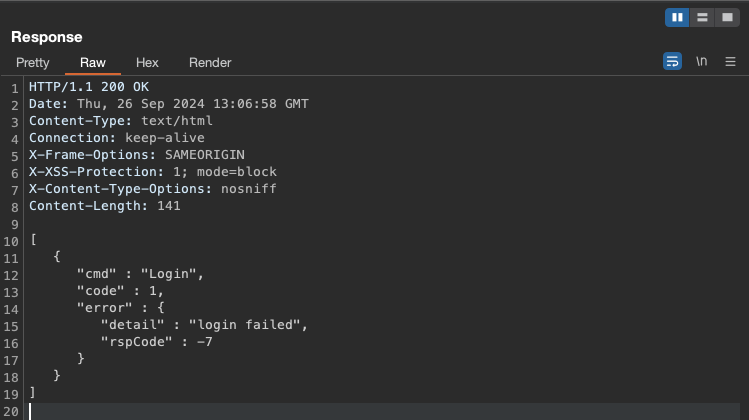
Quando um nome de usuário inválido é usado, o aplicativo responde com um array JSON contendo um objeto. Esse objeto inclui uma propriedade error, que por sua vez contém outro objeto com duas propriedades: detail e rspCode. Nesse caso, a propriedade detail retorna a mensagem login failed, indicando que o nome de usuário não existe.
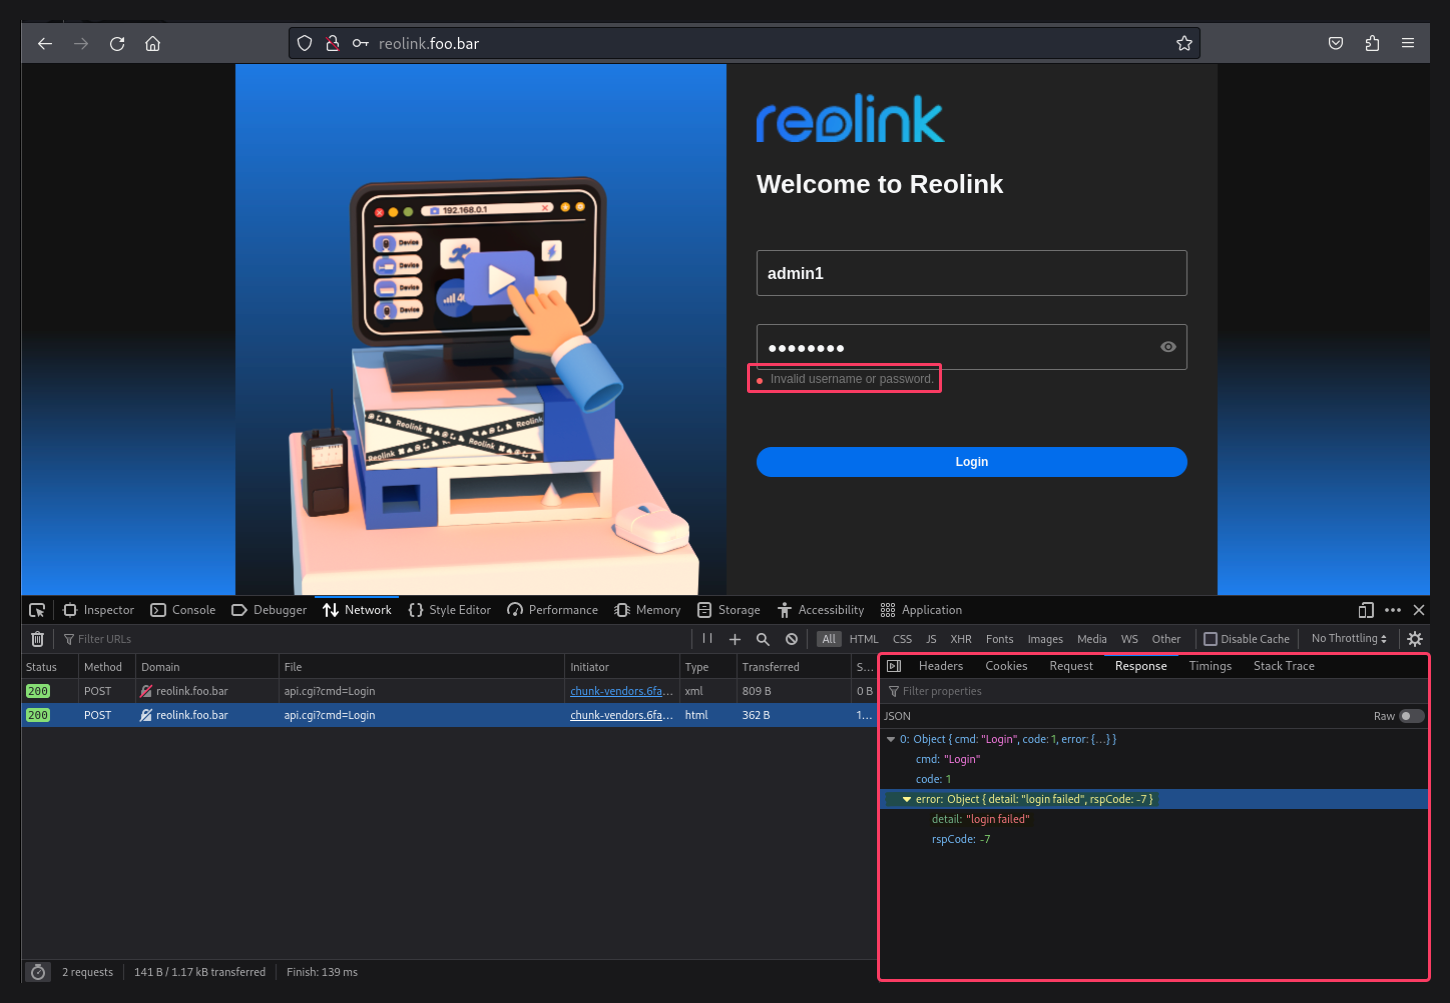
Invalid User

Invalid User - Burp

Recomendação

Para mitigar essa vulnerabilidade de enumeração de contas, é recomendado implementar uma mensagem de erro genérica para todas as tentativas de login com falha, independentemente do motivo. Isso significa que, seja o nome de usuário válido ou não, ou a senha correta ou não, o aplicativo deve sempre retornar uma mensagem genérica como Invalid username or password. Isso impede que potenciais atacantes distingam entre nomes de usuário válidos e inválidos com base nas respostas do aplicativo.

Referências

CWE-200: Exposure of Sensitive Information to an Unauthorized Actor

OWASP - 04 Testing for Account Enumeration and Guessable User Account

Créditos

Descoberto por Rosemberg Silva

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






