
 revoltsecurities/shodanx
ShodanX é uma ferramenta para coletar informações de alvos usando dorks do Shodan⚡.


Funcionalidades | Instalação | Uso | Configuração Pós-Instalação


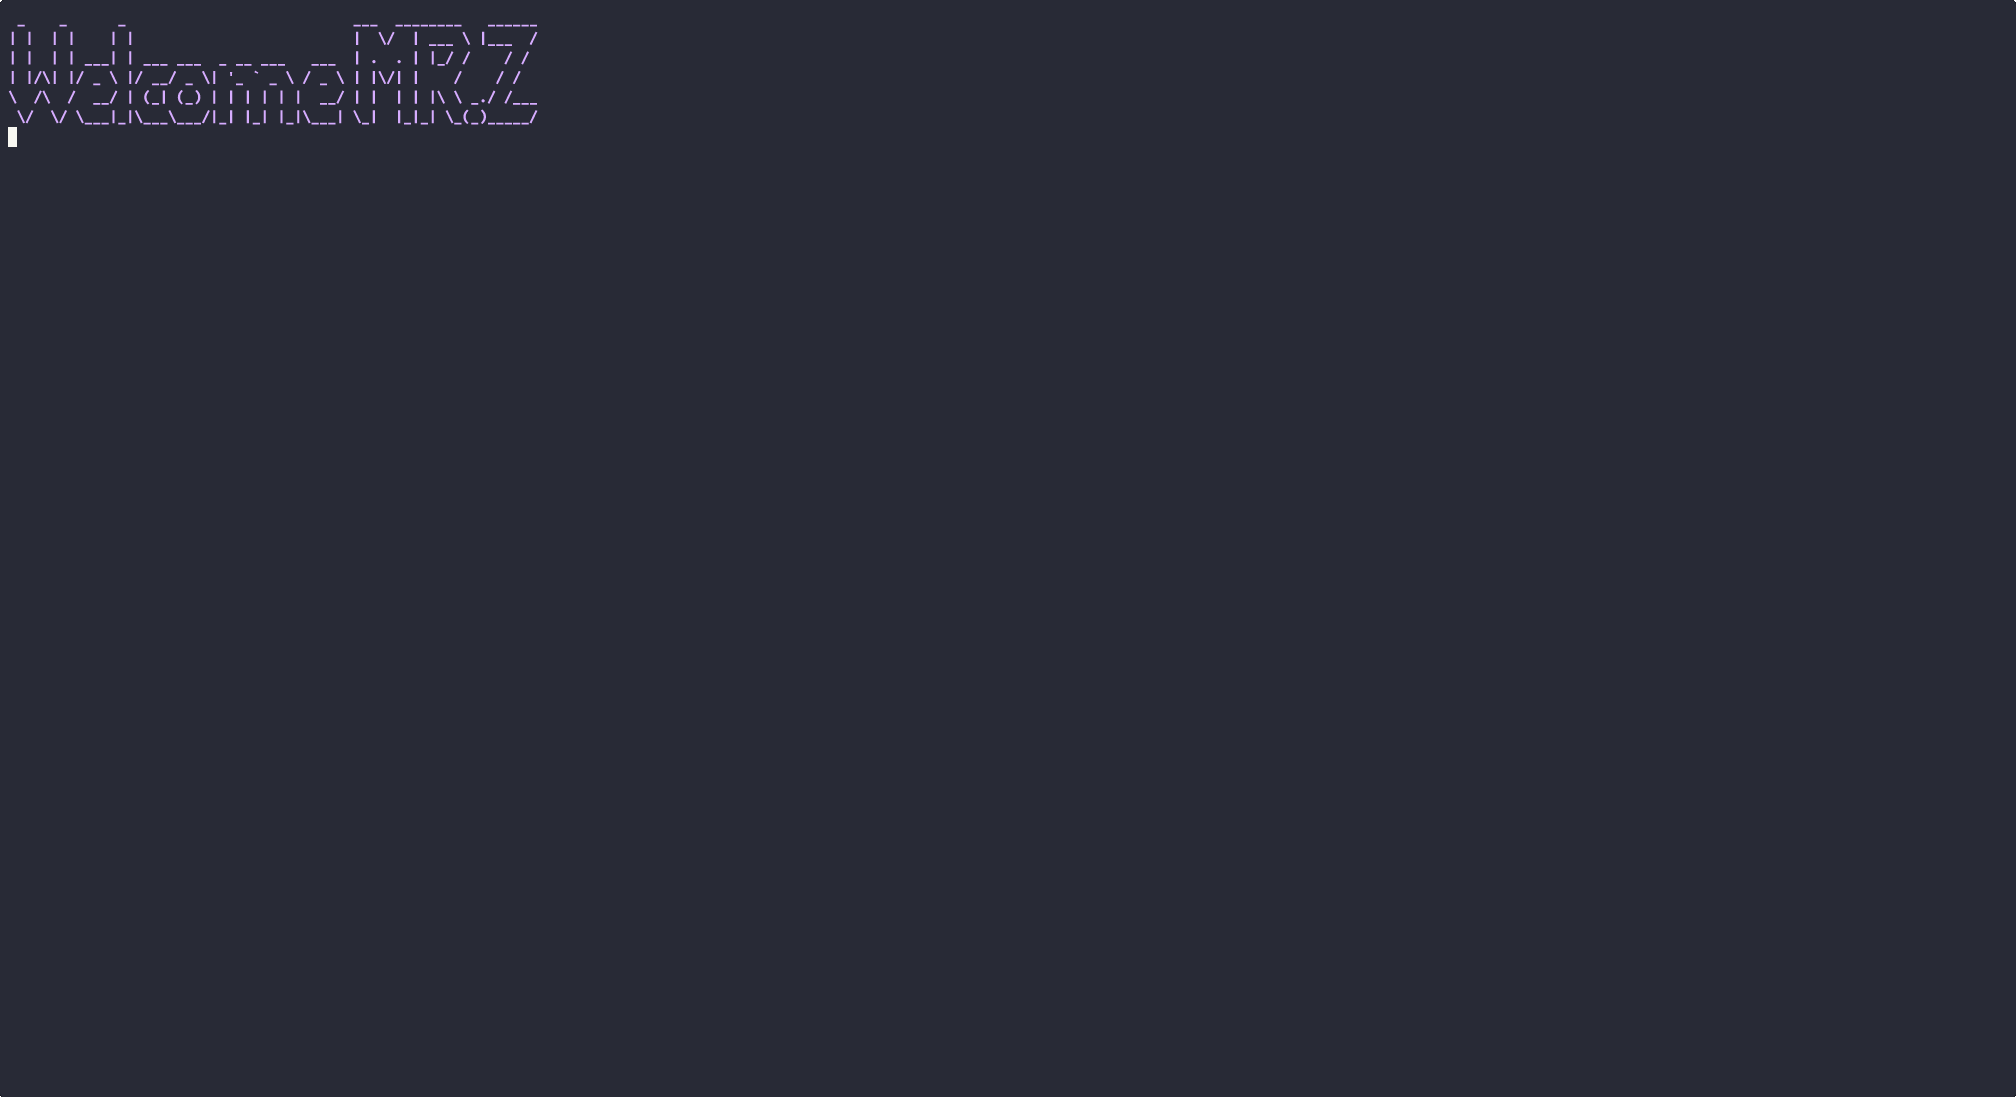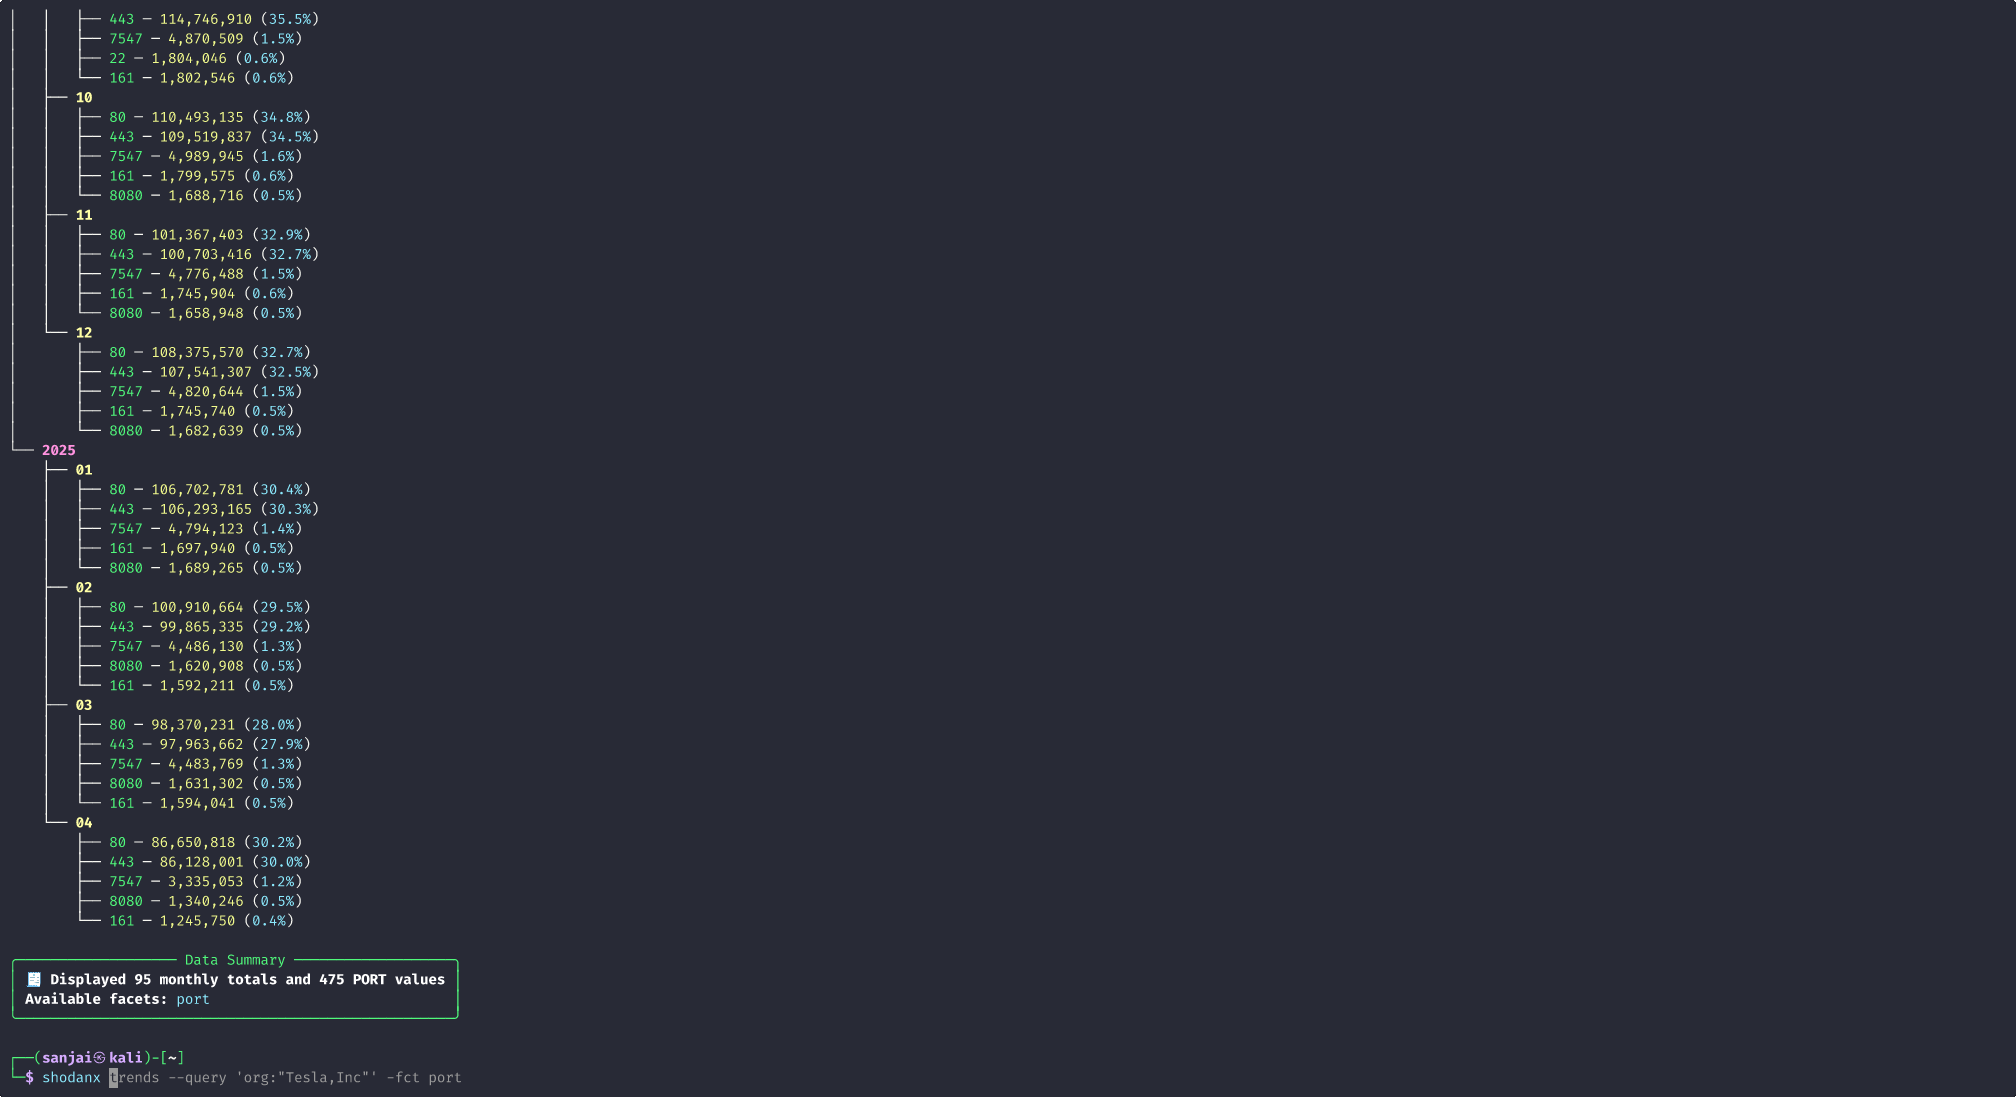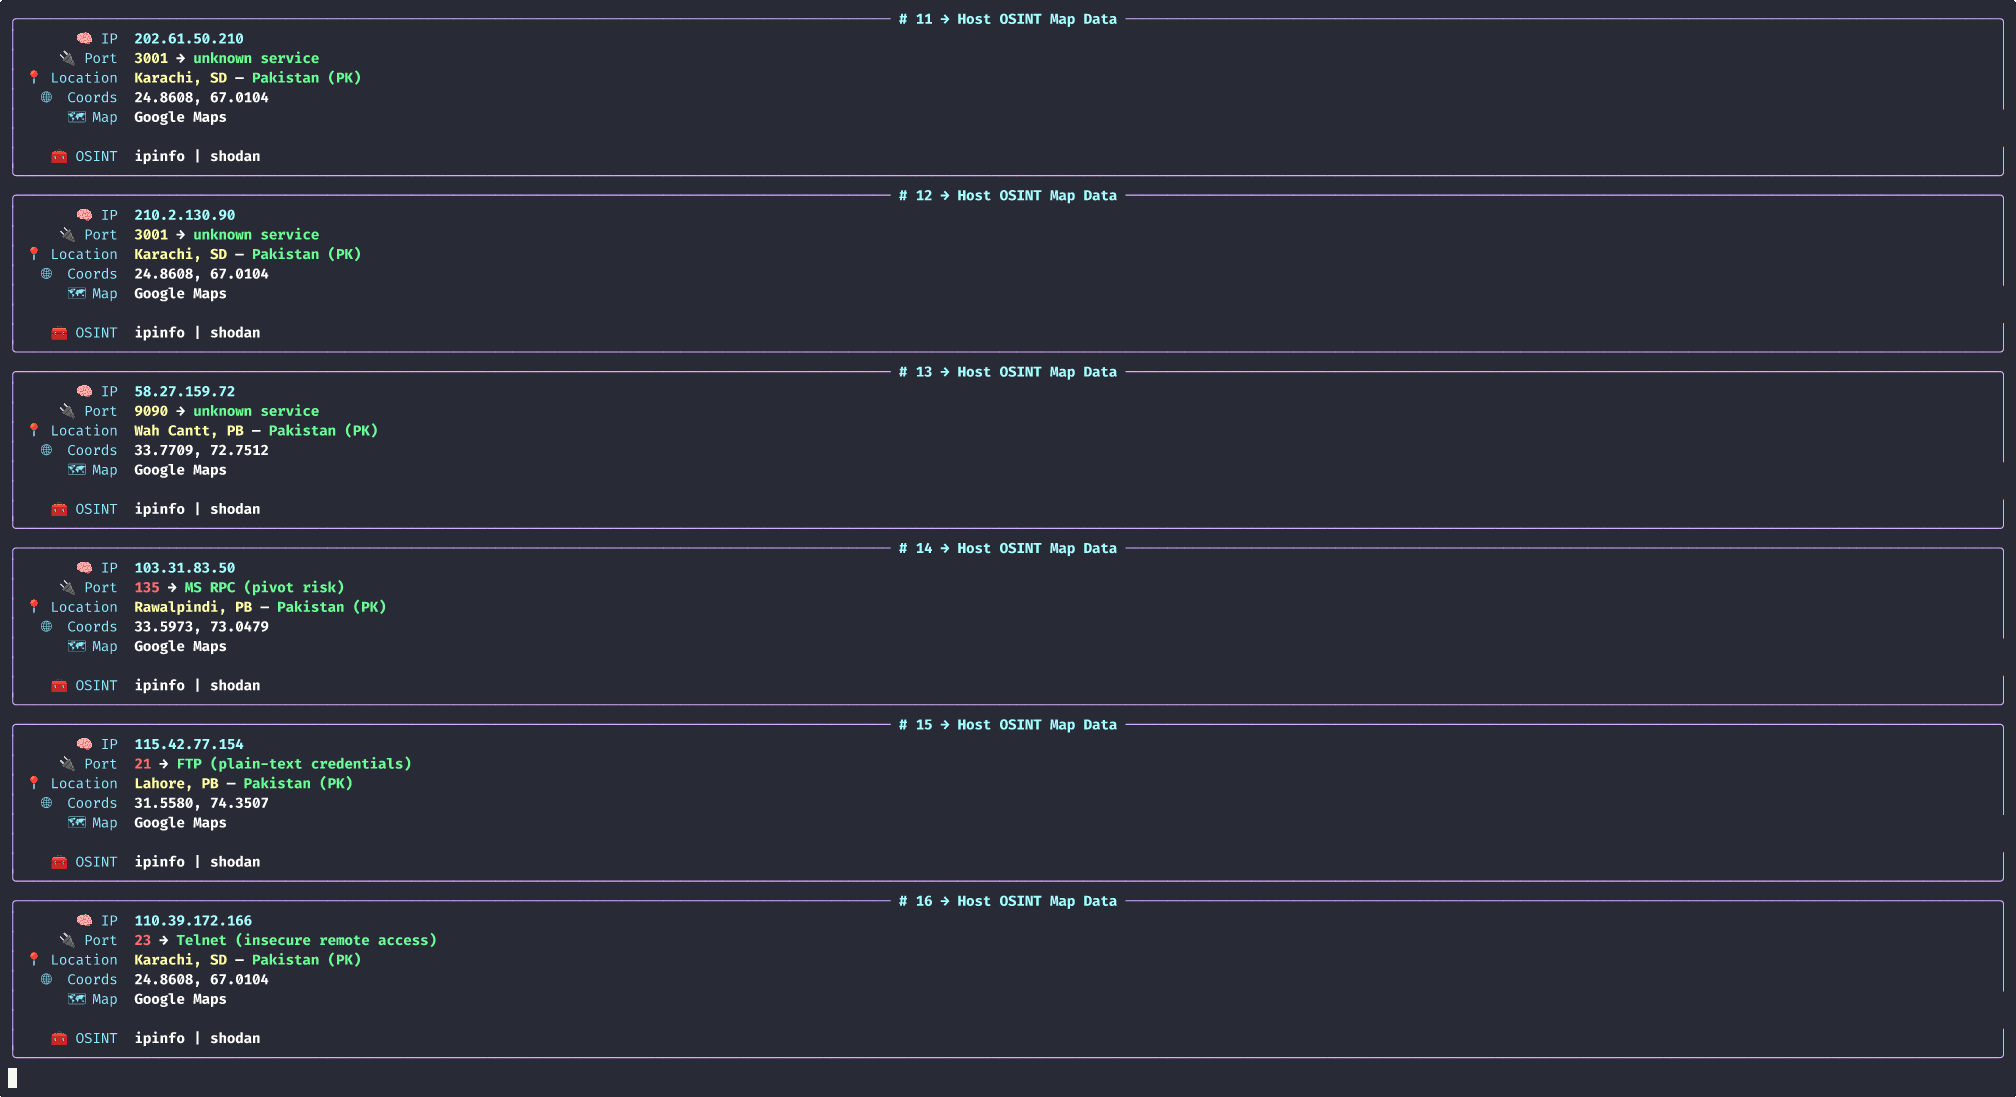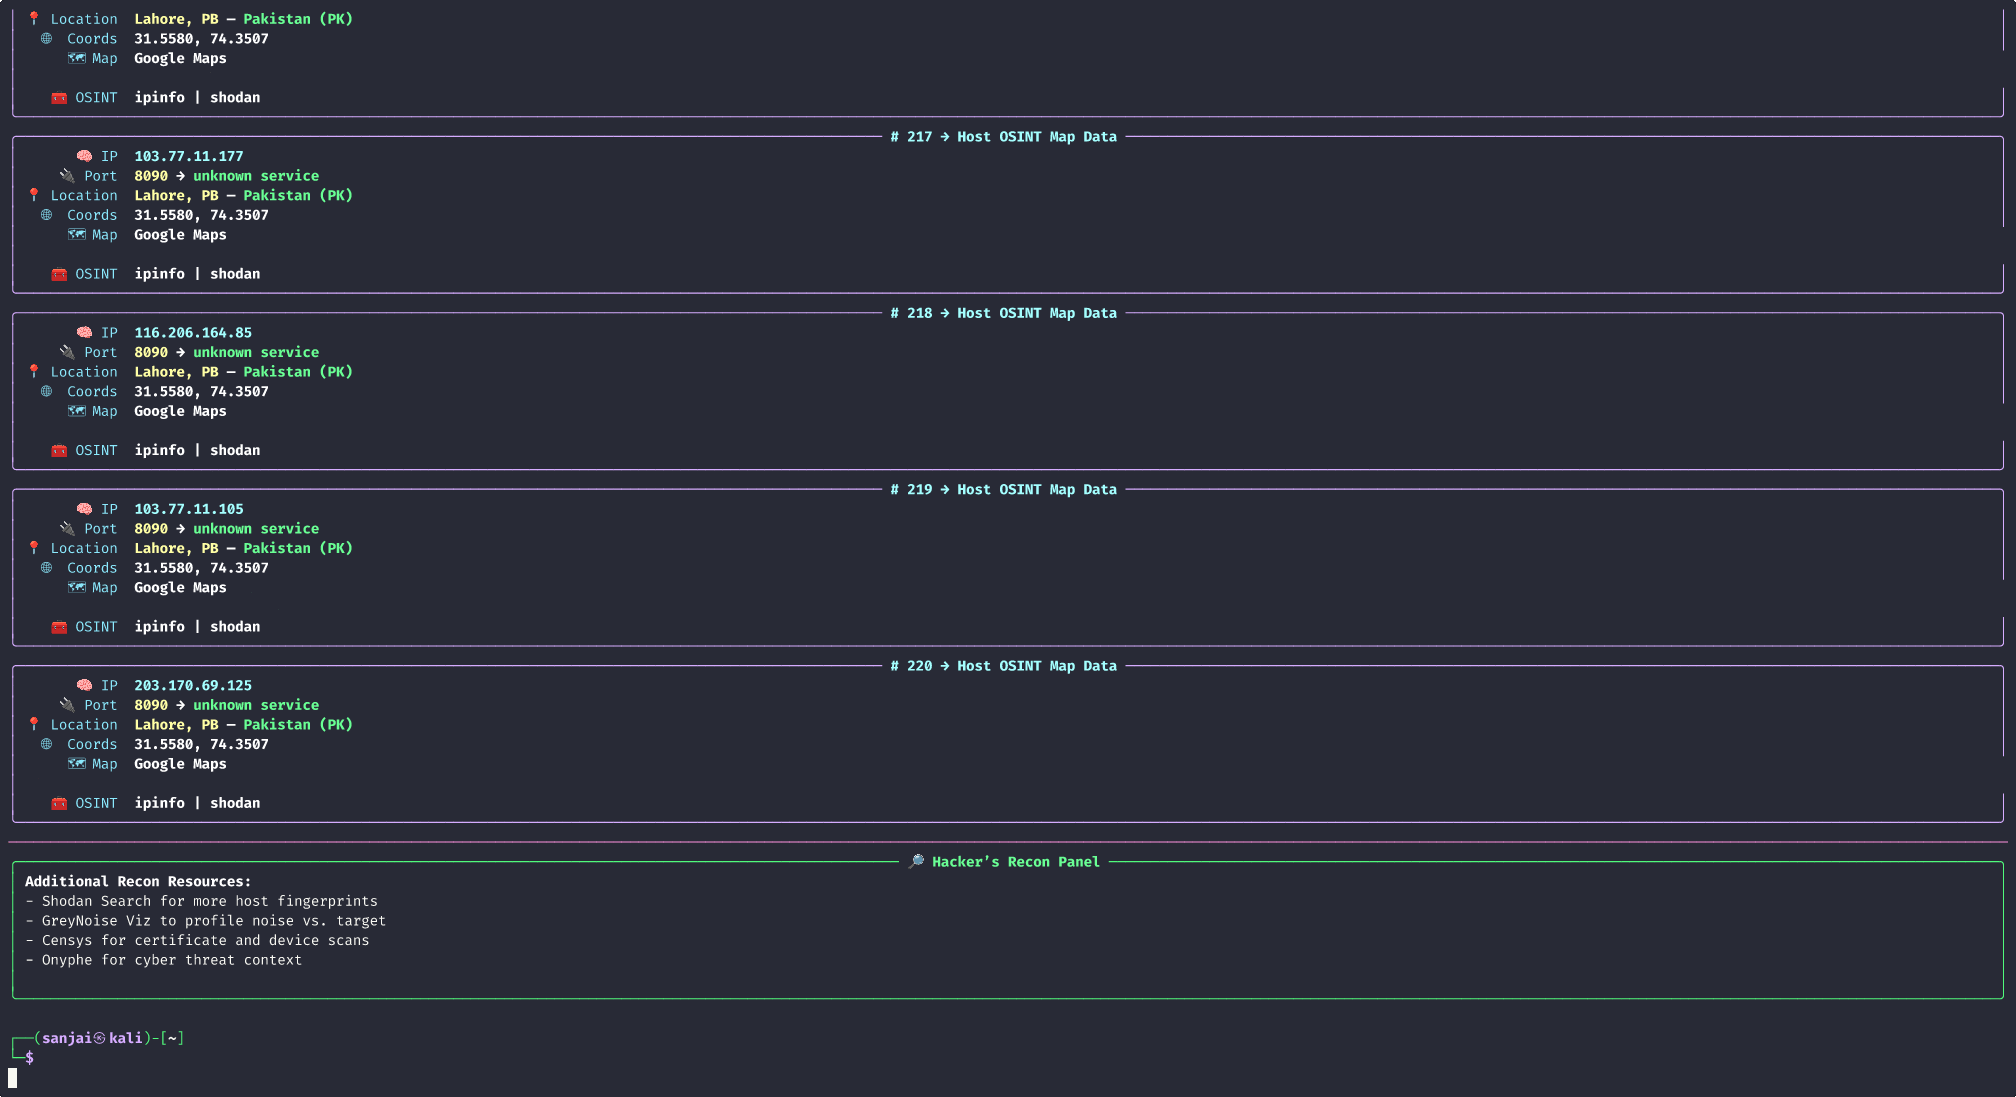
🔐 shodanx auth – Configure e armazene sua chave de API Shodan de forma segura.🔓 shodanx login – Valide seu nível de acesso e o status da chave de API.🏢 shodanx org – Realize varreduras em toda a organização usando as poderosas facets do Shodan.🌐 shodanx domain – Enumere metadados relacionados ao domínio, portas abertas e exposições de host.📡 shodanx subdomain – Descubra subdomínios passivos através da inteligência DNS do Shodan.🔒 shodanx ssl – Rastreie certificados SSL reutilizados ou expirados por meio de buscas por impressão digital.🎯 shodanx custom – Execute dorks avançados do Shodan e consultas de filtro personalizadas.📦 shodanx internetdb – Use o InternetDB leve do Shodan para análise rápida de IP/domínio.🗺️ shodanx map – Visualize a distribuição geográfica de serviços e portas expostos.🧬 shodanx cvedb – Mapeie hosts para vulnerabilidades conhecidas usando o banco de dados CVE.🏭 shodanx entitydb – Explore tecnologias, software e fornecedores em sistemas expostos.🌍 shodanx exposuredb – Identifique ativos e vazamentos de dados publicamente expostos por país.🖼️ shodanx faviconmap – Rastreie sistemas por favicons únicos para descoberta lateral.📈 shodanx trends – Analise tendências de exposição ao longo do tempo (requer acesso Enterprise).O shodanx pode ser facilmente instalado usando pip
pip install git+https://github.com/RevoltSecurities/ShodanX --break-system-packages
✅ Certifique-se de ter Python 3.13 ou superior instalado.
shodanx -h
   _____    __                __                   _  __
  / ___/   / /_   ____   ____/ /  ____ _   ____   | |/ /
  \__ \   / __ \ / __ \ / __  /  / __ `/  / __ \  |   /
 ___/ /  / / / // /_/ // /_/ /  / /_/ /  / / / / /   |
/____/  /_/ /_/ \____/ \__,_/   \__,_/  /_/ /_/ /_/|_|


                     - RevoltSecurities

╭───────────────────────╮
│                       │
│    SHODANX ⚡ HELP    │
│                       │
╰───────────────────────╯
DESCRIPTION

O ShodanX é uma ferramenta de recon e OSINT baseada em terminal, construída sobre os serviços Shodan.
Ele capacita hackers éticos e red teamers a identificar infraestrutura exposta,
buscar CVEs, mapear superfícies de ataque e realizar consultas em escala global em tempo real.

MODES (shodanx <mode>)

┏━━━━━━━━━━━━┳━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┓
┃ Modo       ┃ Descrição                                                         ┃
┡━━━━━━━━━━━━╇━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┩
│ auth       │ Configure e salve sua chave de API Shodan para acesso autenticado. │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ login      │ Verifique seu nível de acesso no ShodanX e a validade da chave.    │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ org        │ Realize varreduras em toda a organização usando facets do Shodan.  │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ domain     │ Enumere metadados, portas e exposição de host para um domínio.     │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ subdomain  │ Descubra subdomínios passivos usando dados DNS do Shodan.          │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ ssl        │ Pesquise por impressão digital SSL para rastrear certs reutilizados/expirados. │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ custom     │ Execute consultas avançadas usando filtros e dorks do Shodan.      │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ internetdb │ Análise leve de IPs/domínios via API InternetDB do Shodan.        │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ map        │ Visualize a distribuição geográfica de serviços e portas expostos. │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ cvedb      │ Identifique sistemas vulneráveis via banco de dados CVE do Shodan. │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ entitydb   │ Explore tecnologias/fornecedores via EntityDB do Shodan.            │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ exposuredb │ Descubra ativos e vazamentos globalmente expostos por país.         │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ faviconmap │ Encontre sistemas usando favicons específicos via FaviconMap do Shodan. │
├────────────┼──────────────────────────────────────────────────────────────────┤
│ trends     │ Veja tendências históricas de exposição (requer Shodan Enterprise).   │
└────────────┴──────────────────────────────────────────────────────────────────┘
FLAGS
┏━━━━━━━━━━━━┳━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┓
┃ Bandeira   ┃ Descrição                        ┃
┡━━━━━━━━━━━━╇━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━┩
│ -h, --help │ Mostra esta mensagem de ajuda e sai. │
└────────────┴──────────────────────────────────┘
USAGE
shodanx <modo>







