

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
postfetch — como o fastfetch, mas para segurança e privacidade. | Kitploit

Ferramentas/GitHubGitHub/r3drun3/postfetch
Ferramentas DefensivasFerramentas de Criptografia/DescriptografiaAuditoria de ConfiguraçãoSegurança de RedePrivacidadeAnálise de DNS
GitHubr3drun3/postfetch

postfetch

como o fastfetch, mas para segurança e privacidade.

Ver Repositório
15184há 7 mesesAinda não revisado
Compartilhar

postfetch

Release
License: Unlicense Latest Release

Postfetch (posture fetch) é uma ferramenta de auditoria de privacidade e segurança no estilo fastfetch para Linux, escrita em Rust.

Em vez de informações cosméticas do sistema, o postfetch mostra se o seu sistema está configurado para suportar privacidade, segurança, controle local e soberania digital.

Módulos

MóduloVerificações
encryptionCriptografia de disco LUKS, dispositivos ativos dm-crypt, /etc/crypttab, swap criptografada, chip TPM, criptografia do diretório home, outros
firewallnftables, iptables, UFW, firewalld, status geral do firewall, outros
dnsServidores de nomes + rótulo do provedor, risco de vazamento de DNS, DNS-over-TLS, DNSSEC, resolvedores locais (unbound, dnsmasq, dnscrypt), outros
telemetryapport, whoopsie, snapd, geoclue, avahi, systemd-coredump, preferências de telemetria do Firefox, políticas gerenciadas do Chrome, outros
sandboxingFlatpak, Firejail, bubblewrap, AppArmor, SELinux, seccomp (PID 1), Docker, outros
hardeningASLR, kptr_restrict, dmesg_restrict, perf_event_paranoid, ptrace_scope, namespaces de usuário não privilegiados, auditd, outros
networkInterface VPN (tun/wg/proton/mullvad), serviço Tor + SocksPort, randomização de MAC WiFi, status IPv6, portas abertas, outros

Início rápido

O seguinte comando de uma linha permite executar o binário mais recente diretamente:

curl -sL https://github.com/R3DRUN3/postfetch/releases/download/v0.2.0/postfetch-v0.2.0-x86_64-linux-musl.tar.gz | tar -xz && ./postfetch

O Postfetch também está disponível no aur, você pode instalá-lo com yay -S postfetch.

[!TIP] Para cobrir todas as verificações, é melhor executar como sudo
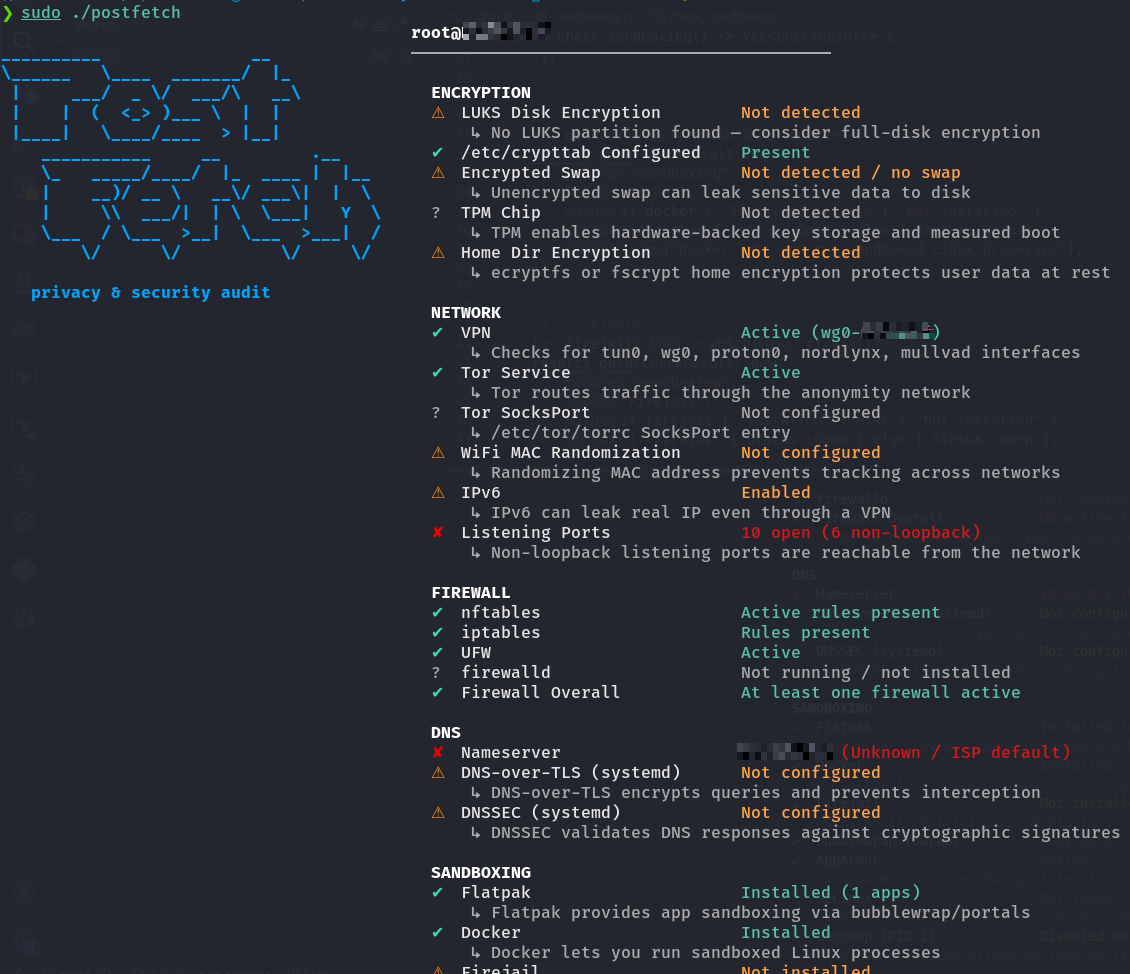
saída

Se quiser reduzir a saída, você também pode executar um único módulo, por exemplo:

sudo ./postfetch --module network

Opções

-w, --warnings-only     Apenas mostrar verificações que não passaram
    --no-color          Desativar saída com cores ANSI
-m, --module <MODULE>   Executar apenas um único módulo

Adicionar um novo módulo

  1. Crie src/checks/mymodule.rs —> implemente pub fn check_mymodule() -> Vec<CheckResult>.
  2. Declare-o em src/checks/mod.rs com pub mod mymodule;.
  3. Adicione um braço de match em src/main.rs.

É isso, nenhuma outra alteração necessária.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





