
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
tool-29489 — Esta ferramenta é usada para verificar a vulnerabilidade CVE-2023-29489 na URL fornecida com o conjunto de payloads disponíveis. | Kitploit
Ferramentas/GitHubGitHub/prasad-1808/tool-29489
Scanners de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHubprasad-1808/tool-29489

tool-29489

Esta ferramenta é usada para verificar a vulnerabilidade CVE-2023-29489 na URL fornecida com o conjunto de payloads disponíveis.

Ver Repositório
26há 2 anosAinda não revisado
Compartilhar

Tool-29489

image

Visão Geral 🔍:

  • Esta ferramenta é usada para identificar URLs com a vulnerabilidade CVE-2023-29489.
  • A ferramenta usa payloads para identificar o bug.
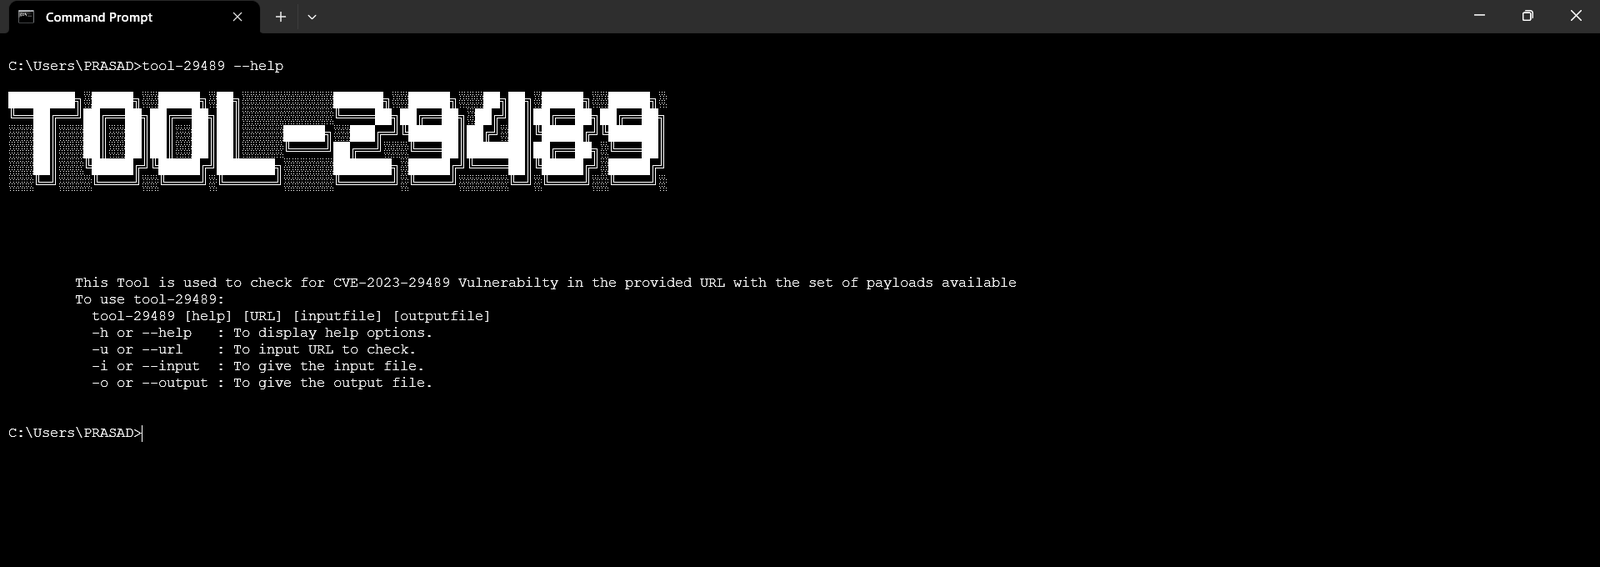
  • Menu de ajuda do tool-29489:
    • python main.py [help] [URL] [inputfile] [outputfile]
    • -h ou --help : Para exibir as opções de ajuda.
    • -u ou --url : Para inserir a URL a ser verificada.
    • -i ou --input : Para fornecer o arquivo de entrada.
    • -o ou --output : Para fornecer o arquivo de saída.

Sobre o CVE-2023-29489 🔍:

  • Descrição do CVE:-

    • Um problema foi descoberto no cPanel antes da versão 11.109.9999.116. Cross-site scripting pode ocorrer na página de erro do cpsrvd por meio de um ID de chamada web inválido.
  • Descrição:-

    • Cross-site scripting (também conhecido como XSS) é uma vulnerabilidade de segurança web que permite a um atacante comprometer as interações dos usuários com um aplicativo vulnerável. Ela permite que um atacante contorne a política de mesma origem, que foi projetada para segregar diferentes sites uns dos outros. As vulnerabilidades de cross-site scripting normalmente permitem que um atacante se faça passar por um usuário vítima, execute quaisquer ações que o usuário possa realizar e acesse quaisquer dados do usuário. Se o usuário vítima tiver acesso privilegiado dentro do aplicativo, então o atacante pode obter controle total sobre toda a funcionalidade e os dados do aplicativo.
  • Referência:-

    • https://forums.cpanel.net/threads/cpanel-tsr-2023-0001-full-disclosure.708949/
    • https://nvd.nist.gov/vuln/detail/CVE-2023-29489
    • https://blog.assetnote.io/2023/04/26/xss-million-websites-cpanel/
  • Mais Detalhes:

    • KarthiTheHacker
    • GitHub:
      • https://github.com/karthi-the-hacker
      • https://github.com/cappriciosec

Mais recursos:

  • Esta ferramenta está disponível no pip para acesso mais fácil.

  • Para instalar:

    • pip install -i https://test.pypi.org/simple/ tool-29489==2.0.1
  • Para usar o tool-29489:

    • tool-29489 --help
  • Imagens de referência estão anexadas abaixo:
    image

Sistema Operacional Suportado 🖥️

Windows Linux Mac OS Android Termux

Ferramentas necessárias ⚙️

Python Programming Language Command Line Interface


Conecte-se comigo 📱

Cybercheck Twitter Cybercheck Linkedin Cybercheck Instagram Cybercheck BlogPage

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →