Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-98432-Checker-v-1.0- — O script faz uma verificação do seu Linux em relação a essa vulnerabilidade, sem alterar nada por padrão: ou seja, ele examina seu kernel — lê sua versão real do Linux (uname -r) e a compara com a lista de versões nas quais a falha já foi corrigida. | Kitploit
Ferramentas/GitHubGitHub/pr0fes0r-x/cve-2026-98432-checker-v-1.0-
Ferramentas DefensivasScanners de VulnerabilidadesAnálise de VulnerabilidadesScripting e AutomaçãoAuditoria de ConfiguraçãoConfiguração IncorretaResposta a Incidentes
GitHub
Compartilhar
pr0fes0r-x/cve-2026-98432-checker-v-1.0-

CVE-2026-98432-Checker-v-1.0-

O script faz uma verificação do seu Linux em relação a essa vulnerabilidade, sem alterar nada por padrão: ou seja, ele examina seu kernel — lê sua versão real do Linux (uname -r) e a compara com a lista de versões nas quais a falha já foi corrigida.

Ver Repositório
6há 16 diasAinda não revisado

CVE-2026-98432 CHECKER v1.0

Verifique se a sua máquina Linux é vulnerável a CVE-2026-98432 (use-after-free em IPv4/TCP do kernel).

por Prf@fEsOr X
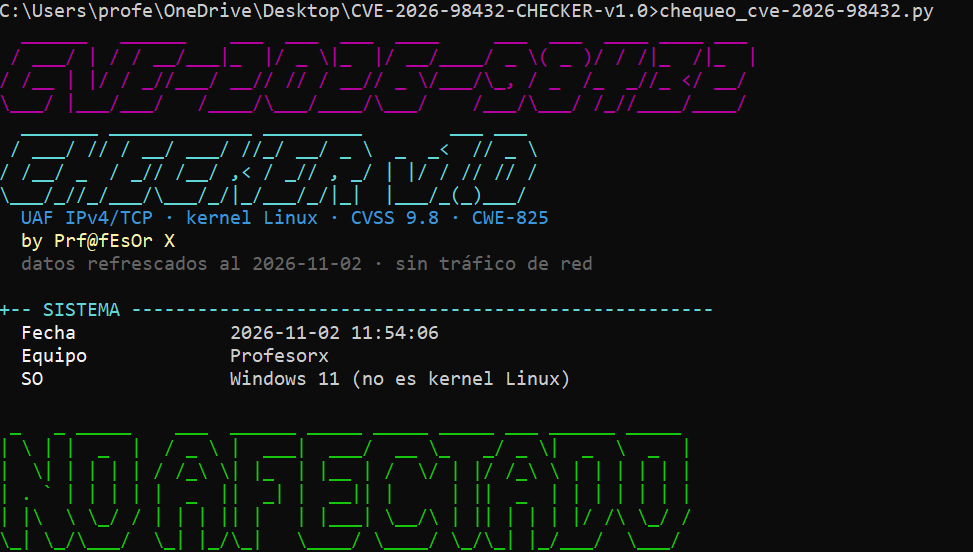
imagen

Requisitos

pip install colorama pyfiglet

Uso básico

# Verificar ESTE equipo
python3 CVE_2026_98432_Checker_1h.py

# Analizar la versión de kernel de OTRA máquina (su uname -r)
python3 CVE_2026_98432_Checker_1h.py --kernel 5.15.0-203-generic

# Sin colores (para logs o capturas)
python3 CVE_2026_98432_Checker_1h.py --no-color

# Ver el estado de las mitigaciones temporales (sin cambiar nada)
python3 CVE_2026_98432_Checker_1h.py --endurecer

# APLICAR las mitigaciones temporales (requiere root)
sudo CVE_2026_98432_Checker_1h.py --endurecer --aplicar

Opciones

FlagQué hace
(ninguno)Verificación de este equipo (kernel + distro + exposición)
--kernel X.Y.Z[-algo]Analiza esa versión de kernel en vez de la local
--endurecerVerifica las mitigaciones temporales (modo lectura)
--endurecer --aplicarAplica las mitigaciones: tcp_migrate_req=0, MPTCP off y regla nftables de Red Hat
--no-colorSalida sin colores
--versionVersión del script

Códigos de salida

CódigoSignificado
0No afectado
1VULNERABLE
2Requiere revisión
3Faltan dependencias (pip install colorama pyfiglet)
4--aplicar ejecutado sin root

Ejemplo para automatizar:

python3 CVE_2026_98432_Checker_1h.py --no-color
if [ $? -eq 1 ]; then echo "ALERTA: kernel vulnerable"; fi

Notas

  • Verificación 100% local: no genera tráfico de red y no explota nada.
  • En el zip va también human.py: el mismo checker sin comentarios y con variables prof_x_*; misma funcionalidad y mismos códigos de salida.
  • El veredicto usa la versión de tu kernel y el estado de tu distro según los trackers oficiales (datos al 2026-11-02).
  • Las mitigaciones de --endurecer --aplicar son temporales: el parche del kernel es el único arreglo completo. Tras actualizar, reinicia y vuelve a lanzar el script.
  • Detalles completos (CVE, mitigación nftables, reversión, referencias): mira el docstring del script y python3 chequeo_cve-2026-98432.py -h.

por Prf@fEsOr X · CVE-2026-98432 CHECKER v1.0

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







