
 pptx704/domainim
Uma ferramenta rápida e abrangente para varredura de rede organizacional

Recursos • Instalação • Uso • Contribuição • Notas Adicionais
Domainim é uma ferramenta rápida de reconhecimento de domínios para varredura de redes organizacionais. A ferramenta tem como objetivo fornecer uma visão geral da estrutura de uma organização usando técnicas como OSINT, bruteforcing, resolução de DNS etc.
Recursos atuais (v1.4.0)-
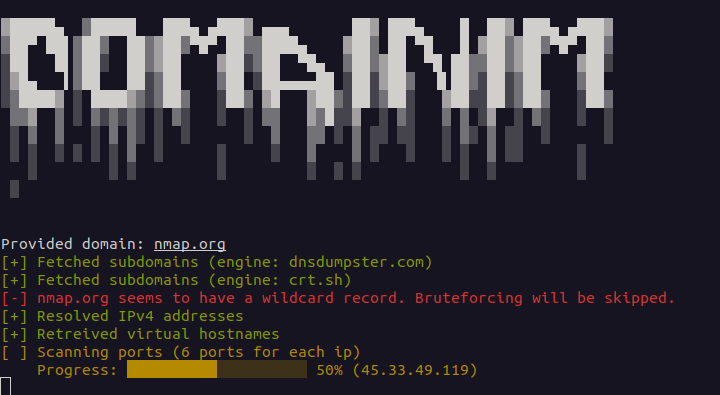
Enumeração de nomes de host virtuais
Consulta reversa de DNS
Detecta subdomínios curinga (IPv4 e IPv6). Resultados passivos que resolvem apenas para os IPs curinga são ocultados, a menos que tenham sido vistos em um certificado TLS. O bruteforcing pode ser forçado com --force-brute, caso em que os resultados que resolvem apenas para os IPs curinga são descartados
Varredura básica de portas TCP
Varredura básica de portas UDP (opcional com --udp-ports, não requer root)
Subdomínios são aceitos como entrada
Enumeração de múltiplos domínios. Vários domínios podem ser fornecidos como argumentos ou em um arquivo (--list | -i), e são enumerados um após o outro
Directory busting (opcional com --dir-wordlist). Caminhos de uma wordlist são testados em http e https de cada subdomínio encontrado, com filtragem de soft-404. Veja Directory busting
Exportar resultados para arquivo JSON
O projeto é inspirado no Sublist3r. O módulo de varredura de portas é fortemente baseado no NimScan.
Você pode compilar este repositório a partir do código-fonte-
git clone [email protected]:pptx704/domainim
nimble build
./domainim <domain>... [--list=<filename>] [--ports=<ports>] [--udp-ports=<ports>] [--dir-wordlist=<filename>]
Ou você pode simplesmente baixar o binário da página de releases. Tenha em mente que o binário é testado apenas em sistemas baseados em Debian.
./domainim <domain>... [--list=<filename> | -i:<filename>] [--ports=<ports> | -p:<ports>] [--udp-ports=<ports>] [--wordlist=<filename> | -l:<filename> [--rps=<int> | -r:<int>] [--force-brute | -f]] [--dns=<dns> | -d:<dns>] [--out=<filename> | -o:<filename>] [--dir-wordlist=<filename> [--dir-status=<list>] [--dir-rps=<int>] [--dir-concurrency=<int>]]
<domain>... é um ou mais domínios a serem enumerados. Cada um também pode ser um subdomínio. Consulte Múltiplos domínios.--list | -i é o caminho para um arquivo com os domínios de destino. Consulte Múltiplos domínios. Escreva o valor como --list=<filename> ou -i:<filename>; --list <filename> com um espaço não funciona.--ports | -p é uma especificação em string das portas a serem escaneadas. Pode ser uma das seguintes:
all - Escaneia todas as portas (1-65535)none - Pula o escaneamento de portas (padrão)t<n> - Escaneia as n portas mais comuns (o mesmo que nmap). Ou seja, t100 escaneia as 100 portas mais comuns. O valor máximo é 5000. Se n for maior que 5000, será definido como 5000.80 escaneia a porta 8080-100 escaneia as portas 80 a 10080,443,8080 escaneia as portas 80, 443 e 808080,443,8080-8090,t500 escaneia as portas 80, 443, 8080 a 8090 e as 500 portas mais comuns--udp-ports é uma especificação em string das portas UDP a serem escaneadas. Usa a mesma gramática que --ports (all, none, t<n>, valor único, valor de intervalo, valores separados por vírgula e combinações). O escaneamento UDP fica desativado a menos que esta opção seja fornecida com pelo menos uma porta; --ports permanece apenas TCP e nunca ativa UDP. Observe que t<n> usa a mesma lista de portas mais comuns do escaneamento TCP, que é ordenada por popularidade TCP. Ou seja,
--udp-ports=53 escaneia a porta UDP 53--udp-ports=53,123,161 escaneia as portas UDP 53, 123 e 161--udp-ports=1-1024 escaneia as portas UDP 1 a 1024--udp-ports=t100 escaneia as 100 portas mais comuns como UDP--ports=80,443 --udp-ports=53,t20 escaneia as portas TCP 80 e 443, e a porta UDP 53 e as 20 portas mais comuns--dns | -d é o endereço do servidor DNS. Deve ser um endereço IPv4 válido e pode opcionalmente conter o número da porta:
a.b.c.d - Usa o servidor DNS em a.b.c.d na porta 53a.b.c.d#n - Usa o servidor DNS em a.b.c.d na porta n--wordlist | -l - Caminho para o arquivo de wordlist. É usado para força bruta de subdomínios. Se o arquivo for inválido, a força bruta será ignorada. Linhas vazias e linhas que começam com # são ignoradas. Você pode obter uma wordlist em SecLists. Uma wordlist também é fornecida na página de releases.--force-brute | -f - Força bruta mesmo se um registro curinga for encontrado. Subdomínios que resolvem apenas para os IPs curinga são descartados.--rps | -r - Número de requisições a serem feitas por segundo durante a força bruta. O valor padrão é 1024 req/s. Vale notar que as consultas DNS são feitas em lotes e o próximo lote só é feito após a conclusão do anterior. Como as consultas podem ter limite de taxa, aumentar o valor nem sempre garante resultados mais rápidos.--dir-wordlist, --dir-status, --dir-rps, --dir-concurrency - Directory busting. Desativado a menos que --dir-wordlist seja fornecido. Consulte Directory busting.--out | -o - Caminho para o arquivo de saída. A saída será salva no formato JSON. O nome do arquivo deve terminar com .json.Exemplos
./domainim nmap.org --ports=all./domainim nmap.org scanme.nmap.org --out=results.json./domainim nmap.org --list=targets.txt./domainim google.com --ports=none --dns=8.8.8.8#53./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --rps=1500./domainim pptx704.com --ports=t100 --wordlist=wordlist.txt --out=results.json./domainim nmap.org --wordlist=wordlist.txt --force-brute./domainim mysite.com --ports=t50,5432,7000-9000 --dns=1.1.1.1./domainim domainim.com --ports=80 --udp-ports=53,123./domainim nmap.org --udp-ports=53,123,161 --out=results.json./domainim nmap.org --dir-wordlist=paths.txt --dir-status=200,301-303 --dir-rps=20 --dir-concurrency=10





