

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
subzy — Verificador de vulnerabilidade de takeover de subdomínio | Kitploit

Ferramentas/GitHubGitHub/pentestpad/subzy
ReconhecimentoScanners de VulnerabilidadesSegurança WebTestes de PenetraçãoConfiguração Incorreta
GitHubpentestpad/subzy

subzy

Verificador de vulnerabilidade de takeover de subdomínio

Ver Repositório
1.6k20333há 2 anosRevisado pelo Kitploit
Compartilhar
Site

Subzy

Ferramenta de tomada de subdomínios que funciona com base na correspondência de impressões digitais de resposta do can-i-take-over-xyz

follow on Twitter

Subzy tomada de subdomínios

Instalação

go install -v github.com/PentestPad/subzy@latest

Se $GOBIN e $GOPATH estiverem definidos corretamente, execute o programa como:

$ subzy --help
Subdomain takeover tool

Usage:
  subzy [command]

Available Commands:
  help        Help about any command
  run         Run subzy
  version     Print subzy version

Flags:
  -h, --help   help for subzy

Use "subzy [command] --help" for more information about a command.

Se você receber um erro exec format error: ./subzy, você precisa instalar Golang para o seu sistema operacional e compilar o programa executando go build -o subzy main.go, o que gerará um novo arquivo binário subzy

Opções

A única flag obrigatória para o subcomando run (versão curta r) é --target ou --targets

--target (string) - Define um ou vários subdomínios de destino (separados por vírgula)
--targets (string) - Nome do arquivo/caminho para a lista de subdomínios
--concurrency (integer) - Número de verificações simultâneas (padrão 10)
--hide_fails (boolean) - Ocultar verificações com falha e subdomínios invulneráveis (padrão false)
--https (boolean) - Usar HTTPS por padrão se o protocolo não estiver definido no subdomínio de destino (padrão false)
--timeout (integer) - Tempo limite da solicitação HTTP em segundos (padrão 10)
--verify_ssl (boolean) - Se definido como true, não verificará o site com SSL inválido

Uso

O subdomínio de destino pode ter o protocolo definido; caso contrário, http:// será usado por padrão se --https não estiver especificamente definido como true.

  • Lista de subdomínios

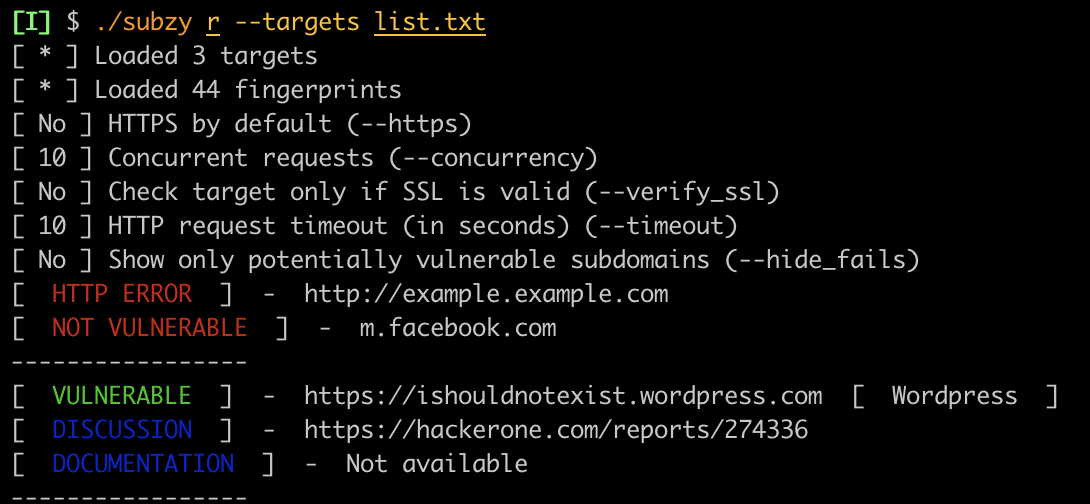
    • ./subzy run --targets list.txt
  • Alvo único ou múltiplos alvos

    • ./subzy run --target test.google.com
    • ./subzy run --target test.google.com,https://test.yahoo.com

Aliases de comando

Cada subcomando do subzy tem sua própria versão curta. Executar subzy version ou subzy v é o mesmo.


  • run - r
  • update - u
  • version - v
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




