
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
dns_amplification_scanner — Este script verifica se cada domínio de uma lista de domínios fornecida é vulnerável ao CVE-2006-0987. | Kitploit
Ferramentas/GitHubGitHub/pcastagnaro/dns_amplification_scanner
ReconhecimentoScanners de VulnerabilidadesColeta de InformaçõesSegurança de RedeTestes de PenetraçãoAnálise de DNS
GitHubpcastagnaro/dns_amplification_scanner

dns_amplification_scanner

Compartilhar

Este script verifica se cada domínio de uma lista de domínios fornecida é vulnerável ao CVE-2006-0987.

Ver Repositório
1134há 2 anosAinda não revisado

Ferramenta de Detecção e Verificação de DDoS por Amplificação de DNS

Este script foi projetado para identificar e verificar servidores DNS potencialmente vulneráveis à exploração em ataques de negação de serviço distribuída (DDoS) por amplificação de DNS. Ele aborda as limitações de scanners automatizados de vulnerabilidades como o Nessus, que podem gerar falsos positivos ao detectar esse problema usando o plugin 35450.

Contexto

Ataques de amplificação de DNS são um tipo de ataque DDoS baseado em reflexão que explora resolvedores DNS mal configurados ou abertos. Os atacantes enviam pequenas consultas DNS com endereços IP de origem falsificados, fazendo com que o servidor DNS envie grandes respostas para o endereço IP da vítima. Isso amplifica o tráfego de ataque, potencialmente sobrecarregando os recursos de rede do alvo.

Funcionalidades

O script executa as seguintes funções principais:

  1. Processamento em massa de domínios: analisa vários domínios de forma eficiente para identificar possíveis vulnerabilidades.
  2. Simulação de consultas DNS: envia consultas DNS especialmente elaboradas para testar o comportamento de amplificação.
  3. Análise de respostas: examina as respostas DNS para determinar se o servidor apresenta características propícias a ataques de amplificação.
  4. Redução de falsos positivos: implementa verificações adicionais para minimizar falsos positivos em comparação com varreduras básicas de vulnerabilidades.

Caso de Uso

Esta ferramenta é particularmente útil para:

  • Profissionais de segurança que realizam auditorias de infraestrutura DNS em larga escala
  • Administradores de rede que verificam a postura de segurança de seus servidores DNS
  • Pesquisadores que estudam vetores de ataque de amplificação de DNS

Ao fornecer uma avaliação mais precisa das vulnerabilidades de amplificação de DNS, este script permite que as organizações priorizem os esforços de mitigação e aumentem sua resiliência a DDoS.


Uso

Clone o repositório

git clone https://github.com/pcastagnaro/dns_amplification_scanner/
cd dns_amplification_scanner

Crie um Ambiente Virtual

python3 -m venv myenv; source myenv/bin/activate

Instale as Dependências

pip install colorama

Execute o Script

python dns_amplification_scanner.py <DNS> --domains <DOMAIN_LIST> --type ANY 

Exemplo

python dns_amplification_scanner.py 8.8.8.8 --domains domains.txt --type ANY 
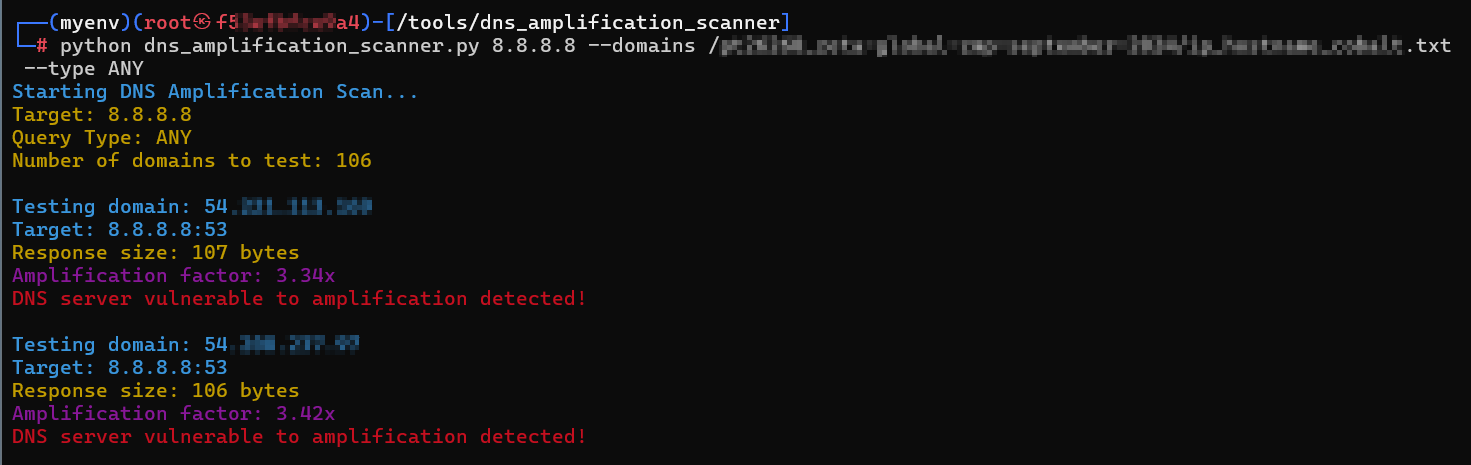
Amplificação

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






