
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/paranoidninja/o365-doppelganger
PhishingEngenharia SocialRed Teaming
GitHubparanoidninja/o365-doppelganger

O365-Doppelganger

Um script rápido e útil para extrair credenciais de um usuário durante uma Red Team e obter execução de um arquivo a partir do usuário.

Ver Repositório
Compartilhar
2543642há 4 anosRevisado pelo Kitploit

O365-Doppelganger

O O365-Doppelganger NÃO é um substituto para atividades de phishing hardcore. Existem várias outras ferramentas que realizam captura OAuth e OTA, o que não é o objetivo do O365-Doppelganger.

O O365-Doppelganger é um script rápido e prático para colher credenciais de um usuário durante Red Teams. Este repositório é um hack rápido de um dos meus antigos scripts de engajamento de red team que usei várias vezes para capturar credenciais e usá-las para criar tokens de acesso do Windows para movimento lateral. Este repositório de código basicamente realiza as seguintes tarefas:

  • O código GO:
    • hospeda o portal O365 (pode ser substituído por qualquer coisa no index.html). Recomenda-se usar um arquivo de certificado e chave válidos (LetsEncrypt?) em vez do fornecido no diretório
    • registra toda a atividade do usuário no portal web em um arquivo de log separado no servidor
    • registra as credenciais capturadas em um arquivo de log separado no servidor
    • também pode ser usado para retornar um arquivo válido ao usuário após a captura das credenciais. Isso pode ser feito substituindo o arquivo chamado MacroFile.doc no diretório atual e substituindo-o por HTA/ISO/MSI ou qualquer outra coisa que o phisher deseje. Há também um pequeno código no código GO que precisaria ser modificado para especificar o nome do arquivo do usuário que precisa ser retornado: content, err := ioutil.ReadFile("MacroFile.doc")
    • Uma vez modificado, quando o usuário alvo inserir um email e senha válidos, será solicitado a salvar o arquivo acima. O nome deste arquivo pode ser alterado usando o código abaixo no arquivo GO: response.Header().Set("Content-Disposition", "attachment; filename=Darkvortex Privacy Policy.doc")
  • O código index.html:
    • renderiza um portal O365 junto com uma pequena regex que verifica o nome de domínio de um determinado usuário para parecer um pouco mais legítimo. O código regex é assim: pattern="^([a-zA-Z0-9_\-\.]+)@darkvortex\.([a-zA-Z]{2,5})$" title=" Valid darkvortex email ID"

    • A regex acima verifica se o nome de usuário fornecido contém um endereço de email completo e válido, caso contrário, solicitará ao usuário que insira um nome de usuário correto da seguinte forma:

  • Essa mesma verificação também é realizada no código GO para que os usuários não usem algo como burp para contornar a verificação: if strings.Contains(value[i], "@darkvortex") {

  • É recomendado alterar o nome darkvortex no arquivo index.html para o nome da sua própria empresa alvo.

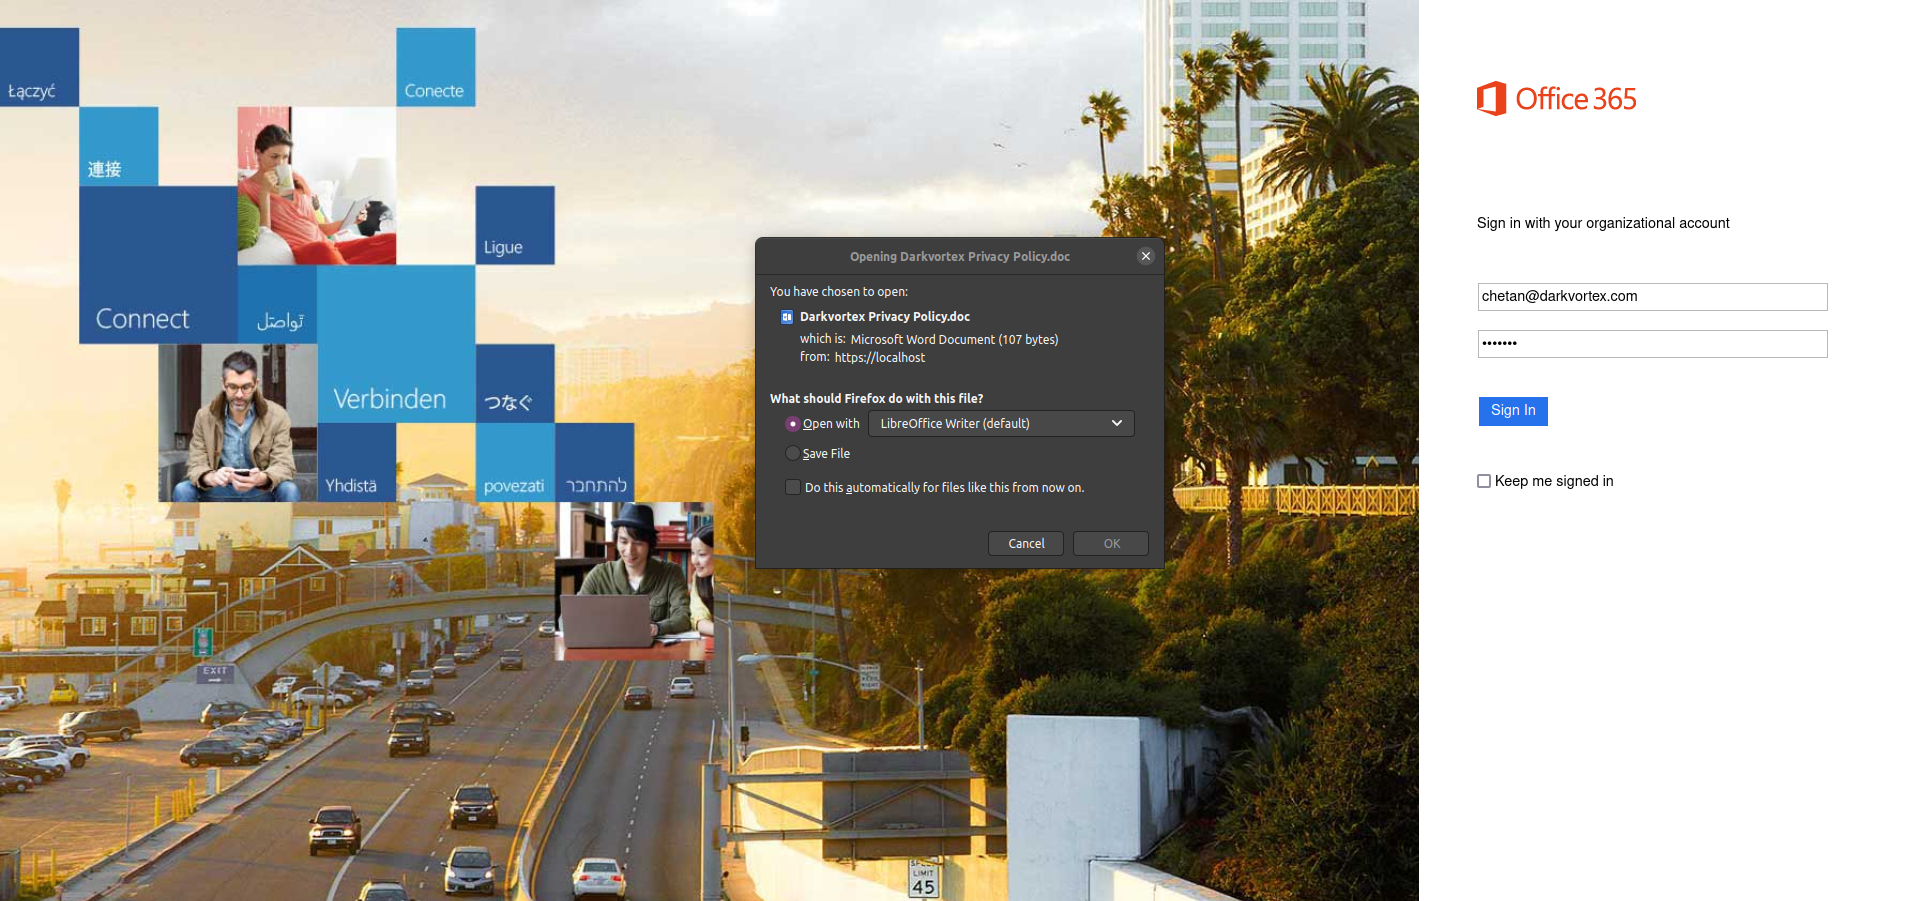
  • Uma vez que o email e a senha corretos são inseridos, o usuário será solicitado a salvar o arquivo fornecido da seguinte forma:

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





