PacketSifter
O que é o PacketSifter?
PacketSifter é uma ferramenta para realizar processamento em lote de dados PCAP para descobrir potenciais IOCs.
Simplesmente inicialize o PacketSifter com suas integrações desejadas (VirusTotal, AbuseIPDB) e passe um pcap e as opções desejadas para o PacketSifter que ele irá peneirar os dados e gerar vários arquivos de saída.
Nota Execute AbuseIPDBInitial.sh e VTInitial.sh antes de usar suas respectivas opções ou as integrações não funcionarão.
05/27/2021
O PacketSifter foi reformulado para permitir uma interação mais simplificada com o usuário. Basta baixar o novo packetsifter.sh atualizado, executar ./packetsifter -h e aprender como usar corretamente o novo PacketSifter!
Autor
Ross Burke (Twitter @packetsifter)
Como funciona
Simplesmente passe seu pcap para o PacketSifter analisar junto com as flags desejadas e deixe o PacketSifter fazer o trabalho por você!
Exemplo:
root@ubuntu:~# ./packetsifter -i /tmp/testing.pcap -a -r -v
Opções da Linha de Comando
OPÇÕES:
- -a ativar consultas abuseipdb de endereços IP em registros DNS A
- -h exibir ajuda
- -i arquivo de entrada [Obrigatório]
- -r resolver nomes de host no pcap [Pode resultar em consultas DNS à infraestrutura do atacante]
- -v ativar consulta VirusTotal de objetos SMB/HTTP exportados
Requisitos
tshark - https://tshark.dev/setup/install/
Saída
Atualmente, o PacketSifter gera os seguintes pcaps:
- http.pcap - Todas as conversas contendo porta 80, 8080 ou 8000
- smb.pcap - Todas as conversas categorizadas pelos dissecadores do tshark como NBSS, SMB ou SMB2
- dns.pcap - Todas as conversas categorizadas pelos dissecadores do tshark como DNS
- ftp.pcap - Todas as conversas categorizadas pelos dissecadores do tshark como FTP
Atualmente, o PacketSifter gera os seguintes arquivos de texto:
- IOstatistics.txt - Hierarquia de Protocolos e Entrada/Saída divididas em intervalos de 30 segundos (útil para encontrar possíveis beaconing)
- IPstatistics.txt - Estatísticas gerais de/para endpoints via IP e conversas individuais via IP
- TCPstatistics - Estatísticas gerais de/para endpoints via TCP e conversas individuais TCP detalhadas. <> Este arquivo pode conter uma grande quantidade de informações. Recomenda-se usar less ou grep para uma conversa em questão.
- http_info.txt - Dados estatísticos sobre conversas HTTP
- hostnamesResolved.txt (opcional) - Nomes de host resolvidos observados no pcap. <> Isso pode resultar em consultas DNS para infraestrutura do atacante. Proceda com cautela!!
- SMBstatistics.txt - Estatísticas sobre comandos executados usando smb ou smb2
- dnsARecords.txt - Consultas/respostas DNS A
- dnsTXTRecords.txt - Consultas/respostas DNS TXT
- errors.txt - arquivo de lixo
Arquivos de texto de saída da Integração VirusTotal (todos opcionais):
- httpHashToObject.txt - Arquivo de texto contendo emparelhamento de hash md5 para objeto para referência
- httpVTResults.txt - Arquivo de texto contendo resultados da consulta de hash md5 de objetos http via API do VirusTotal
- smbHashToObject.txt - Arquivo de texto contendo emparelhamento de hash md5 para objeto para referência
- smbVTResults.txt - Arquivo de texto contendo resultados da consulta de hash md5 de objetos smb via API do VirusTotal
Arquivos de texto de saída da Integração AbuseIPDB (opcionais):
- IPLookupResults.txt - Arquivo de texto contendo resultados de Geolocalização IP + reputação IP
Atualmente, o PacketSifter gera os seguintes arquivos tar.gz:
- httpObjects.tar.gz - Objetos HTTP observados no pcap. <> Pode haver muitos objetos HTTP e você pode potencialmente extrair objetos http maliciosos dependendo do pcap. Use com cautela!!
- smbObjects.tar.gz - Objetos SMB observados no pcap. Pode haver muitos objetos SMB e você pode potencialmente extrair objetos SMB maliciosos dependendo do pcap. Use com cautela!!
Integração VirusTotal
O PacketSifter agora pode realizar consultas de hash via API do VirusTotal em objetos exportados encontrados via SMB/HTTP.
Passos para configurar o PacketSifter com integração VirusTotal:
-
Certifique-se de ter o jq (https://stedolan.github.io/jq/download/) instalado.
root@ubuntu:~# apt-get install jq
-
Certifique-se de ter o curl instalado.
root@ubuntu:~# apt-get install curl
3. Baixe a nova versão do packetsifter.sh e o novo script VTInitial.sh
4. Execute VTInitial.sh na mesma pasta que packetsifter.sh e forneça sua chave de API VirusTotal alfanumérica de 64 caracteres quando solicitado
Para instruções sobre como obter uma chave de API VirusTotal gratuita https://developers.virustotal.com/reference
A saída bem-sucedida do VTInitial.sh é mostrada abaixo:
5. Execute o PacketSifter com a flag -v para ativar consultas VirusTotal dos objetos HTTP e SMB exportados.
Saída bem-sucedida da integração VirusTotal e subsequentes httpVTResults.txt / smbVTResults.txt gerados mostrados abaixo:
Integração AbuseIPDB
O PacketSifter pode realizar consultas de Geolocalização IP + reputação IP de endereços IP retornados em Registros DNS A.
Passos para configurar o PacketSifter com integração AbuseIPDB:
-
Certifique-se de ter o jq (https://stedolan.github.io/jq/download/) instalado.
root@ubuntu:~# apt-get install jq
-
Certifique-se de ter o curl instalado.
root@ubuntu:~# apt-get install curl
3. Baixe a nova versão do packetsifter.sh e o novo script AbuseIPDBInitial.sh
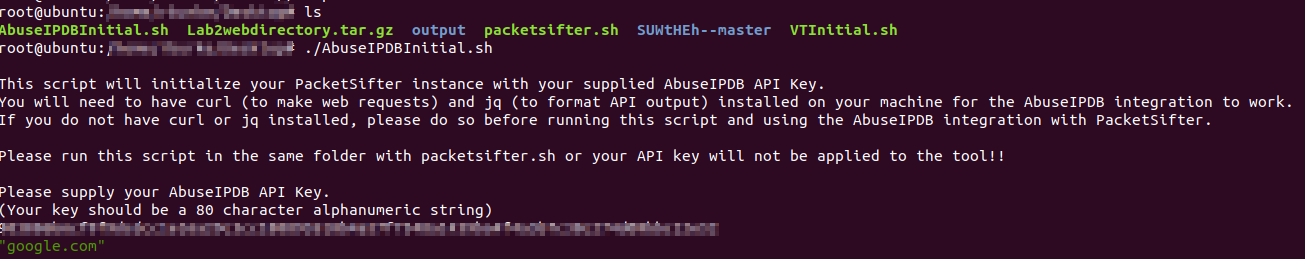
4. Execute AbuseIPDBInitial.sh na mesma pasta que packetsifter.sh e forneça sua chave de API AbuseIPDB alfanumérica de 80 caracteres quando solicitado.
Para instruções sobre como obter uma chave de API AbuseIPDB gratuita https://www.abuseipdb.com/register
**As chaves de API gratuitas do AbuseIPDB têm um limite de 1000 consultas por dia**
A saída bem-sucedida do AbuseIPDBInitial.sh é mostrada abaixo:
5. Execute o PacketSifter com a flag -a para ativar consultas em registros DNS A via AbuseIPDB.
Saída bem-sucedida da integração AbuseIPDB e subsequente IPLookupResults.txt gerado mostrado abaixo:
**O Score de Confiança está em uma escala de confiança de 0 a 100 por cento**
Sugestões?
Entre em contato se tiver sugestões sobre o que mais gostaria que fosse peneirado ou o que mais poderia ser útil para a ferramenta.