
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/p0et08/electrolink-fm-dab-tv
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAutenticaçãoConfiguração Incorreta
GitHubp0et08/electrolink-fm-dab-tv

Electrolink-FM-DAB-TV

Existe um POC para CVE-2025-51040 no Electrolink FM/DAB/TV Transmitter Web Management System - vulnerabilidade de acesso não autorizado.

Ver Repositório
32há 1 anoAinda não revisado
Compartilhar

Electrolink-FM-DAB-TV Para CVE-2025-51040

Vulnerabilidade de acesso não autorizado no Sistema de Gerenciamento Web do Transmissor FM/DAB/TV Electrolink nos modelos 500W, 1kW, 2kW Medium DAB Transmitter Web v01.09, v01.08, v01.07 e Display v1.4, v1.2

Descrição

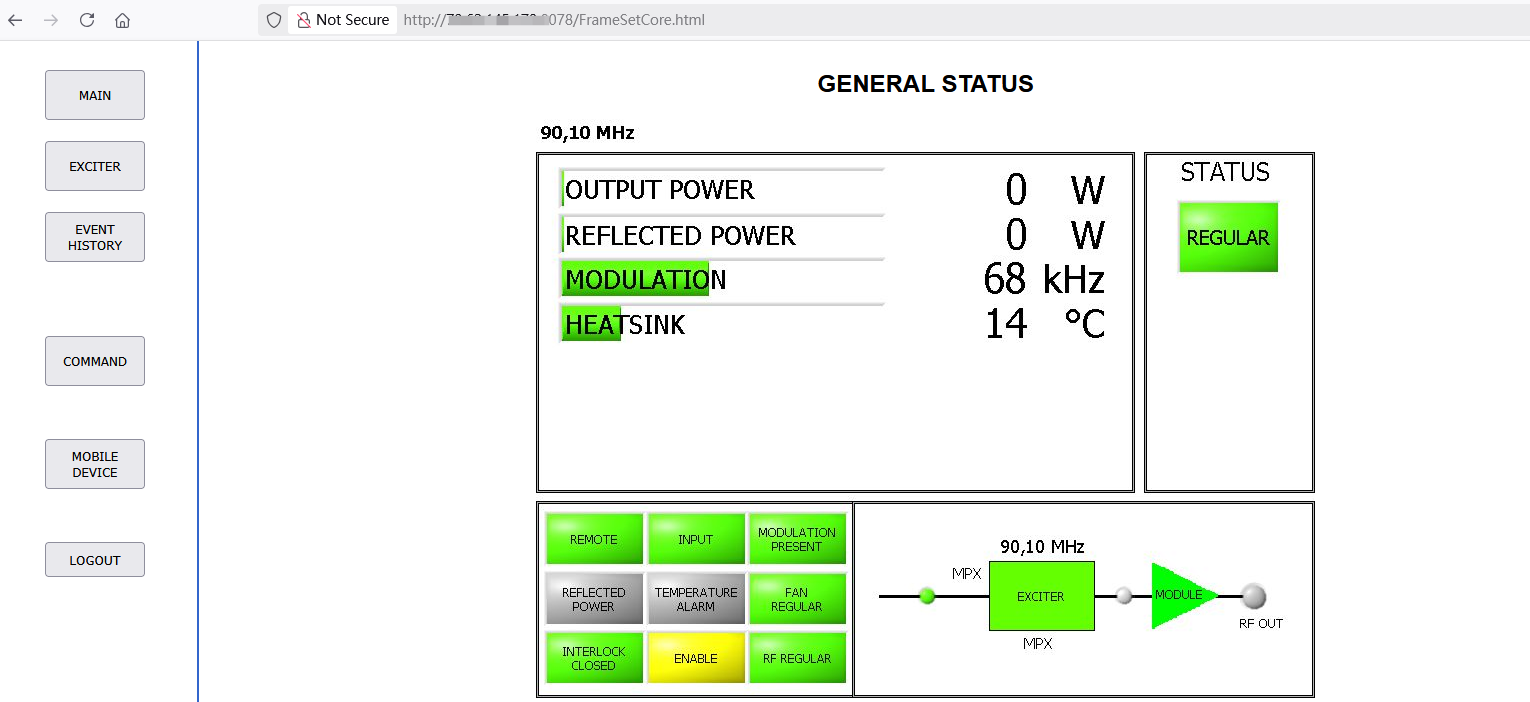
O sistema de gerenciamento web do transmissor FM/DAB/TV Electrolink é vulnerável a acesso não autorizado. Um atacante pode acessar o backend visitando /FrameSetCore.html, resultando em acesso administrativo não autorizado e comprometimento total do sistema.

Fornecedor do(s) Produto(s)

Electrolink

Página inicial do Fornecedor

https://www.electrolink.com

Produto(s) Afetado(s)/Base de Código

Produto: Sistema de Gerenciamento Web do Transmissor FM/DAB/TV Electrolink

Endpoint Vulnerável

/FrameSetCore.html

Tipo de Ataque

Permissões Inseguras

Impacto

Um atacante não autenticado pode acessar o arquivo /FrameSetCore.html via HTTP, o que compromete a segurança do sistema e pode levar a acesso não autorizado.

Poc

/FrameSetCore.html

Correções Sugeridas

  1. Controle de Acesso: Restrinja o acesso a arquivos sensíveis usando mecanismos de autenticação.
  2. Refatoração de Código: Remova credenciais codificadas (hard-coded) de arquivos JavaScript.
  3. Mascaramento de Dados: Evite armazenar informações confidenciais em recursos do lado do cliente (client-side).
  4. Revisão de Segurança: Realize uma auditoria de segurança completa para detectar vulnerabilidades semelhantes.
  5. Monitoramento e Alertas: Implemente monitoramento e alertas para tentativas de acesso não autorizado.
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






