
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/owasp/vulnerable-web-application
Exploração de Aplicações WebTestes de PenetraçãoAprendizado e Educação
GitHubowasp/vulnerable-web-application

Vulnerable-Web-Application

Projeto de Aplicação Web Vulnerável da OWASP https://github.com/hummingbirdscyber

Ver Repositório
Site
42252457há 7 anosRevisado pelo Kitploit
Compartilhar

Vulnerable Web Application

VulnWeb

O que é o Vulnerable-Web-Application

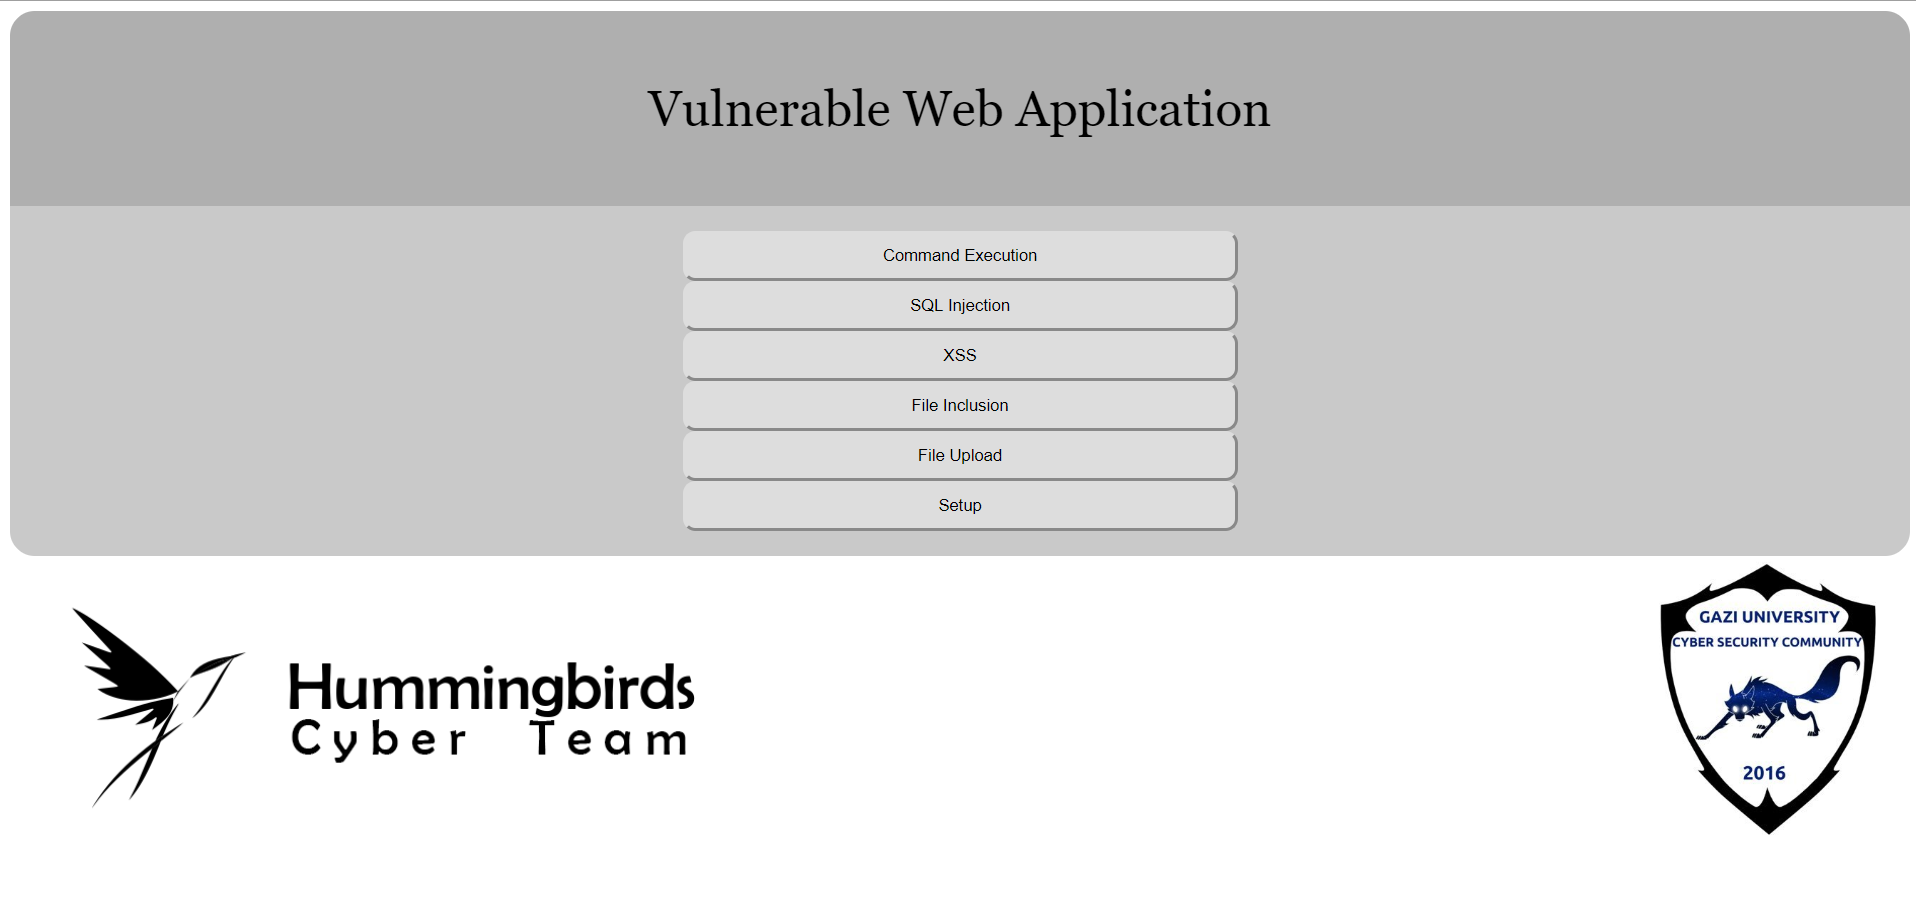
O Vulnerable-Web-Application é um site preparado para pessoas interessadas em testes de penetração web e que desejam ter informações sobre esse assunto ou trabalhar com ele. Na verdade, o site é bastante simples de instalar e usar.

O Vulnerable-Web-Application inclui categoricamente Command Execution, File Inclusion, File Upload, SQL e XSS. Para categorias que exigem banco de dados, ele cria um banco de dados em localhost com um botão durante a configuração. Em caso de banco de dados corrompido ou alterado, você pode criar o banco de dados novamente.

Guia de Instalação

Se você quiser executar esta ferramenta, antes de tudo você precisa baixar uma solução de servidor web como o "xampp" - você pode baixar o xampp em Xampp. Após a sua instalação;

Para Windows, você precisa copiar os arquivos para a pasta xampp/htdocs.

Para Mac OS, você precisa instalar o mampp e copiar os arquivos para a pasta mamp/htdocs. Mampp

Para Linux, após baixar nossos arquivos, primeiro você precisa abrir o servidor apache e copiar os arquivos para /var/www/html

Contêiner Docker

Você também pode executar o Vulnerable Web Application no Docker com o seguinte comando:

docker run -it --name vuln_app -p 9991:80 santosomar/vuln_app:latest /bin/bash

Nota: Você pode alterar a porta 9991 para qualquer porta que desejar, dependendo da sua implementação.

Outras Configurações:

O arquivo php.ini deve ser alterado. Você pode encontrar a localização do seu arquivo php.ini na pasta onde o PHP está instalado.

  • allow_url_include = on - Permite a inclusão remota de arquivos (Remote File Inclusion)
  • allow_url_fopen = on - Permite a inclusão remota de arquivos (Remote File Inclusion)
  • safe_mode = off - (Se PHP <= v5.4) Permite injeção de SQL
  • magic_quotes_gpc = off - (Se PHP <= v5.4) Permite injeção de SQL

Configuração do Aplicativo

  • Após editar a configuração anterior, abra o Painel de Controle do Xampp e inicie o Apache e o MySQL.
  • Suas credenciais do MySQL devem permanecer as credenciais padrão (por exemplo, usuário:root <-> senha:"")
  • Abra o arquivo index.php no diretório Vulnerable Web Application. Siga as instruções e crie o banco de dados.

Nota: Você pode redefinir o banco de dados a qualquer momento, se necessário ou se encontrar algum problema. Quando o banco de dados estiver pronto, você pode ir para a página inicial e começar a hackear.

Licença

O conteúdo deste repositório está licenciado sob a GNU General Public License v3.0.

Versão

1.0.0

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






