
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
threat-modeling-playbook — Playbook estruturado para integrar a modelagem de ameaças à segurança de produtos, abordando a adesão das partes interessadas, a incorporação organizacional, o treinamento, o fortalecimento de processos e a inovação tecnológica. | Kitploit
Ferramentas/GitHubGitHub/owasp/threat-modeling-playbook
Análise de VulnerabilidadesDevSecOpsInteligência de AmeaçasAprendizado e EducaçãoRecursos CuradosTrilhas e Cursos
GitHubowasp/threat-modeling-playbook

threat-modeling-playbook

Playbook estruturado para integrar a modelagem de ameaças à segurança de produtos, abordando a adesão das partes interessadas, a incorporação organizacional, o treinamento, o fortalecimento de processos e a inovação tecnológica.

Ver Repositório
391449há 4 anosRevisado pelo Kitploit
Compartilhar

CC BY 4.0

Introdução

Pretendemos melhorar a segurança de produtos e software com nosso novo playbook de modelagem de ameaças. Consideramos a modelagem de ameaças como uma atividade fundamental para melhorar a garantia do seu software. Estamos convencidos de que uma boa prática de modelagem de ameaças diminuirá mensuravelmente os problemas de segurança dos produtos entregues.

Como grandes defensores do código aberto, colaboradores ativos da OWASP e para aumentar nosso impacto além de nossos clientes Toreon, doamos este playbook de modelagem de ameaças à comunidade.

Esperamos que você use este playbook para melhorar sua prática de modelagem de ameaças. Também incentivamos você a fornecer feedback à nossa comunidade de modelagem de ameaças da OWASP para tornar este playbook ainda melhor em nosso próximo lançamento.

Agradeço aos nossos colaboradores (em ordem alfabética): Jonas Muylaert, Joris Van den Broeck, Sebastien Deleersnyder, Steven Wierckx e Thomas Heyman por nos ajudarem a criar este primeiro lançamento. Agradeço também à Toreon pela decisão de doar este trabalho à comunidade de modelagem de ameaças.

Sebastien Deleersnyder

CEO Toreon

Voluntário da OWASP

10 de setembro de 2020

Versão em PDF

Disponibilizamos nossa modelagem de ameaças aqui em Markdown. Se você estiver interessado na versão em PDF, ela está disponível para download em nosso site.
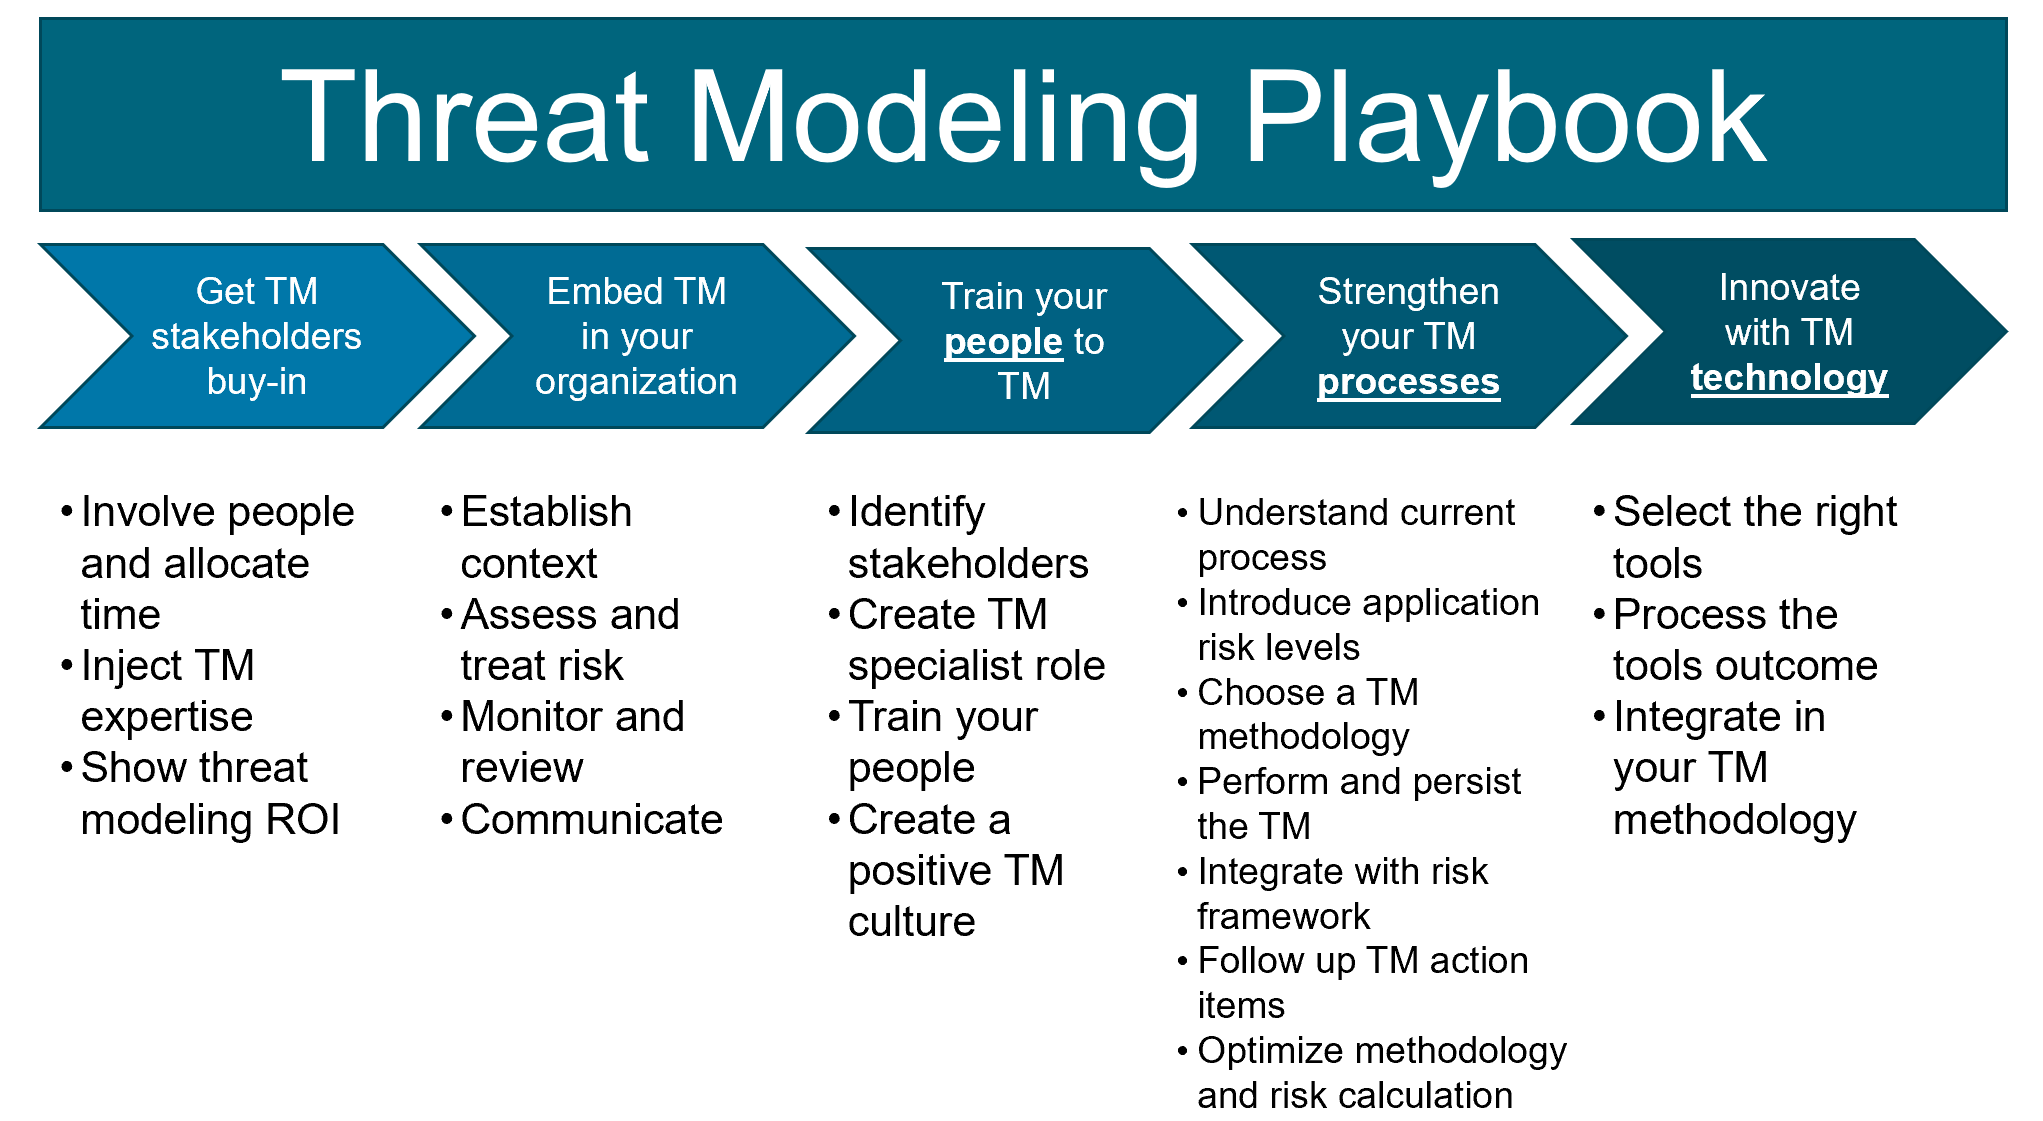
Diagrama

texto alternativo

Índice

1. Introdução

2. Obtenha a adesão das partes interessadas

3. Integre na sua organização

4. Treine seu pessoal para modelar ameaças

5. Reforce seus processos de modelagem de ameaças

6. Inove com a tecnologia de modelagem de ameaças

Autores

  • Sebastien Deleersnyder

  • Steven Wierckx

  • Joris Van Den Broeck

  • Thomas Heyman

  • Jonas Muylaert

Licença

Este trabalho está licenciado sob uma Creative Commons Attribution 4.0 International License.

CC BY 4.0

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






