Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/orensv/characterization-and-detection-of-cross-router-covert-channels
Segurança de RedeSegurança Sem FioTestes de PenetraçãoAprendizado de MáquinaDetecção de IntrusãoAprendizado e EducaçãoDetecção de Anomalias
GitHub
orensv/characterization-and-detection-of-cross-router-covert-channels

Characterization-and-Detection-of-Cross-Router-Covert-Channels

Este repositório inclui o código-fonte usado no artigo "Characterization and Detection of Cross-Router Covert Channels".

Ver Repositório
3120há 3 anosAinda não revisado
Compartilhar

Caracterização e Detecção de Canais Ocultos entre Roteadores

Este repositório contém o código-fonte utilizado no artigo "Characterization and Detection of Cross-Router Covert Channels". Para acessar o artigo, visite o site do laboratório do Dr. Oren: orenlab.

Os dados completos utilizados no artigo estão acessíveis por este link.

Ataques

O artigo apresenta dois canais ocultos de temporização de rede que quebram o isolamento lógico entre duas redes hospedadas por um único roteador compartilhado: ataques CRCC e de Micro-jamming Wi-Fi.

Usando esses canais ocultos, conseguimos vazar informações entre as duas redes, mesmo que a comunicação explícita esteja bloqueada.
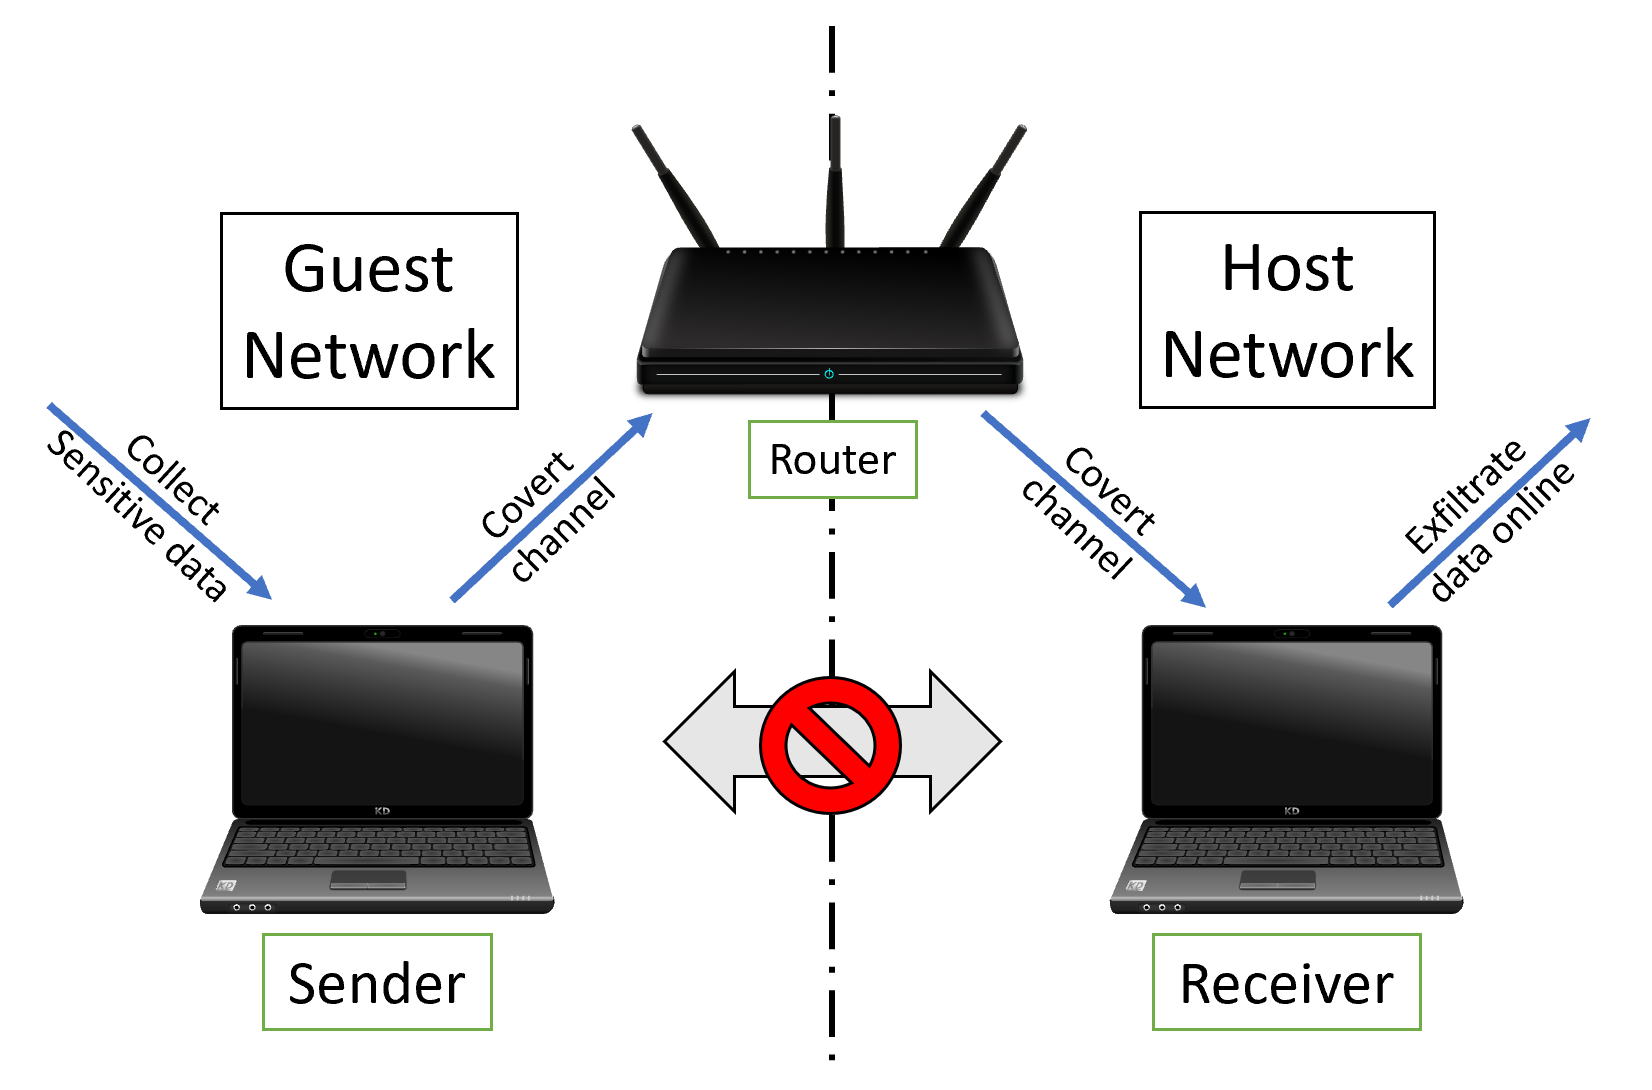
cc

Ambos os ataques deliberadamente esgotam os recursos físicos do roteador de acordo com os bits de informação vazados. Ao fazer isso, uma máquina na rede anfitriã pode sinalizar a informação para uma máquina na rede convidada que mede periodicamente os tempos de resposta do roteador. Tempos de resposta normais estão associados ao bit '0', e tempos de resposta grandes estão associados ao bit '1'.
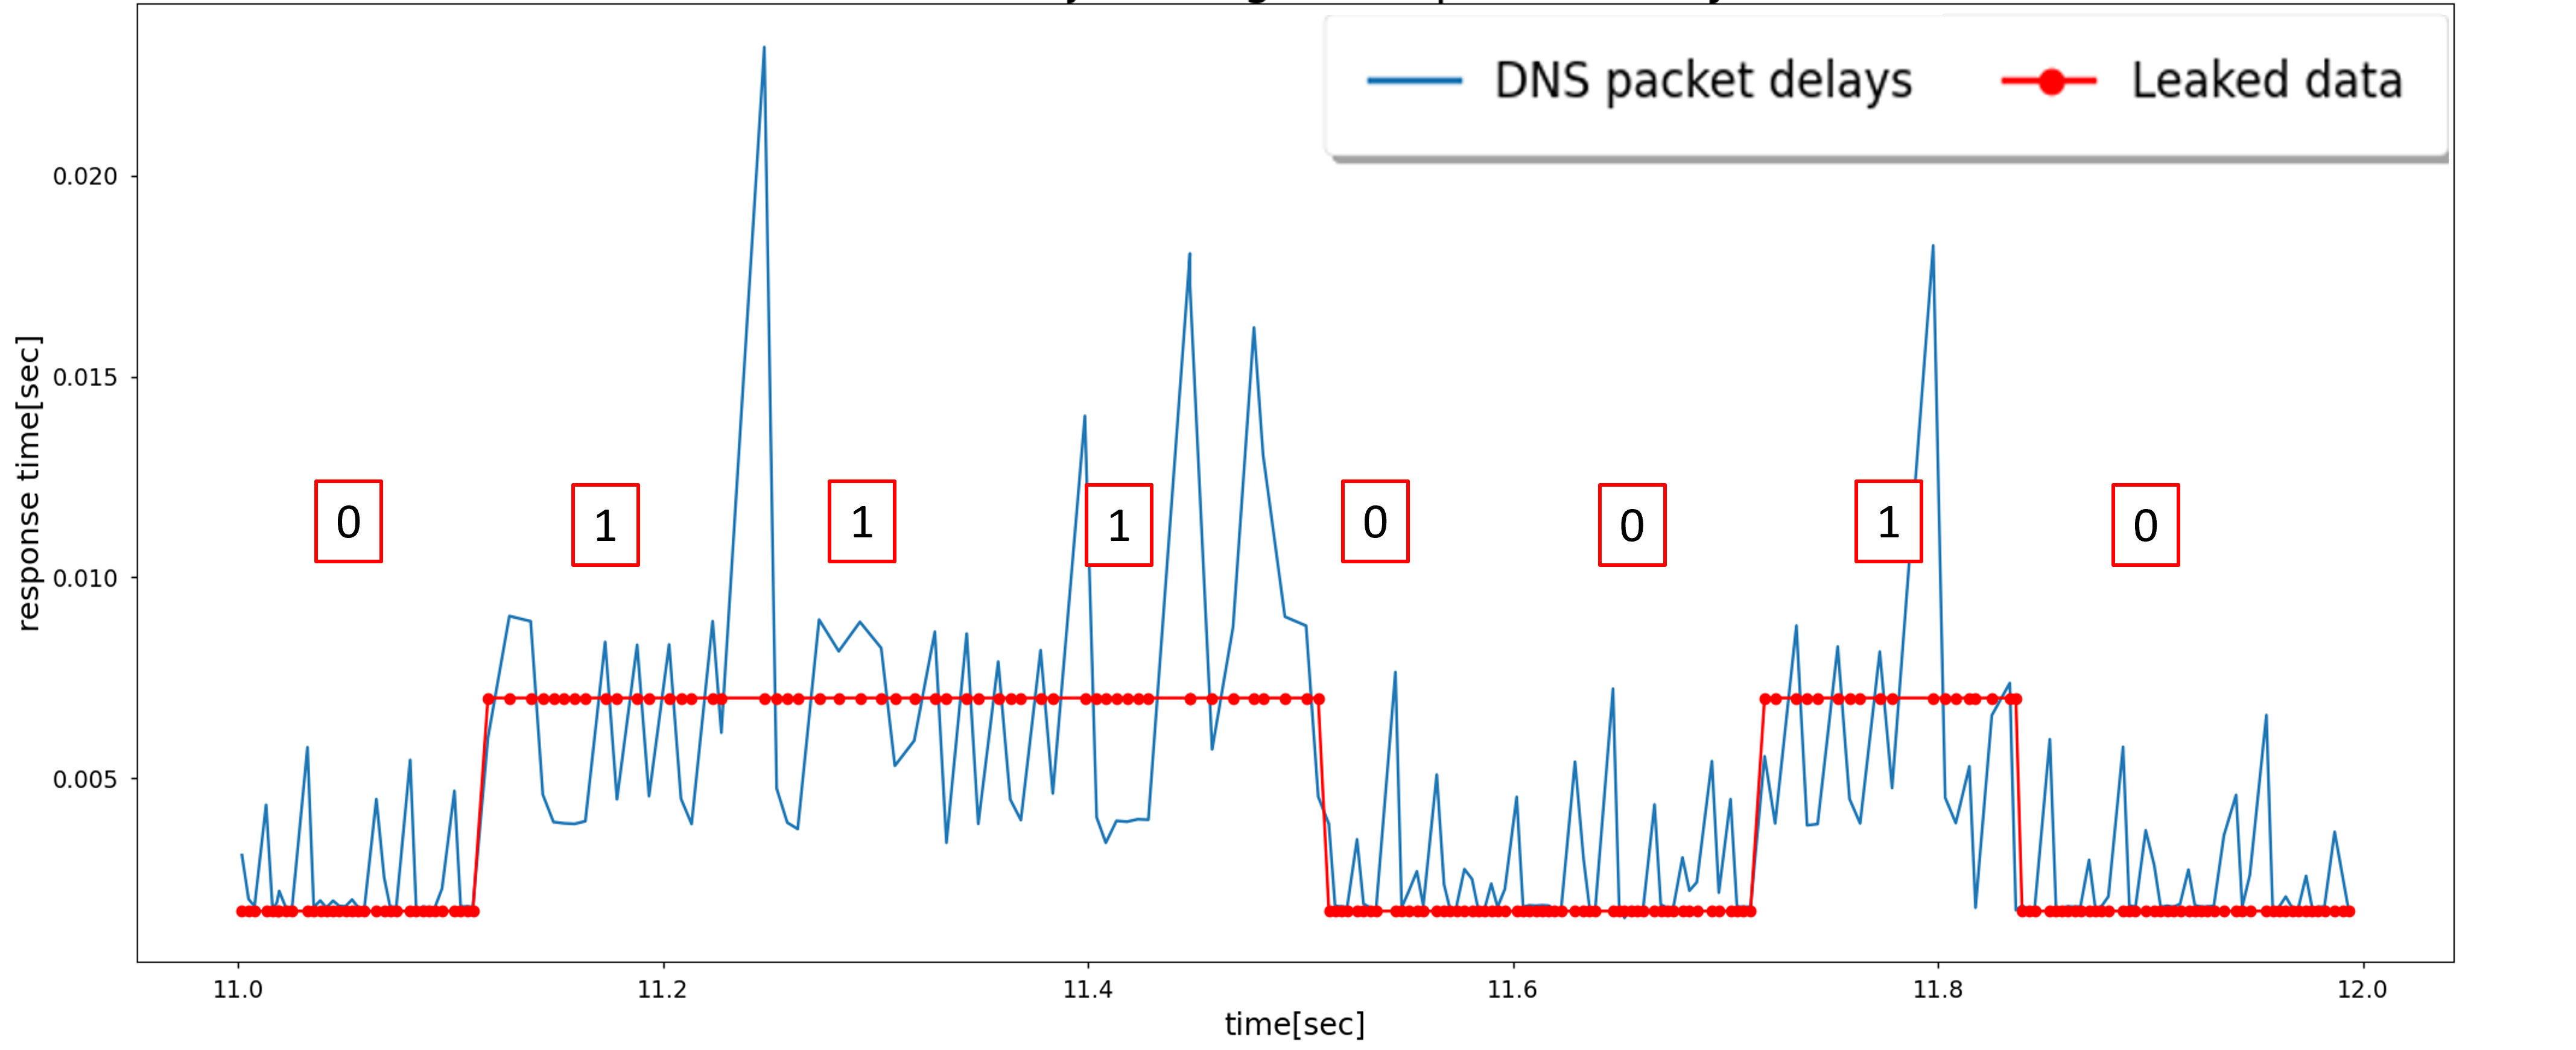
Picture4

Defesa

O artigo também apresenta um método de detecção de ambos os ataques usando um detector de ML/DL. Os modelos extraem características comportamentais do tráfego de rede e podem detectar anomalias causadas por esses ataques. Os modelos utilizados são modelos semissupervisionados que realizam detecção de novidades.

Para detectar os ataques, usamos:

  • Detecção CRCC: Autoencoder Profundo.
  • Detecção de Micro-jamming Wi-Fi: Fator de Outlier Local (LOF).

Primeiros Passos

Conteúdo do Repositório

A pasta Attacks contém o código-fonte para ambos os ataques, juntamente com documentos e imagens para ajudar na montagem da sua configuração.

A pasta Defense contém o código-fonte do detector de ML/DL, o extrator de características e as características reais usadas no artigo.

Dependências

  • Python 3
  • Scapy
  • tcpdump
  • Wireshark + tshark

Configuração

  • A configuração deve ser construída conforme descrito no artigo.
  • Você também pode consultar os manuais na pasta "Attacks".

Autores

Autor principal: Oren Shvartzman ([email protected])

Coautores: Adar Ovadya, Kfir Zvi, Omer Schwartz, Rom Ogen, Yakov Mallah, Niv Gilboa e Yossi Oren

Agradecimentos

Este trabalho foi apoiado pela Israel Science Foundation, concessões 702/16 e 703/16. Agradecemos a Eyal Ronen por fornecer a inspiração e equipamento para iniciar nossa pesquisa sobre micro-jamming Wi-Fi. Agradecemos também a Clémentine Maurice por fornecer a motivação para nossa pesquisa sobre canais ocultos entre roteadores, e ao nosso shepherd do WOOT, Paul Pearce, por nos ajudar a melhorar o artigo. Finalmente, gostaríamos de agradecer a Yagel Netanel por projetar e implementar grandes partes do sistema de ataque CRCC que foi usado para coletar dados para esta pesquisa.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






