
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
graphcat — Gere gráficos e tabelas com base no resultado de quebra de senhas. | Kitploit

Ferramentas/GitHubGitHub/orange-cyberdefense/graphcat
Quebra de SenhasAtaques de Senha
GitHuborange-cyberdefense/graphcat

graphcat

Gere gráficos e tabelas com base no resultado de quebra de senhas.

Ver Repositório
1661445há 3 anosRevisado pelo Kitploit
Compartilhar

graphcat.py

Script simples para gerar gráficos e tabelas a partir de potfile (e john) e ntds do hashcat.

Índice

  • graphcat.py
    • Índice
    • Instalação
    • Ajuda
    • Uso
    • Formatos
    • Exemplos de gráficos

Instalação

git clone https://github.com/Orange-Cyberdefense/graphcat
cd graphcat
pip install .

Ajuda

$ graphcat.py -h
usage: graphcat.py [-h] -potfile hashcat.potfile -hashfile hashfile.txt [-john] [-format FORMAT] [-export-charts] [-output-dir OUTPUT_DIR] [-debug]

Password Cracking Graph Reporting

options:
  -h, --help            show this help message and exit
  -potfile hashcat.potfile
                        Hashcat Potfile
  -hashfile hashfile.txt
                        File containing hashes (one per line)
  -john                 John potfile
  -format FORMAT        hashfile format (default 3): 1 for hash; 2 for username:hash; 3 for secretsdump (username:uid:lm:ntlm)
  -export-charts        Output also charts in png
  -output-dir OUTPUT_DIR
                        Output directory
  -debug                Turn DEBUG output ON

Uso

O Graphcat precisa apenas de um potfile com -potfile (o padrão é hashcat, mas você pode usar -john para enviar um potfile do john) e um arquivo de hashes com -hashfile. O arquivo de hashes deve estar em um formato específico dos 3 formatos disponíveis com a flag -format. O padrão é Secretsdump.

A ferramenta gerará um relatório com vários gráficos de cracking de senhas. Você pode obter os gráficos em png com a flag -export-charts.

$ graphcat.py -hashfile entreprise.local.ntds -potfile hashcat.pot
[-] Parsing potfile
[-] 164 entries in potfile
[-] Parsing hashfile
[-] 1600 entries in hashfile
[-] Generating graphs...
[-] Generating report...
[-] Report available at graphcat_1672941324.pdf

Formatos

1: Apenas Hash

aad3b435b51404eeaad3b435b51404ee

2: Usuário + Hash

test1:aad3b435b51404eeaad3b435b51404ee
test2:aad3b435b51404eeaad3b435b51404ee
test3:aad3b435b51404eeaad3b435b51404ee

3: Secretsdump

waza.local\test1:4268:aad3b435b51404eeaad3b435b51404ee:aad3b435b51404eeaad3b435b51404ee:::
waza.local\test2:4269:aad3b435b51404eeaad3b435b51404ee:aad3b435b51404eeaad3b435b51404ee:::
waza.local\test3:4270:aad3b435b51404eeaad3b435b51404ee:aad3b435b51404eeaad3b435b51404ee:::

Se um hash ocorrer mais de uma vez no arquivo de hashes, ele será contado esse número de vezes.

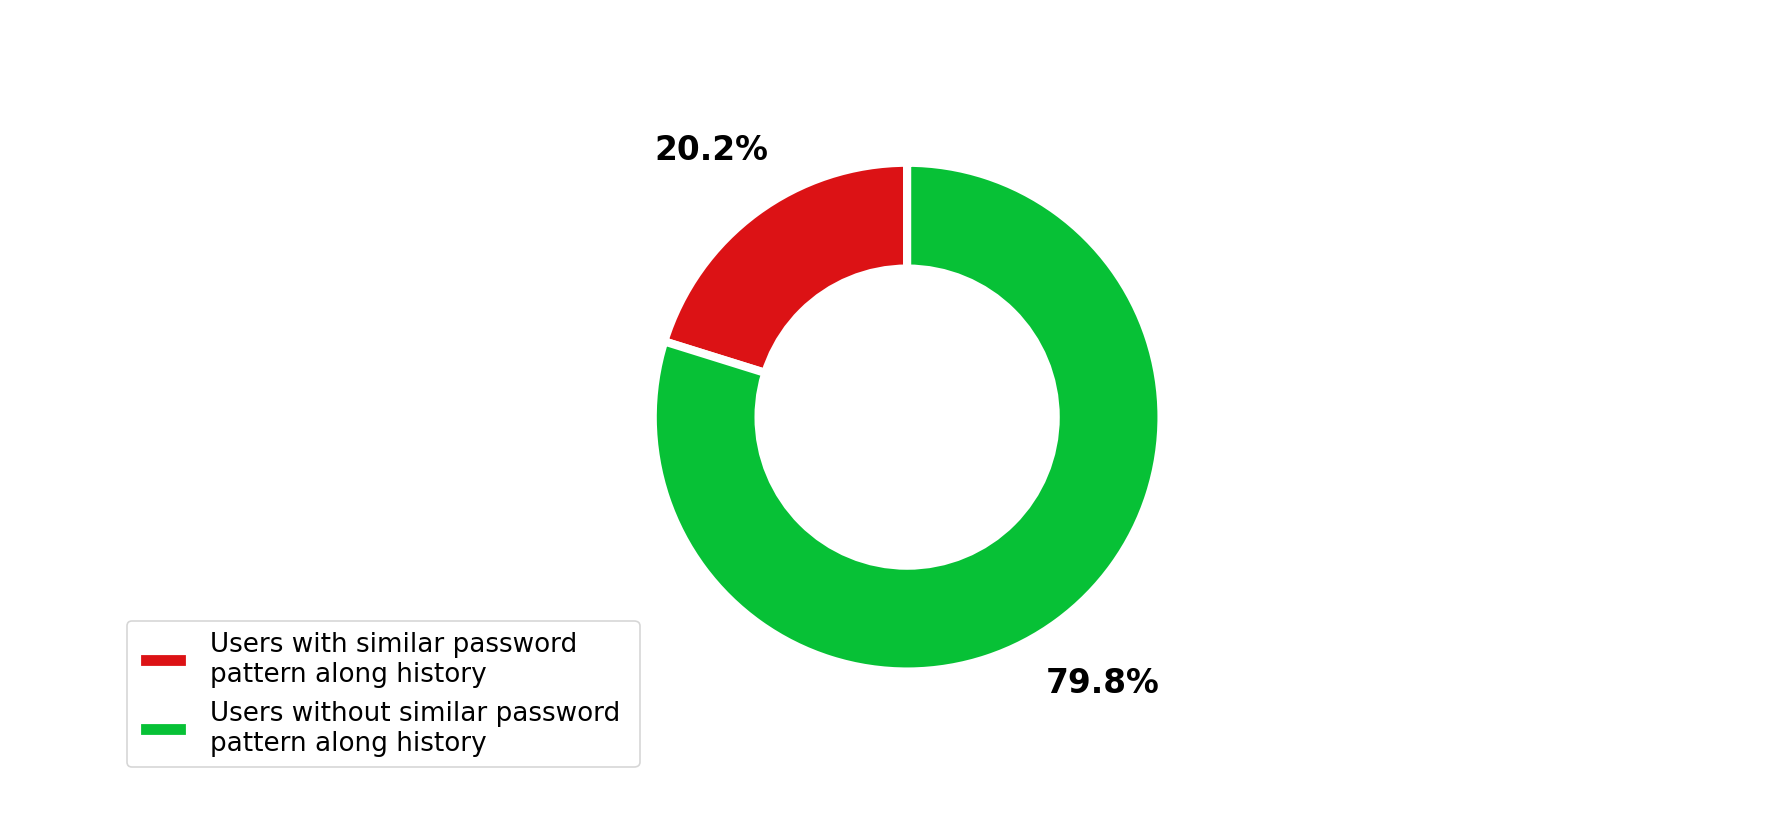
Além disso, se você enviar um secretsdump com histórico de senhas (-history no comando secretsdump), ele analisará a similaridade no histórico de senhas.
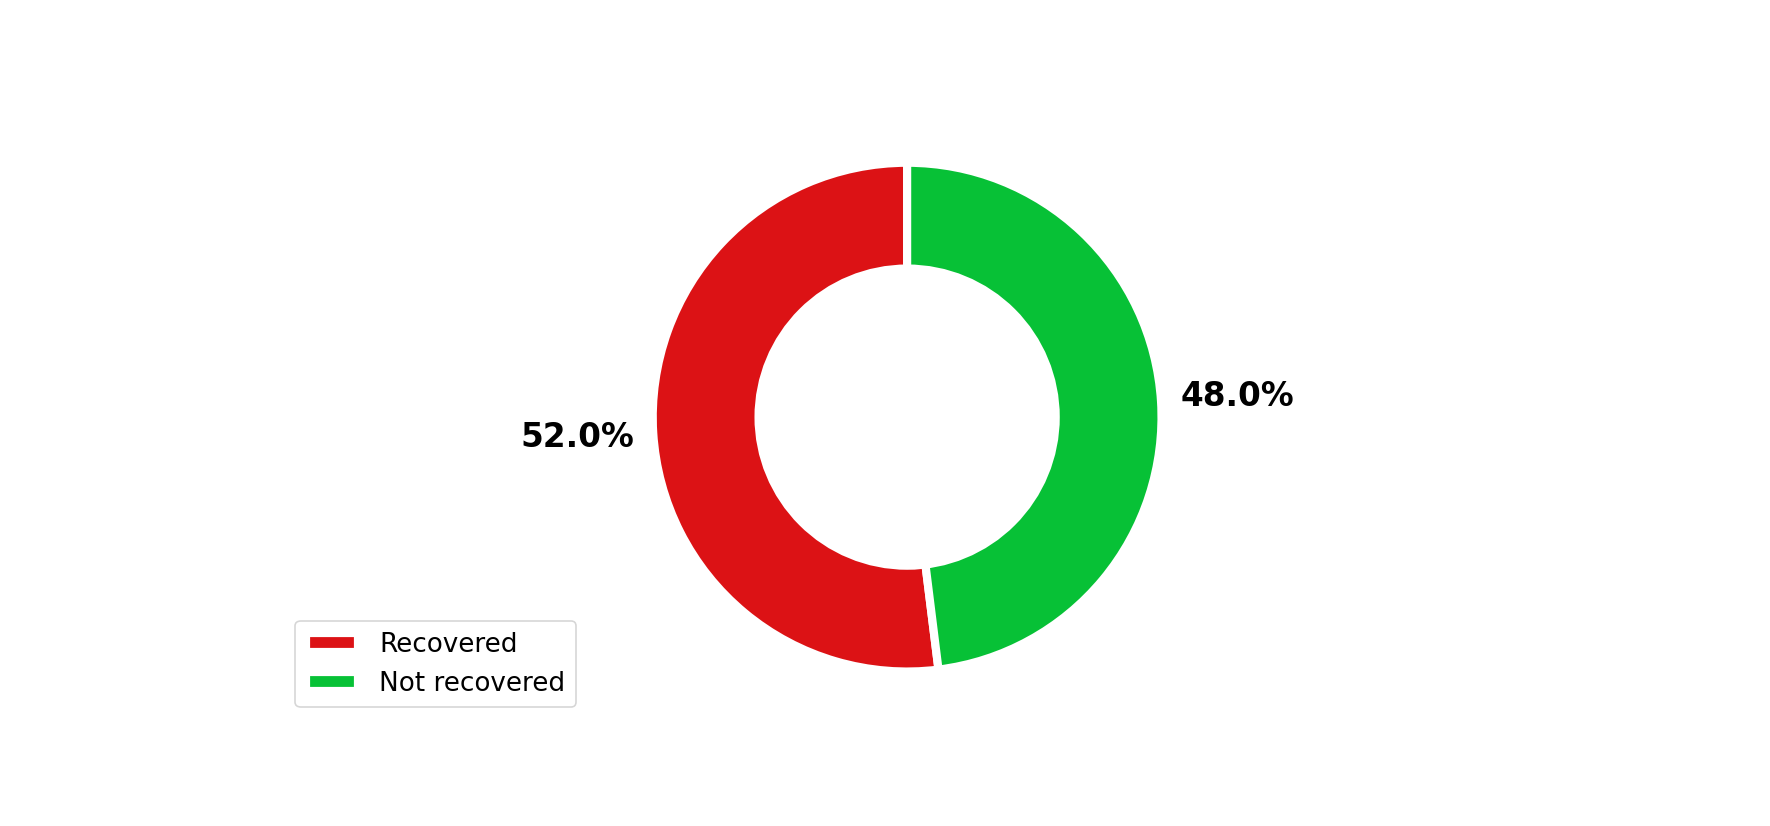
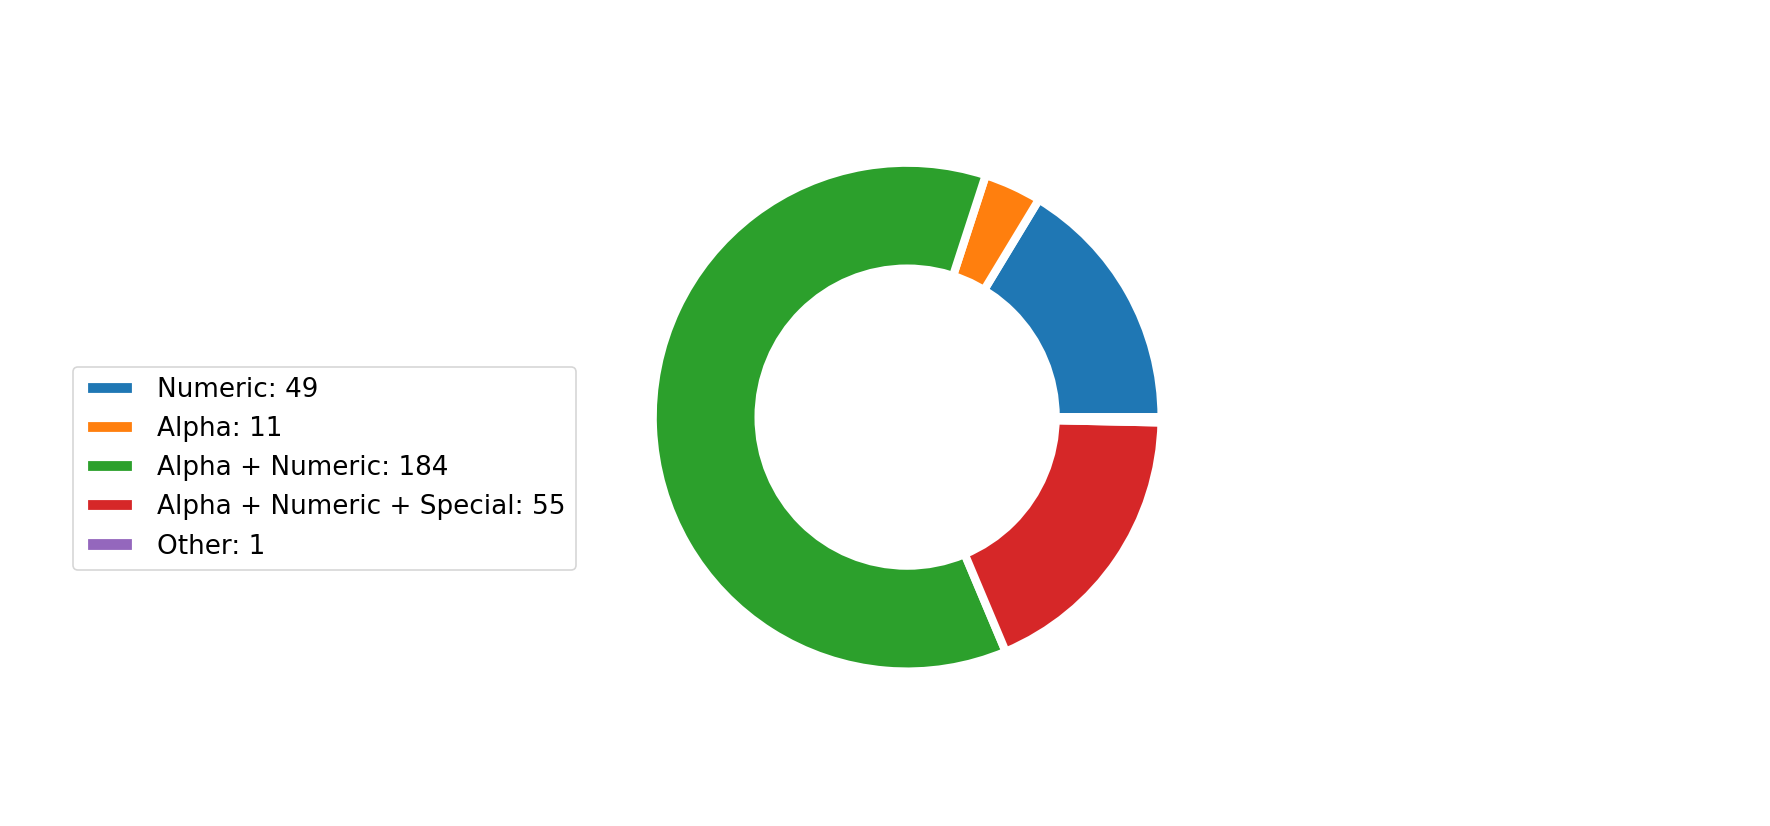
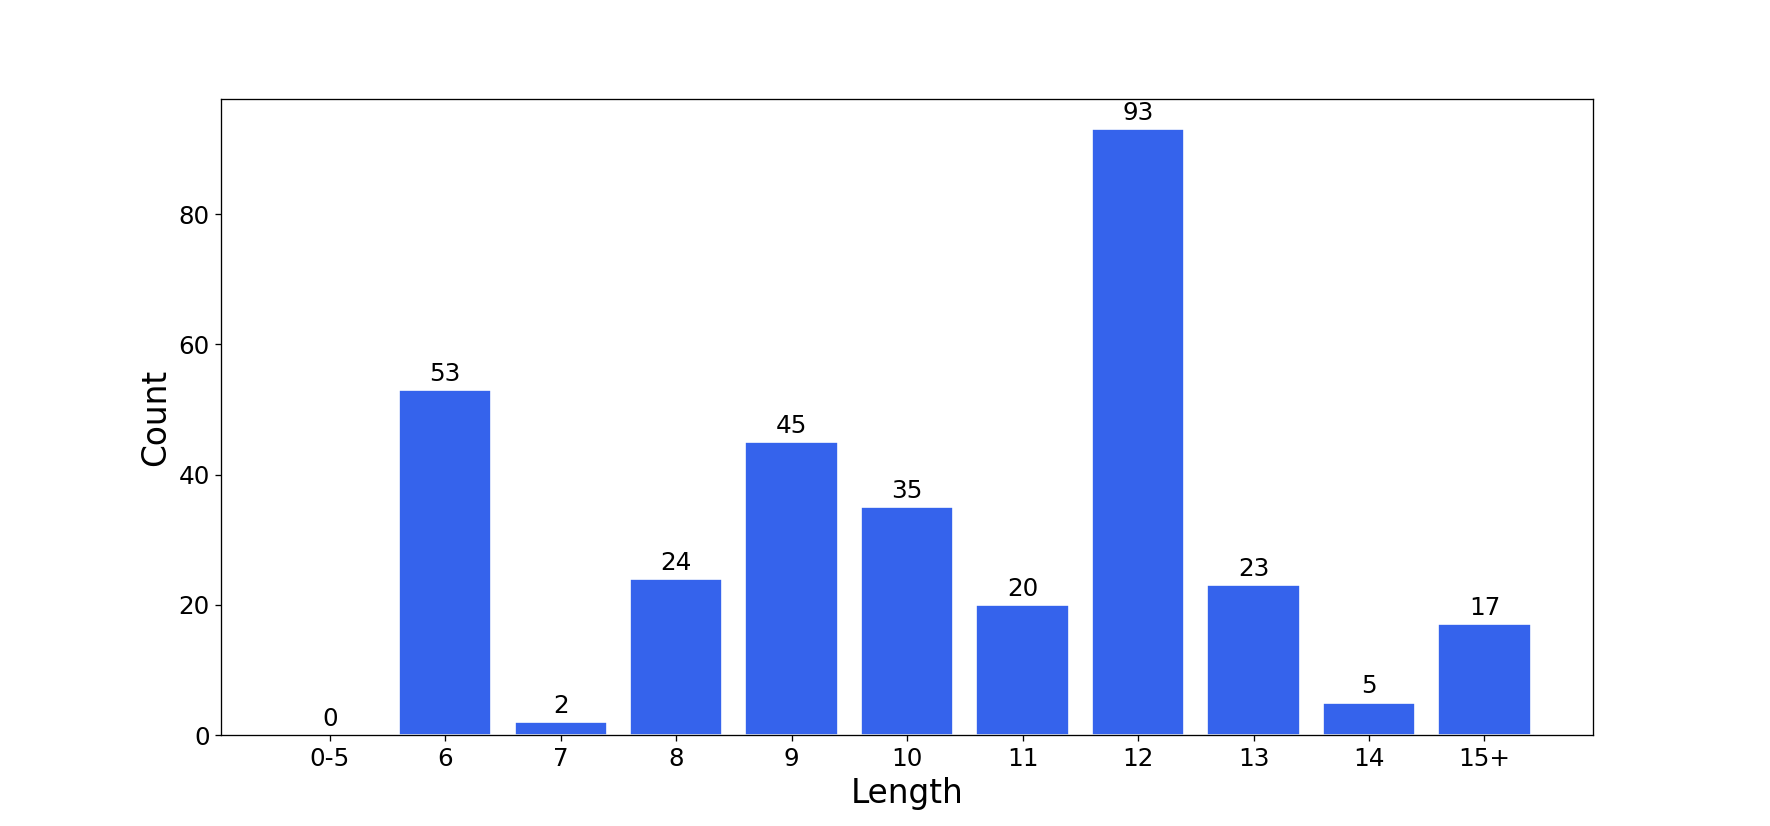
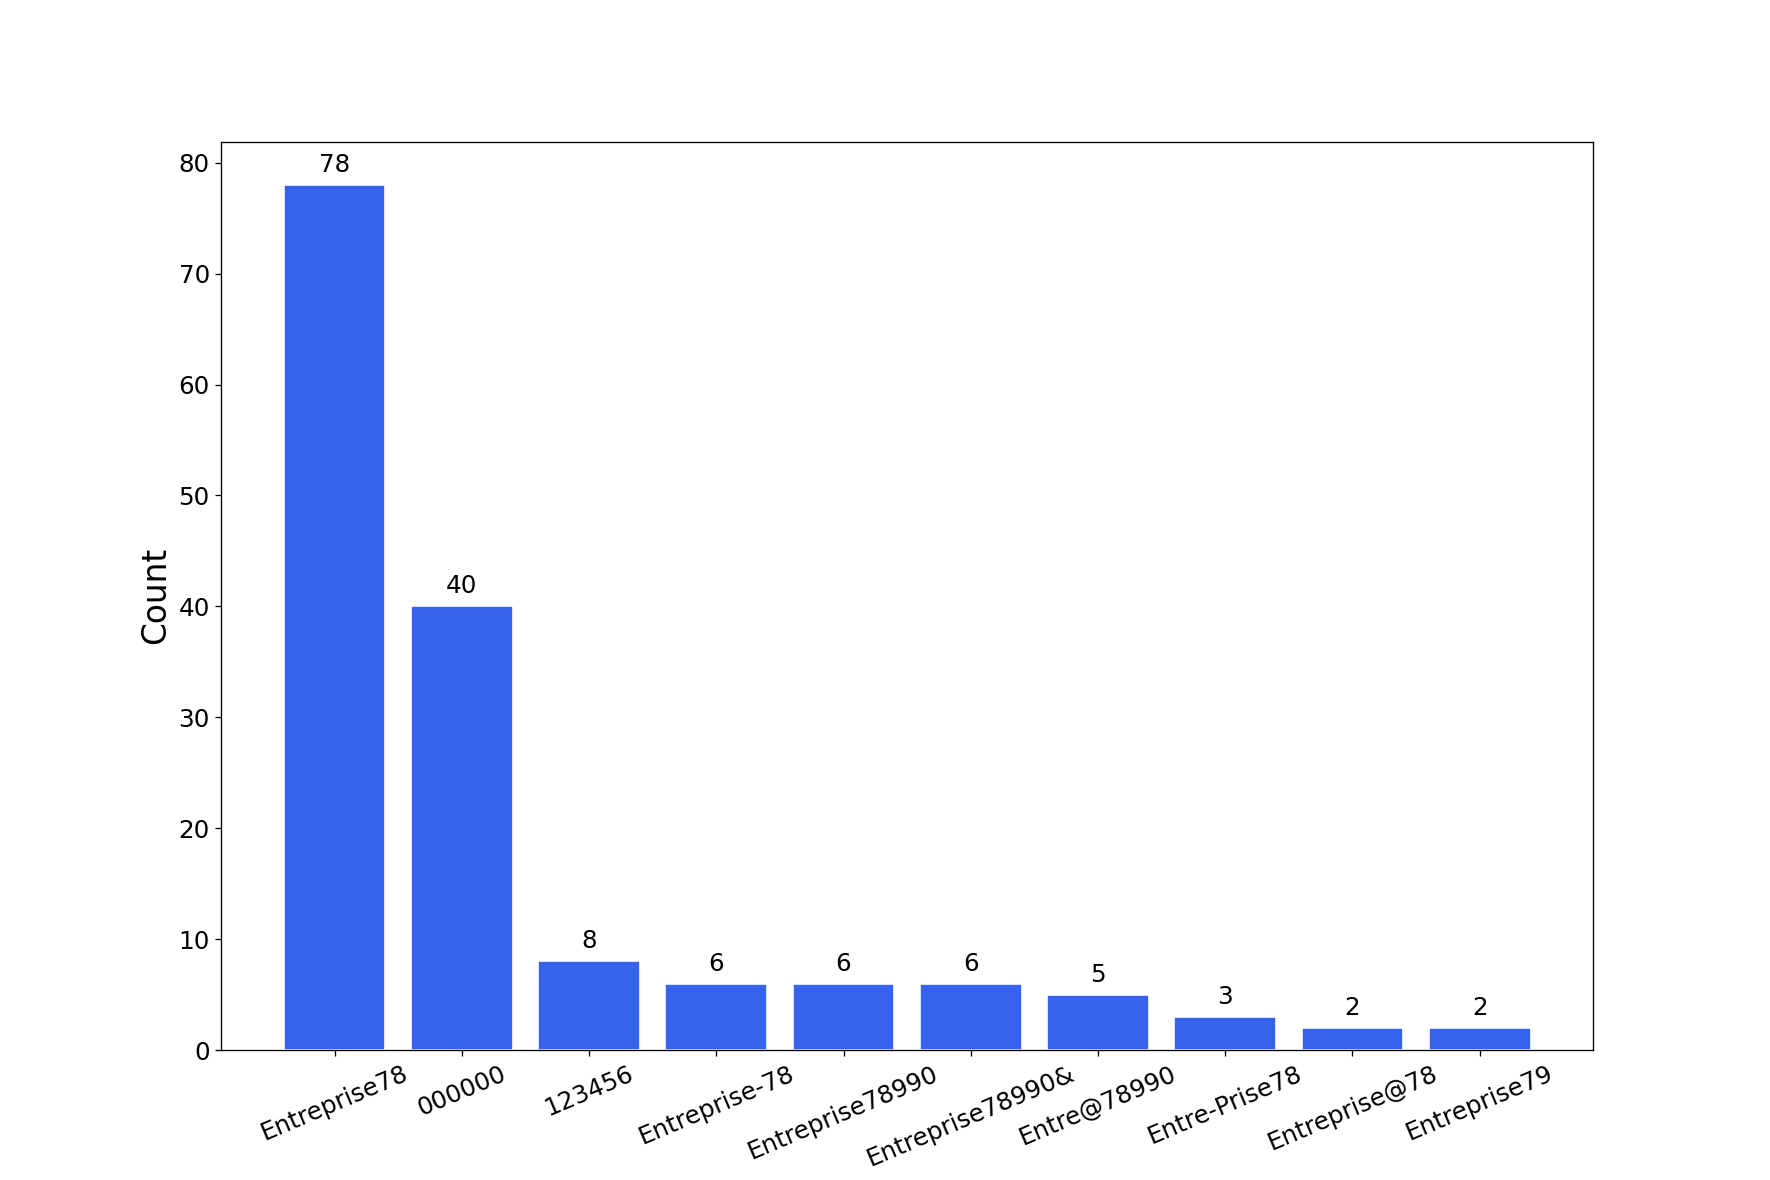
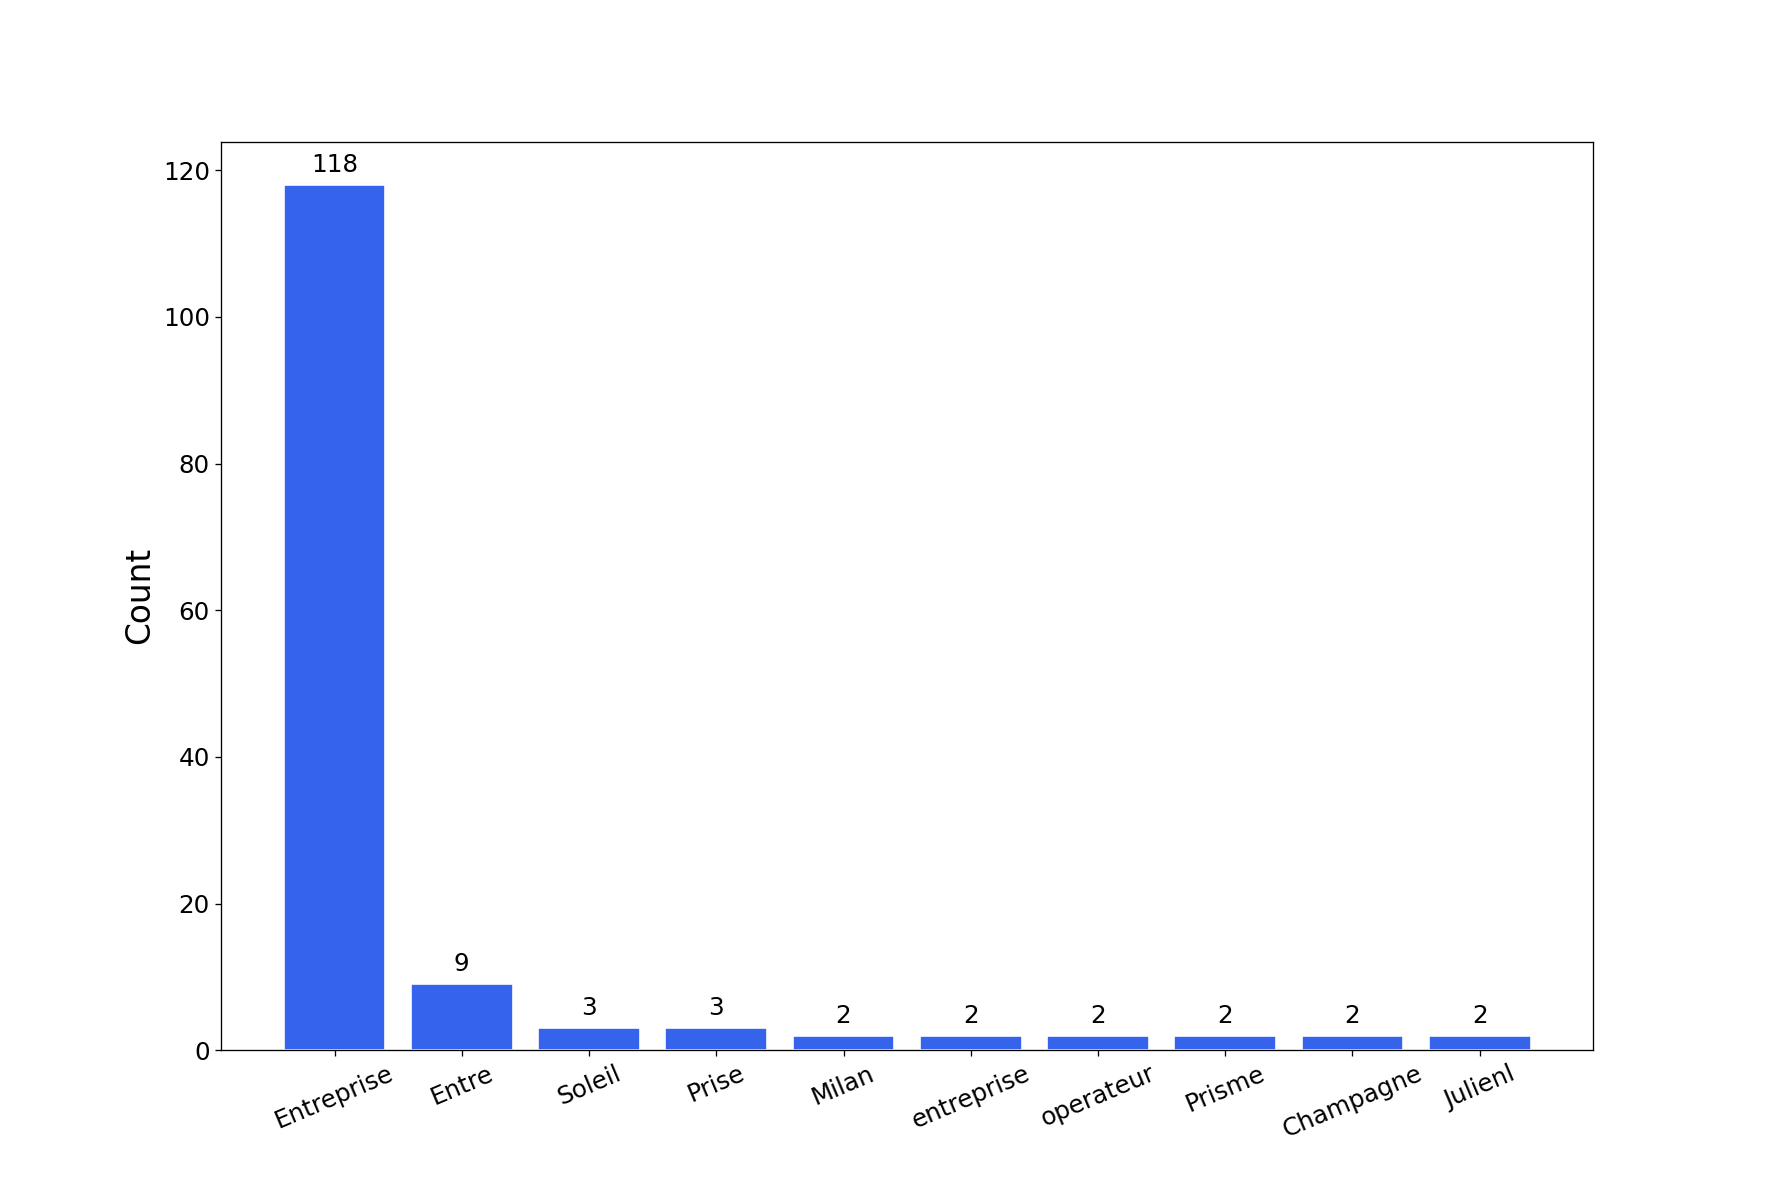
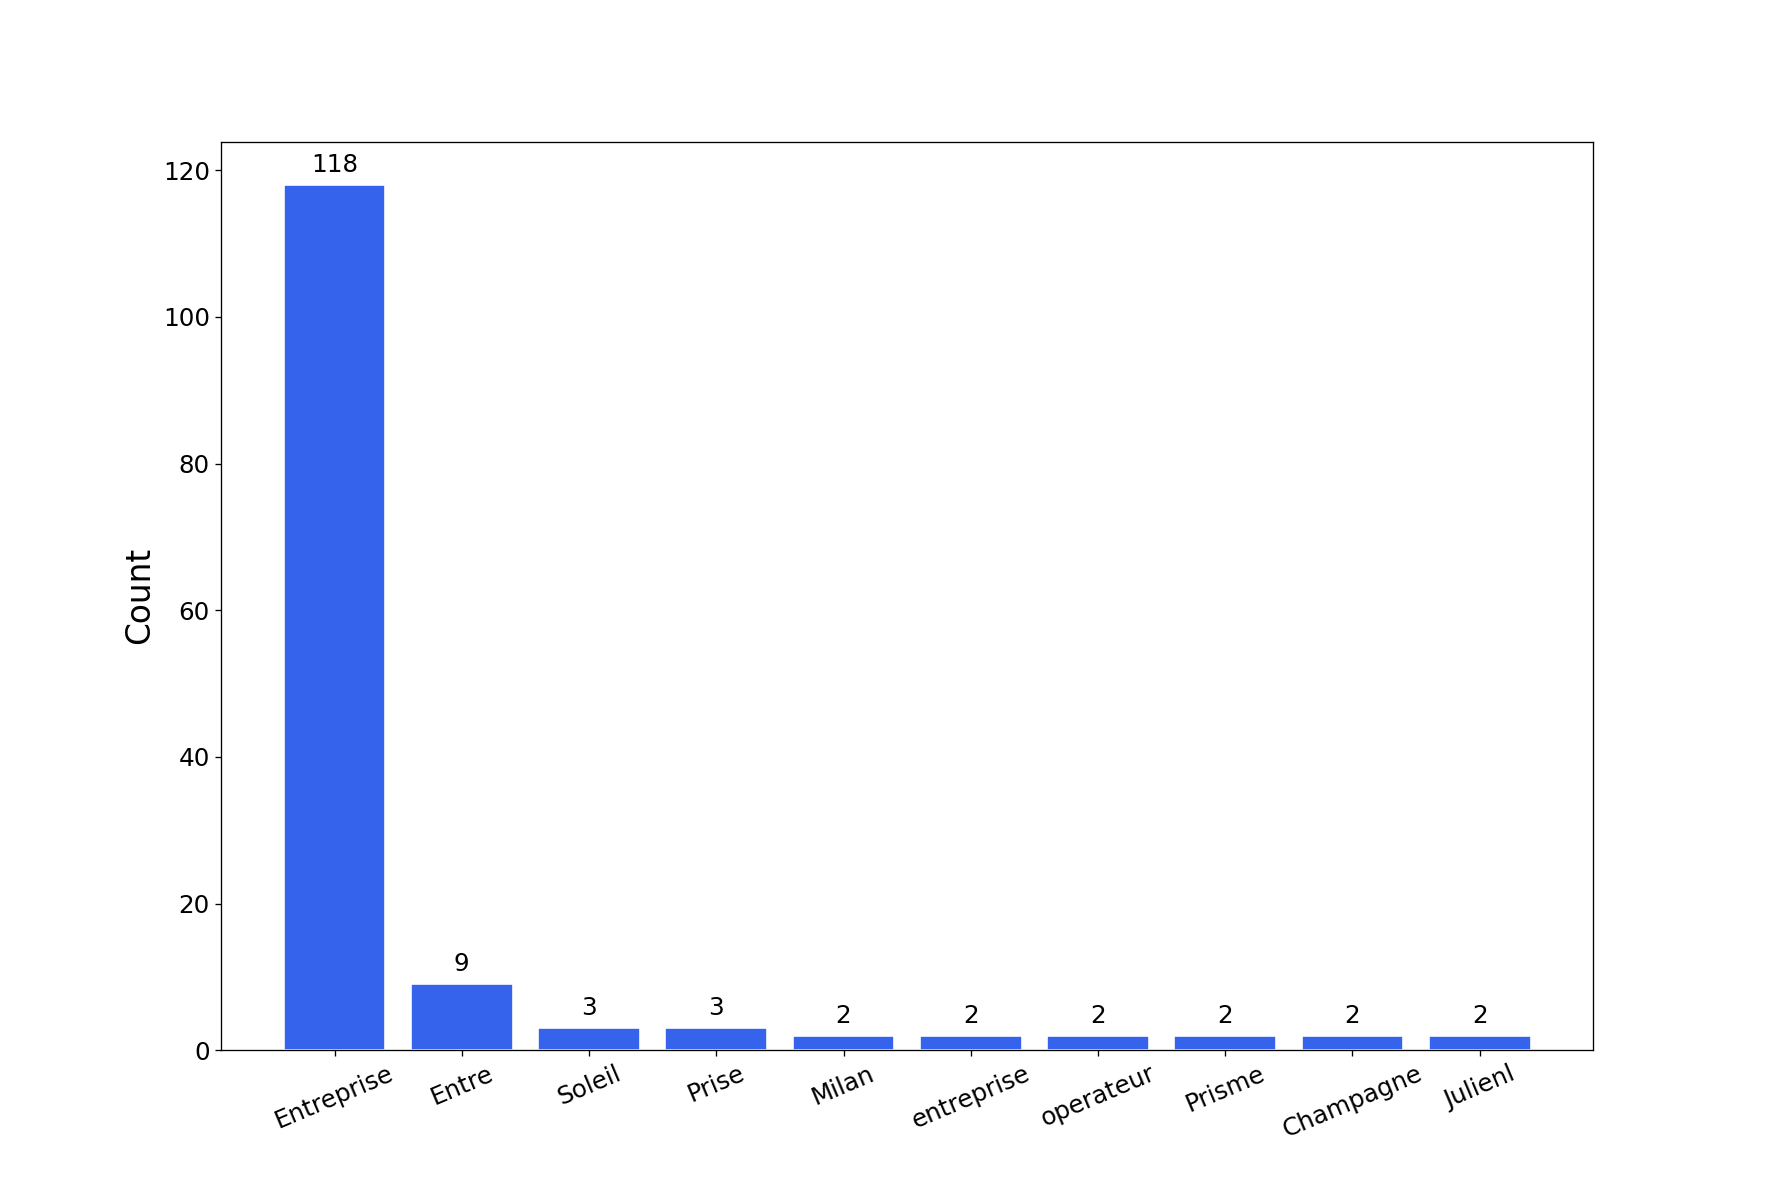
Exemplos de gráficos

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →