CVE-2020-0688-Scanner
Ferramenta C# rápida para verificar o CVE-2020-0688 em vários hosts com um método não intrusivo.
Recursos
- Verifica hosts a partir de um arquivo de entrada.
- Verificação passiva: obtém a versão do Exchange fazendo scraping do conteúdo HTML.
- Gera um arquivo de saída.
Demo
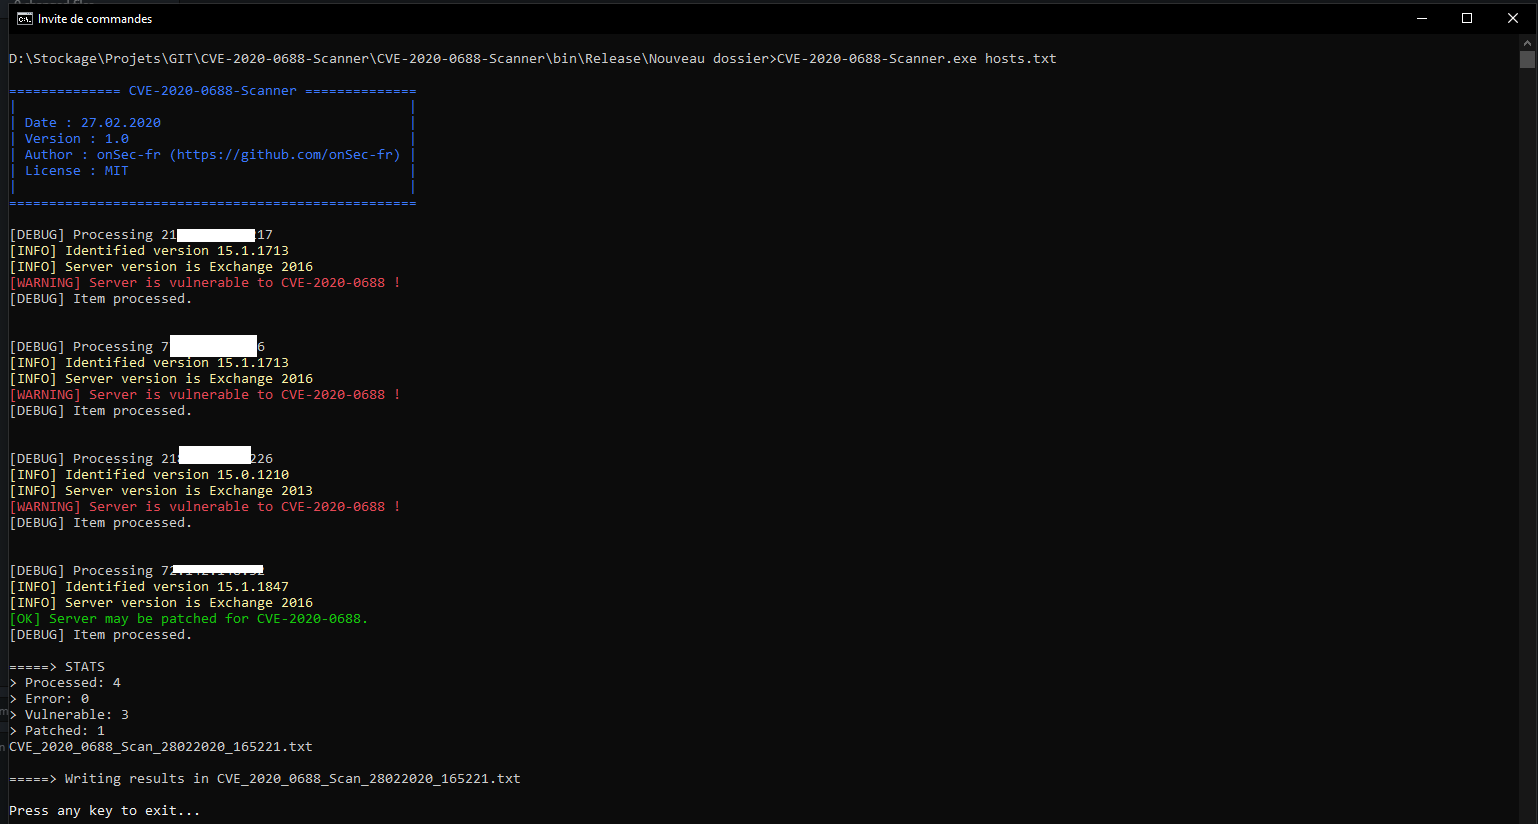
Como usar
Pré-requisito
- Windows
- .NET framework 4.5.2
Download
git clone https://github.com/onSec-fr/CVE-2020-0688-Scanner.git
Executar
./CVE-2020-0688-Scanner.exe [path_to_input_file]
Nota : o arquivo de entrada pode conter endereços IP, nomes de host e FQDN.
Aviso legal
Esta ferramenta foi desenvolvida para testar o seu próprio sistema ou para testes de segurança autorizados. Certifique-se de verificar as leis locais antes de executar esta ferramenta.
Limitações
Desde o Exchange 2013, apenas as 3 primeiras partes do número da versão podem ser obtidas dessa forma. Isso significa que, às vezes, o servidor pode estar vulnerável se não tiver a atualização cumulativa mais recente. Nesse caso, o servidor é marcado como "maybe patched".
Referências
- O gráfico de builds não oficial lista todos os artigos de KB conhecidos, hotfixes, update rollups e outras builds do MS Exchange Server 2019, 2016, 2013, 2010, 2007, 2003, 2000, 5.5, 5.0 e 4.0 que foram lançados: https://exchangeserverversions.blogspot.com/
- Análise do CVE-2020-0688: https://www.thezdi.com/blog/2020/2/24/cve-2020-0688-remote-code-execution-on-microsoft-exchange-server-through-fixed-cryptographic-keys
- https://fr.tenable.com/blog/cve-2020-0688-microsoft-exchange-server-static-key-flaw-could-lead-to-remote-code-execution
- Implementação do nmap por Kevin Beaumont: https://github.com/PwnPeter/0day-scripts/blob/2845b2d7a62c1baec581afab8fb065dde4f63413/nmap-nse/http-vuln-exchange.nse
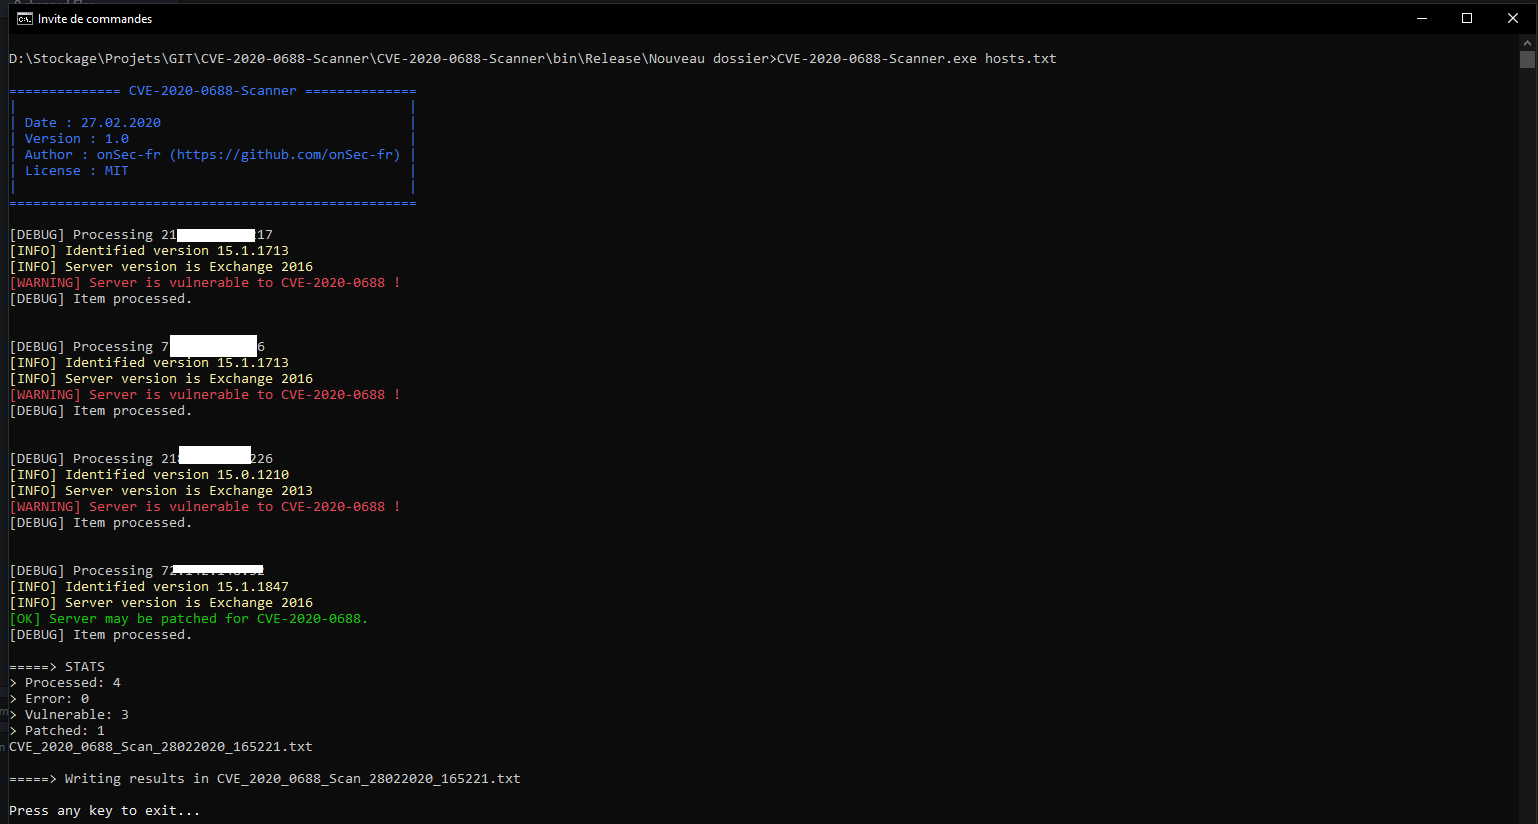
 onsec-fr/cve-2020-0688-scanner


