 omniversetr/omnicheck_cve-2026-98432
Verificador não destrutivo para CVE-2026-98432 (use-after-free no TCP do kernel Linux): status de patch, listeners expostos e verificação de mitigação. Por OMNIVERSE.

Inglês | Türkçe
Ferramenta de verificação não destrutiva para CVE-2026-98432 (use-after-free em TCP IPv4 do kernel Linux)
Desenvolvido por OMNIVERSE Siber Güvenlik ve Bilişim A.Ş.
omnicheck-98432 determina a exposição de um sistema Linux ao CVE-2026-98432 sem alterar nada no sistema e sem acionar a vulnerabilidade:
[::] que aceitam IPv4 e namespaces de rede de contêineresnet.mptcp.enabled e net.ipv4.tcp_migrate_reqEle relata um veredito de uma linha, um código de saída e um relatório JSON.
Não aciona a condição de corrida, não envia retransmissões SYN, não corrompe memória, não tenta escalonamento de privilégios e não altera nenhuma configuração. Envia no máximo três pacotes SYN únicos por porta.
python3 omnicheck-98432.py selftest                          # SELFTEST_OK
sudo python3 omnicheck-98432.py local --namespaces           # on the target server
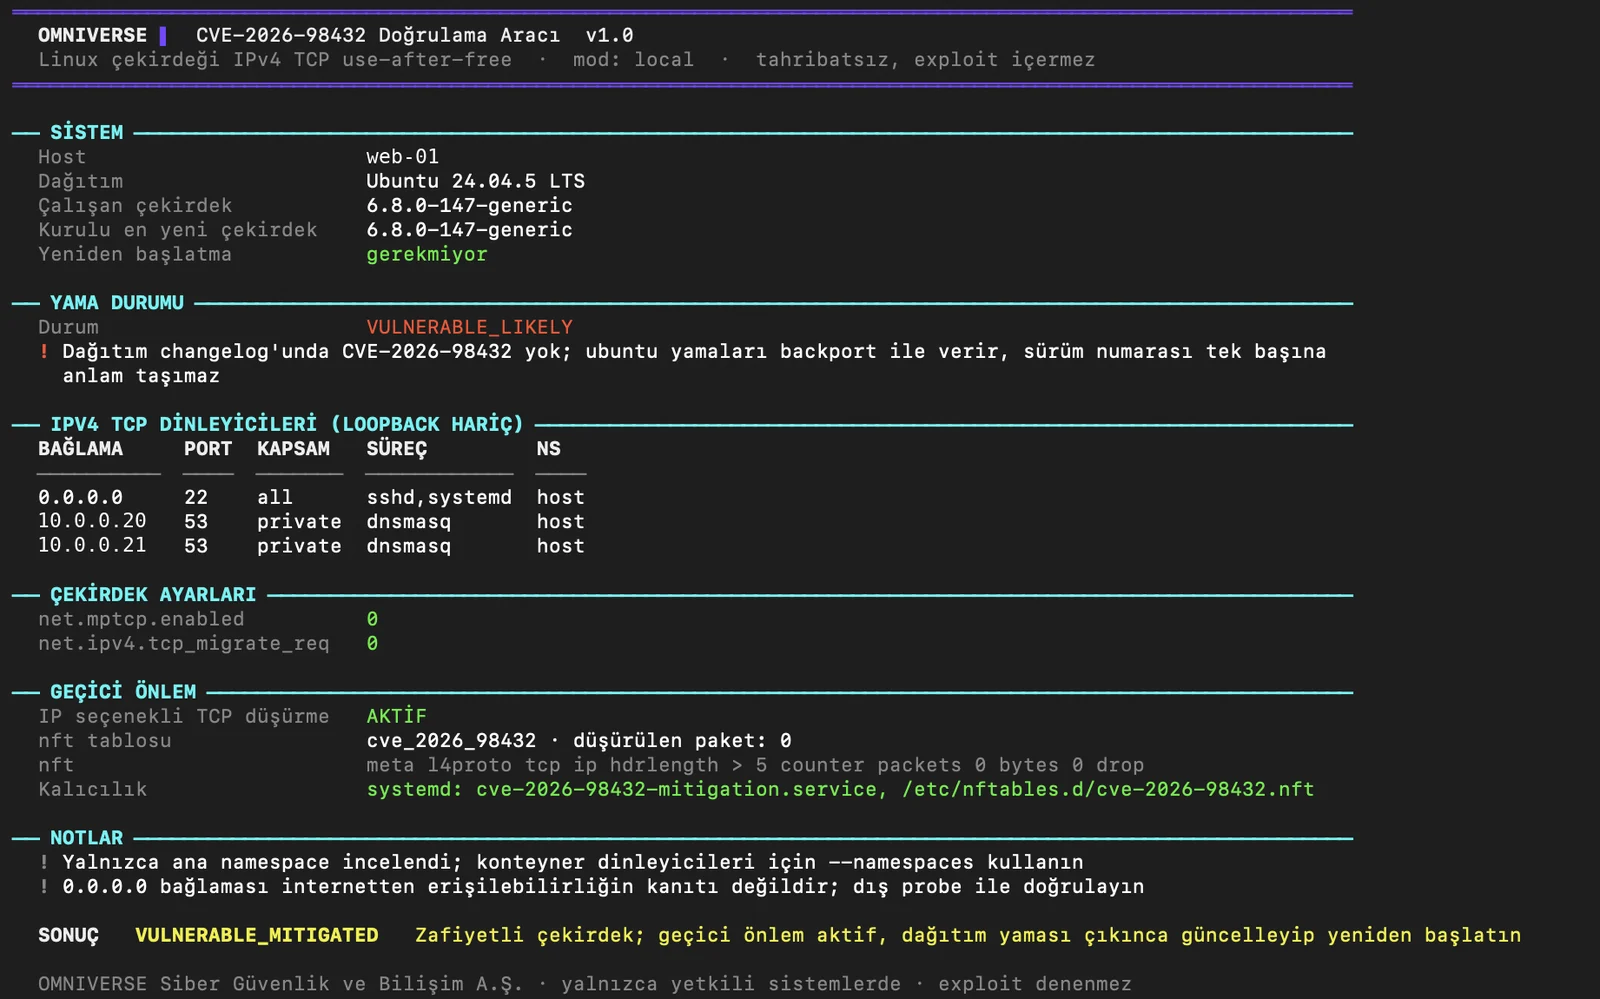
Exemplo de execução local num servidor Ubuntu 24.04 com a mitigação temporária aplicada (nome do host e IPs anonimizados):
Linha de veredito:
SONUÇ VULNERABLE_MITIGATED Zafiyetli çekirdek; geçici önlem aktif, dağıtım yaması çıkınca güncelleyip yeniden başlatın
O relatório é impresso em turco; os códigos de veredito (PATCHED, VULNERABLE_MITIGATED, ...), os nomes dos campos JSON, o --help e os comentários do código-fonte estão em inglês.
| Modo | Executa em | Produz |
|---|---|---|
local | Servidor Linux alvo (sudo) | Estado do patch, listeners, MPTCP, mitigação, veredito em uma linha |
probe | Máquina de varredura (root + scapy) | Alcance da classe de pacote de gatilho e negociação MPTCP; alvos como HOST[:PORTS] ou CIDR[:PORTS], enviados em lotes ritmados |
capture | Servidor alvo (sudo) | Registro passivo de SYNs recebidos (opções IPv4, MPTCP) |
audit | Máquina de varredura (root + scapy + SSH) | local + capture + probe em uma única execução, evidências correlacionadas por pacote |
combine | Em qualquer lugar | Mescla vários relatórios JSON em uma única tabela |
selftest | Em qualquer lugar | Testes offline do parser |
probeO probe funciona de qualquer lugar, mas seu resultado de opções IP só é conclusivo quando o caminho até o alvo não filtra opções IP. Muitos caminhos na internet (ISPs, CGNAT, bordas de nuvem) descartam silenciosamente pacotes com opções IP; a partir de um ponto de observação assim, TCP_REACHABLE_IPOPT_NO_REPLY significa "o pacote não passou", e não "a mitigação do host funciona". Execute o probe a partir da mesma rede dos alvos (DMZ, rede de gerenciamento, jump host) ou combine-o com o capture no alvo (o audit faz isso automaticamente) para obter uma resposta definitiva.
sudo python3 omnicheck-98432.py probe 10.0.0.0/24:22,443 --output dmz.json    # one /24, two ports
sudo python3 omnicheck-98432.py probe --targets-file scope.txt --ports 22      # file: HOST or CIDR per line
Os endpoints são deduplicados por IP e porta resolvidos; até 8192 endpoints por execução, 50 pacotes/s por padrão (--rate).
| Código | Significado |
|---|---|
| 0 | Corrigido ou não afetado |
| 1 | Vulnerável e desprotegido |
| 2 | Vulnerável, mitigação temporária ativa |
| 3 | Indeterminado ou erro da ferramenta |
| Veredicto | Significado |
|---|---|
PATCHED | Changelog, livepatch ou versão upstream confirma a correção |
NOT_AFFECTED | Kernel anterior à 4.4 (ex.: RHEL 7) |
VULNERABLE_NO_LISTENER | Kernel vulnerável, sem listener TCP IPv4 não-loopback |
VULNERABLE_MITIGATED | Kernel vulnerável, regra de descarte de opções IPv4 ativa |
VULNERABLE_EXPOSED | Kernel vulnerável, listeners presentes, sem mitigação |
VULNERABLE_MITIGATED_VERIFIED | (audit) Mitigação ativa e confirmada por teste externo |
VULNERABLE_TRIGGER_PATH_OPEN | (audit) SYN com opções IPv4 foi respondido; o caminho de gatilho é alcançável |
CRITICAL_MPTCP_REMOTE | (audit) Kernel vulnerável e negociação MPTCP aceita do exterior |
probe, audit): Python 3.8+, root, scapy (pip3 install scapy), cliente OpenSSH.O python3 padrão no RHEL 8 / Rocky 8 é 3.6; use python3.9 ou python3.11 nesses sistemas.
Guia completo cobrindo todos os modos, parâmetros, veredictos e cenários:
Use esta ferramenta apenas em sistemas para os quais você tem autorização por escrito para testar. Os modos probe e audit enviam pacotes brutos e podem acionar alertas de IDS/IPS; notifique a equipe de segurança relevante antes de testar. Esta ferramenta não é um exploit e não prova a explorabilidade.
OMNIVERSE Siber Güvenlik e Bilişim A.Ş. · omni-verse.io · [email protected]
