
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
enumhandles_BOF — Cobalt Strike BOF para enumeração em tempo real de handles de arquivo abertos no Windows, revelando qual processo bloqueou um arquivo alvo em disco durante a pós-exploração. | Kitploit
Ferramentas/GitHubGitHub/octoberfest7/enumhandles_bof
ReconhecimentoColeta de InformaçõesPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHuboctoberfest7/enumhandles_bof

enumhandles_BOF

Cobalt Strike BOF para enumeração em tempo real de handles de arquivo abertos no Windows, revelando qual processo bloqueou um arquivo alvo em disco durante a pós-exploração.

Compartilhar
Ver Repositório
1271732há 2 anosRevisado pelo Kitploit

enumhandles_BOF

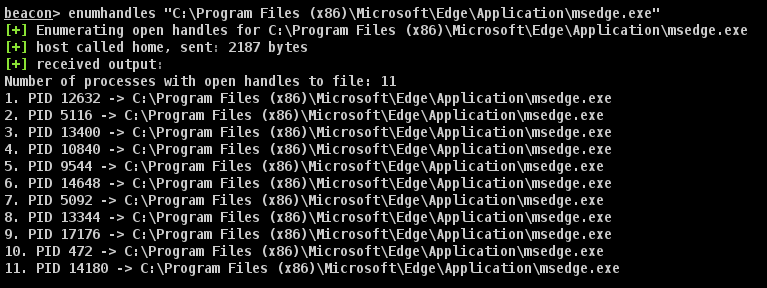
Este BOF pode ser usado para identificar processos que possuem handles para um determinado arquivo. Isso pode ser útil para identificar qual processo está bloqueando um arquivo no disco.

Uso

alt text

Limitações

Descobri que beacons x86 às vezes falham ao tentar enumerar handles associados a uma imagem x64. Por exemplo, executar enumhandles c:\windows\sysnative\svchost.exe pode causar uma falha.

Créditos

Todo o crédito por esta técnica pertence a Grzegorz Tworek:

image

O tweet específico sobre esta técnica pode ser encontrado aqui.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





