
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/noob-hackers/kalimux
Testes de PenetraçãoSegurança MóvelUtilitários e FrameworksAprendizado e Educação
GitHubnoob-hackers/kalimux

kalimux

Instalar e usar Kali Linux com GUI no Termux

Ver Repositório
1.7k15635há 5 anosRevisado pelo Kitploit
Site
Compartilhar

SOBRE A FERRAMENTA :

Kalimux é um script baseado em bash que instala automaticamente o Kali Linux no Termux sem problemas e sem root. Esta ferramenta funciona tanto em dispositivos Android com root quanto sem root.
DISPONÍVEL EM :

  • Termux

TESTADO EM :

  • Termux

REQUISITOS :

  • internet
  • 1 GB de armazenamento
  • 400 MB de armazenamento
  • aplicativo VNC Viewer

RECURSOS :

  • [+] Estável e atualizado!
  • [+] Interface gráfica no Android!
  • [+] Kali Linux em tempo real!
  • [+] Fácil para iniciantes!

INSTALAÇÃO [Termux] :

  • apt-get update -y
  • apt-get upgrade -y
  • pkg install python -y
  • pkg install python2 -y
  • pkg install git -y
  • pip install lolcat
  • git clone https://github.com/noob-hackers/kalimux
  • cd $HOME
  • ls
  • cd kalimux
  • ls
  • sh kalimux.sh
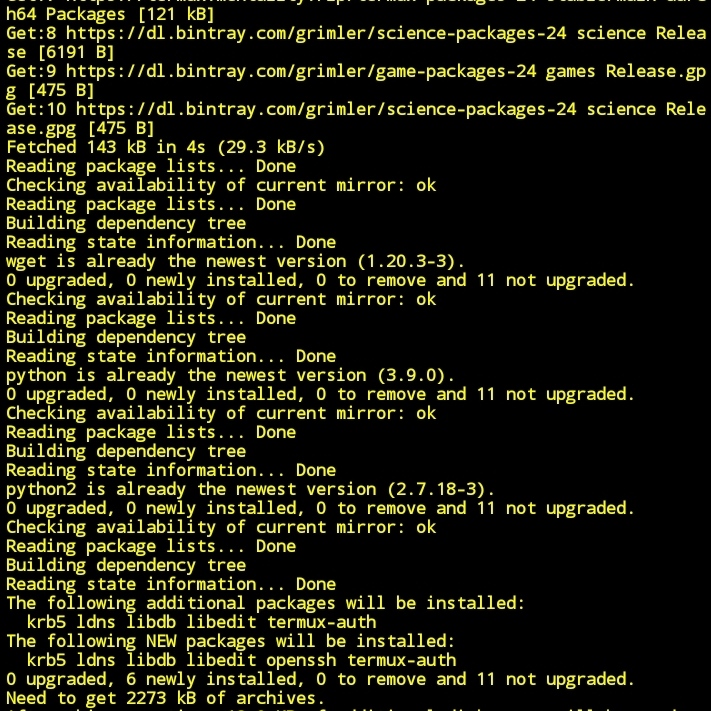
* Então, após a instalação, os arquivos de texto aparecerão. Basta copiá-los com um clique longo no texto.

./start-kali.sh

Agora o Linux foi instalado com sucesso no Termux sem root. Mas espere, se você quiser usar o Kali Linux como interface gráfica no seu dispositivo Android, precisará baixar um aplicativo chamado VNC Viewer. Depois de baixá-lo, inicie o Kali Linux no Termux e cole o texto copiado nele, e aguarde a conclusão da instalação completa do sistema operacional Linux no Termux. Após a instalação, aplique este comando no Kali:

vncserver-start

Agora o servidor inicia no host 127.0.0.1:5901

Agora abra o VNC Viewer e clique no ícone + e crie um acesso ao host.

Agora a interface gráfica do Kali Linux foi iniciada no VNC Viewer, então comece a praticar agora......

Nota:- Não remova o Termux do segundo plano enquanto estiver usando o Kali Linux no VNC Viewer, pois os arquivos do host VNC estão presentes no aplicativo Termux.

[+]--Agora você precisa de conexão com a internet para continuar o processo...

[+]--Você pode selecionar qualquer opção clicando no teclado

[+]--Nota:- Não exclua nenhum dos scripts incluídos nos arquivos principais

[+]--Nova sessão e inicie o TOR (tor) antes de iniciar o ataque

OPÇÕES DE USO [Termux] :

START :

  • Nesta opção, você pode iniciar a instalação do Kali Linux no seu Android.

CAPTURAS DE TELA [Termux]


des

CONECTE-SE CONOSCO :

Messenger Instagram Instagram Instagram Instagram Instagram Instagram Instagram

ME PAGUE UM CAFÉ :

AVISO :

Esta ferramenta é apenas para fins educacionais. Se você usar esta ferramenta para outros fins que não sejam educacionais, não nos responsabilizaremos por tais casos.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →