Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
OpenVAS-Vulnerability-Assessment-Incident-Response — Realizou uma avaliação de vulnerabilidade Full & Fast usando OpenVAS contra Metasploitable2, identificou a vulnerabilidade crítica vsftpd Backdoor (CVE-2011-2523) e desenvolveu documentação de contenção, remediação e resposta a incidentes. | Kitploit
Ferramentas/GitHubGitHub/nitinsukthe-g/openvas-vulnerability-assessment-incident-response
ReconhecimentoScanners de VulnerabilidadesAnálise de VulnerabilidadesTestes de PenetraçãoAprendizado e EducaçãoResposta a Incidentes
GitHubnitinsukthe-g/openvas-vulnerability-assessment-incident-response

OpenVAS-Vulnerability-Assessment-Incident-Response

Compartilhar

Realizou uma avaliação de vulnerabilidade Full & Fast usando OpenVAS contra Metasploitable2, identificou a vulnerabilidade crítica vsftpd Backdoor (CVE-2011-2523) e desenvolveu documentação de contenção, remediação e resposta a incidentes.

Ver Repositório
40há 5 mesesAinda não revisado

Operação SecureScan — Avaliação de Vulnerabilidades OpenVAS e Resposta a Incidentes

OpenVAS Kali Linux Cybersecurity MITRE


Visão Geral do Projeto

Este projeto demonstra um fluxo de trabalho completo de Avaliação de Vulnerabilidades e Resposta a Incidentes usando OpenVAS (Greenbone Vulnerability Manager) em um ambiente de laboratório de cibersegurança controlado.

A avaliação teve como alvo o Metasploitable2 e identificou uma Vulnerabilidade Crítica — Backdoor em Pacotes Fonte Comprometidos do vsftpd (CVE-2011-2523).

O projeto simula responsabilidades reais de Analista de SOC, Analista de Segurança e Gerenciamento de Vulnerabilidades, incluindo:

  • Descoberta de Vulnerabilidades
  • Avaliação de Risco
  • Análise de Vulnerabilidades Críticas
  • Contenção de Incidentes
  • Planejamento de Remediação
  • Relatórios de Segurança

Objetivos

✔ Configurar o Scanner de Vulnerabilidades OpenVAS

✔ Realizar Avaliação de Vulnerabilidades

✔ Analisar Descobertas de Segurança Críticas

✔ Investigar CVE-2011-2523

✔ Avaliar Risco e Impacto na Segurança

✔ Desenvolver Estratégia de Remediação

✔ Produzir Documentação de Resposta a Incidentes


Ambiente de Laboratório

ComponenteTecnologia
Plataforma HostVirtualBox / VMware
Máquina AtacanteKali Linux
Scanner de VulnerabilidadesOpenVAS / Greenbone
Máquina AlvoMetasploitable2
Tipo de AvaliaçãoAvaliação Interna de Vulnerabilidades
Perfil de VarreduraCompleta e Rápida

Diagrama de Arquitetura

Host Machine
│
├── Kali Linux
│      └── OpenVAS Scanner
│
└── Metasploitable2
       └── Vulnerable Target

Tecnologias Utilizadas

  • Kali Linux
  • OpenVAS / Greenbone
  • Metasploitable2
  • Redes Linux
  • Análise de CVE
  • MITRE ATT&CK
  • Resposta a Incidentes
  • Gerenciamento de Vulnerabilidades

Metodologia


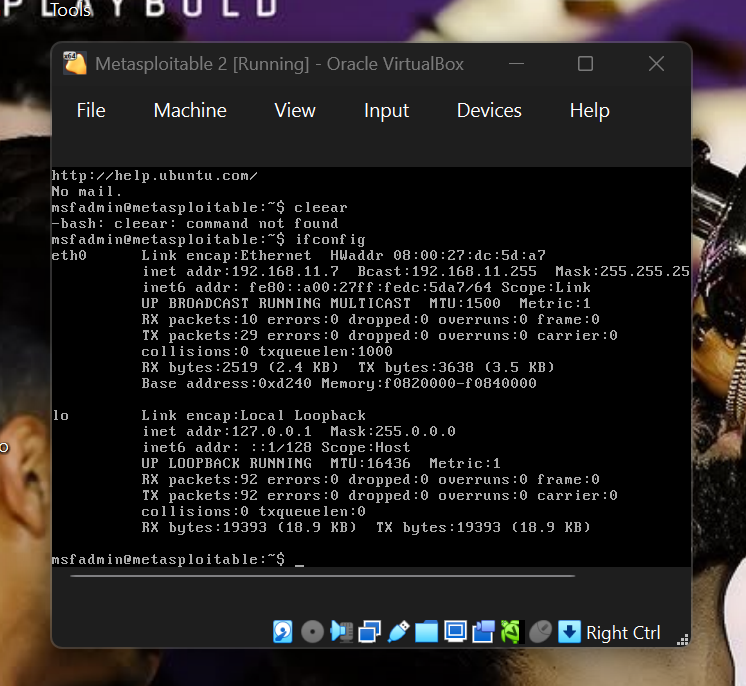
Passo 1 — Identificar o Endereço IP do Metasploitable2

Identifique o endereço IP do alvo.

Screenshot

Metasploitable IP


Passo 2 — Verificar Conectividade de Rede

Valide a conectividade entre o Kali Linux e o alvo vulnerável.

Screenshot

Ping Test


Passo 3 — Adicionar Alvo no OpenVAS

Navegue:

Configuration → Targets

Crie o alvo usando o endereço IP do Metasploitable2.

Screenshot

Add Target


Passo 4 — Iniciar a Varredura de Vulnerabilidades

Navegue:

Scans → Tasks

Crie e inicie uma varredura de vulnerabilidades.

Configuração utilizada:

Completa e Rápida

Screenshot

Quick Scan


Passo 5 — Monitorar o Progresso da Varredura

Acompanhe:

  • Progresso da Varredura
  • Resultados de Gravidade
  • Status de Execução

Screenshot

Scan Progress


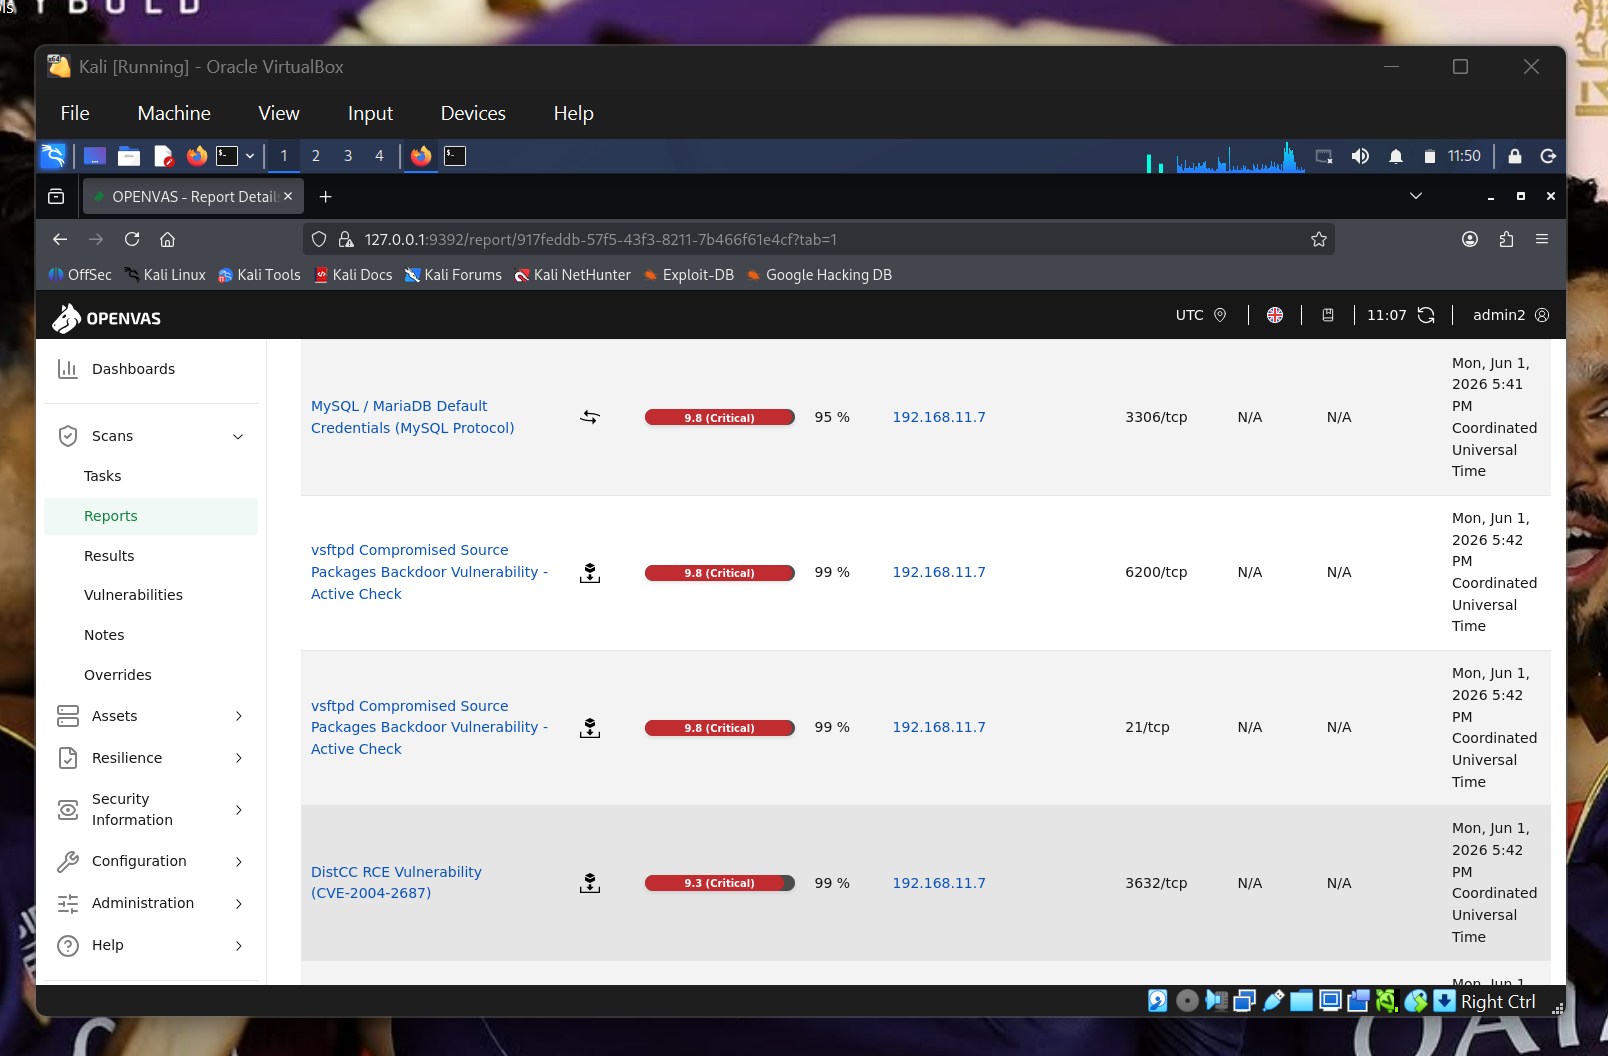
Passo 6 — Analisar o Relatório da Varredura

Revise as descobertas de vulnerabilidades e problemas de segurança identificados.

Navegue:

Scans → Reports

Screenshot

Analyze Report


Descobertas da Avaliação de Vulnerabilidades


Análise de Gravidade dos Resultados

Revise a distribuição de gravidade identificada durante a varredura.

Screenshot

Results Severity


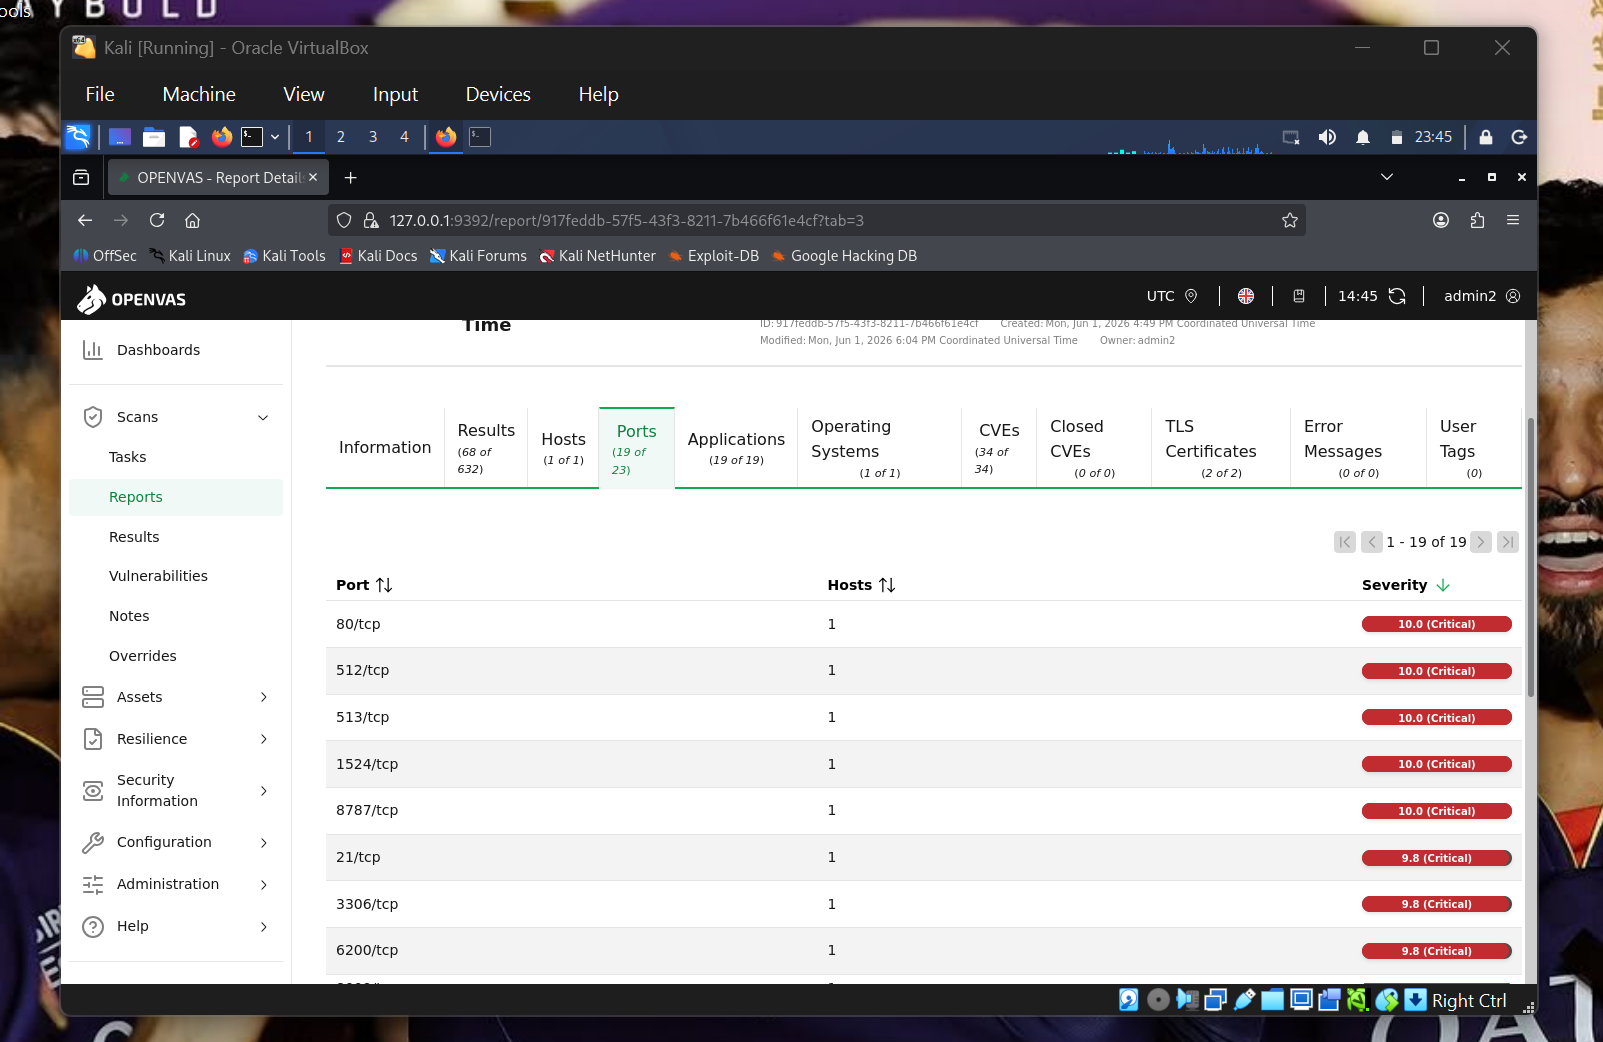
Análise de Gravidade das Portas

Analise os serviços de rede vulneráveis e portas expostas.
Screenshot

Ports Severity


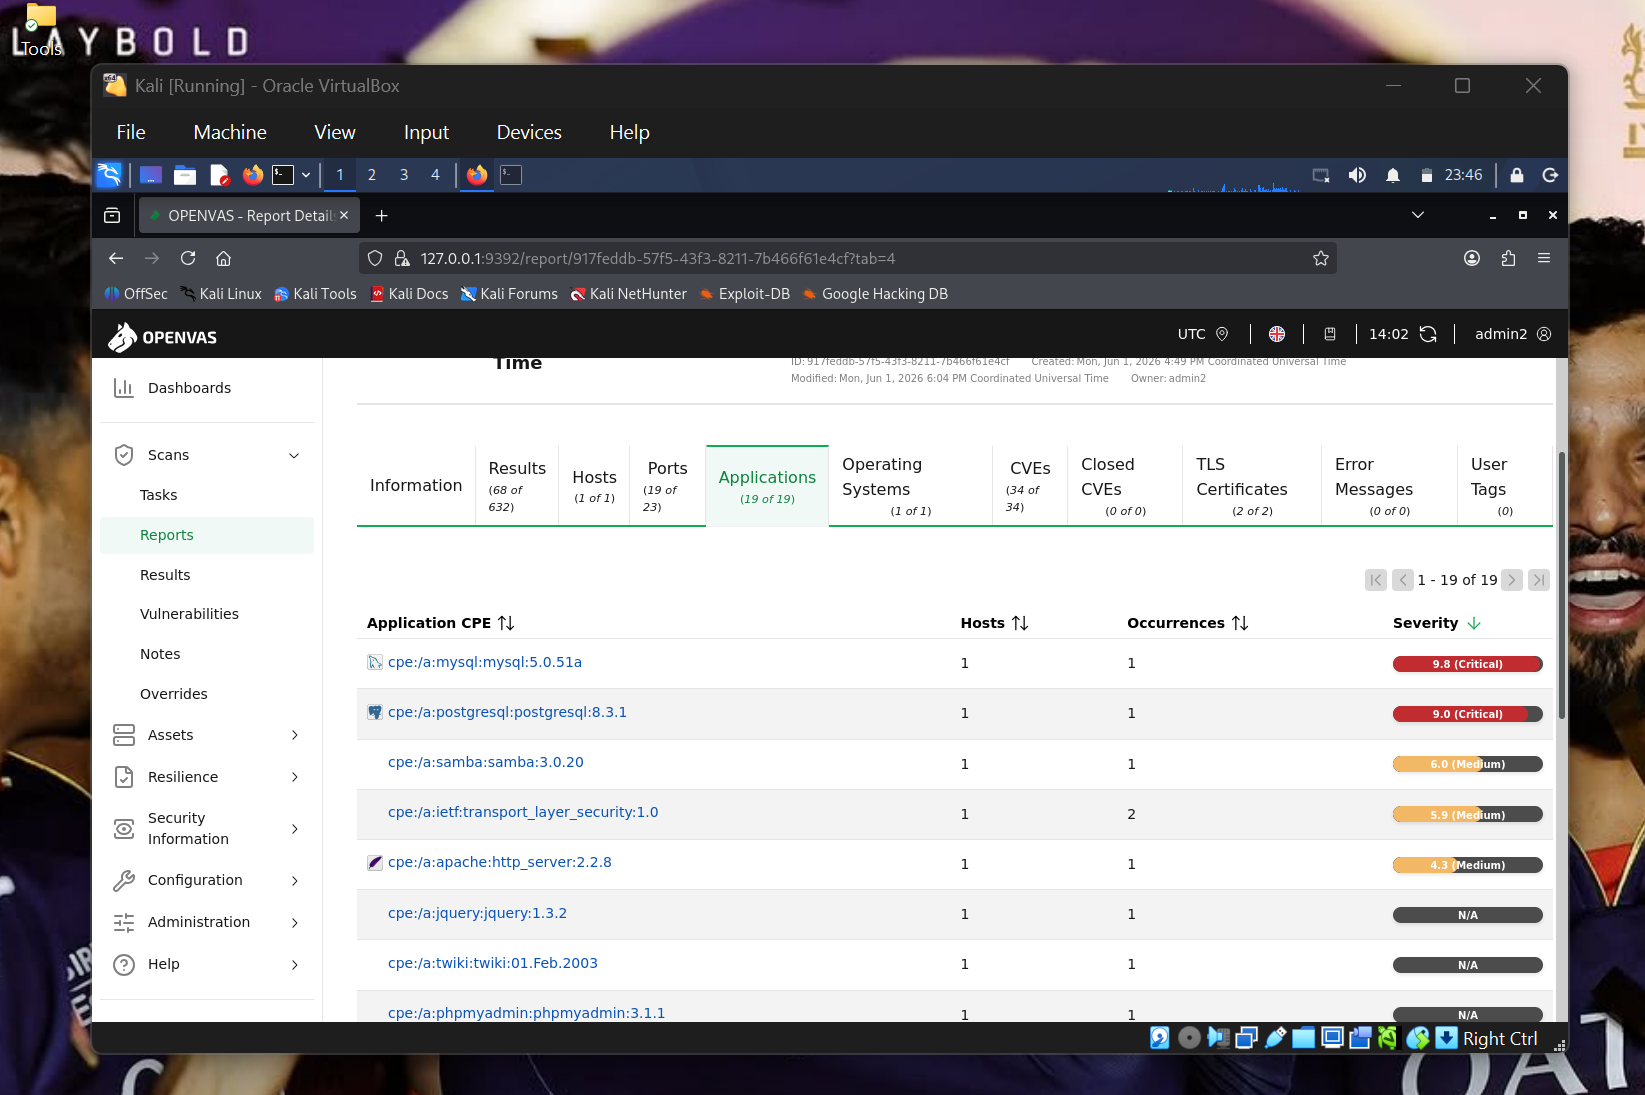
Análise de Gravidade dos Aplicativos

Revise os aplicativos vulneráveis detectados pelo OpenVAS.
Screenshot

Applications Severity


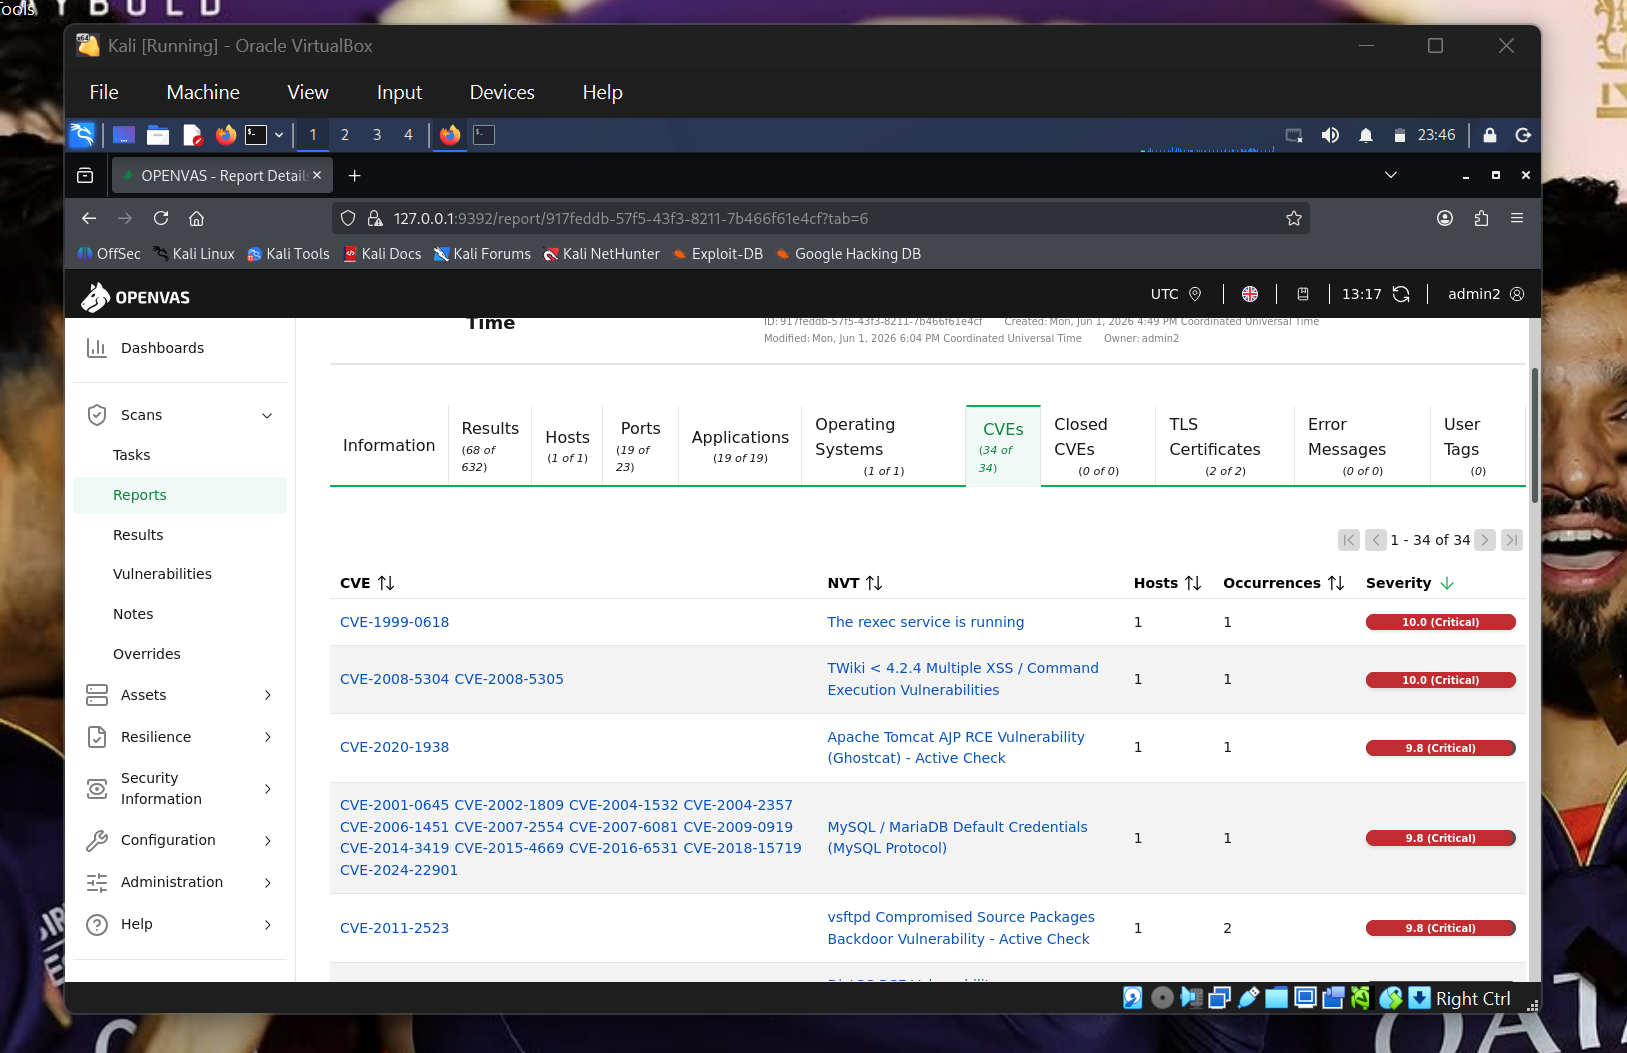
Análise de Gravidade dos CVEs

Revise os CVEs descobertos e a pontuação de gravidade.
Screenshot

CVE Severity


Investigação de Vulnerabilidade Crítica

Backdoor em Pacotes Fonte Comprometidos do vsftpd

Detalhes da Vulnerabilidade

CampoValor
VulnerabilidadeBackdoor em Pacotes Fonte Comprometidos do vsftpd
CVECVE-2011-2523
GravidadeCrítico
Pontuação CVSS9.8
Portas21/TCP, 6200/TCP
ServiçoFTP / vsftpd

Descrição Técnica

A vulnerabilidade afeta uma versão maliciosamente modificada do Very Secure FTP Daemon (vsftpd).

O pacote fonte comprometido introduz funcionalidade de backdoor oculta dentro do serviço FTP.

Quando acionado, o serviço cria um listener de shell não autorizado na porta TCP 6200, permitindo que invasores obtenham:

  • Acesso Remoto ao Shell
  • Execução de Comandos Não Autorizada
  • Comprometimento do Serviço
  • Persistência Potencial

Fluxo do Ataque

Reconnaissance
      ↓
FTP Enumeration
      ↓
Backdoor Trigger
      ↓
TCP/6200 Listener Activation
      ↓
Remote Command Execution
      ↓
System Compromise

Impacto na Segurança

A exploração bem-sucedida pode resultar em:
  • Execução Remota de Código
  • Acesso Não Autorizado
  • Abuso de Privilégios
  • Implantação de Malware
  • Movimentação Lateral
  • Estabelecimento de Persistência

Evidência da Vulnerabilidade

Screenshot

vsftpd Vulnerability


Mapeamento MITRE ATT&CK

TécnicaDescrição
T1190Explorar Aplicação Exposta Publicamente
T1059Execução de Comandos
T1105Transferência de Ferramenta de Ingresso

Fluxo de Trabalho de Resposta a Incidentes

O projeto segue um ciclo de vida de Resposta a Incidentes no estilo NIST.


Identificação

O OpenVAS identificou uma Vulnerabilidade Crítica no Serviço FTP afetando o host alvo.


Contenção

Ações recomendadas:

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →