
 mziqudhd92/honeypot-auditor
Isso Parece um Honeypot? (DTLLAH) CLI multiprotocolo que faz fingerprint para determinar se um IP alvo se comporta como um honeypot — usando Honeyscore, sondagens ativas de autenticação/estado e uma pontuação ponderada.

.______________________________________________________________________________.
|  :: H-AUDITOR :: v1.1.0 :: "DIALING IN... CARRIER DETECTED" ::                |
|------------------------------------------------------------------------------|
|  "warez? nah. headers. we trade banners, not bins."                          |
|  "if it answers any password, it ain't production — it's a lure."            |
|  "respect the sysop. probe only what you own. leave no STOR behind."         |
|______________________________________________________________________________|



Isto Parece um Honeypot? (DTLLAH) — CLI multiprotocolo que identifica se um IP de destino se comporta como um honeypot, implementando diferentes estratégias para identificar honeypots.
Site (BBS / NFO): https://mziqudhd92.github.io/honeypot-auditor/
Agents / AEO: llms.txt · agents.md
  ▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄
  █  >>> LIVE DEMO · v1.1.0 · DD-HONEYPOT · 5 SERVICES · -v / --deep <<<   █
  ▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀
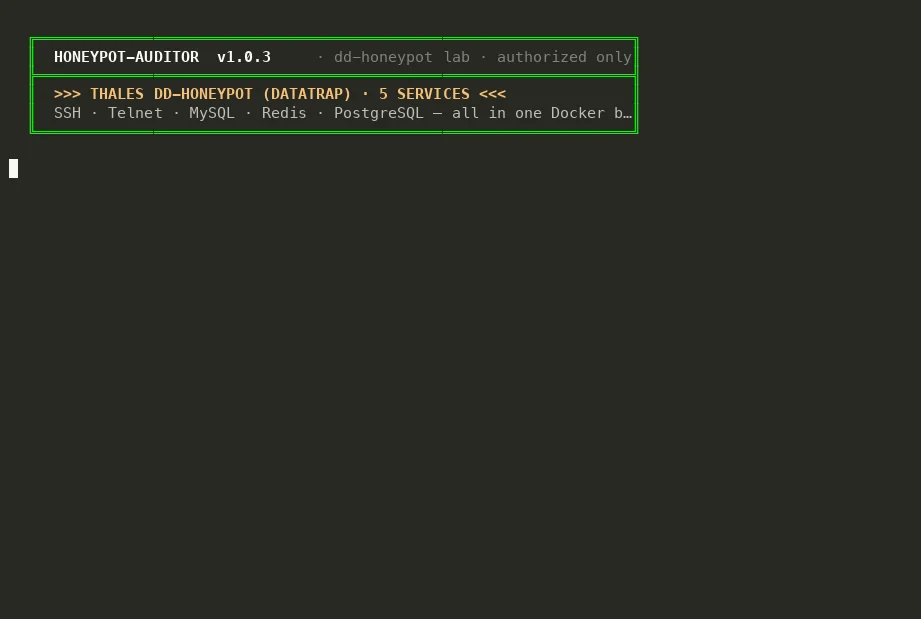
  "five DataTrap faces on loopback: map the ports, run -v, then --deep.
   Honeyscore 100% — Confirmed Honeypot. same fingerprinter, new decoy."
                        — dd-honeypot lab · v1.1.0 · authorized only
.------------------------------------------------------------------------------.
|  NFO · READ BEFORE YOU DIAL                                                  |
|------------------------------------------------------------------------------|
|  Authorized targets ONLY. Lab boxes. Decoys you own. Sensors you run.        |
|  Permission on paper (or in ticket).                                         |
|                                                                              |
|  Scanning random /16 because Shodan said "interesting" = YOU are the bait.   |
|                                                                              |
|  TYPE ...... Multi-Protocol Decoy Fingerprinter / Lab Util                   |
|  PLATFORM .. Linux · macOS · Windows (Python 3.11+)                          |
|  LICENSE ... MIT · spread the sauce · keep the copyright                     |
|  PYPI ...... pypi.org/project/honeypot-auditor                               |
|  REPO ...... github.com/mziqudhd92/honeypot-auditor                          |
'------------------------------------------------------------------------------'
Honeypot Auditor — uma CLI que faz uma pergunta indelicada:
Este IP se comporta como um honeypot de baixa interação, ou como algo que pode realmente cobrar alguém por tempo de inatividade?
Inteligência passiva (Shodan Honeyscore) mais sondagens ativas e não destrutivas pelas habituais faces de isca. Produz um Honeyscore (0–100%) ponderado, uma tabela de consola Rich e um relatório JSON versionado.
Tutoriais de início rápido: Laboratório de honeypot AWS Spot · Interface web local (serve, XP.css)
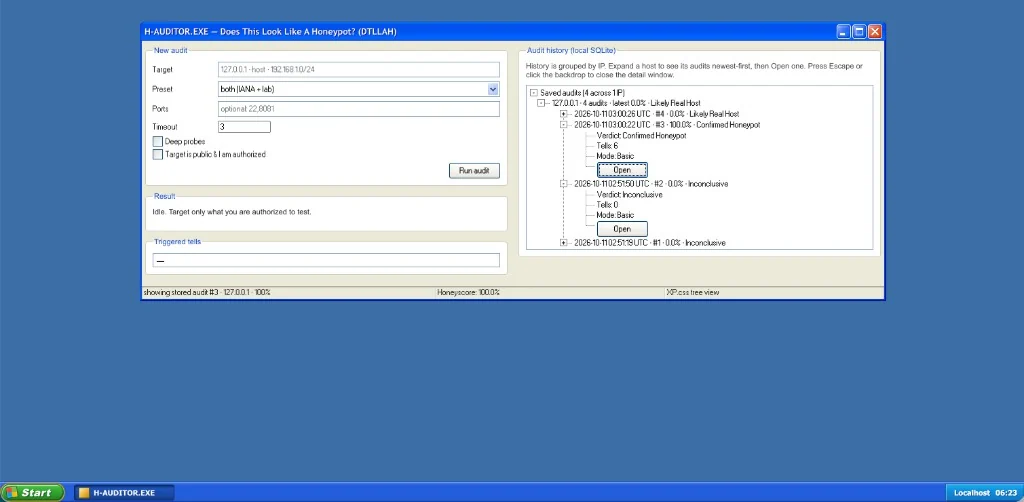
  "localhost UI · IP-grouped history · Open a saved audit for the full tell tree."
                        — honeypot-auditor serve · XP.css · 127.0.0.1 only
  [ BASIC ]  passive intel · Nmap NSE · 34 protocol engines (TCP + UDP) · up to 3 strategies each
  [ DEEP  ]  shell semantics · OS coherence · HASSH · TCP stack · FSM fuzz
             · co-tenancy buffet detect · latency · latency-under-load · egress bait
             (flag: --deep · more intrusive · same authorization rules)
"elite? nah. just consistent timeouts and a honest --confirm-authorized."
  ┌─ USERS · PyPI (public index — no pip config voodoo) ─────────────────────┐
  │  python3 -m venv .venv && source .venv/bin/activate   # recommended      │
  │  pip install honeypot-auditor                                            │
  │  pip install "honeypot-auditor[full]"    # + nmap impacket shodan scapy   │
  │  honeypot-auditor --version                                              │
  └──────────────────────────────────────────────────────────────────────────┘
| Instalação | Desbloqueia |
|---|---|
pip install honeypot-auditor | Sondas principais (Paramiko + Requests + Rich + cabeçalho figlet) |
pip install "honeypot-auditor[full]" | + Integração Nmap · SMB/Impacket · SDK Shodan · Scapy · telnet profundo |
SHODAN_API_KEY ou --shodan-key ativa o OSINT do Shodan (opt-in — não é consultado de outra forma). [full] instala apenas a biblioteca cliente.
O executável Nmap é uma instalação de sistema confiável separada.
O Windows PowerShell usa py -m venv .venv seguido de .\.venv\Scripts\Activate.ps1.
As sondas de socket bruto podem exigir Npcap e um terminal elevado; as capacidades indisponíveis são reportadas e ignoradas.
Primeira conexão:
honeypot-auditor --help          # -h, --help, or /help (BBS figlet header)
honeypot-auditor --target 127.0.0.1
  ┌─ DEVELOPERS · from source ───────────────────────────────────────────────┐
  │  git clone https://github.com/mziqudhd92/honeypot-auditor.git            │
  │  cd honeypot-auditor && python3 -m venv .venv && source .venv/bin/activate│
  │  pip install -e ".[full,dev,security]"                                   │
  │  make test-cov && make lint && make security                             │
  └──────────────────────────────────────────────────────────────────────────┘
Sem pip install (git checkout — instale as dependências mínimas uma vez):
pip install rich paramiko requests    # pyproject.toml is the single source of truth
python3 honeypot-auditor.py --help
python3 honeypot-auditor.py --target 127.0.0.1
pyfiglet / rich-argparse são opcionais para o caminho do script (cabeçalho simples + ajuda da stdlib se ausentes). As sondagens completas requerem pip install -e ".[full]".
Mantenedores de releases → docs/PUBLISHING.md







