
 musana/fuzzuli
Fuzzer de URL com consciência de domínio que gera dinamicamente wordlists para descobrir arquivos de backup e sensíveis expostos em servidores web.



Motivação • Contexto • Instalação • Uso • Executando fuzzuli • Página da Ferramenta
fuzzuli é uma ferramenta de fuzzing de URL que visa encontrar arquivos de backup críticos criando uma wordlist dinâmica baseada no domínio.
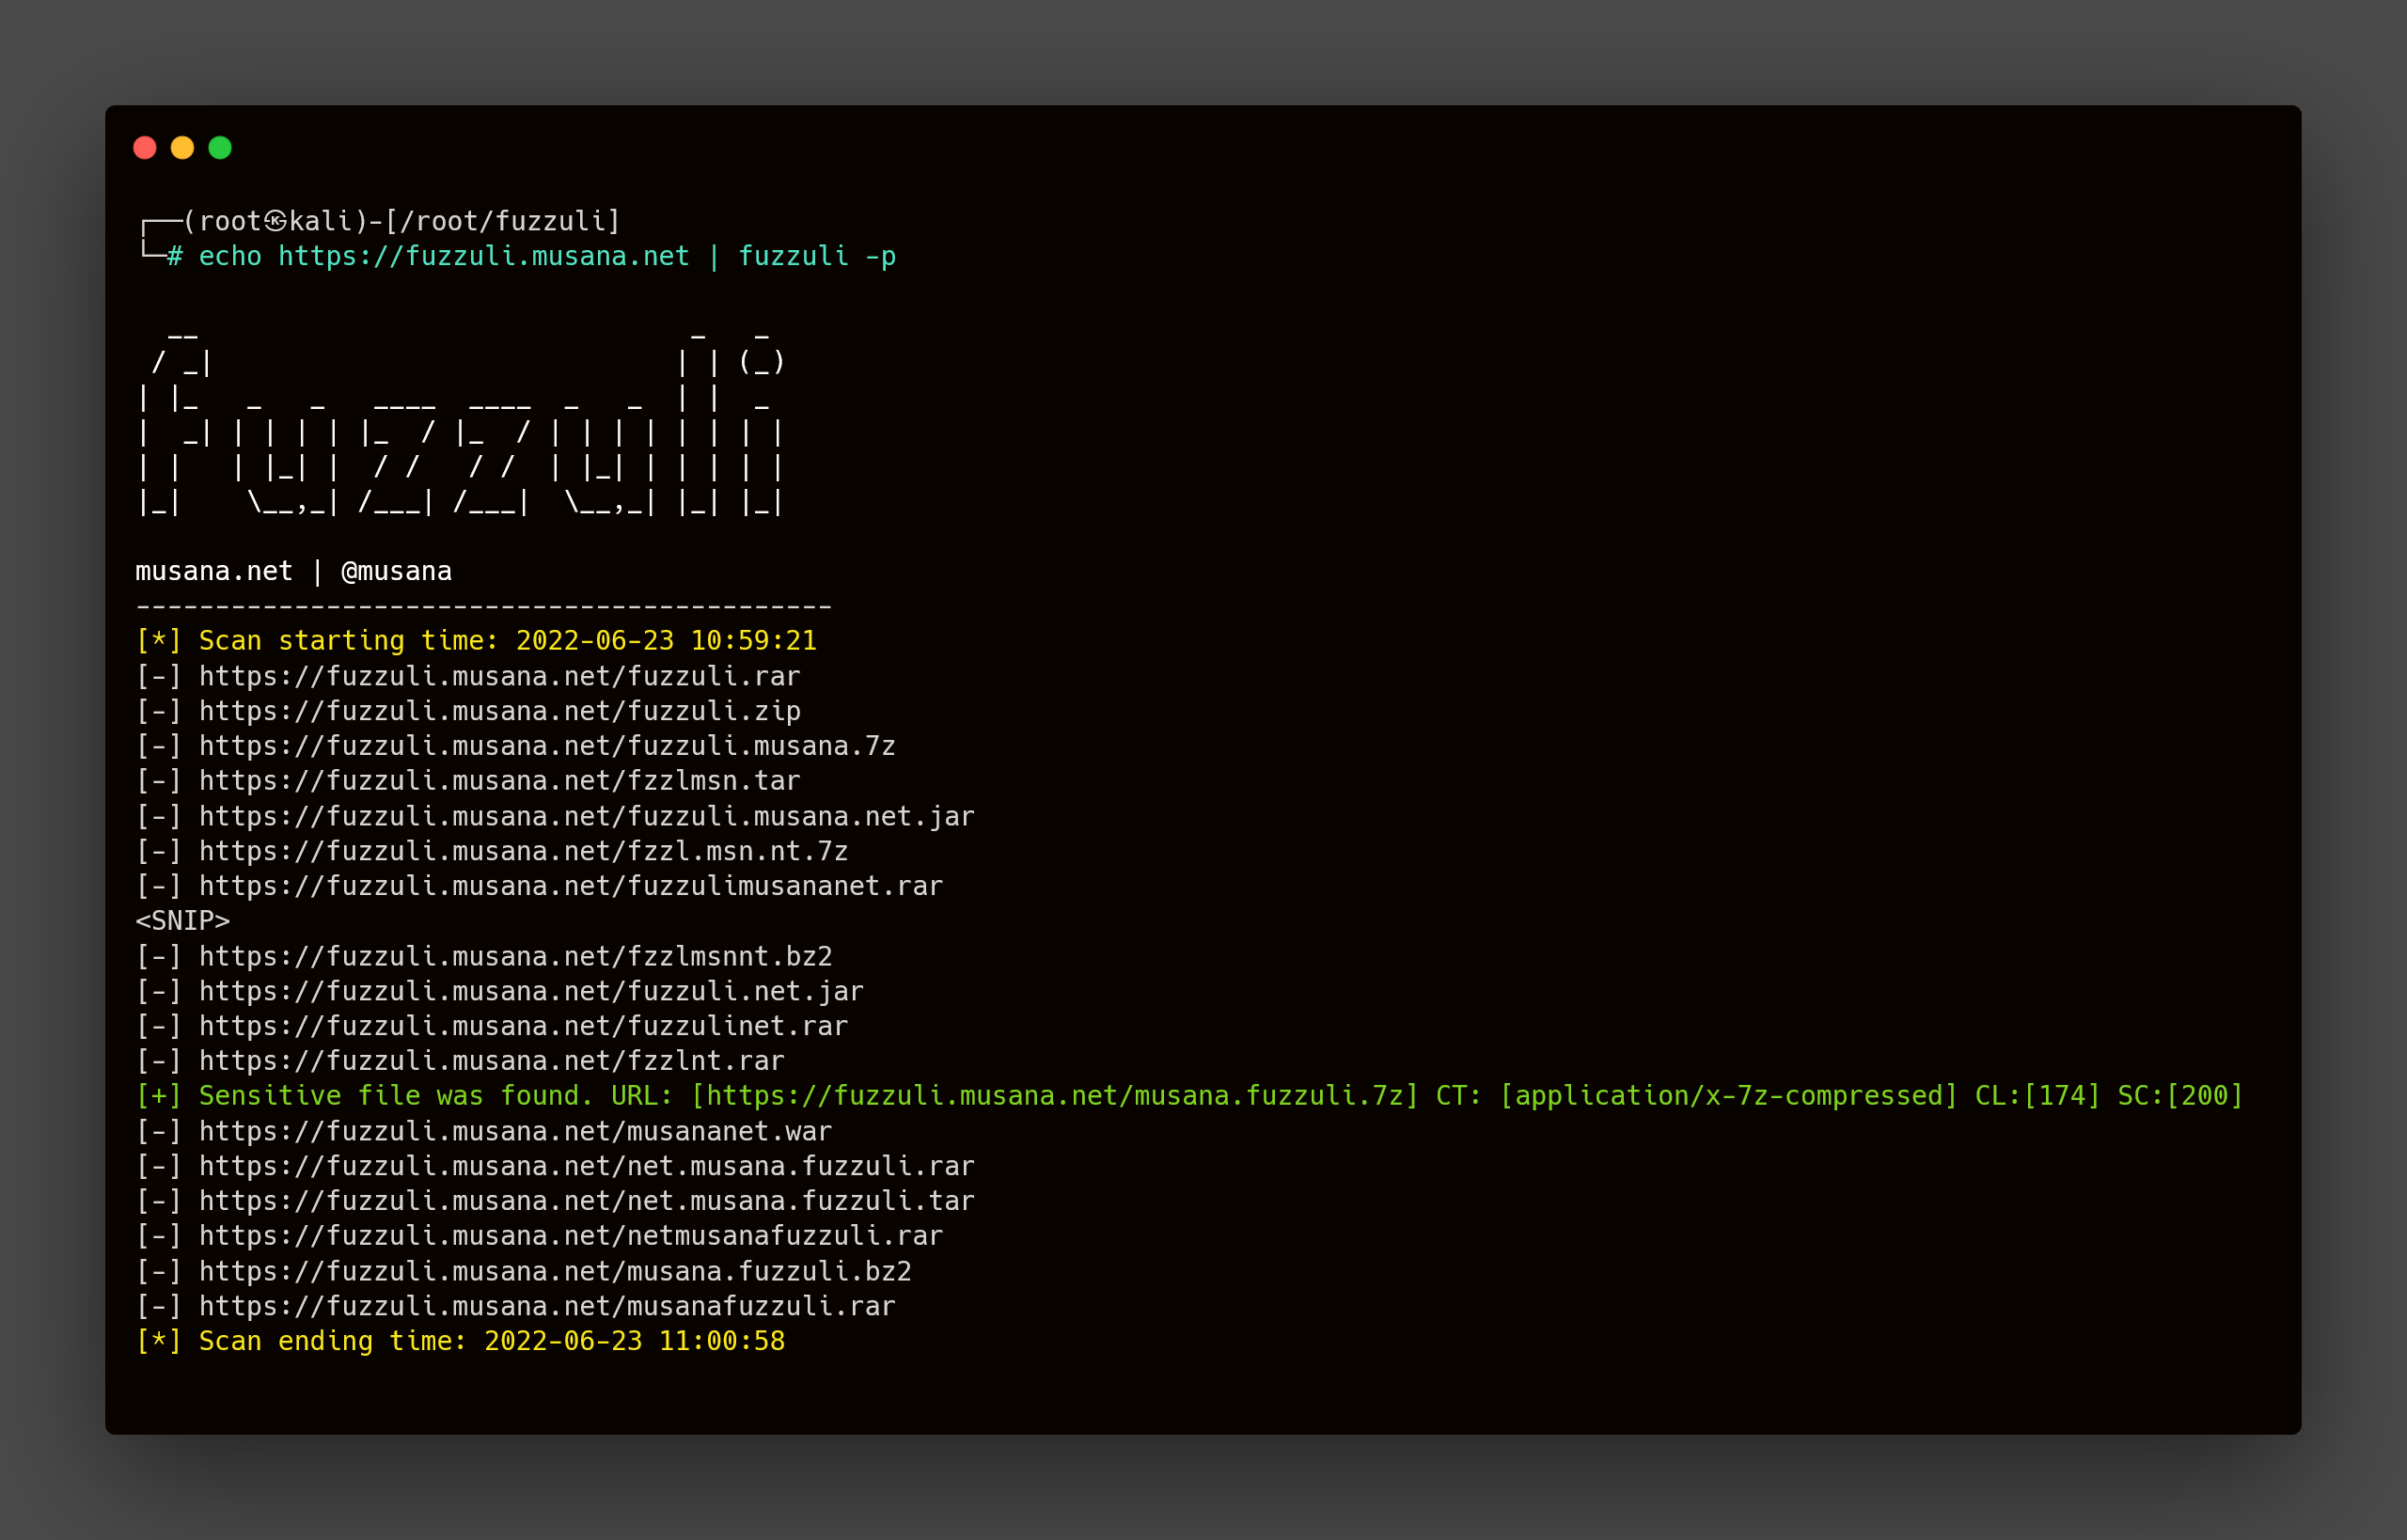
Na minha jornada de testes de segurança de aplicações que venho realizando há anos, encontrei muitos arquivos de backup críticos mantidos em diretórios externamente acessíveis. Ao nomear esses arquivos, palavras comuns preferenciais foram usadas (como backup.zip, db.rar, conf.tar.gz, etc.). No entanto, a maioria desses arquivos foi nomeada usando o nome de domínio onde a aplicação estava localizada. Vamos supor que temos um endereço de domínio fuzzuli.musana.net. Se o desenvolvedor mantiver arquivos de backup críticos no diretório acessível, os possíveis nomes de arquivos serão assim.```raw
fuzzuli.net.rar
fuzzuli.net.zip
fuzzuli.net.tar.gz
...
other file compression extensions
...
fuzzulinet.rar
fuzzulinet.zip
...
fuzzulimusana.rar
fuzzulimusana.7z
...
musana.fuzzuli.zip
musanafuzzuli.rar
...
so on
...
Não é possível encontrar esses arquivos na abordagem tradicional de wordlists.
# Contexto
Ao nomear esses arquivos, o nome de domínio é frequentemente usado como referência. Encontrei cenários em que, ao nomear esses arquivos, os pontos no domínio são removidos, as vogais são removidas ou o nome de domínio é usado como está. Levei isso em consideração ao desenvolver esta ferramenta. Portanto, ao criar uma wordlist baseada em domínio, considerei as variantes sem pontos, sem vogais, e ambas sem pontos e sem vogais. Em seguida, o domínio é processado pela função a seguir após remover pontos, vogais e ambos (pontos e vogais).
Ele passa pela função abaixo após o domínio ser invertido no **método reverse**.
**método mixed** altera a posição de cada subdomínio. Em seguida, os resultados passam pela função abaixo.
A equação matemática é a seguinte.

**método shuffle** apenas embaralha os subdomínios e remove pontos, vogais e ambos (pontos e vogais). Ele não itera sobre cada caractere na string do domínio.
**fuzzuli** consiste em duas partes principais. Uma delas cria uma wordlist dinamicamente. A outra envia a requisição HTTP e verifica a resposta em busca de arquivos de backup/sensíveis.
O fluxograma do **fuzzuli** é o seguinte.

**fuzzuli** está usando 7 métodos diferentes para criar wordlists. Vamos ver os resultados para `fuzzuli.musana.net`
## shuffle```bash
┌──(root㉿kali)-[/root/fuzzuli]
└─# echo https://fuzzuli.musana.net|fuzzuli -mt shuffle






