murphysecurity/murphysec

Uma ferramenta de código aberto focada na segurança da cadeia de suprimentos de software. 墨菲安全 é especializada em segurança da cadeia de suprimentos de software, com análise profissional de composição de software (SCA), detecção de vulnerabilidades e biblioteca profissional de vulnerabilidades.
中文 | EN
MurphySec CLI é usado para detectar dependências vulneráveis a partir da linha de comando e também pode ser integrado ao seu pipeline de CI/CD.


Resultado da varredura no CLI

Página de resultado da varredura
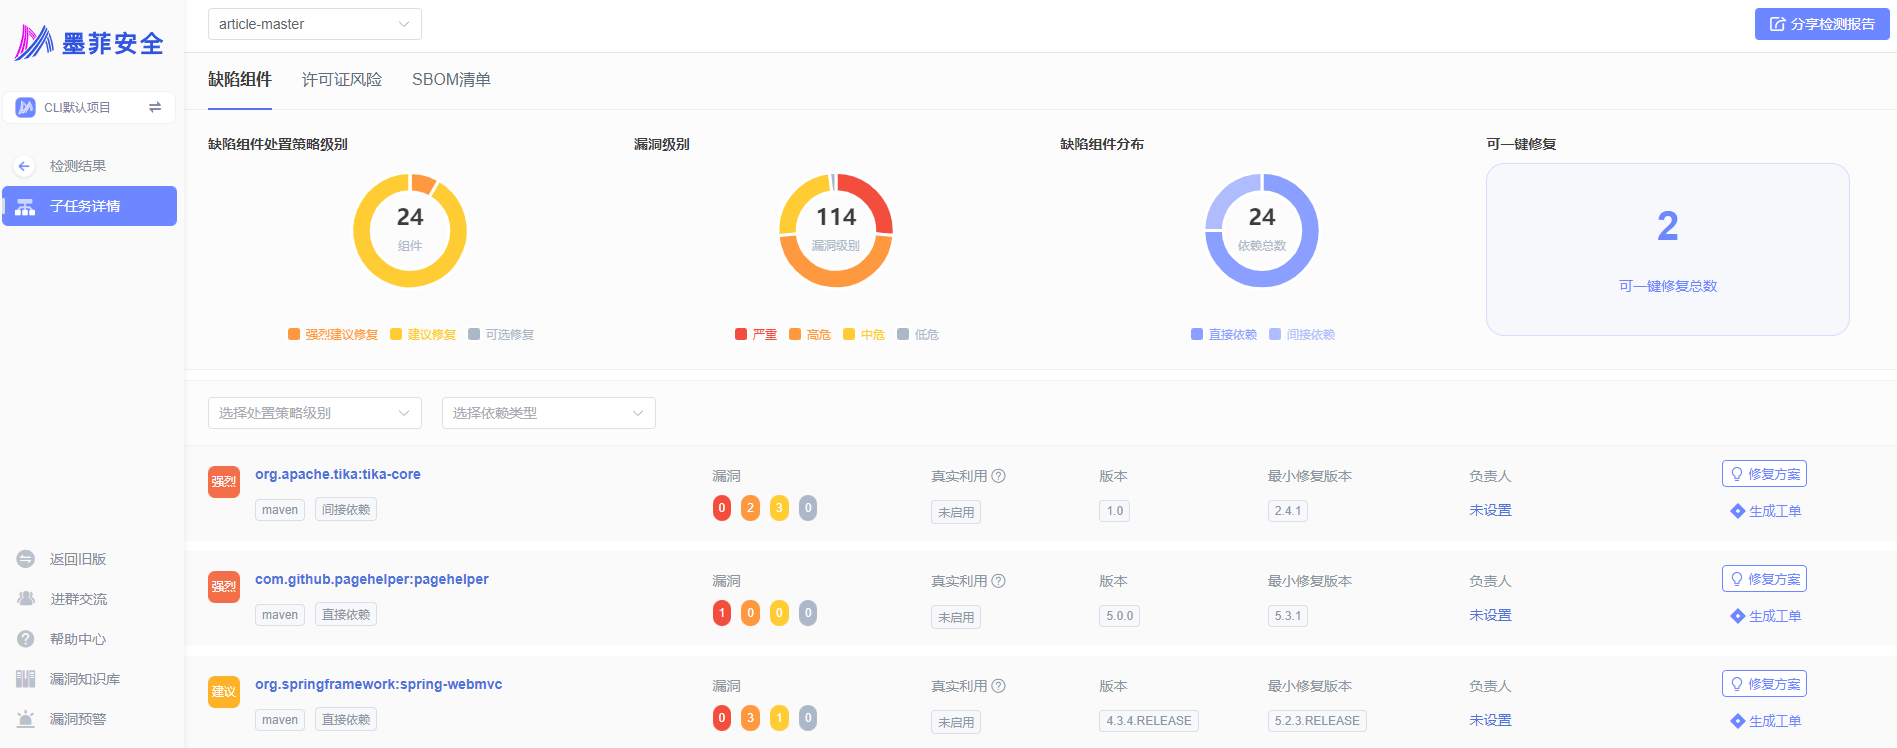

Atualmente suporta Java, JavaScript, Golang. Outras linguagens de desenvolvimento serão gradualmente suportadas no futuro.
Quer saber mais sobre suporte a linguagens? consulte nossa documentação
O MurphySec CLI obtém as informações de dependência do seu projeto principalmente através da construção do projeto ou da análise dos arquivos de manifesto de pacotes.
As informações de dependência do projeto serão enviadas ao servidor e as dependências com problemas de segurança no projeto serão identificadas através da base de conhecimento de vulnerabilidades mantida pelo MurphySec.
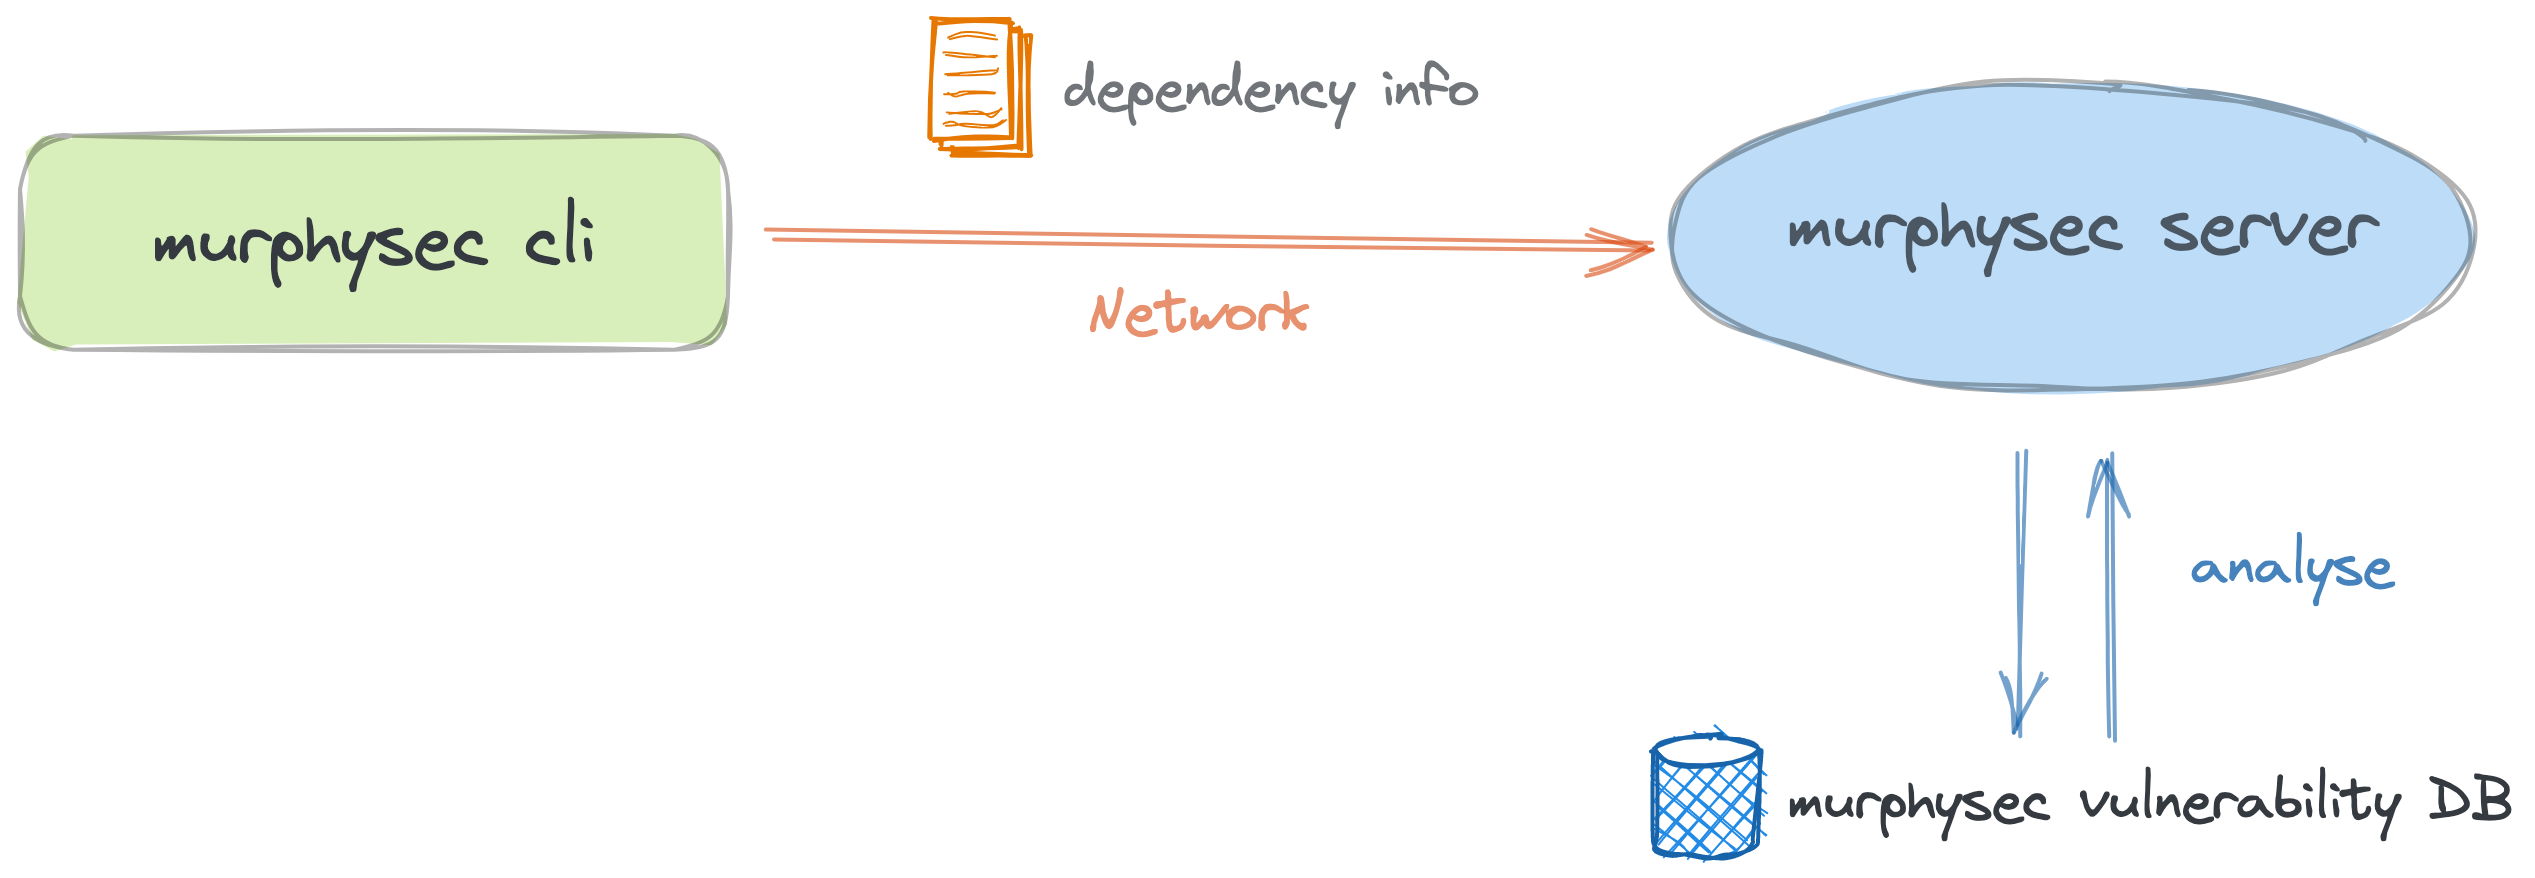
Nota: O MurphySec CLI enviará apenas as dependências e informações básicas do seu projeto ao servidor para identificar as dependências com problemas de segurança, e não fará upload de nenhum trecho de código.
Saiba como integrar o MurphySec CLI no Jenkins
Visite a página GitHub Releases para baixar a versão mais recente do MurphySec CLI, ou instale executando:
wget -q https://s.murphysec.com/release/install.sh -O - | /bin/bash
curl -fsSL https://s.murphysec.com/release/install.sh | /bin/bash
powershell -Command "iwr -useb https://s.murphysec.com/release/install.ps1 | iex"
O MurphySec CLI requer um token de acesso da sua conta MurphySec para autenticação funcionar corretamente. O que é um token de acesso?
Vá para Plataforma MurphySec - Token de Acesso, clique no botão copiar após o Token, então o token de acesso será copiado para a área de transferência.
Existem dois métodos de autenticação disponíveis: Autenticação interativa e Autenticação por parâmetro
Execute o comando murphysec auth login e cole o token de acesso.
Se você precisar alterar o token de acesso, pode repetir este comando para sobrescrever o antigo.
Especifique o token de acesso para autenticação adicionando o parâmetro --token
Para realizar a detecção usando o comando murphysec scan, execute o seguinte comando.
murphysec scan [your-project-path]
Parâmetros disponíveis
--token: Especifica o token de acesso--log-level: Especifica o nível de log a ser impresso no fluxo de saída da linha de comando. Nenhum log será impresso por padrão. Os parâmetros opcionais são silent, error, warn, info, debug--json: Especifica a saída do resultado no formato json, não mostrando detalhes do resultado por padrãoPor padrão, o MurphySec CLI não exibe os detalhes do resultado. Você pode visualizar os resultados na Plataforma MurphySec.
Usado principalmente para gerenciamento de certificação
Usage:
  murphysec auth [command]

Available Commands:
  login
  logout
Usado principalmente para executar detecções
Usage:
  murphysec scan DIR [flags]

Flags:
  -h, --help   help for scan
      --json   json output

Global Flags:
      --log-level string      specify log level, must be silent|error|warn|info|debug
      --no-log-file           do not write log file
      --server string         specify server address
      --token string          specify API token
  -v, --version               show version and exit
      --write-log-to string   specify log file path
Entre em contato com nossa conta oficial do WeChat e adicionaremos você ao grupo para comunicação.