Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ThreatHunting-Keywords — Lista incrível de palavras-chave e artefatos para sessões de Threat Hunting | Kitploit

Ferramentas/GitHubGitHub/mthcht/threathunting-keywords
Ferramentas DefensivasForensia DigitalInteligência de AmeaçasResposta a IncidentesRecursos CuradosAnálise de Logs
GitHubmthcht/threathunting-keywords

ThreatHunting-Keywords

Lista incrível de palavras-chave e artefatos para sessões de Threat Hunting

Ver Repositório
6697743há 1 anoRevisado pelo Kitploit
Compartilhar
Site

ThreatHunting-Keywords

🎯 Lista de palavras-chave para sessões de ThreatHunting
imagem

Índice

  • O que é Threat Hunting ?
    • Vantagens do Threat Hunting
    • Integrando o Threat Hunting aos Serviços Principais
    • Nível de Maturidade de Detecção
    • Principais Áreas de Foco para Coleta de Inteligência
    • Processo de Threat Hunting Direcionado
  • Arquivos
  • ThreatHunting-Keywords para a equipe azul (blueteam)
  • ThreatHunting-Keywords para a equipe vermelha (redteam)
  • Conteúdo do lookup
  • Caçar com um SIEM
    • logs brutos
    • campos específicos
    • velocidade
    • exemplo de dashboard
    • Splunk4DFIR
    • Com ELK é diferente
    • Outras listas incríveis para detecção
  • Caçar sem um SIEM
    • Caça otimizada para DFIR
    • Regras YARA
  • Site
  • Falsos positivos esperados
  • Regras SIGMA
  • contribuir

O que é Threat Hunting ?

imagem

Threat hunting é uma abordagem proativa e iterativa para detectar atividades maliciosas na rede ou nos sistemas de uma organização que possam ter contornado as medidas de segurança automatizadas. Diferentemente de investigações reativas disparadas por alertas de segurança, o threat hunting é impulsionado por verificações orientadas por threat intelligence (TI) e por hipóteses derivadas de análise sistemática e oportunística. Essas hipóteses 💡 ajudam os caçadores a descobrir ameaças desconhecidas, ameaças potenciais ou ameaças conhecidas que podem ter escapado das detecções de segurança, bem como vulnerabilidades ou indicadores de comprometimento (IoCs) que sistemas automatizados podem deixar passar ou excluir. O processo também se concentra em identificar precursores de alertas/dashboards, melhorar os fluxos de trabalho de SOC/triagem, contribuir para o gerenciamento do inventário de ativos ocultos e escalar eventos de baixa/média fidelidade que exigem investigação adicional. O objetivo principal é identificar as táticas, técnicas e procedimentos (TTPs) usados por atores de ameaças, aumentando a capacidade da organização de detectar e mitigar preventivamente ataques potenciais.

Vantagens do Threat Hunting:

  • 🔍 Identificar lacunas de visibilidade
    • Detecta áreas onde o monitoramento e a detecção são insuficientes, abordando pontos cegos na rede ou nos sistemas para mitigar ameaças ocultas.
  • 🛠️ Preenche lacunas de detecção
    • Busca proativamente anomalias, precursores e TTPs que podem não acionar alertas
  • ⚙️ Melhora a eficiência do SOC
    • Integra os insights do threat hunting aos fluxos de trabalho do SOC para revelar eventos que as detecções estáticas podem não perceber. Ao reduzir falsos positivos e escalar eventos negligenciados, permite que os analistas de SOC se concentrem em ameaças críticas e refinem a lógica de detecção para uso futuro.
  • 🚀 Aprimora a detecção de ameaças e apoia a melhoria contínua
    • Identifica ameaças avançadas, desconhecidas ou ocultas que contornam os sistemas automatizados de detecção e realimenta os processos do SOC com dados valiosos, melhorando ferramentas, treinamento e capacidades futuras de detecção
  • 🛡️ Reduz a superfície de ataque
    • Descobre sistemas, aplicativos e shadow IT não gerenciados ou não autorizados na rede, permitindo que as organizações corrijam pontos cegos de segurança e reduzam a exposição a ameaças potenciais.

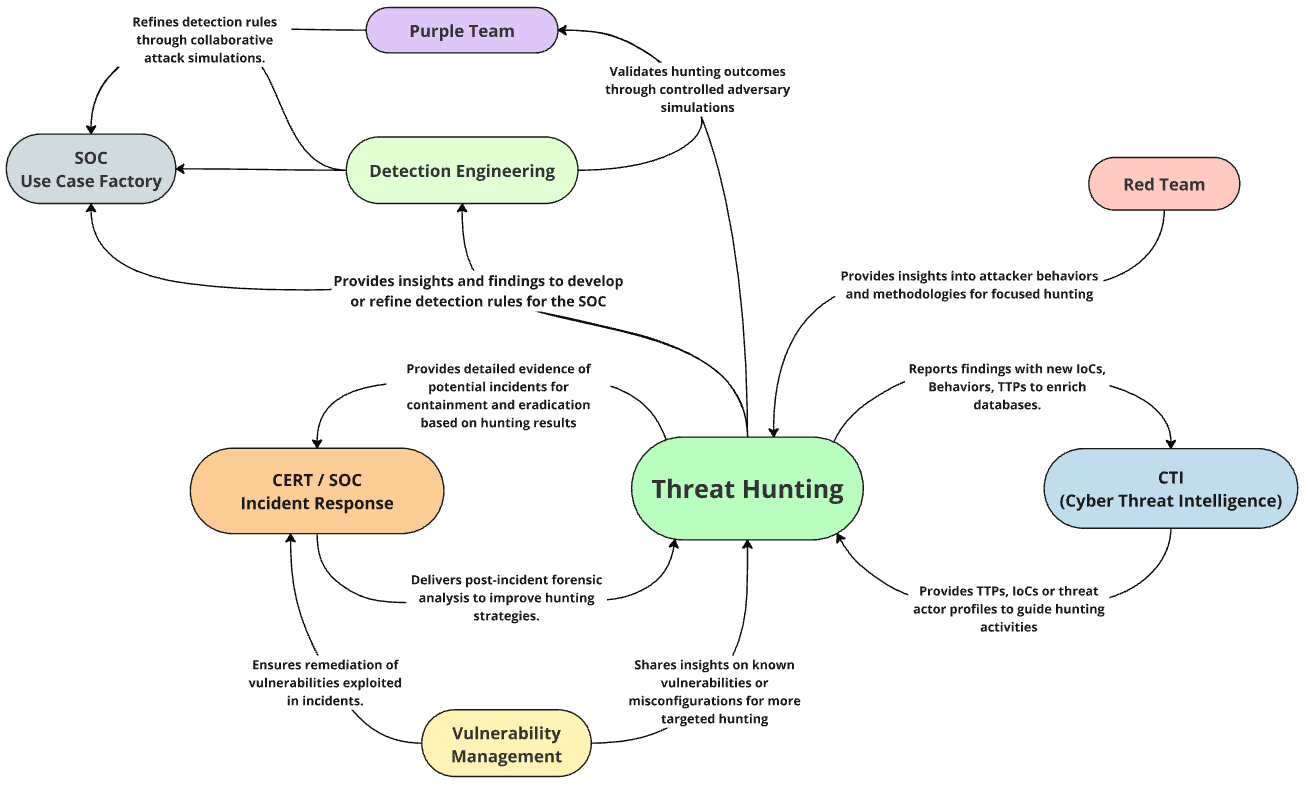
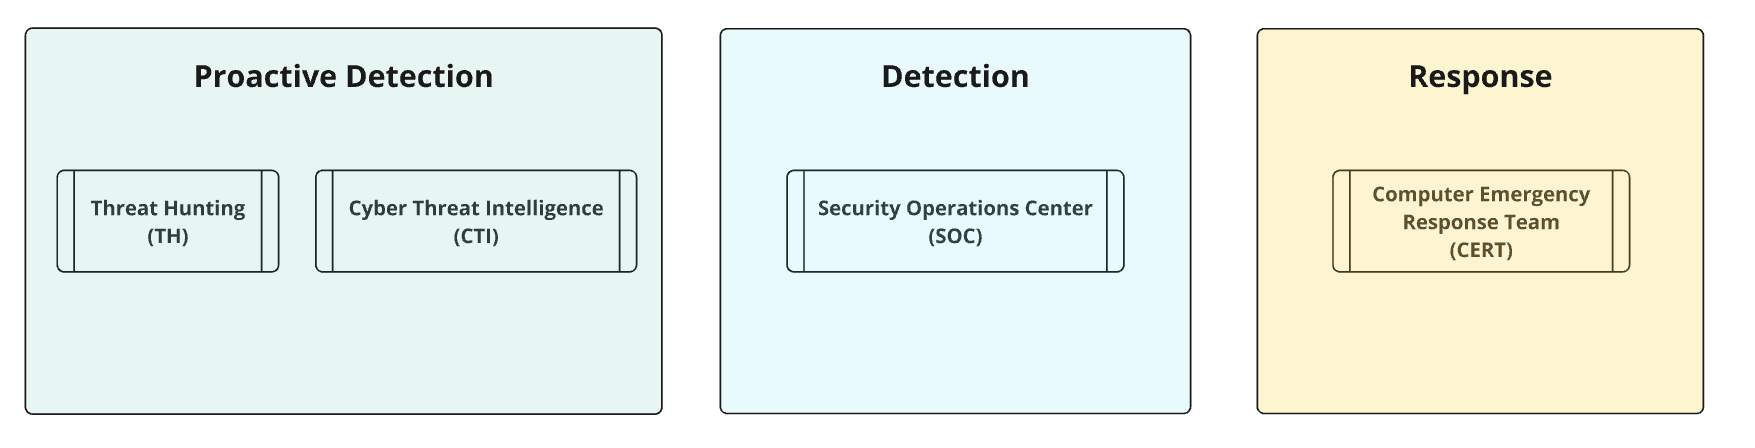
Integrando o Threat Hunting aos Serviços Principais

imagem

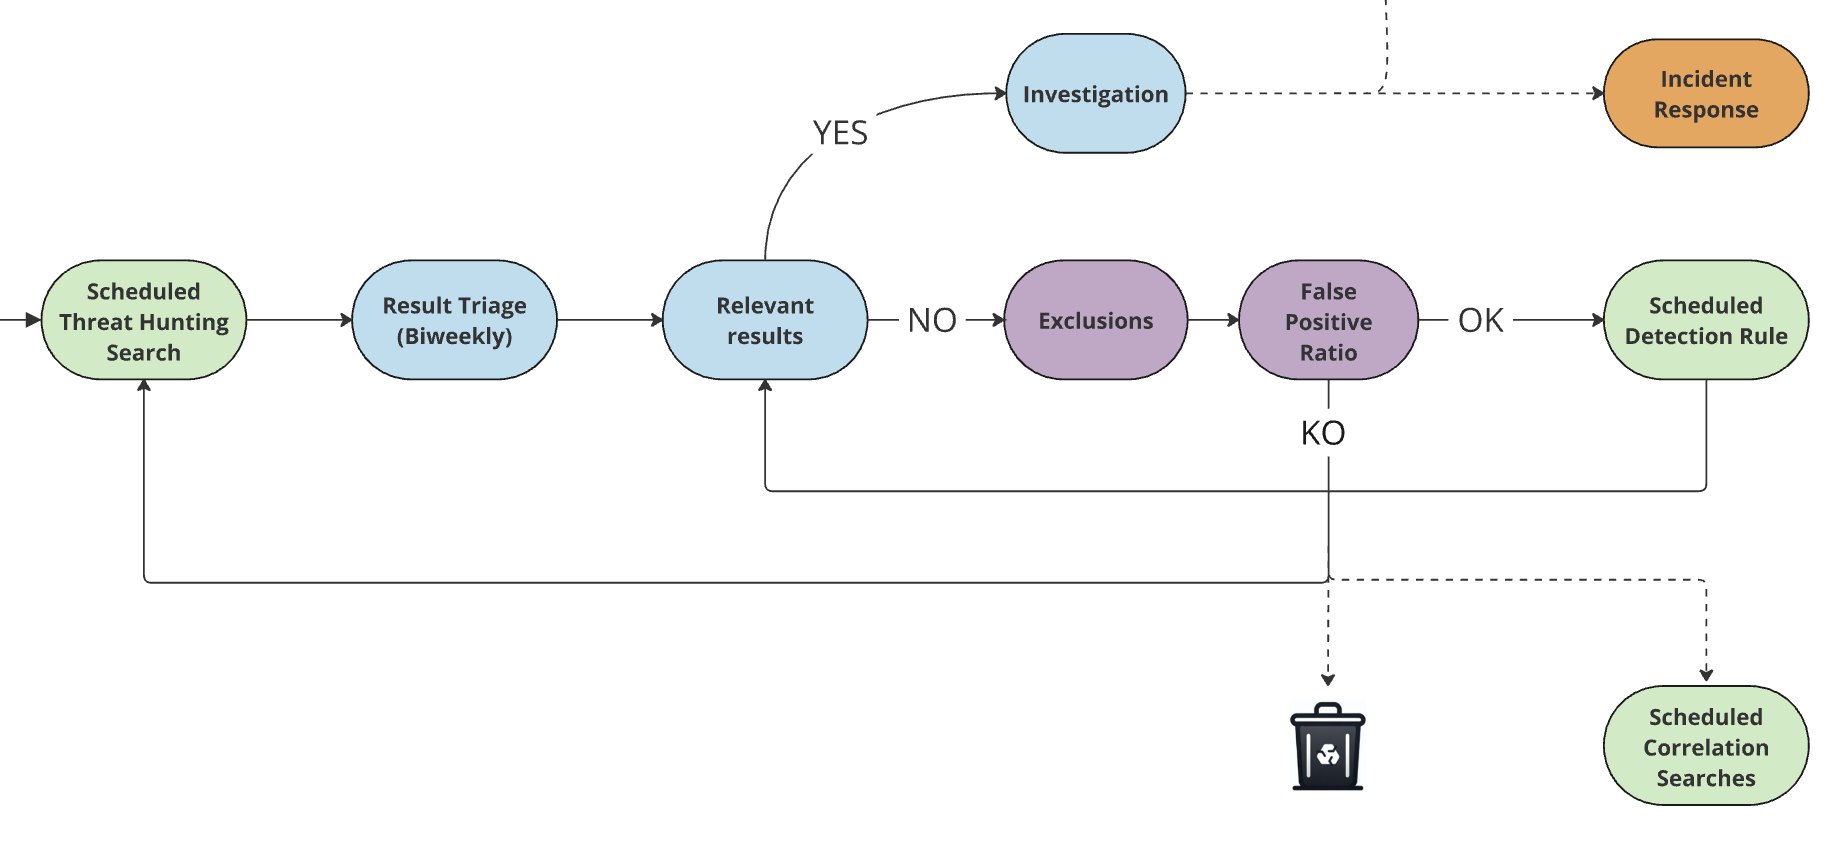
Ciclo de Vida do Threat Hunting nas Operações de SOC

Minha sugestão de processo para organizar sessões de threat hunting parcialmente automatizadas e manter regras de detecção de alta qualidade em um SOC

SOC_Process_Threat_Hunting_to_detection

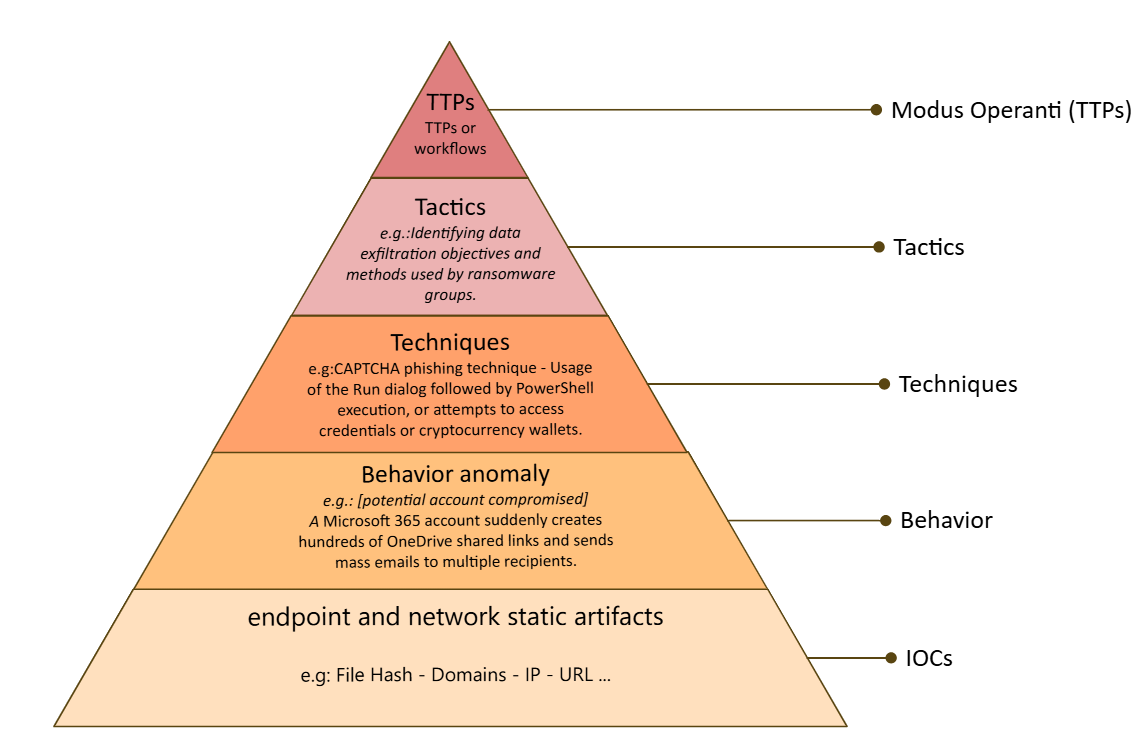
Nível de Maturidade de Detecção

imagem As equipes de SOC se concentram em implementar detecções de alta fidelidade em todos os níveis da Pirâmide de Maturidade de Detecção, visando ameaças conhecidas com o mínimo de falsos positivos. O threat hunting complementa isso ao lidar com ameaças desconhecidas, TTPs avançados e anomalias propensas a altas taxas de falsos positivos, preenchendo lacunas e ampliando a cobertura de detecção além das capacidades padrão do SOC.

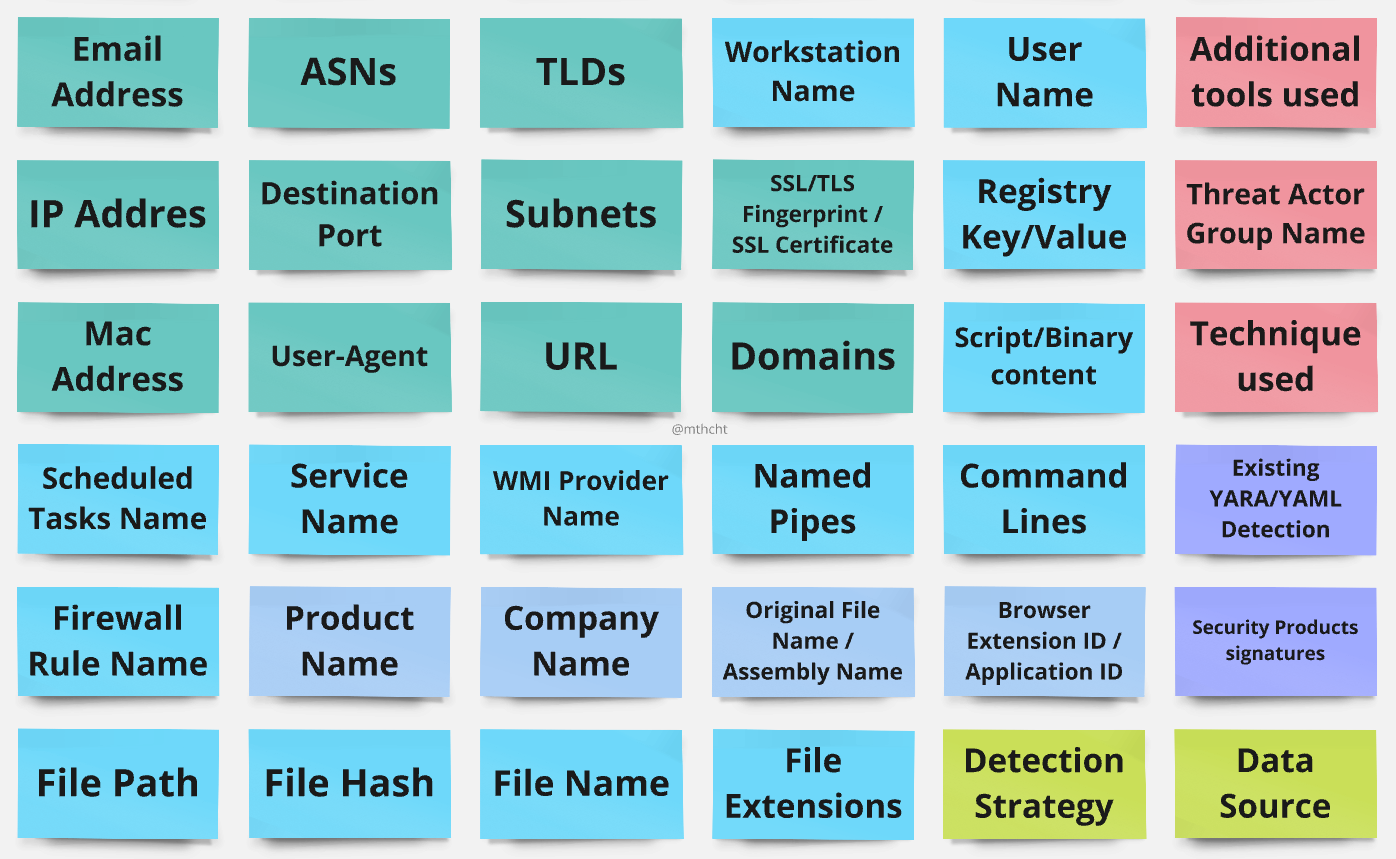
Checklist de Threat Hunting - Principais Áreas de Foco para Coleta de Inteligência

imagem

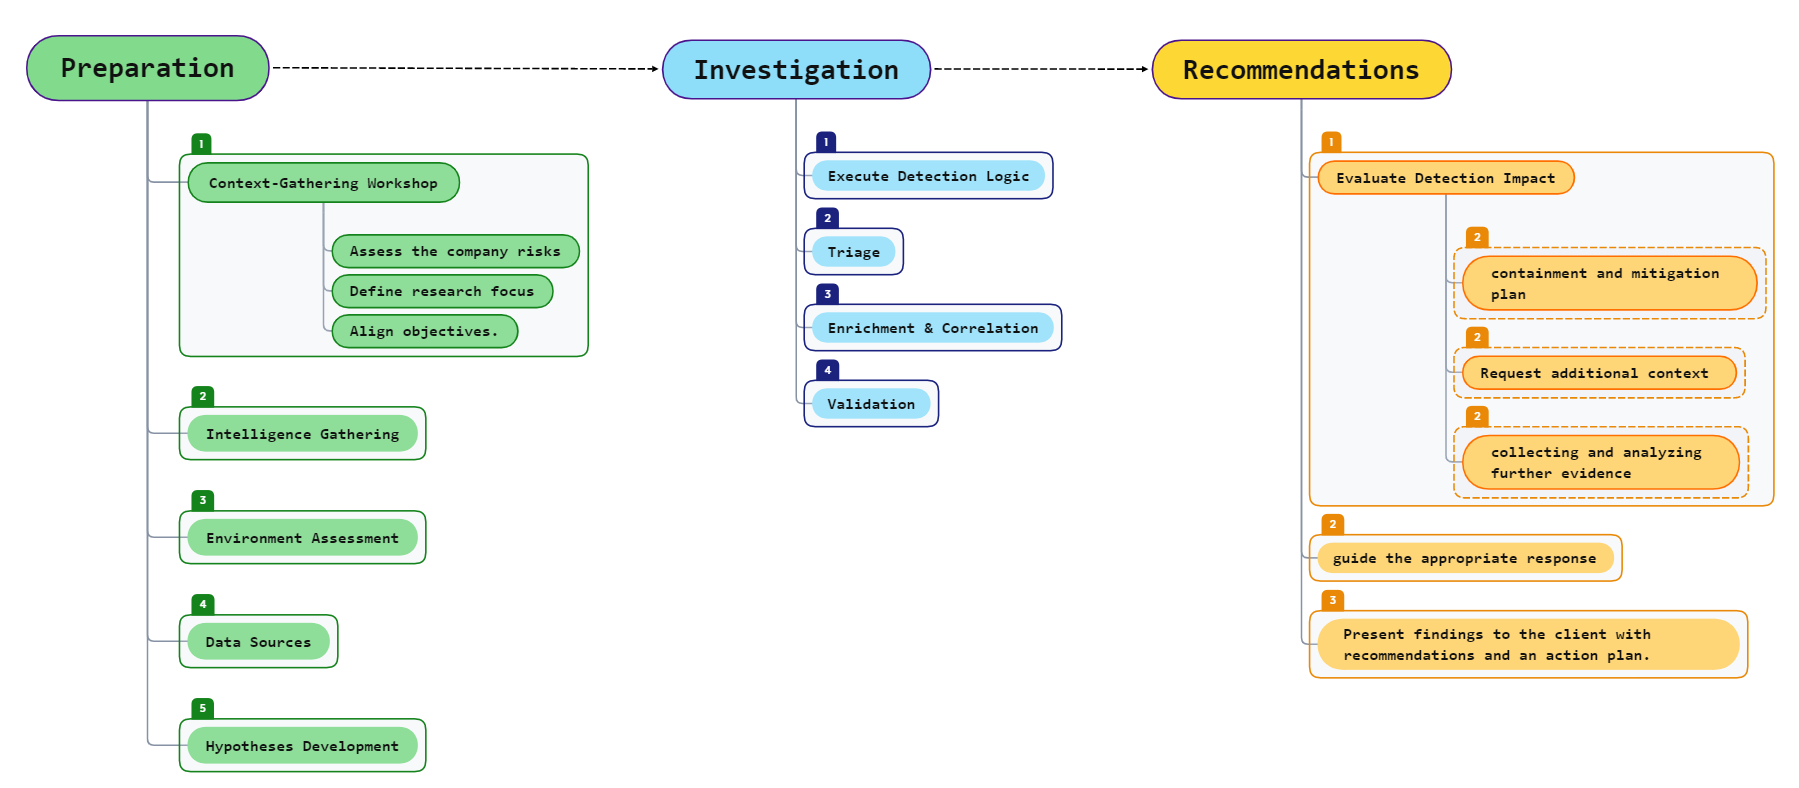
Exemplo de Metodologia de Threat Hunting Direcionada

imagem

Idealmente, cada sessão de threat hunting deve ter objetivos claros. Este fluxograma fornece uma abordagem estruturada para orientar seu processo, desde a preparação e investigação até recomendações acionáveis.


🎯 Lista de palavras-chave para sessões de ThreatHunting
Arquivos

  • ThreatHunting-Keywords
  • Palavras-chave de ferramentas greyware
  • Palavras-chave de ferramentas ofensivas
  • Palavras-chave de assinatura do fornecedor
  • ferramentas individuais (um arquivo csv por ferramenta)
  • Somente palavras-chave
  • Somente palavras-chave regex
  • Somente palavras-chave regex (melhor desempenho)
  • Script Powershell para caçar em arquivos
  • Regras YARA
  • Regras Sigma
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    282

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →