
 msnightmare/signdrop
Vulnerabilidade de escalada de privilégios local 0day no Windows Common Log FileSystem Authentication

Esta vulnerabilidade não afetará todas as máquinas Windows, mas estimo que 80% das instalações Windows do mundo sejam vulneráveis a ela. Para verificar, você precisa executar a prova de conceito ou verificar a configuração do seu registro; se ela gerar um shell SYSTEM, você está vulnerável. E você geralmente está vulnerável se sua instalação do Windows tiver mais de 90 dias, então é seguro assumir que todos que estão lendo isto estão definitivamente vulneráveis.
Você pode perguntar por quê; é porque depende se a mitigação de autenticação do CLFS está habilitada ou não, por causa disto:
Da Microsoft:
Atualmente, o período de adoção dura 90 dias, a partir do momento em que o sistema foi iniciado pela primeira vez com esta versão do CLFS. Após o término desse período de adoção de 90 dias, o driver passará automaticamente para o modo de aplicação obrigatória na sua próxima inicialização, após o qual o CLFS esperará que todos os arquivos de log contenham códigos de autenticação válidos. Observe que esse valor de 90 dias pode mudar no futuro.
Desde 28 de outubro de 2025, a Microsoft lançou a mitigação de autenticação do CLFS no canal de lançamento oficial para conter a exploração de vulnerabilidades do CLFS, já que o CLFS era um alvo fácil de explorar por analisar arquivos de log complexos em modo kernel. Então, se algo der errado, é uma corrupção de memória que pode ser explorada para obter privilégios elevados. Após a implementação da mitigação, houve um declínio acentuado nas vulnerabilidades do CLFS exploradas publicamente, já que ele não representava mais uma superfície de ataque massiva, mas a mitigação introduziu uma nova vulnerabilidade que estou chamando de "SignDrop"
A falha específica existe em clfs.sys na forma como ele lida com a criação do arquivo de autenticação ".cnpf", ao criar um novo arquivo de log acessando o dispositivo exposto em \CLFS
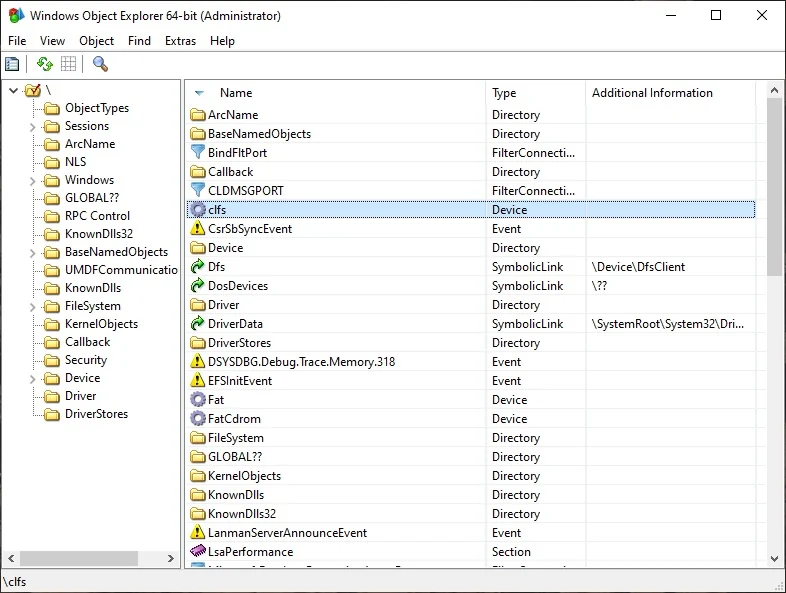
O driver criará um arquivo de log para você com a extensão ".blf"; você também pode criar arquivos de log associados ao log inicial chamando AddLogContainer, você pode especificar o caminho do novo log, e este novo log também será assinado com outro arquivo de autenticação terminando em C:\Controlled\Path.cnpf. Até este ponto, nada é feito de errado pelo CLFS, pois ele aplica corretamente a verificação de acesso especificando OBJ_FORCE_ACCESS_CHECK, de modo que os novos objetos são criados sob o contexto do processo chamador.
Na rotina CclfsContainer::Create, pode-se encontrar o seguinte,
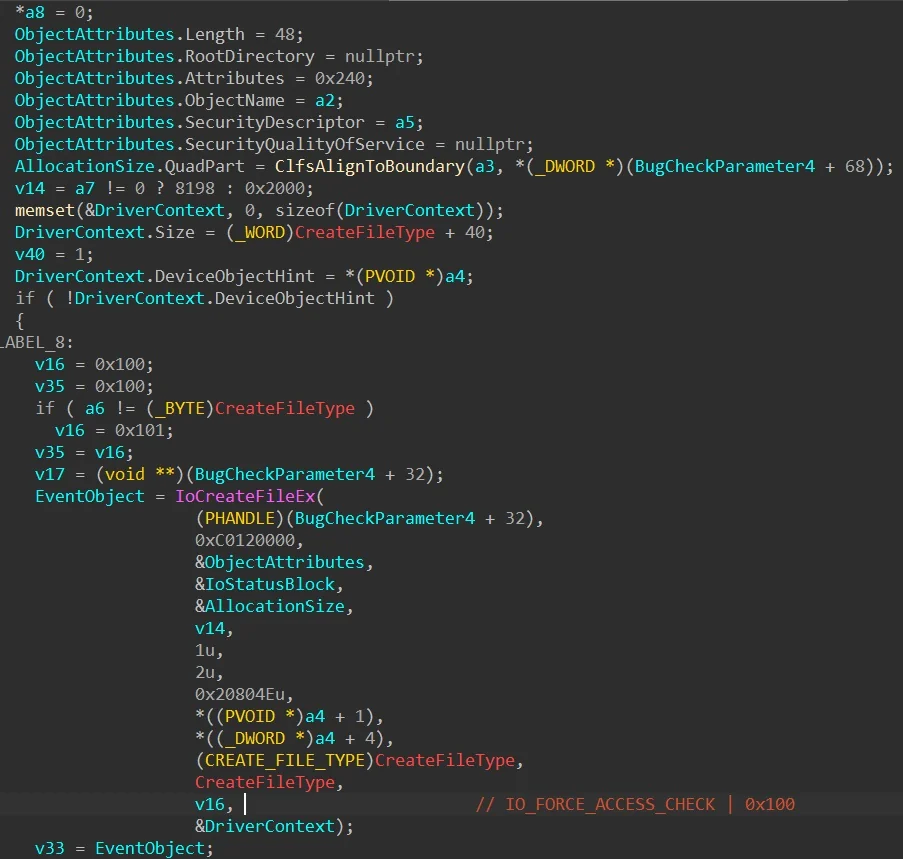
Este código é responsável por criar/abrir os arquivos de contêiner e também os arquivos de autenticação; a parte interessante é que, se você associar um arquivo de log ao contêiner original, o contêiner associado sempre será aberto também se o contêiner ".blf" original for aberto. Encontrei um comportamento interessante no CLFS: se o arquivo de contêiner recém-associado estiver vazio, o CLFS tentará assinar o arquivo independentemente de o arquivo de assinatura existir ou não, o que é interessante... Novamente, até agora, a implementação está correta porque tudo é feito sob o contexto do processo chamador, então nada pode dar errado, certo?
O problema pode surgir se o processo chamador mudar, uma vez que abrir um arquivo de log não exige que nenhuma flag especial seja especificada no NtCreateFile, basta especificar o caminho correto, por exemplo "\CLFS??\C:\test\t" abrirá "t.blf" e o arquivo de log será aberto, neste caso específico, se o arquivo especificar um arquivo de log associado, então o arquivo associado também será aberto.
Neste caso, podemos coagir qualquer processo privilegiado a abrir o arquivo de log depois de ele ter sido configurado como um usuário padrão, neste caso o Windows Defender é coagido a abrir os arquivos de contêiner chamando ServerMpUpdateEngineSignature, manipulando links simbólicos do gerenciador de objetos, você pode enganar o Windows Defender para abrir o contêiner CLFS no contexto do mecanismo antimalware e ele usará o caminho de arquivo especificado no contêiner original para abrir o contêiner associado e, se o arquivo de assinatura estiver ausente, ele será criado.
Como o processo chamador é privilegiado, o arquivo de autenticação será criado como SYSTEM... E o que torna isso pior é o fato de que o CLFS sempre criará o novo arquivo de autenticação com a DACL do arquivo original
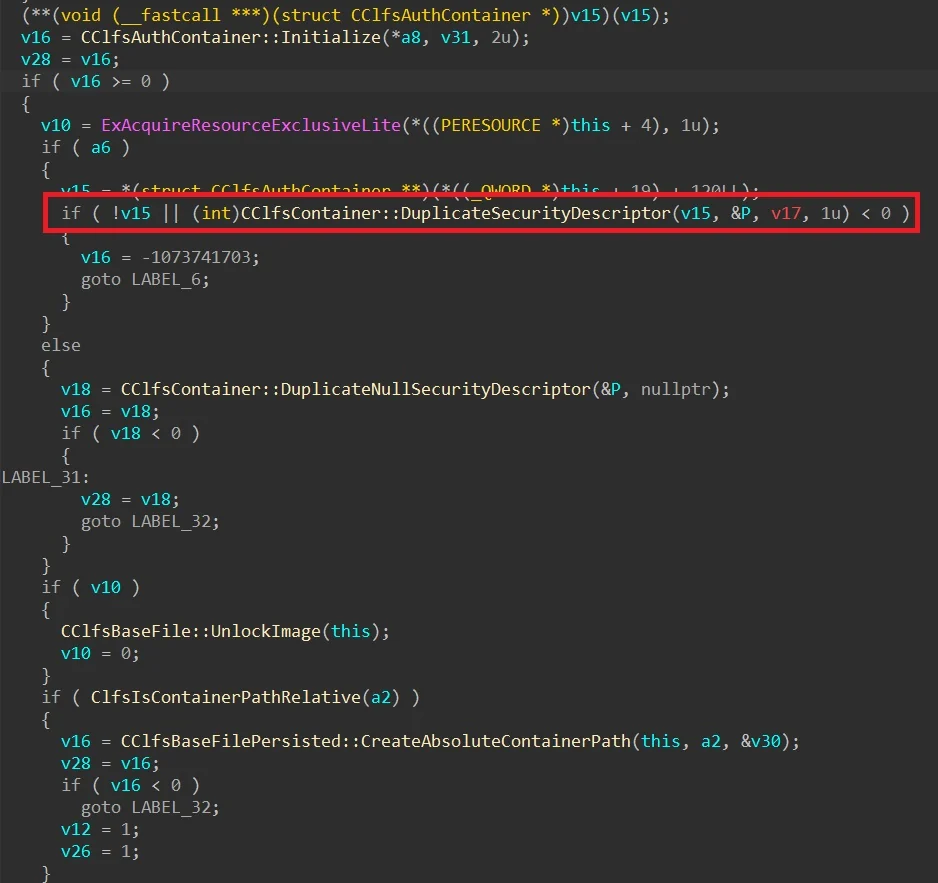
Se tudo estiver encadeado corretamente, curiosamente esta mitigação de segurança legítima pode ser usada contra si mesma e permitir uma elevação de privilégios. Tudo é feito corretamente pela Microsoft aqui, mas a lógica permite abuso. O que torna isso ainda mais engraçado é o fato de que pode ser usado contra qualquer mecanismo antimalware para contornar seu mecanismo de autodefesa (ou proteção contra adulteração), pois você pode acionar a criação arbitrária de arquivos no contexto de seu próprio processo antimalware, então da perspectiva de seus drivers de kernel, a solicitação de criação de arquivo vem de seu próprio processo legítimo, então ela passa, o que torna esta vulnerabilidade única, pois pode ser usada para desativar qualquer antivírus/EDR.

A vulnerabilidade foi testada no Windows 11 26H2, Windows 11 26H2 Experimental, Windows Server 2025 Experimental
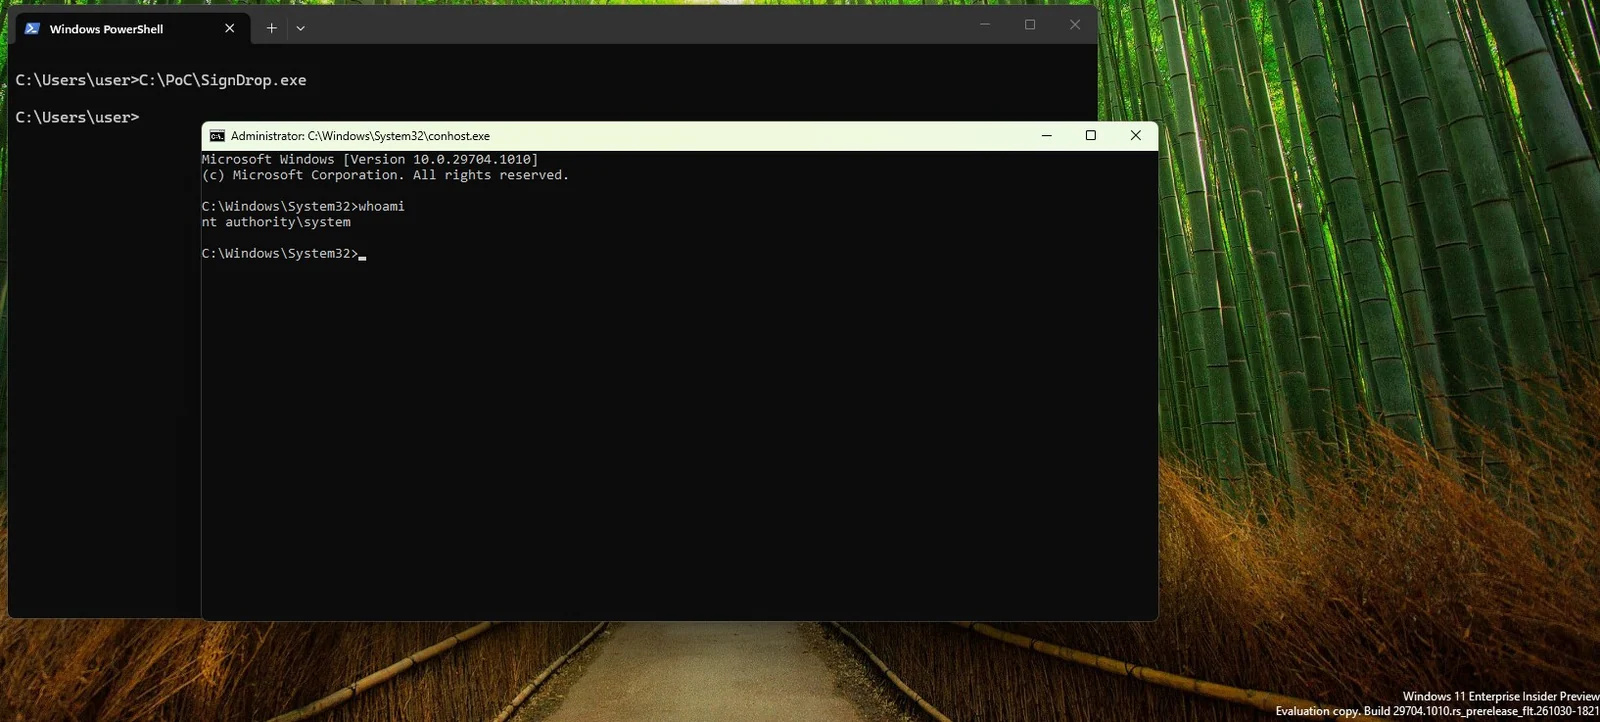
Para verificar se esta vulnerabilidade o afeta, verifique seu modo de autenticação do CLFS, se estiver em modo de aprendizado ou modo de aplicação, então você está vulnerável e o PoC deve gerar um shell SYSTEM.
Infelizmente, por enquanto, desativar a mitigação exporá sua máquina a vulnerabilidades de corrupção de memória, pois o CLFS ainda não lida bem com arquivos de log, é por isso que a mitigação existe no primeiro arquivo, então por enquanto não há solução para isso, exceto aguardar o lançamento de um patch pela Microsoft. Se você tiver um problema com este repositório, entre em contato com [email protected] com suas preocupações.






