
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/mnqazi/cve-2023-2859
Análise de VulnerabilidadesExploraçãoSegurança WebPapers e PesquisaAprendizado e Educação
GitHubmnqazi/cve-2023-2859

CVE-2023-2859

CVE-2023-2859 Blog de severidade média

Ver Repositório
232há 3 anosAinda não revisado
Site
Compartilhar

CVE-2023-2859: Injeção de HTML armazenado em folderName afetando Administrador no TeamPass < 3.0.9 - M Nadeem Qazi

Olá,

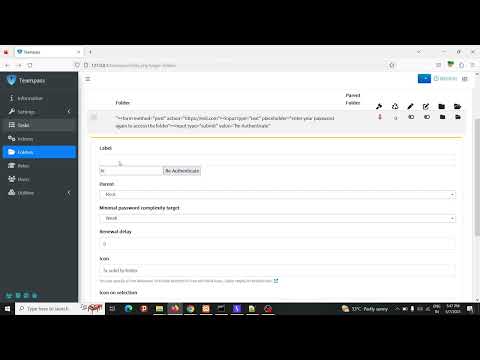
Encontrei uma vulnerabilidade grave no aplicativo nilsteampassnet/teampass que envolve injeção de HTML armazenado no campo FolderName. Ao inserir código HTML malicioso no campo FolderName, um atacante consegue alterar os nomes das pastas.

Detalhes da Vulnerabilidade

  • Tipo de Vulnerabilidade: Injeção de HTML Armazenado
  • CVE: CVE-2023-2859
  • Versão do Software: TeamPass < 3.0.9
  • Autor: M Nadeem Qazi

Descrição

O payload injetado pode ser executado quando um administrador interage com uma pasta comprometida, abrindo portas para uma variedade de possíveis ataques. O código HTML injetado pode conter scripts maliciosos, iframes ou outros componentes criados para atacar o sistema do administrador e comprometer sua segurança.

Prova de Conceito (PoC)

PoC

Impacto

Se esta vulnerabilidade for explorada, consequências graves podem ocorrer:

  • Roubo de Dados: Quando o administrador interage com a pasta afetada, código malicioso pode ser injetado para coletar dados privados. Isso inclui informações de login, informações pessoais e outros dados sensíveis. Os dados roubados podem ser explorados para fraudes financeiras, roubo de identidade e outras atividades maliciosas.

  • Ataques de Redirecionamento: O código inserido pode redirecionar o administrador para um site controlado pelo atacante. Isso dá ao atacante a capacidade de influenciar a navegação do administrador, possivelmente submetendo-o a mais ataques ou tentativas de phishing.

Mitigação

Esta vulnerabilidade foi corrigida na versão 3.0.9 do TeamPass.

Recursos Adicionais

Se você estiver interessado em saber mais sobre minhas descobertas, confira o link do relatório no huntr.dev.

Você também pode me seguir para atualizações sobre minhas pesquisas e outros tópicos relacionados a segurança:

  • Instagram: @mnqazi
  • Twitter: @mnqazi
  • Facebook: @mnqazi
  • LinkedIn: M_Nadeem_Qazi

Fiquem seguros por aí!

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






