 melonattacker/logira
Auditoria de runtime em nível de sistema operacional para automação imprevisível.

Auditoria de runtime em nível de SO para automação imprevisível.
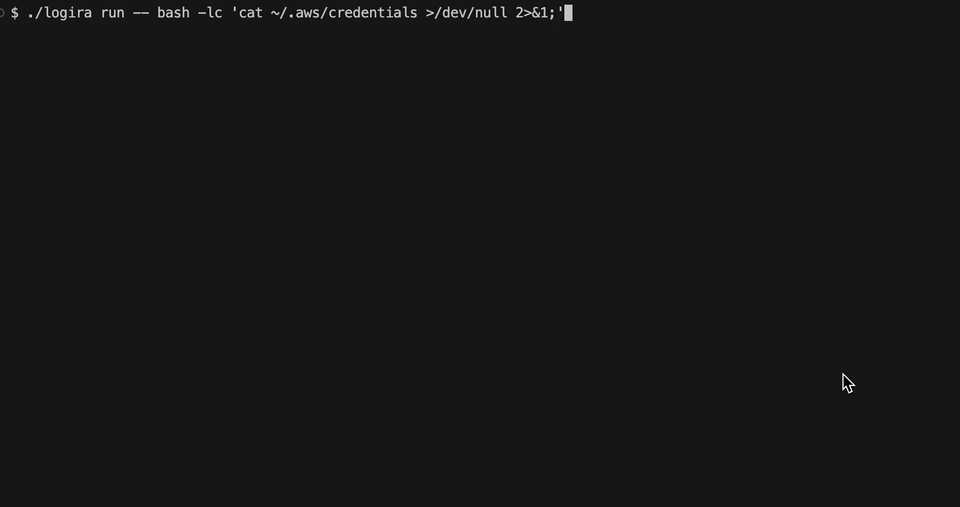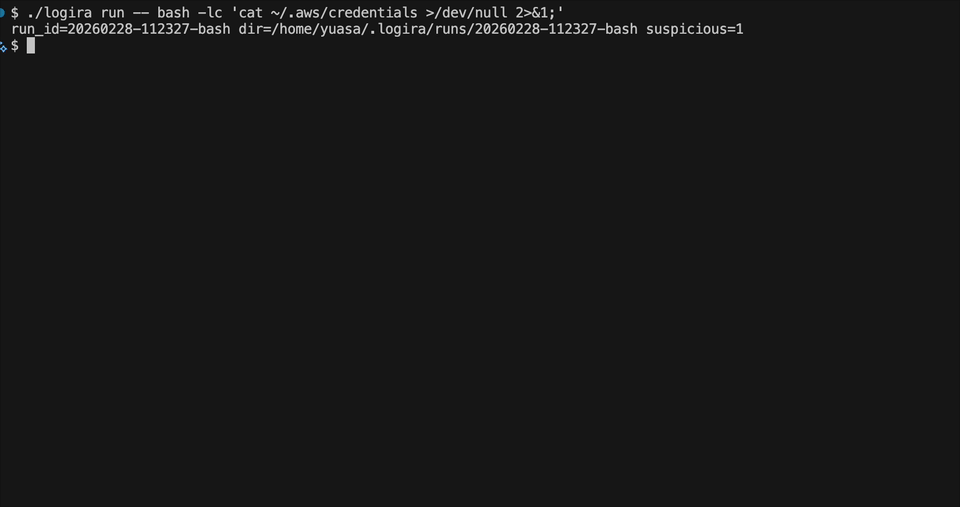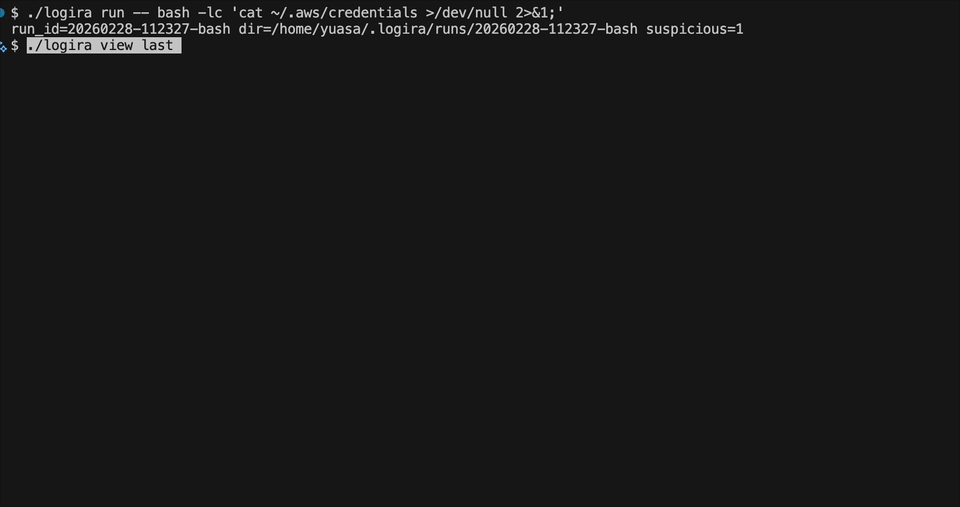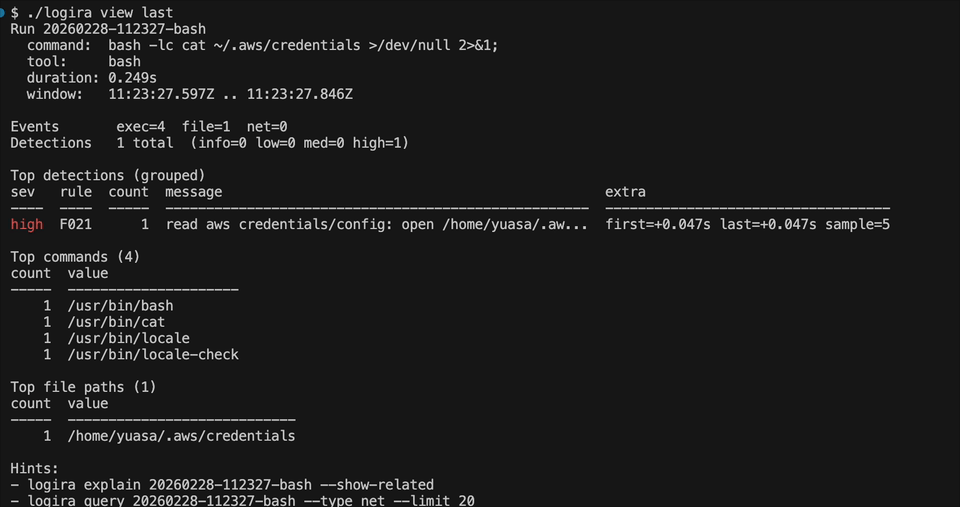
logira é uma CLI Linux somente-observação que registra eventos de runtime exec, file e net via eBPF. Ele ajuda você a ver o que realmente aconteceu durante execuções de agentes de IA e outras formas de automação, com armazenamento local por execução para auditoria, revisão pós-execução, busca e triagem de detecção.
codex --yolo ou claude --dangerously-skip-permissions).O logira inclui um conjunto de regras padrão opinativo e somente-observação voltado à auditoria de execuções de agentes de IA.
Você também pode acrescentar suas próprias regras YAML por execução com logira run --rules <file>.
~/.ssh, ~/.aws, config de kube/gcloud/docker, .netrc, .git-credentials, credenciais de registry..netrc, .git-credentials./etc, units do systemd, cron, entradas de autostart do usuário, arquivos de inicialização de shell./tmp, /dev/shm, /var/tmp.curl|sh, wget|sh, ferramentas e flags de tunelamento/reverse shell, decodificação base64 com indícios de shell.rm -rf, git clean -fdx, find -delete, mkfs, terraform destroy e comandos semelhantes.Opção 1. Instale via o script de conveniência:
curl -fsSL https://raw.githubusercontent.com/melonattacker/logira/main/install.sh | sudo bash
Opção 2. Instalação manual a partir de um tarball de release:
tar -xzf logira_vX.Y.Z_linux-<arch>.tar.gz
cd logira_vX.Y.Z_linux-<arch>
sudo ./install-local.sh
Após reinstalação / atualização:
install.sh executa systemctl enable --now).logirad para garantir que o novo binário esteja em execução.sudo systemctl daemon-reload
sudo systemctl restart logirad.service
sudo systemctl status logirad.service --no-pager
Compilar:
make build
Inicie o daemon root (necessário para o rastreamento):
sudo ./logirad
Para executar o daemon root em segundo plano, instale o arquivo de unidade a partir de packaging/systemd/logirad.service.
# 1) Generate eBPF objects (only needed if missing)
make generate

# 2) Install the systemd unit
sudo install -D -m 0644 packaging/systemd/logirad.service /etc/systemd/system/logirad.service

# 3) Install the daemon binary (unit defaults to /usr/local/bin/logirad)
sudo install -m 0755 ./logirad /usr/local/bin/logirad

# 4) (Recommended) Point systemd at the eBPF .o files via an environment file.
# This avoids relying on the service working directory.
sudo mkdir -p /etc/logira
sudo tee /etc/logira/logirad.env >/dev/null <<'EOF'
LOGIRA_EXEC_BPF_OBJ=/absolute/path/to/collector/linux/exec/trace_bpfel.o
LOGIRA_NET_BPF_OBJ=/absolute/path/to/collector/linux/net/trace_bpfel.o
LOGIRA_FILE_BPF_OBJ=/absolute/path/to/collector/linux/filetrace/trace_bpfel.o
EOF

# 5) Enable + start
sudo systemctl daemon-reload
sudo systemctl enable --now logirad

# Follow logs
sudo journalctl -u logirad -f

# Check status
systemctl status logirad --no-pager

# Stop + disable
sudo systemctl stop logirad
sudo systemctl disable --now logirad
Execute um agente sob auditoria como seu usuário normal (os eventos são salvos automaticamente):
./logira run -- bash -lc 'echo hi > x.txt; curl -s https://example.com >/dev/null'
./logira run --rules ./my-rules.yaml -- bash -lc 'cat ~/.aws/credentials >/dev/null'
Execute o Codex CLI:
./logira run -- codex --yolo "Update the README to be clearer and add examples."
Execute a CLI do Claude Code:
./logira run -- claude --dangerously-skip-permissions "Find and fix flaky tests."
Listar execuções:
./logira runs
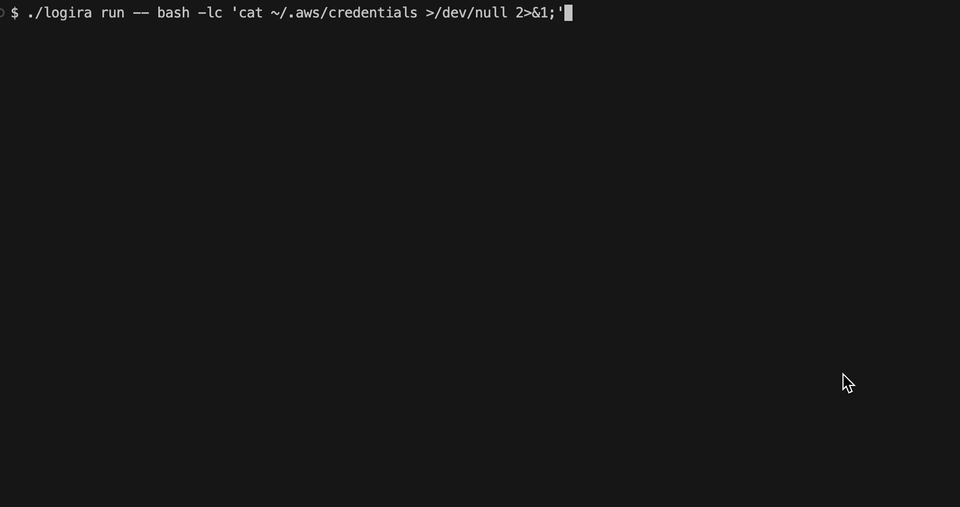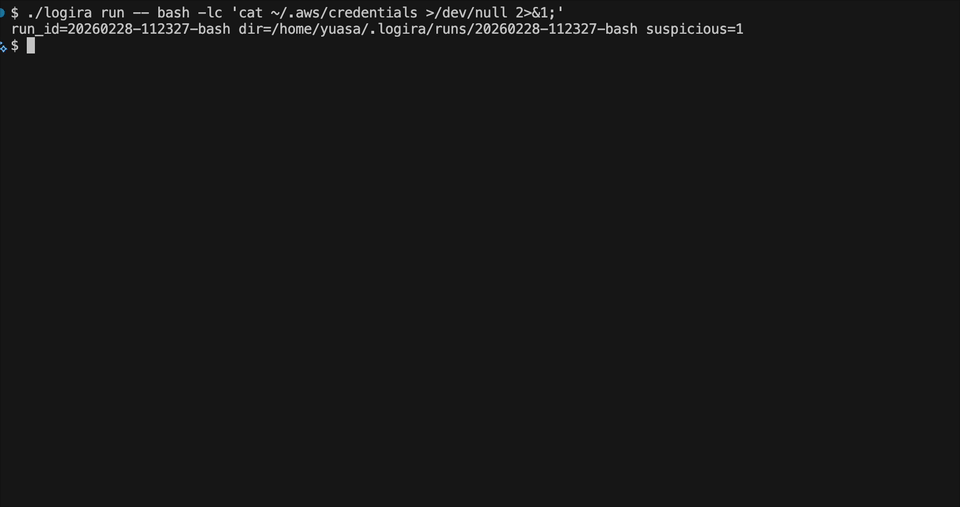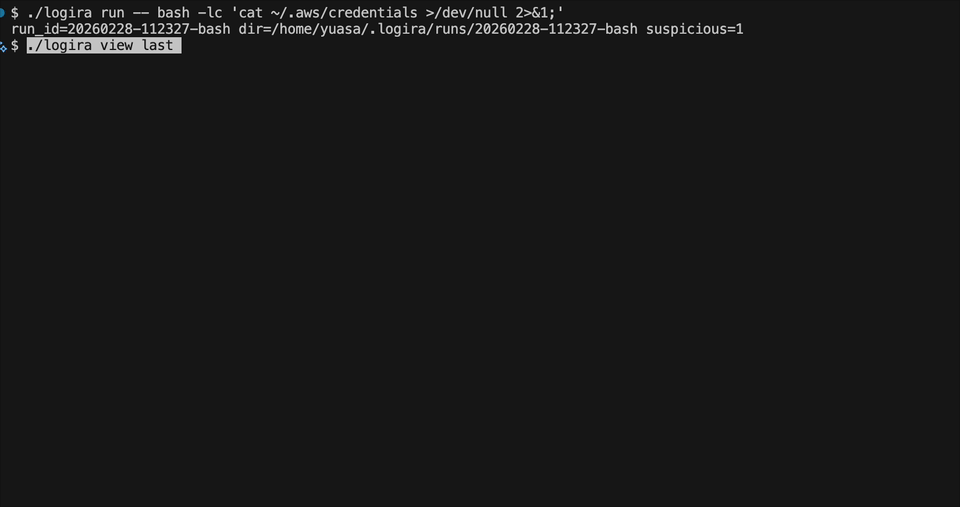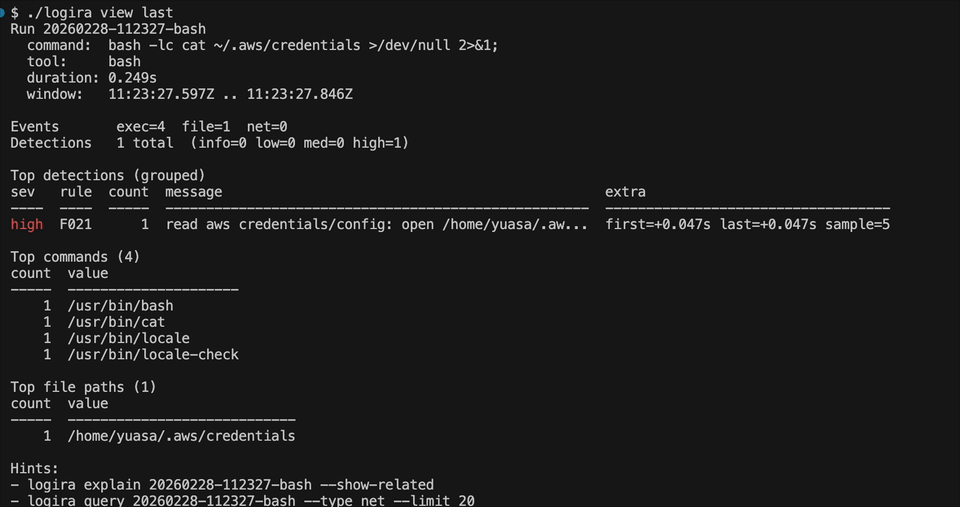
Ver e explicar a última execução:
./logira view last
./logira view last --ts both
./logira view last --color always
./logira explain last
./logira explain last --show-related
./logira explain last --drill 35
./logira report last
./logira report last --exec-seq 12
Consultar eventos:
./logira query last --type detection
./logira query last --type net --dest 140.82.121.4:443
./logira query last --related-to-detections --type net
./logira query last --contains curl
logira run -- <command...>: executa um comando sob auditoria e salva automaticamente uma nova execuçãologira runs: lista as execuções salvaslogira view [last|<run-id>]: painel da execução (use --raw para o texto legado)logira query [last|<run-id>] [filters...]: pesquisa eventos com saída de tabela específica por tipologira explain [last|<run-id>]: detecções agrupadas por padrão (--show-related, --drill)logira episode [last|<run-id>] --exec-seq <seq> [--json]: reconstrói uma linhagem de execução observadalogira report [last|<run-id>] [--exec-seq <seq>]: gera um relatório de auditoria HTML offline autônomoUma Execução contém as observações retidas da sessão de captura. Um Grafo de Processos reconstrói as identidades e relações de tarefas observadas dentro dessa Execução. Um Episódio de Execução seleciona uma execução e acompanha seus descendentes observados, incluindo tarefas apenas de fork e substituições posteriores de executáveis.
./logira query last --type exec
./logira episode last --exec-seq 12
./logira episode last --exec-seq 12 --json
Episódios relatam evidências atribuíveis de arquivo/rede e separam explicitamente observações incertas, não relacionadas e não atribuíveis. Ancestrais e irmãos não se tornam membros. Ancestralidade ausente ou atividade vazia não prova inatividade. Esta é uma análise de SO offline e de propósito geral, independente de runtimes de agentes e sem julgamentos de segurança ou intenção.
Consulte Identidade de episódio, atribuição, contagem e semântica JSON para o formato de saída estável, limitações legadas e um exemplo de shell/descendente.






