LDAP Watchdog: Uma ferramenta de monitoramento LDAP em tempo real compatível com Linux para detectar alterações no diretório, fornecendo visibilidade sobre adições, modificações e exclusões para administradores e pesquisadores de segurança.

LDAP Watchdog é uma ferramenta projetada para monitorar alterações de registros em um diretório LDAP em tempo real.
Ela fornece um mecanismo para rastrear e visualizar modificações, adições e remoções de entradas de usuários e grupos, permitindo que os usuários correlacionem alterações esperadas com alterações reais e identifiquem possíveis incidentes de segurança.
Foi criada com OpenLDAP e Linux em mente, e precisa de um servidor que forneça a cada entrada um entryUUID (RFC 4530), portanto o Active Directory, que usa objectGUID em vez disso, não é suportado.
É escrita em Python e requer a biblioteca ldap3, além de requests para notificações no Slack.
Este software foi escrito por Joshua Rogers.
Se você tem interesse em qualquer um dos itens a seguir, então o LDAP Watchdog é para você:
Além de monitorar modificações, adições e remoções em um diretório LDAP, ele pode ser configurado para ignorar atributos específicos, ou até mesmo ajustado para ignorar atributos granulares dependendo de seus valores antigos/novos.
As alterações são sempre impressas no terminal e também são encaminhadas para um webhook do Slack, se um estiver configurado. A saída colorida pode ser desativada.
Anteriormente chamado de LDAP-Stalker (porque monitorar alterações de um diretório LDAP é uma excelente maneira de stalkear mudanças em uma empresa: descobrir promoções antes de serem anunciadas, novas contratações, desligamentos, etc.), um post de blog sobre os detalhes e a história deste projeto pode ser encontrado aqui.
Nota: nos exemplos abaixo, alterações em entryCSN e modifyTimestamp em entradas existentes podem ser ignoradas definindo LDAP_WATCHDOG_IGNORED_ATTRIBUTES=entryCSN,modifyTimestamp.
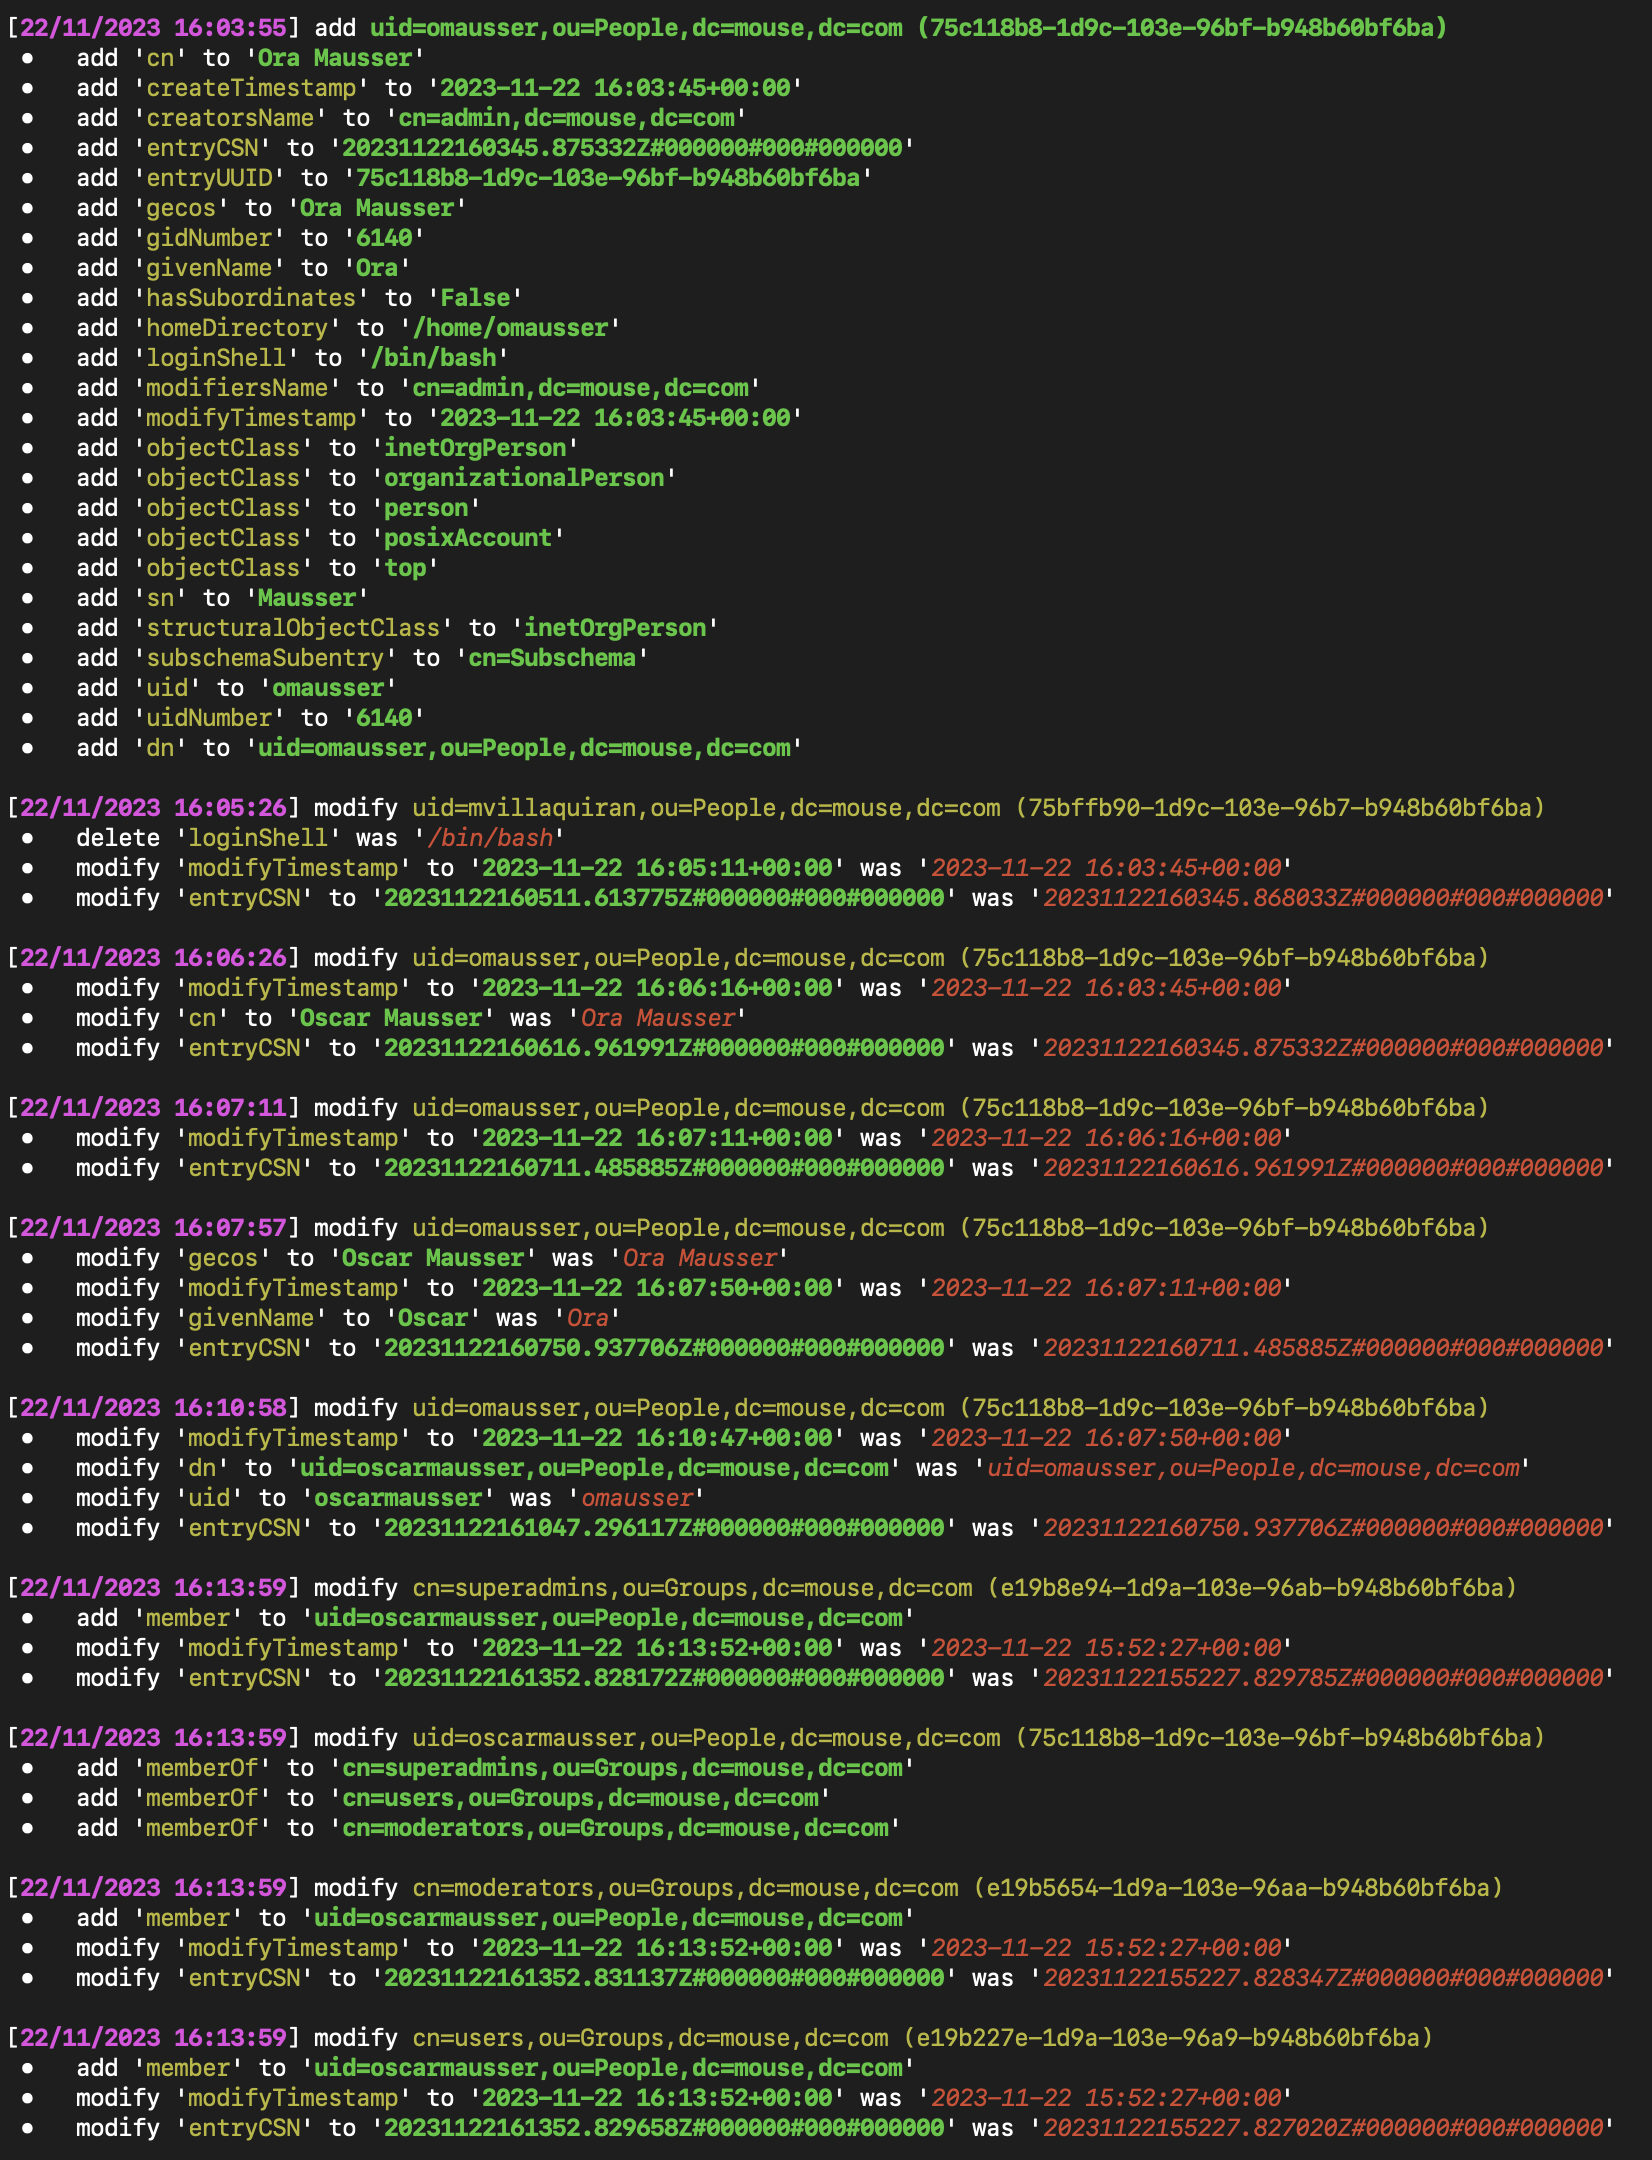
Monitoramento em tempo real: O LDAP Watchdog monitora continuamente um diretório LDAP em busca de alterações nas entradas de usuários e grupos.
Comparação de alterações: A ferramenta compara alterações entre buscas LDAP consecutivas, destacando adições, modificações e exclusões.
Verificação do usuário de controle: O LDAP Watchdog suporta um mecanismo de usuário de controle, disparando um erro se as alterações do usuário de controle não forem encontradas.
Filtragem LDAP flexível: Os usuários podem personalizar a filtragem LDAP usando a variável de ambiente LDAP_WATCHDOG_SEARCH_FILTER para focar em classes de objetos ou atributos específicos.
Integração com o Slack: Receba notificações em tempo real no Slack para entradas LDAP adicionadas, modificadas ou excluídas.
Saída personalizável: A saída do console fornece indicações claras e coloridas de adições, modificações e exclusões para fácil visualização.
Entradas e atributos ignorados: Os usuários podem especificar UUIDs e atributos a serem ignorados ao comparar alterações em entradas existentes.
Atributos ignorados condicionalmente: Os usuários podem ignorar alterações em um atributo apenas quando elas envolverem valores específicos, como um grupo em memberOf.
ldap3. Se estiver usando um webhook do Slack, o pacote requests também é necessário.pip install LDAP-Monitor
Para incluir suporte a webhook do Slack:
pip install "LDAP-Monitor[slack]"
docker pull megamansec/ldap-monitor
Ou do GitHub Container Registry:
docker pull ghcr.io/megamansec/ldap-monitoring-watchdog
git clone https://github.com/MegaManSec/LDAP-Monitoring-Watchdog.git
cd LDAP-Monitoring-Watchdog
pip install ".[slack]"
Da 1.x: Desde a 2.0.0, as conexões LDAPS verificam o certificado do servidor e se ele corresponde ao nome do host ou endereço IP em LDAP_WATCHDOG_SERVER; a 1.0.0 não verificava nenhum dos dois. Antes de atualizar, defina LDAP_WATCHDOG_CA_CERTS_FILE se o certificado for autoassinado ou de uma CA privada, e se ele não corresponder a esse nome, use um certificado correspondente ou defina LDAP_WATCHDOG_TLS_VERIFY=false (consulte as notas sobre TLS em Configuration). As notas de versão listam as demais alterações.
Da 1.x ou 2.0.0: Desde a 2.0.1, as configurações booleanas aceitam apenas os valores listados em Configuration. Versões anteriores liam qualquer coisa diferente de true, 1 ou yes como falso. Agora, um valor não reconhecido interrompe o processo na inicialização, um valor vazio significa o padrão, e on ou um "true" entre aspas significa verdadeiro. Por exemplo, um LDAP_WATCHDOG_USE_SSL vazio com um nome de host simples agora conecta com LDAPS na porta 636 em vez de LDAP simples na porta 389.
export LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan'
export LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com'
export LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com'
export LDAP_WATCHDOG_PASSWORD='qwerty123'
ldap-watchdog
Ou usando python -m:
python -m ldap_watchdog
docker run -d --restart unless-stopped \
  -e LDAP_WATCHDOG_SERVER='ldaps://ldaps.intra.lan' \
  -e LDAP_WATCHDOG_BASE_DN='dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_USERNAME='cn=Emily,ou=People,dc=mouse,dc=com' \
  -e LDAP_WATCHDOG_PASSWORD='qwerty123' \
  -e SLACK_WEBHOOK_URL='https://hooks.slack.com/services/[...]' \
  -e LDAP_WATCHDOG_IGNORED_ATTRIBUTES='entryCSN,modifyTimestamp,telephoneNumber,roomNumber,gecos' \
  -e LDAP_WATCHDOG_DISABLE_COLOR_OUTPUT='true' \
  megamansec/ldap-monitor
É fornecido um script de instalação para sistemas baseados em Debian, install.sh. Ele requer Python 3.10 ou superior e o pacote python3-venv. Quando executado como root a partir de um clone deste repositório, este script:
/opt/ldap-watchdog.requirements.txt./etc/ldap-watchdog.env para configuração, a menos que um já exista./etc/systemd/system/ldap-watchdog.service) que executa o ldap-watchdog em segundo plano como um usuário dinâmico sem privilégios, portanto um pacote de CAs deve ser legível por todos./var/log/ldap-watchdog.log e /var/log/ldap-watchdog-error.log./etc/logrotate.d/ldap-watchdog.Executar novamente o script a partir de um clone atualizado atualiza a instalação.
Opcionalmente, você pode passar um único argumento para install.sh para definir o SLACK_WEBHOOK_URL quando o arquivo de ambiente for criado pela primeira vez:








