
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cpanel_xss_2023 — cpanel_xss_2023 é um script Python simples projetado para encontrar a vulnerabilidade CVE-2023-29489 no cPanel. | Kitploit
Ferramentas/GitHubGitHub/mdaseem03/cpanel_xss_2023
Scanners de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesSegurança WebTestes de Penetração
GitHubmdaseem03/cpanel_xss_2023

cpanel_xss_2023

cpanel_xss_2023 é um script Python simples projetado para encontrar a vulnerabilidade CVE-2023-29489 no cPanel.

Ver Repositório
423há 2 anosAinda não revisado
Compartilhar

Sobre a Ferramenta ⚒️

cpanel_xss_2023 é um script Python simples projetado para encontrar a vulnerabilidade CVE-2023-29489 e sua exploração no cpanel.
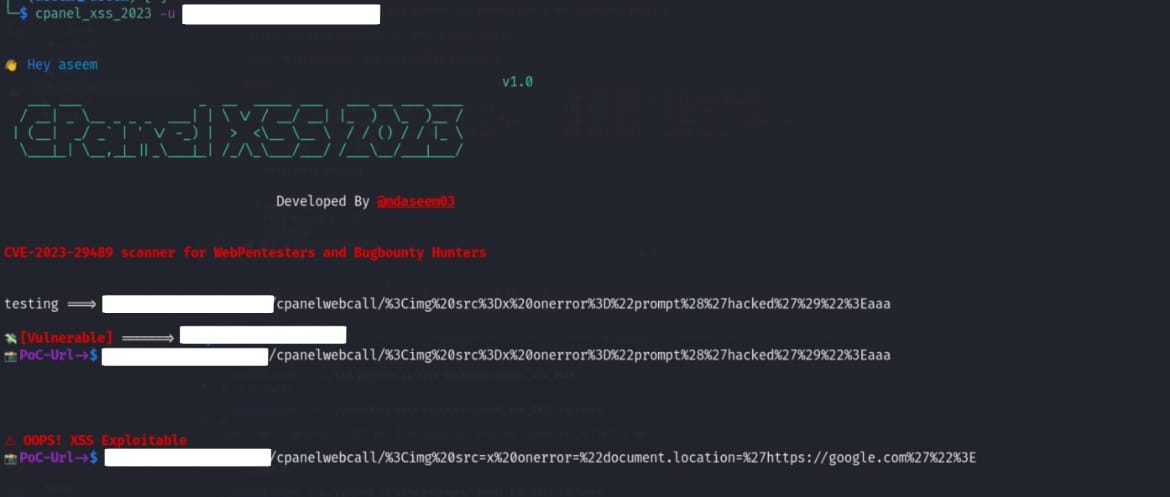
Working

Funcionalidades ⚙️

  • Varredura de CVE-2023-29489: Identifica e escaneia a vulnerabilidade CVE-2023-29489 e sua exploração.
  • Entrada de URL: Suporta escanear uma única URL ou ler várias URLs de um arquivo.
  • Registro de Saída: Permite que os usuários gravem os resultados da varredura em um arquivo de saída.
  • Notificação via Telegram: Opção para criar notificações no Telegram para os resultados da varredura.

Pré-requisitos 🧩

Antes de usar cpanel_xss_2023, certifique-se de ter os seguintes pré-requisitos instalados:

  1. Python 3.x: Garanta que você tenha o Python 3.x instalado no seu sistema.

    • Baixar Python
  2. Pacotes Python Necessários:

    • Click: Instale a biblioteca click usando o seguinte comando:

      pip install click
      
    • Requests: Instale a biblioteca requests usando o seguinte comando:

      pip install requests
      
    • PyYAML: Instale a biblioteca PyYAML usando o seguinte comando:

      pip install PyYAML
      
  3. Notificação via Telegram (Opcional):

    Se você pretende usar o recurso de notificação do Telegram, precisará configurar um bot do Telegram e obter seu chat ID. Siga estes passos:

    • Crie um bot do Telegram usando o BotFather.
    • Obtenha seu chat ID usando o get_id_bot.

Instalação ⬇️

pip install cpanel-xss-2023
sudo cp ~/.local/bin/cpanel_xss_2023 /usr/bin

Uso 🚀

cpanel_xss_2023 -u https://example.com
cpanel_xss_2023 -i urls.txt -o results.txt
cpanel_xss_2023 -u https://example.com -c your_telegram_chat_id
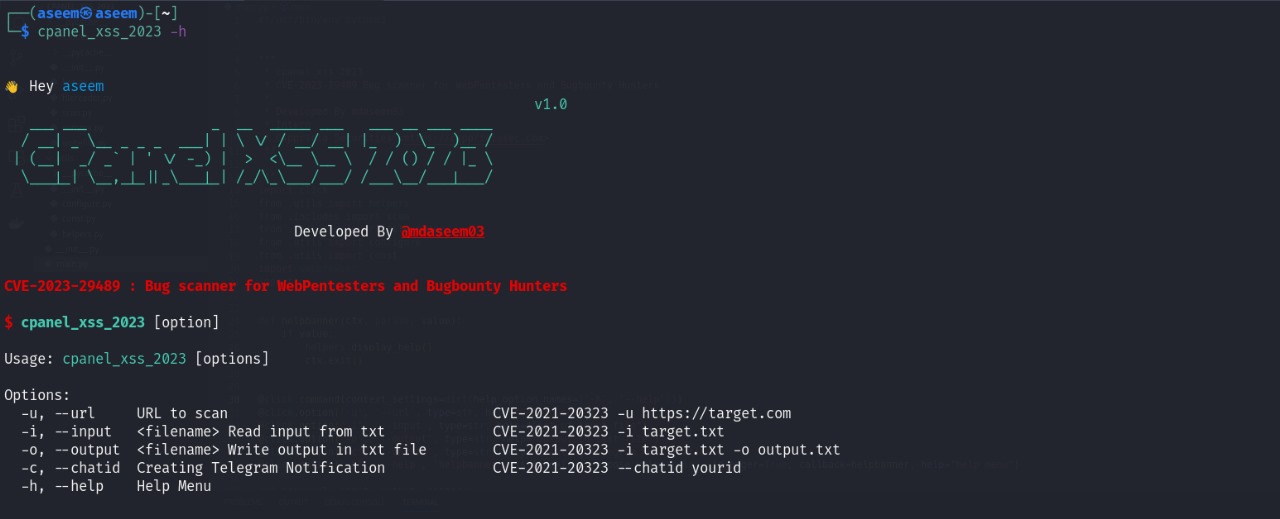
Menu de Ajuda ❓

Help

  • u, --url: Especifica a URL para escanear a vulnerabilidade CVE-2023-29489. Exemplo: cpanel_xss_2023 -u https://target.com

  • i, --input: Lê URLs de entrada de um arquivo. Exemplo: cpanel_xss_2023 -i target.txt

  • o, --output: Grava os resultados da varredura em um arquivo de saída. Exemplo: cpanel_xss_2023 -i target.txt -o output.txt

  • c, --chatid: Cria notificações no Telegram para os resultados da varredura. Exemplo: cpanel_xss_2023 --chatid your_telegram_chat_id

  • h, --help: Exibe o menu de ajuda.

Link do Módulo PyPi

Link

Aviso ⚠️

Este script é destinado apenas para fins educacionais e éticos. O uso não autorizado deste script para realizar atividades maliciosas é estritamente proibido. Os desenvolvedores não são responsáveis por qualquer uso indevido ou dano causado por este script.

Histórico de Versões 🕒

  • v1.0: Encontra CVE-2023-29489 no cpanel
  • v1.1: Verifica se o endpoint é explorável ou não

Visualizações de Perfil 👁️

Licença 🪪

MIT License

Autor 👤

@mdaseem03

Conecte-se 💬

cyberspartan karthithehacker

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






